
In einer digitalen Welt, die nie stillsteht, steht die Sicherheit von Benutzer-Zugangsdaten für Gründer, Organisationen und eigentlich alle ganz oben auf der Liste.
Die Benutzerauthentifizierung ist die erste Schutzbarriere: Sie sorgt dafür, dass nur berechtigte Nutzer auf sensible Daten und Vorgänge im System zugreifen können.
Weil es auf dem Markt viele verschiedene Authentifizierungsmethoden gibt, fällt es Gründern oft schwer, die beste zu finden.
Die Auswahl reicht vom klassischen Passwort bis zu modernen biometrischen und mehrstufigen Identifizierungsverfahren.
Dieser umfassende Artikel stellt die Arten der Benutzerauthentifizierung für Startups vor und zeigt die Stärken, Schwächen und Umsetzungsfragen der einzelnen Systeme. Wer die Feinheiten jeder Option kennt, trifft fundierte Entscheidungen zu Fragen wie mobile Apps absichern, die Performance mobiler Apps verbessern, reibungslose Nutzererlebnisse und den Aufbau von Vertrauen bei den Nutzern.
Was ist Benutzerauthentifizierung?
Benutzerauthentifizierung ist die Überprüfung der Identität von Nutzern, die auf ein System, eine Anwendung oder eine digitale Ressource zugreifen wollen. Sie stellt sicher, dass nur berechtigte Nutzer Zugang erhalten, und hält Unbefugte und Angreifer fern.
Meist legt der Nutzer dabei Zugangsdaten vor, die das System mit gespeicherten Datensätzen oder über externe Authentifizierungsdienste prüft.
Das Ziel der Benutzerauthentifizierung ist es, unbefugten Zugriff auf vertrauliche Daten, Dienste oder Funktionen zu verhindern.
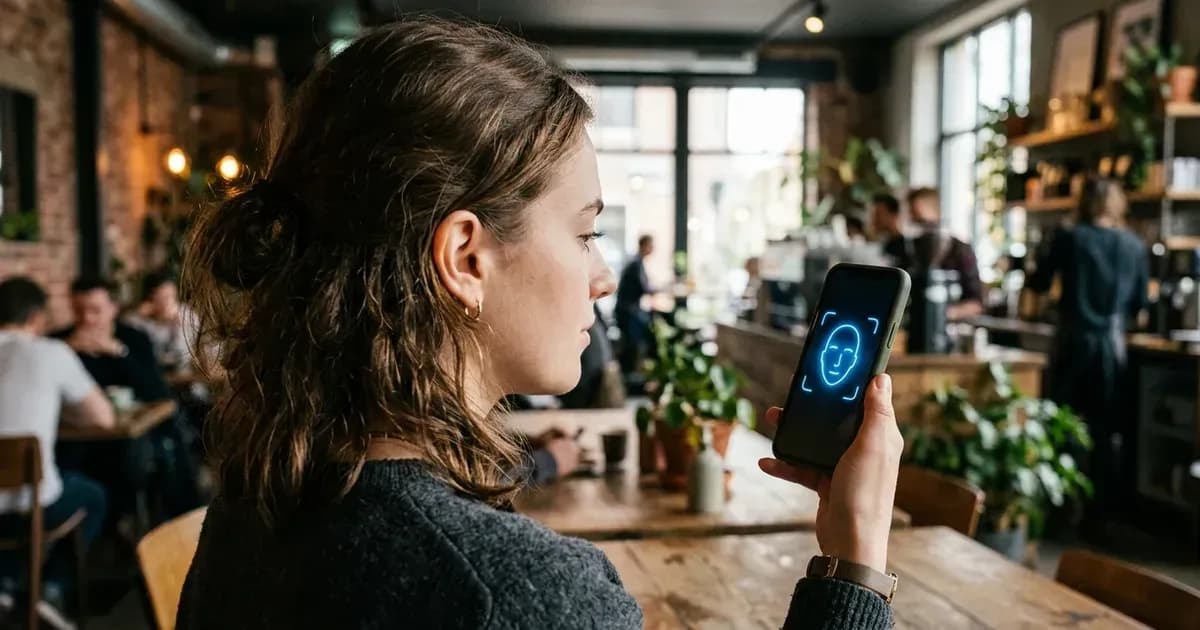
Dafür werden Nutzer auf unterschiedliche Weise bestätigt, etwa über Passwörter, einzigartige biologische Merkmale (z. B. Fingerabdruck oder Gesichtserkennung), Tokens oder eine Kombination daraus (also Multi-Faktor-Authentifizierung).
Für Startups und Unternehmen ist die Benutzerauthentifizierung ein zentraler Baustein der Cybersicherheit, denn sie ist die erste Barriere gegen unbefugten Zugriff, Datenschutzverletzungen und andere Bedrohungen.
Mit starken Authentifizierungsprotokollen schützen Startups ihr Netzwerk und ihre digitalen Werte, wahren die Privatsphäre der Nutzer und bauen Vertrauen bei ihren Kunden auf.
Best Practices für Passwörter in der Praxis
In der Praxis ist die konsequente Umsetzung von Passwort-Best-Practices der wirksamste Weg für Startups und Unternehmen, ihre Sicherheit zu erhöhen. Hier einige praktische Beispiele, wie Sie Passwörter sicher gestalten und schützen.
Lange, einzigartige Passwörter verwenden: Verlangen Sie lange Passphrasen statt komplizierter Regeln. Die NIST-Richtlinie von 2025 schreibt mindestens 15 Zeichen vor, wenn das Passwort der einzige Faktor ist, oder 8 mit MFA, und prüft jedes neue Passwort gegen Listen geleakter und häufiger Passwörter. Geben Sie jedem Konto ein eigenes Passwort, damit ein Leck nicht die anderen Konten öffnet.
Multi-Faktor-Authentifizierung (MFA) einführen: Ergänzen Sie mit MFA eine zusätzliche Schutzschicht, also die Kombination eines Passworts mit etwas, das der Nutzer besitzt oder ist, etwa einem Einmalpasswort oder biometrischen Daten.
Nutzer über Phishing-Risiken aufklären: Zeigen Sie Nutzern, wie sie Phishing-E-Mails erkennen, die sie täuschen und ihre Login-Daten stehlen sollen. Bringen Sie ihnen bei, Anfragen genau zu prüfen, bevor sie private Daten weitergeben.
Passwörter nach einem Vorfall ändern: NIST empfiehlt nicht mehr, Passwortwechsel alle paar Monate zu erzwingen, weil Menschen dann schwächere, vorhersehbare Passwörter wählen. Verlangen Sie einen Wechsel, wenn es Hinweise gibt, dass ein Konto kompromittiert sein könnte.
Einen sicheren Passwort-Manager nutzen: Empfehlen Sie einen bekannten Passwort-Manager, um unterschiedliche Passwörter sicher zu erzeugen und zu speichern. Teams, die lieber selbst hosten, können einen Open-Source-Passwort-Manager mit verschlüsselten Tresoren und Audit-Funktionen wählen.
Warum ist eine sichere Benutzerauthentifizierung so wichtig?
Eine sichere Benutzerauthentifizierung ist für Startups und Unternehmen gleichermaßen entscheidend; die wichtigsten Gründe zeigen wir im Folgenden. Starke Authentifizierungsmechanismen heben das allgemeine Sicherheitsniveau und stärken das Vertrauen der Kunden. Das ist heute wichtiger denn je: Laut Verizon war der Missbrauch von Zugangsdaten 2025 mit 22 % der häufigste Einstiegsweg bei Sicherheitsvorfällen.
Schutz sensibler Daten
Die Benutzerauthentifizierung ist das wichtigste Sicherheitshindernis gegen unbefugten Zugriff auf wertvolle Informationen wie personenbezogene Daten, Finanzunterlagen und vertrauliche Geschäftsdaten.
Geeignete Authentifizierungsmechanismen verhindern, dass Angreifer Schlupflöcher ausnutzen und sich unbefugt Zugang verschaffen, was zu Datenlecks führen könnte.
Verhinderung unbefugten Zugriffs
Unbefugter Zugriff auf digitale Ressourcen kann unter anderem zu Datenabfluss, Identitätsdiebstahl, Betrug und Systemmissbrauch führen.
Eine sichere Authentifizierung stellt sicher, dass nur berechtigte Personen kritische Systeme, Anwendungen und Dienste nutzen können, und verringert so das Risiko unbefugter Aktivitäten und der damit verbundenen Gefahren.
Compliance-Anforderungen
Viele Branchen unterliegen regulatorischen Vorgaben und Compliance-Normen zum Schutz personenbezogener Daten und der Privatsphäre.
Mit einer sicheren Authentifizierungsmethode können Unternehmen Datenschutzvorschriften wie die GDPR (Datenschutz-Grundverordnung), HIPAA (Health Insurance Portability and Accountability Act) und PCI DSS (Payment Card Industry Data Security Standard) einhalten und so Bußgelder und Reputationsschäden vermeiden.
Schutz des Unternehmensrufs
Ein Datenleck infolge schwacher Authentifizierung kann den Ruf eines Unternehmens ruinieren und das Vertrauen der Kunden beschädigen.
Wer als Unternehmen sichtbar in Authentifizierungssicherheit investiert, zeigt, dass ihm Privatsphäre und Sicherheit der Nutzer wichtig sind, und stärkt damit seinen Ruf und das Vertrauen der Kunden in seine Dienste.
Begrenzung finanzieller Verluste
Datenlecks und unbefugte Zugriffe können teuer werden: Bußgelder, Rechtsstreitigkeiten, Datenwiederherstellung und Schadensbegrenzung summieren sich schnell auf Tausende.
Eine wirksame Benutzerauthentifizierung kann Sicherheitsvorfälle verhindern und finanzielle Verluste sowie Betriebsunterbrechungen minimieren.
Verschiedene Arten der Benutzerauthentifizierung
Mit dem folgenden Überblick über die verschiedenen Authentifizierungssysteme, ihre Stärken, Schwächen und Umsetzungshürden können Organisationen besser entscheiden, wie sie ihre Umgebungen und die Identitäten ihrer Nutzer schützen.
1. Passwort-Authentifizierung
Die passwortbasierte Authentifizierung ist der verbreitetste Weg, Nutzer zu identifizieren, wenn sie auf digitale Ressourcen wie Anwendungen und Websites zugreifen wollen.
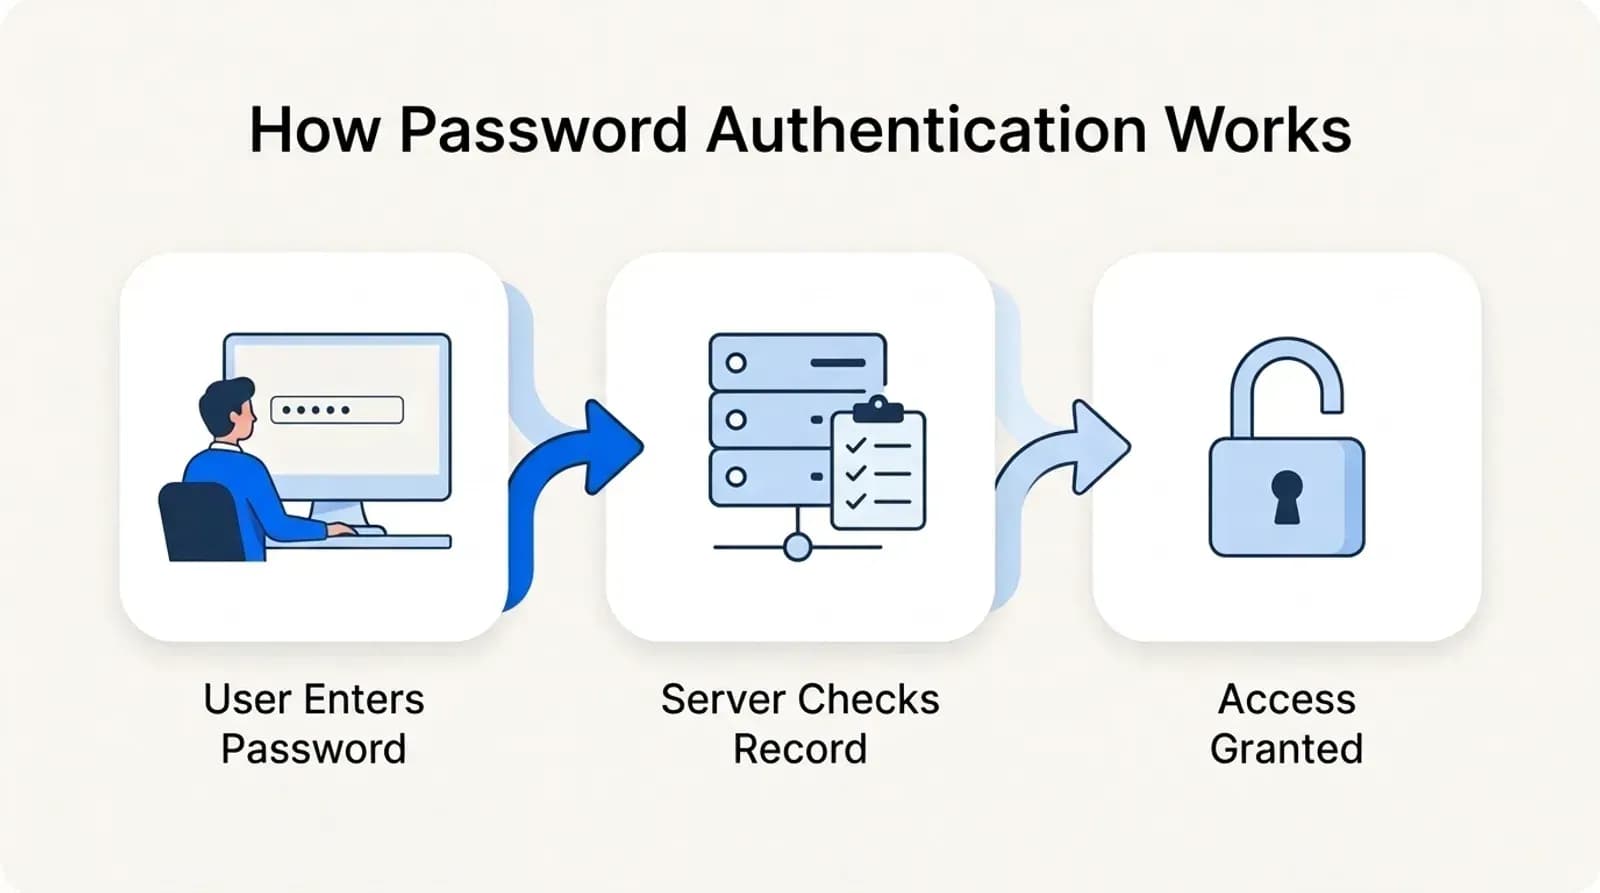
Eingabe durch den Nutzer: Nutzer geben ihre eindeutige Kennung, etwa Benutzername oder E-Mail-Adresse, und ein Passwort ein.
Prüfvorgang: Das System gleicht die Zugangsdaten mit den gespeicherten Datensätzen ab. Stimmen sie überein, wird der Zugang erteilt.
Authentifizierungsentscheidung: Bei erfolgreicher Prüfung können Sie sich anmelden, andernfalls stehen Optionen zur Passwortwiederherstellung bereit.
Stärken
Vertrautheit: Passwörter kennt nahezu jeder Nutzer.
Einfachheit: Die Einführung einer passwortbasierten Authentifizierung ist einfach und verursacht keinen großen technischen Aufwand.
Zugänglichkeit: Nutzer können sich von jedem Gerät aus anmelden, solange sie eine Internetverbindung haben.
Herausforderungen
Angriffe auf Passwörter: Passwörter sind verschiedenen Bedrohungen ausgesetzt, etwa Brute-Force-Angriffen, Wörterbuchangriffen, Phishing und dem Erraten von Passwörtern.
Nutzerverhalten: Nutzer wählen oft schwache Passwörter, verwenden sie für mehrere Konten oder geben sie weiter, was das Risiko einer Kompromittierung erhöht.
Diebstahl von Zugangsdaten: Passwörter können bei der Übertragung abgefangen oder unsicher gespeichert werden; verschaffen sich Angreifer Zugriff auf die Authentifizierungsdatenbank, können sie die Authentifizierung umgehen.
Meine Einschätzung
Eine reine Passwort-Authentifizierung ist bei sensiblen Daten wie Finanz- oder Gesundheitsdaten sehr riskant. Für junge Startups mit minimaler Webpräsenz und kaum Nutzerdaten mag sie genügen. Sie ist aber nur eine kurzfristige Lösung.
Wer auf Passwörter setzt, sollte seine Nutzer umfassend zur Passworthygiene schulen und verbindliche Passwortregeln durchsetzen. Trotz aller Vorsicht bleiben manche Risiken unvermeidbar. Um sie zu verringern, sind regelmäßige Sicherheitsaudits unerlässlich, bei denen kompromittierte Passwörter über Plattformen wie „Have I Been Pwned“ geprüft werden. Dieser vorbeugende Ansatz deckt Schwachstellen auf und macht den gesamten Perimeter sicherer.
2. Zwei-Faktor-Authentifizierung (2FA)
Die „Zwei-Faktor-Authentifizierung“ (2FA) ist eine Sicherheitslösung, die über die übliche Kombination aus Benutzername und Passwort hinaus eine weitere Ebene der Prüfung hinzufügt.
Mit 2FA müssen Nutzer zwei unterschiedliche Nachweise erbringen, bevor sie Zugang zu einem System, Netzwerk oder Dienst erhalten.
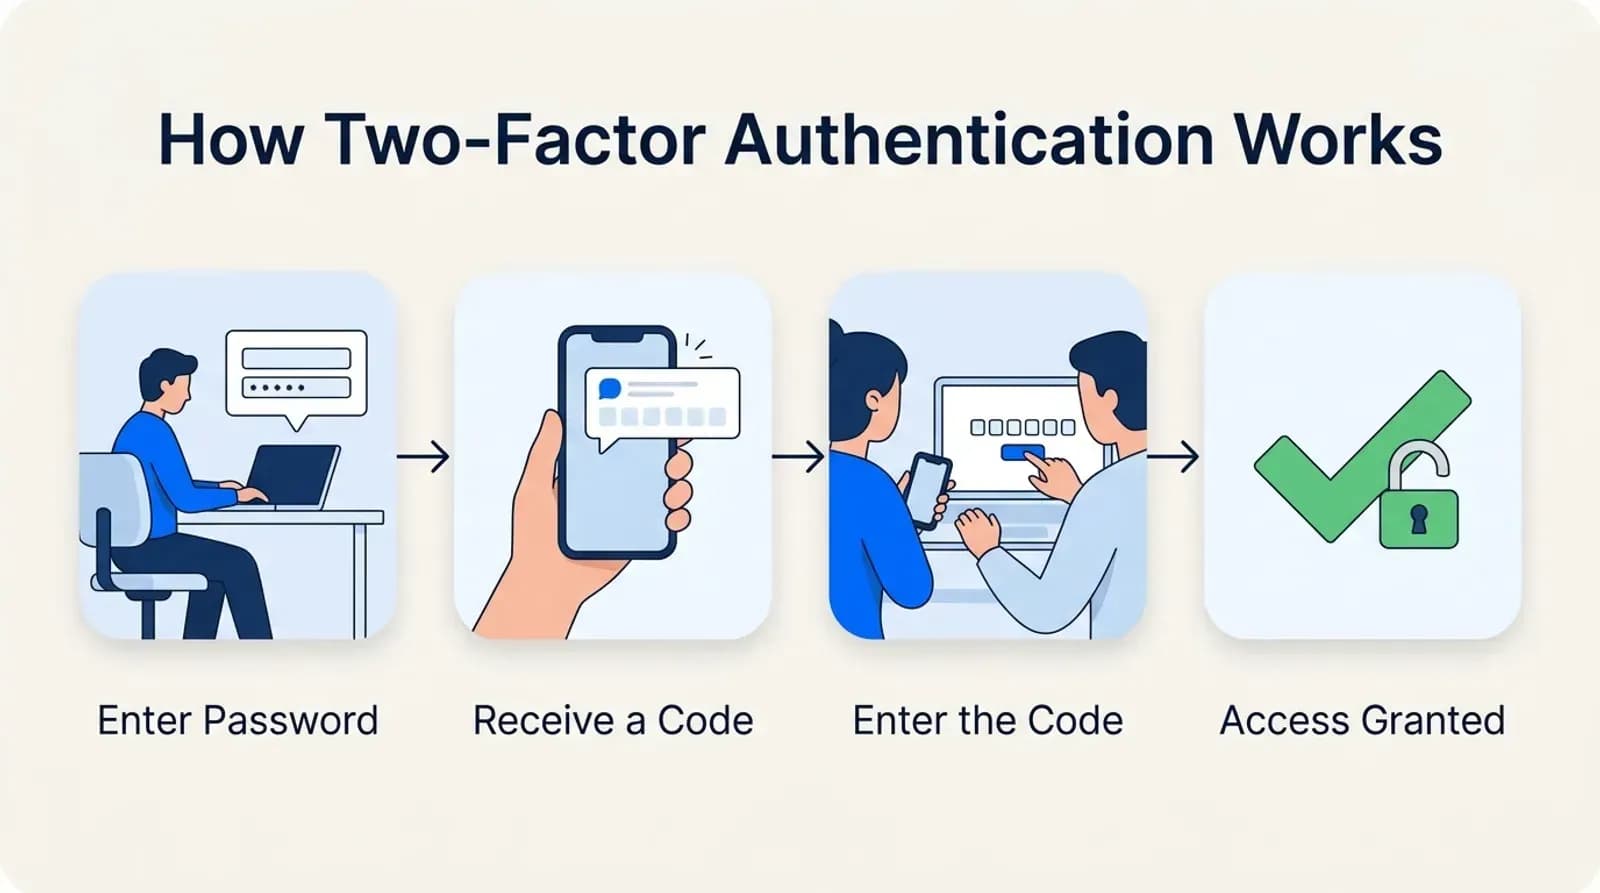
So läuft der 2FA-Prozess ab
Erster Faktor (Wissen): Die Nutzer geben Benutzername und Passwort ein, und das System authentifiziert sie.
Zweiter Faktor (Besitz oder Inhärenz): Anschließend durchlaufen die Nutzer eine zweite, andere Authentifizierungsmethode.
Authentifizierungsentscheidung: Bestätigen beide Faktoren die Identität des Nutzers, wird der Zugang gewährt.
Stärken
Höhere Sicherheit: Durch zwei Authentifizierungsebenen senkt 2FA das Risiko unbefugten Zugriffs deutlich, selbst wenn ein Faktor (zum Beispiel das Passwort) kompromittiert ist.
Schutz vor Phishing: 2FA stoppt Angreifer, die nur ein gestohlenes Passwort haben. Allerdings zählt NIST eingetippte Codes oder Push-Anfragen nicht als phishingresistent, weil gefälschte Login-Seiten sie in Echtzeit weiterreichen können; nur Passkeys und Sicherheitsschlüssel blockieren Phishing vollständig.
Bessere Compliance: Gesetzliche Vorgaben oder Empfehlungen schreiben 2FA teilweise vor, um die Sicherheit zu erhöhen und vertrauliche Daten zu schützen.
Herausforderungen
Benutzerfreundlichkeit: Zwei-Faktor-Authentifizierung kann Nutzer mit zusätzlichen Schritten nerven, die mühsam werden, etwa wenn sie ein physisches Token holen oder auf einen SMS-Code warten müssen.
Abhängigkeit vom zweiten Faktor: Die Wirksamkeit von 2FA hängt stark von der Zuverlässigkeit des zweiten Faktors ab; wird er kompromittiert oder geht verloren, kann der Nutzer den Zugang verlieren, daher sollten Wiederherstellungs- und Backup-Verfahren bereitstehen.
Kosten und Komplexität: Einführung und Betrieb von 2FA können zusätzliche Kosten verursachen, vor allem bei Hardware-Tokens oder biometrischen Geräten, und die Integration kann viel Zeit, Ressourcen und Nutzerschulung erfordern.
Meine Einschätzung
Bei meiner Prüfung hat sich gezeigt, dass Zwei-Faktor-Authentifizierung ein idealer Einstieg für Startups ist, weil sie Sicherheit und Benutzerfreundlichkeit gut ausbalanciert. Sie bietet das nötige Sicherheitsniveau und hält die Anmeldung zugleich so einfach wie möglich.
Außerdem ist 2FA günstig: Authenticator-Apps gibt es kostenlos, und SMS-basierte Lösungen kosten weniger, als sie an Nutzen bringen. Beachten Sie jedoch, dass CISA warnt, dass SMS-Codes für SIM-Swapping und Abfangangriffe anfällig sind. Bieten Sie daher eine Authenticator-App oder einen Passkey als stärkere Option an.
Damit 2FA gut funktioniert, sollten Startups die Aufklärung der Nutzer an erste Stelle setzen, auf Kommunikation achten und Nutzer bei der Einrichtung unterstützen.
3. Multi-Faktor-Authentifizierung (MFA)
Die Multi-Faktor-Authentifizierung (MFA) ist eine Sicherheitsfunktion, bei der Nutzer zwei oder mehr Faktoren nachweisen müssen, bevor sie auf ein System, eine Anwendung oder einen Dienst zugreifen.
Anders als herkömmliche Verfahren, die allein auf Passwörter setzen, kombiniert MFA mehrere Authentifizierungsmethoden, meist aus den folgenden Kategorien.
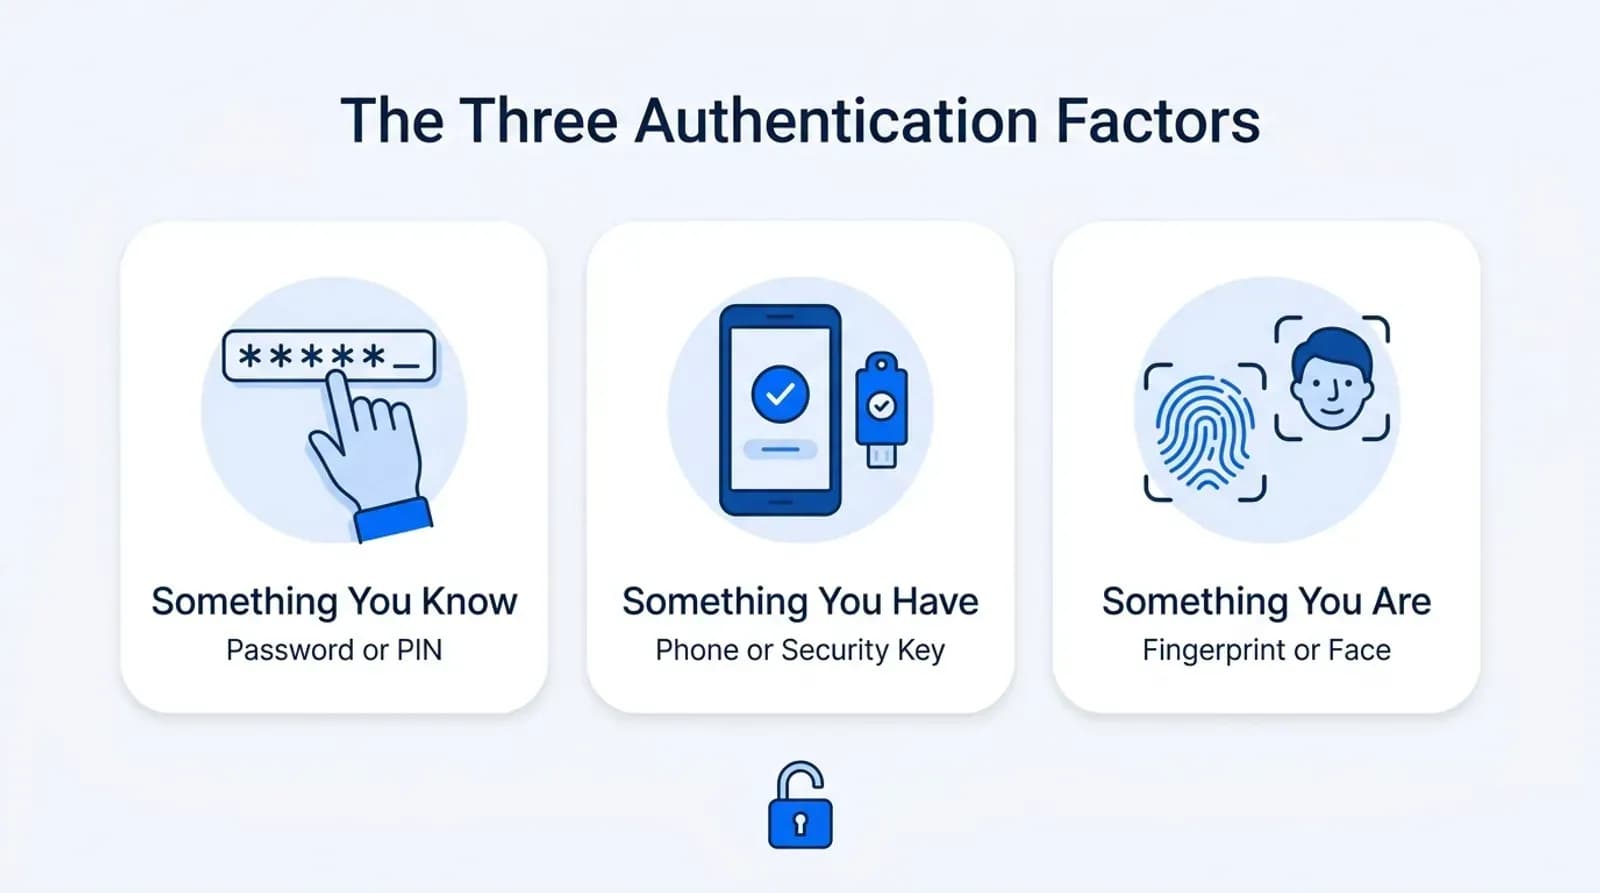
Wissensfaktor: Etwas, das der Nutzer weiß, zum Beispiel ein Passwort, eine PIN oder eine persönliche Sicherheitsfrage.
Besitzfaktor: Etwas, das der Nutzer bei sich trägt, zum Beispiel ein Smartphone, ein Hardware-Token oder eine Smartcard.
Inhärenzfaktor: biometrische Merkmale, die den Nutzer ausmachen, etwa Fingerabdruck-, Gesichts- oder Iriserkennung.
Der MFA-Prozess besteht in der Regel aus den folgenden Schritten.
Eingabe durch den Nutzer: Der Nutzer liefert den ersten Authentifizierungsfaktor, meist Benutzername und Passwort.
Zusätzliche Authentifizierung: Der Nutzer wird aufgefordert, einen oder mehrere weitere Faktoren anzugeben, etwa einen speziellen Code einzugeben oder einen Fingerabdruck zu scannen.
Authentifizierungsentscheidung: Das System prüft alle Angaben. Stimmen sie überein, wird der Zugang gewährt, andernfalls verweigert.
Stärken
Mehr Sicherheit: Durch die Kombination mehrerer Authentifizierungsarten verringert MFA das Risiko unbefugten Zugriffs und stärkt die Sicherheit insgesamt.
Schutz vor Diebstahl von Zugangsdaten: Selbst wenn ein Faktor wie das Passwort gehackt wird, müssen Angreifer auch die anderen Faktoren stehlen, um Erfolg zu haben.
Einhaltung von Vorschriften: PCI DSS v4.0.1 schreibt seit März 2025 MFA für jeden Zugriff auf Umgebungen mit Karteninhaberdaten vor, und die GDPR verlangt „geeignete technische Maßnahmen“, worunter Aufsichtsbehörden oft auch MFA verstehen.
Herausforderungen
Komplexität: Die zusätzlichen Schritte bei MFA können Nutzer stören und als lästig empfunden werden.
Abhängigkeit: MFA setzt zusätzliche Mittel wie Smartphones voraus; gehen diese verloren, entstehen Zugangsprobleme.
Kosten: MFA kann teure Hardware wie Tokens erfordern.
Meine Einschätzung
Für Startups, die kritische Daten wie Finanz- oder Gesundheitsdaten verwalten, ist Multi-Faktor-Authentifizierung (MFA) aus meiner Sicht die naheliegendste Sicherheitsmaßnahme.
Achten Sie auf das Nutzererlebnis und investieren Sie in MFA-Lösungen, die die Anmeldung einfach halten und so Abbrüche reduzieren.
Führen Sie MFA schrittweise ein: zuerst für Konten mit hohem Risiko wie Admins und Nutzer mit Zugriff auf sensible Daten, danach bei Bedarf für weitere.
4. Biometrische Authentifizierung
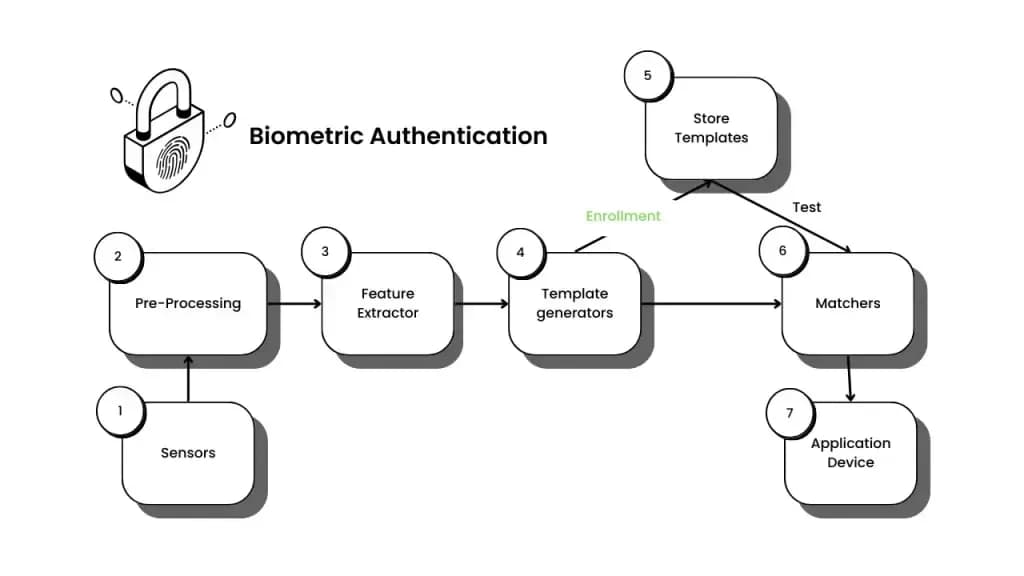
Biometrische Authentifizierung nutzt einzigartige körperliche oder verhaltensbezogene Merkmale, um die Identität einzelner Nutzer zu bestätigen. Dazu zählen Fingerabdrücke, Gesichtszüge, Irismuster, Stimmprofile oder sogar Tippmuster.
Wie funktioniert das?
Registrierung: Die biometrischen Daten der Person werden erfasst und sicher gespeichert.
Authentifizierungsvorgang: Biometrische Daten werden erfasst und an das System übergeben.
Merkmalsextraktion: Aus den biometrischen Daten werden einzigartige Merkmale gewonnen.
Abgleich: Die extrahierten Merkmale werden mit den gespeicherten biometrischen Vorlagen verglichen.
Entscheidung: Das System entscheidet, ob die erfassten Daten mit der gespeicherten Vorlage übereinstimmen oder nicht.
Zugang gewährt oder verweigert: Auf Basis der Authentifizierungsentscheidung wird der Zugang gewährt oder verweigert.
Stärken
Höhere Sicherheit: Biometrische Daten lassen sich praktisch nicht kopieren und sind daher weniger angreifbar als herkömmliche Methoden wie Passwörter oder PINs.
Komfort: Nutzer müssen sich keine Passwörter mehr merken oder eintippen, was die Authentifizierung einfacher und nutzerfreundlicher macht.
Weniger Betrug: Da biometrische Daten einer Person eindeutig zugeordnet sind, sinkt das Risiko betrügerischer Vorgänge wie Identitätsdiebstahl oder Identitätsvortäuschung.
Herausforderungen
Datenschutzbedenken: Das Erfassen und Speichern biometrischer Daten wirft Datenschutzfragen auf, weil dabei sehr sensible persönliche Informationen verarbeitet werden. Es besteht die Gefahr unbefugten Zugriffs oder missbräuchlicher Nutzung. Biometrische Daten gelten als besondere Kategorie personenbezogener Daten nach der GDPR, und in den USA schreibt das BIPA-Gesetz von Illinois vor, vor der Erfassung eine Einwilligung einzuholen.
Genauigkeitsprobleme: Biometrische Systeme können durch Umgebungsbedingungen, natürliche Veränderungen biometrischer Merkmale im Laufe der Zeit oder falsche Ablehnungen bzw. Akzeptanzen an Genauigkeit einbüßen.
Kosten: Organisationen, die biometrische Authentifizierung einführen wollen, müssen wegen spezieller Hardware und Software mit hohen Kosten rechnen.
Meine Einschätzung
Biometrie eignet sich aus meiner Sicht für Startups, die das Nutzererlebnis ins Zentrum ihrer Geschäftsstrategie stellen, weil sie die Authentifizierung vereinfacht. Dennoch sollten Sie Sicherheitsanforderungen und Kosten abwägen, besonders beim Umgang mit geschützten Informationen.
Wählen Sie Anbieter biometrischer Authentifizierung mit nachweisbarer Sicherheitsbilanz. Bei der Speicherung und dem Schutz biometrischer Daten muss jedes Detail stimmen, um die Datenschutzbedenken der Nutzer auszuräumen.
5. Token-Authentifizierung
Die tokenbasierte Authentifizierung ist ein Verfahren, bei dem statt klassischer Benutzernamen und Passwörter eindeutige Tokens zur Authentifizierung dienen.
Diese Tokens stellt ein Authentifizierungsserver aus, und sie sind meist kurzlebig. Damit bieten sie eine sichere, zeitlich begrenzte Möglichkeit, die Identität eines Nutzers zu bestätigen.
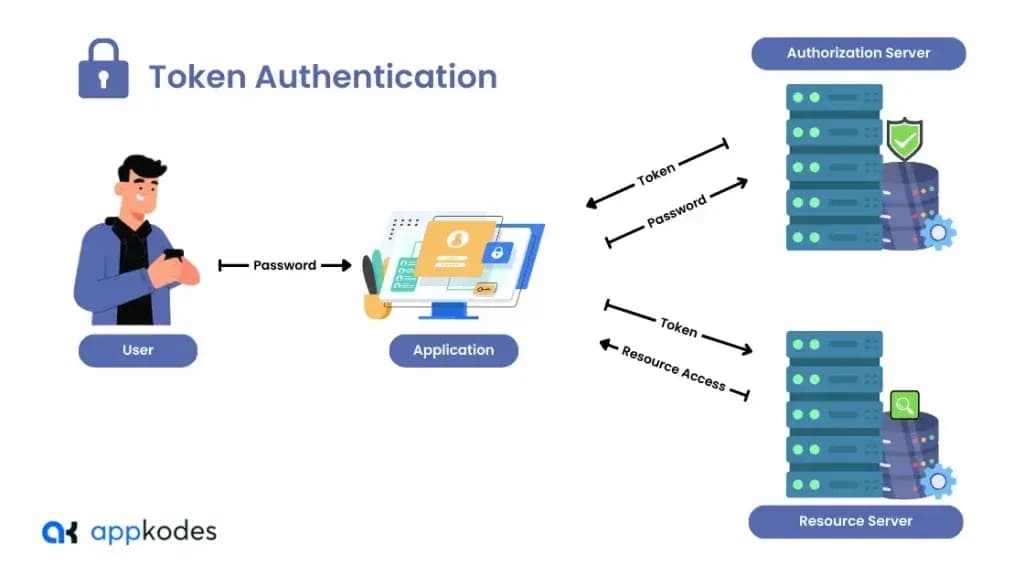
Wie funktioniert das?
Bei der Authentifizierung übermitteln Nutzer ihre Zugangsdaten an den Authentifizierungsserver. Wird der Zugang gewährt, erzeugt der Server ein eindeutiges Token, das mit der Sitzung bzw. dem Konto des Nutzers verknüpft ist.
Dieses Token wird sicher an das Gerät des Nutzers zurückgesendet und dort gespeichert, idealerweise in einem HttpOnly- und Secure-Cookie. Beim Zugriff auf die geschützte Ressource oder den Dienst übermittelt der Nutzer das Token dann in einem Request-Header oder als Parameter.
Der Server prüft anhand seiner Daten, ob das Token gültig und nicht abgelaufen ist. Ist das Token bestätigt und das Ablaufdatum noch nicht erreicht, erhalten Nutzer Zugriff auf die gewünschte Ressource.
Stärken
Höhere Sicherheit: Tokens sind kurzlebig und zufällig erzeugt, was es Angreifern erschwert, eine Transaktion zu übernehmen, selbst wenn sie die Nachricht abfangen.
Zustandslosigkeit: Die tokenbasierte Authentifizierung ist zustandslos, Server speichern also keine Sitzungsdaten zwischen den Sitzungen. Das erleichtert Skalierung und Verwaltung.
Unterstützung für Cross-Origin Resource Sharing (CORS): Weil Tokens übertragbar sind, lässt sich die Authentifizierung leichter über verschiedene Domains hinweg umsetzen, sodass verteilte Systeme und APIs reibungslos authentifiziert werden können.
Abwägung zwischen CSRF und XSS: Tokens im Local Storage werden nicht automatisch mitgesendet und umgehen so Cross-Site Request Forgery (CSRF), doch OWASP warnt, dass jede Cross-Site-Scripting-Lücke (XSS) sie auslesen kann. HttpOnly-Cookies mit CSRF-Schutz sind die sicherere Standardwahl.
Herausforderungen
Aufwand für das Token-Management: Lebensdauer, Ablauf und Widerruf von Tokens können die Authentifizierung komplex machen. Halten Sie Access Tokens kurzlebig und rotieren Sie Refresh Tokens.
Risiken bei der Token-Speicherung: Die Speicherung von Tokens auf dem Client kann angreifbar sein; wird sie nicht sauber umgesetzt, drohen Diebstahl oder Missbrauch von Tokens.
Sichere Token-Übertragung: Ebenso wichtig ist die geschützte Übertragung von Tokens über Netzwerke, damit Angreifer sie nicht abfangen oder manipulieren können.
Meine Einschätzung
Unter allen Authentifizierungsmethoden ist die tokenbasierte Authentifizierung die beste Wahl für Startups, die stark auf APIs setzen, denn sie bietet robuste Sicherheit und eine einfache Zugriffskontrolle.
Wer Tokens sicher einsetzen will, muss auf Codequalität achten, klare Sicherheitsvorgaben für Entwickler festlegen und bei Bedarf spezialisierte Bibliotheken nutzen.
Bei der Wahl des Token-Typs sollten Sie die Vor- und Nachteile jeder Variante abwägen. JWTs (JSON Web Tokens) sind zwar zum Standard geworden, doch für bestimmte Anwendungen passen andere Token-Typen womöglich besser zu den besonderen Sicherheits- und Betriebsanforderungen.
6. Single Sign-On
Single Sign-On (SSO) erspart Nutzern die separate Anmeldung bei mehreren zusammengehörigen Anwendungen oder Diensten.
Nach der ersten Anmeldung bei einem vertrauenswürdigen Identitätsanbieter (IdP) erhalten Nutzer mühelos Zugriff auf die freigegebenen Ressourcen, ohne ihre Zugangsdaten bei jedem geschützten Zugangspunkt erneut eingeben zu müssen.
Verbreitet hat sich SSO in der Unternehmenswelt und in der Entwicklung cloud-nativer Anwendungen (SaaS).
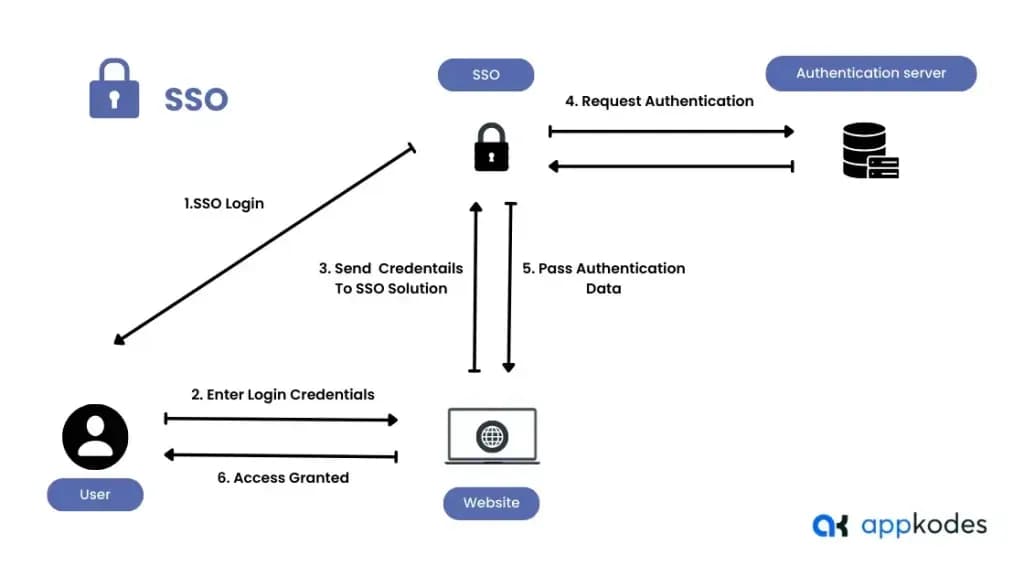
So funktioniert es
Zu Beginn der Authentifizierung geben Nutzer ihre Zugangsdaten beim Authentifizierungsserver ein. Nach erfolgreicher Prüfung erstellt der Server ein Token oder eine Sitzungskennung und verknüpft sie mit der Sitzung des Nutzers.
Dieses Token bzw. diese Kennung wird sicher an das Gerät des Nutzers übertragen und dort gespeichert, meist in einem Cookie oder im Local Storage. Bei weiteren Zugriffen innerhalb der SSO-Umgebung sind Nutzer über das zuvor ausgestellte Token bereits authentifiziert und müssen sich nicht erneut anmelden.
Der Authentifizierungsserver kann das Token oder die Kennung widerrufen oder für ungültig erklären, wenn sich sicherheitsrelevante Umstände ändern, etwa wenn sich der Nutzer abmeldet oder seine Sitzung abläuft.
Stärken
Einfachere Anmeldung: Mit SSO brauchen Nutzer keine separaten Passwörter für verschiedene Apps mehr, weil ein einziger Satz Zugangsdaten für mehrere Apps genügt.
Mehr Sicherheit: Zentral gesteuerte Authentifizierung und Autorisierung verringern passwortbezogene Schwachstellen wie schwache oder mehrfach verwendete Passwörter.
Höhere Produktivität: SSO vereinfacht den Zugang zu Apps und Diensten, spart Nutzern und IT-Admins Zeit und steigert so die Produktivität.
Herausforderungen
Single Point of Failure: Mit SSO entsteht ein zentraler Schwachpunkt: Ein Angriff oder Ausfall kann den Zugang der Nutzer zu mehreren Anwendungen oder Diensten gleichzeitig beeinträchtigen.
Komplexe Umsetzung: Die Verzahnung von SSO mit bestehenden Identity- und Access-Management-Systemen kann aufwendig und zeitintensiv sein, besonders in Organisationen mit veralteter Infrastruktur.
Kompatibilitätsprobleme: SSO lässt sich nicht mit allen Anwendungen oder Diensten reibungslos verbinden, sodass Anpassungen und zusätzliche Entwicklung nötig sein können, um die Kompatibilität sicherzustellen.
Meine Einschätzung
SSO gewinnt an Bedeutung, wenn Ihr Unternehmen wächst und immer mehr Dienste und Tools hinzukommen, auf die Ihre Nutzer zugreifen müssen.
Vergleichen Sie bei der Wahl eines SSO-Anbieters die Optionen sorgfältig und achten Sie besonders auf den Preis und darauf, welche Funktionen zu Ihren Anforderungen passen.
Die richtige SSO-Lösung bringt Kosten, Kompatibilität und einfache Integration in Ihre bestehende Infrastruktur ins Gleichgewicht.
Wägen Sie Ihre Sicherheitsanforderungen gegen Größe und Komplexität Ihres Unternehmens ab. Startups in der Frühphase können die vollständige Einführung von SSO auch aufschieben.
7. Zertifikatsbasierte Authentifizierung
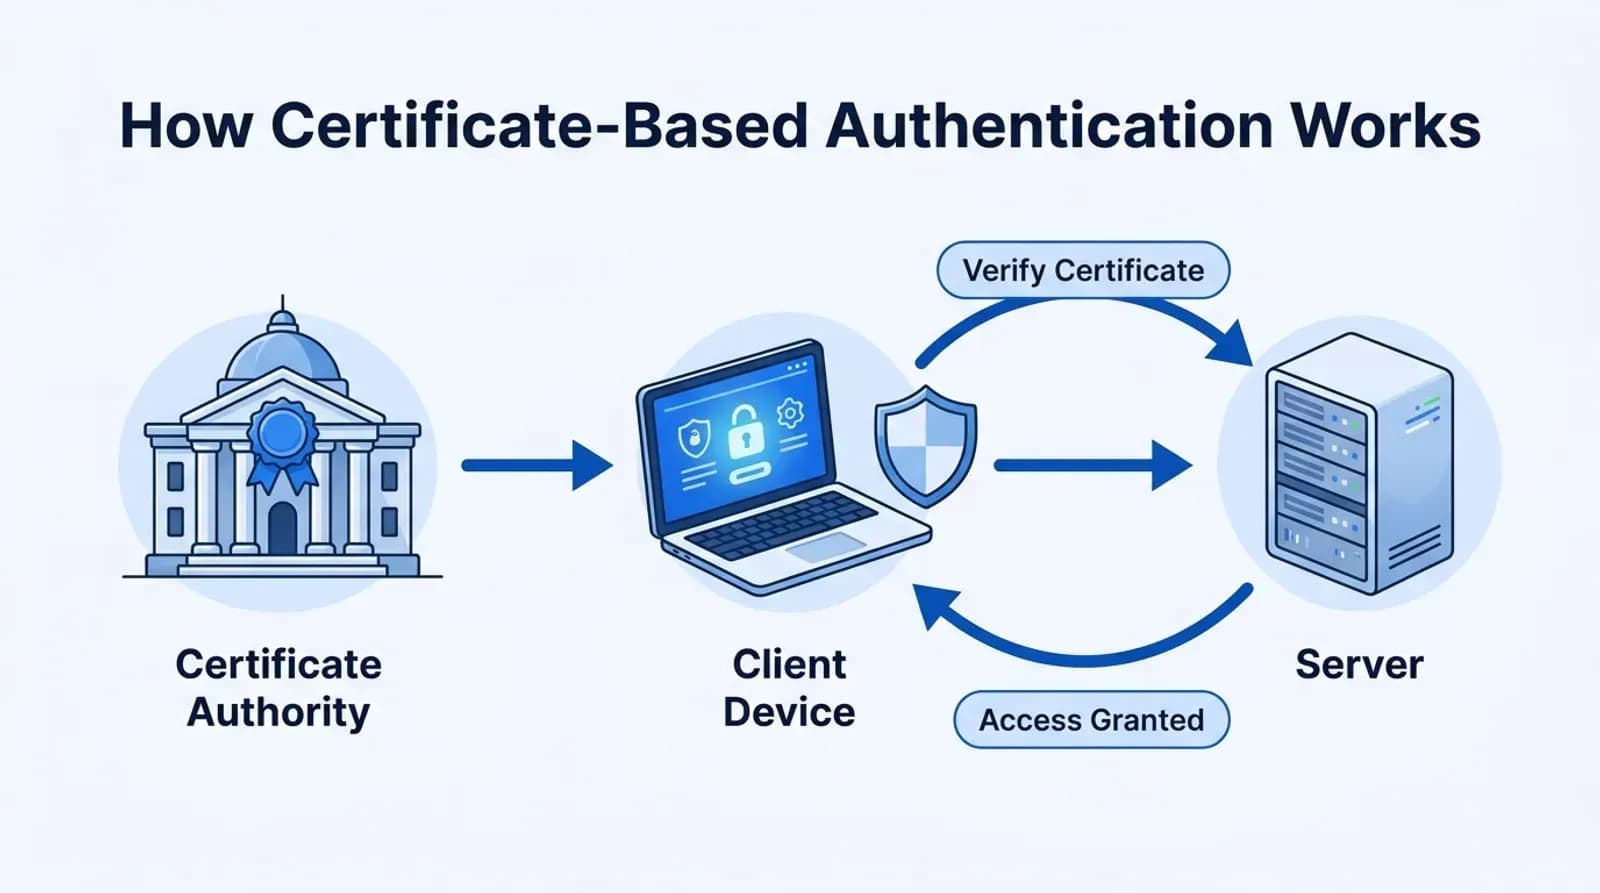
Die zertifikatsbasierte Authentifizierung (CBA) nutzt digitale Zertifikate, um die Identität von Nutzern oder Geräten zuverlässig zu bestätigen.
Diese digitalen Zertifikate ähneln digitalen Ausweisen und werden von Zertifizierungsstellen (Certificate Authorities, CAs) ausgestellt, die einen öffentlichen Schlüssel kryptografisch mit einer Identität verknüpfen.
Für den Zugriff braucht ein Nutzer sowohl das Zertifikat als auch den zugehörigen privaten Schlüssel. Letzterer wird in der Regel an einem sicheren Ort aufbewahrt.
Wie funktioniert das?
Nutzer oder Geräte erhalten digitale Zertifikate von einer vertrauenswürdigen Zertifizierungsstelle (CA), die einen öffentlichen Schlüssel und Identitätsangaben enthalten. Diese Zertifikate sind sehr sicher, weil sie auf dem Gerät des Nutzers gespeichert oder in dessen Hardware geschützt abgelegt sind.
Versucht das Gerät des Nutzers, auf eine geschützte Ressource oder einen Dienst zuzugreifen, legt es dem Server zuerst sein digitales Zertifikat vor. Der Server prüft die Gültigkeit des Zertifikats, indem er dessen digitale Signatur mit dem öffentlichen Schlüssel der CA abgleicht.
Ist das Zertifikat nach dieser Prüfung gültig und passt zur Identität des Nutzers, wird der Zugriff auf die Ressource bzw. den Dienst gewährt.
Stärken
Starke Sicherheit: Die zertifikatsbasierte Authentifizierung bietet ein hohes Sicherheitsniveau, weil sie auf digitalen Zertifikaten beruht, die sich praktisch nicht fälschen oder verändern lassen.
Gegenseitige Authentifizierung: Sie ermöglicht eine beidseitige Authentifizierung, bei der sich Client und Server gegenseitig ausweisen, was die Sicherheit weiter erhöht.
Keine Passwörter: Nutzer müssen sich keine Passwörter merken, und passwortbezogene Schwachstellen wie schwache oder mehrfach verwendete Passwörter entfallen weitgehend.
Herausforderungen
Zertifikatsverwaltung: Die Verwaltung digitaler Zertifikate, also Ausstellung, Erneuerung und Widerruf, ist anspruchsvoll und erfordert klare Prozesse und eigenes Personal.
Kosten: Aufbau und Betrieb einer Zertifikatsinfrastruktur, einschließlich des Bezugs von Zertifikaten bei vertrauenswürdigen CAs, können erhebliche Kosten verursachen.
Kompatibilität: Manche älteren Systeme oder Geräte unterstützen keine zertifikatsbasierte Authentifizierung.
Meine Einschätzung
Aus den Apps, die wir für Startups gebaut haben, auch in der Entwicklung von Social-Media-Apps, weiß ich: Die zertifikatsbasierte Authentifizierung (CBA) lohnt sich wegen Kosten und Komplexität nur für wenige Startups, es sei denn, Compliance-Vorgaben verlangen sie.
Startups in streng regulierten Branchen wie Finanzen, Verwaltung oder Gesundheit, die mit hochsensiblen Daten arbeiten, müssen CBA dagegen unter Umständen aufgrund von Vorschriften einführen, um ihre Sicherheitsanforderungen zu erfüllen.
Anders als bei den übrigen Methoden sollten Sie CBA in diesem Fall eher für bestimmte, besonders riskante Aktionen wie Admin-Zugriffe oder große Transaktionen einsetzen statt für alle Prozesse.
8. Verhaltensbasierte Authentifizierung
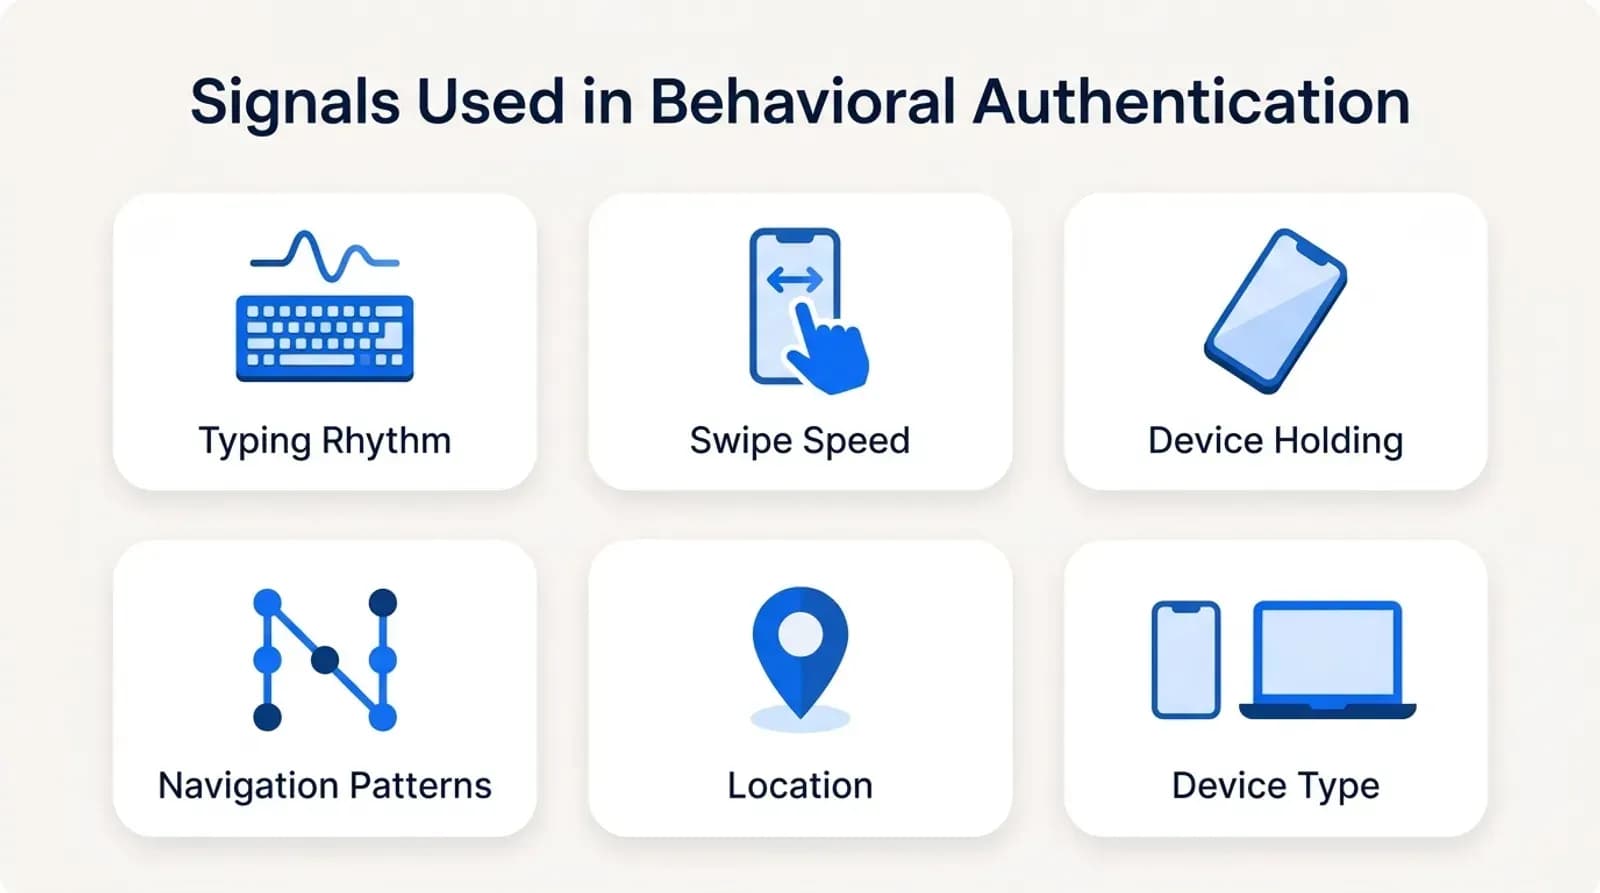
Bei der verhaltensbasierten Authentifizierung wird anhand von Verhaltens- und Aktivitätsmustern geprüft, ob eine Person tatsächlich die ist, die sie vorgibt zu sein.
Anders als klassische Verfahren, die allein auf herkömmliche Zugangsdaten setzen, analysiert sie, wie Nutzer mit digitalen Systemen umgehen, etwa anhand von Tippmustern, Mausbewegungen, Gerätegewohnheiten und Navigationsverhalten.
Stärken
Höhere Sicherheit: Die verhaltensbasierte Authentifizierung ist eine sehr wirksame Methode zum Schutz von Daten, weil sie dem Anmeldeprozess eine weitere Stufe hinzufügt und es Unbefugten deutlich schwerer macht, sich anzumelden.
Kontinuierliche Authentifizierung: Anders als statische Verfahren wie Passwörter überwacht die verhaltensbasierte Authentifizierung das Nutzerverhalten während der gesamten Sitzung.
Nutzerfreundlich: Das System verlangt keinen zusätzlichen Aufwand oder weitere Eingaben und fügt sich unauffällig in die täglichen Abläufe der Kunden ein, was das Nutzererlebnis verbessert.
Herausforderungen
Datenschutzbedenken: Das Sammeln und Auswerten von Verhaltensdaten kann Nutzern unangenehm sein, die sich mit der ständigen Beobachtung ihrer Aktivitäten und Gewohnheiten nicht wohlfühlen.
Begrenzte Genauigkeit: Gelegentlich verwechseln verhaltensbasierte Systeme legitime Nutzer mit Betrügern, was ihre Wirksamkeit schmälert, wenn es zu Fehlentscheidungen kommt.
Komplexe Umsetzung: Die Einführung verhaltensbasierter Authentifizierung kann komplex werden und viele Ressourcen für Entwicklung, Integration und Wartung erfordern, besonders bei Unternehmen mit großen Nutzerzahlen und vielen digitalen Systemen.
Meine Einschätzung
Am wirksamsten ist die verhaltensbasierte Authentifizierung als Ergänzung zu anderen Authentifizierungsmethoden, nicht als einzige Sicherheitsfunktion.
Startups müssen dabei allerdings sorgfältig zwischen dem Sicherheitsgewinn der verhaltensbasierten Authentifizierung und dem Schutz der Privatsphäre ihrer Nutzer abwägen.
Mit intelligenten Systemen, die Fehlsperrungen reduzieren, können Startups sowohl die Sicherheit als auch das Nutzererlebnis ihrer Anmeldeprozesse verbessern.
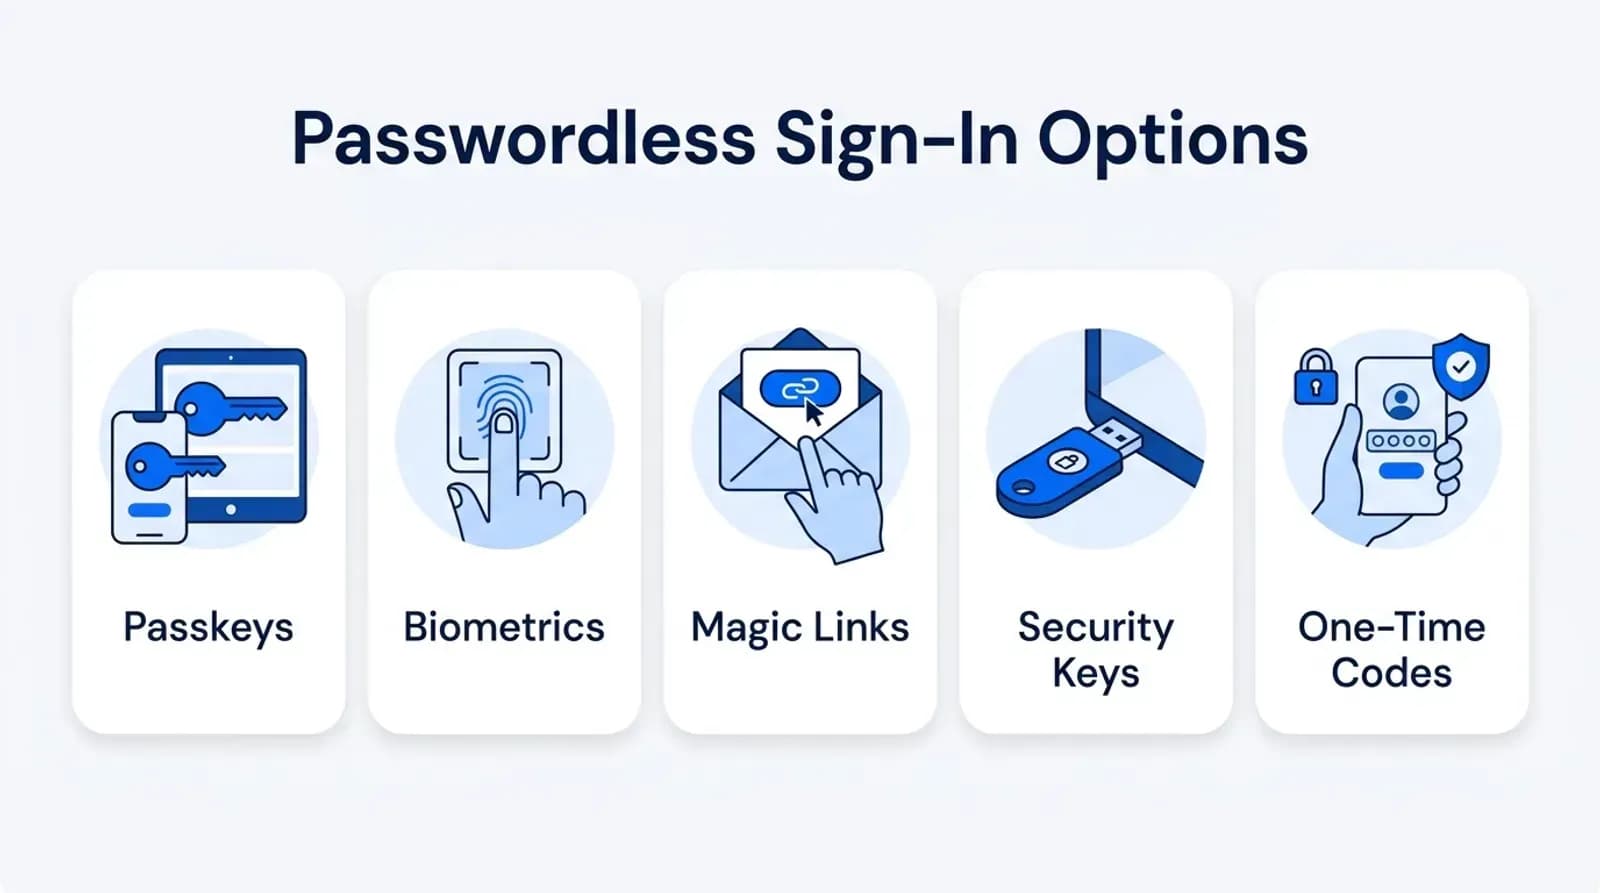
9. Passwortlose Authentifizierung
Die passwortlose Authentifizierung bestätigt die Identität eines Nutzers, ohne dass dieser ein klassisches Passwort eingeben muss. Stattdessen nutzt sie andere Nachweise wie Biometrie, per E-Mail oder SMS gesendete Einmalcodes, Hardware-Tokens oder kryptografische Schlüssel, das Prinzip hinter den heutigen Passkeys.
Stärken
Höhere Sicherheit: Weil Nutzer keine Passwörter mehr erstellen und sich merken müssen, verringert die passwortlose Authentifizierung passwortbezogene Risiken wie schwache oder mehrfach verwendete Passwörter und Phishing erheblich.
Komfort für Nutzer: Ohne Passwörter wird die Anmeldung einfacher und schneller, was das Nutzererlebnis verbessert und Reibung bei der Authentifizierung verringert.
Geringere Supportkosten: Ein wichtiger Vorteil der passwortlosen Authentifizierung sind geringere Supportkosten für Passwort-Resets und Kontosperrungen, weil Nutzer keine Passwörter mehr ändern oder zurücksetzen müssen.
Herausforderungen
Abhängigkeit von alternativen Faktoren: Die passwortlose Authentifizierung setzt auf Biometrie oder Hardware-Tokens, die nicht überall verfügbar oder kompatibel sind.
Die Verbreitung wächst noch: Die Unterstützung nimmt rasch zu: Mehr als 15 Milliarden Konten können inzwischen Passkeys nutzen, Microsoft hat neue Konten 2025 standardmäßig passwortlos gemacht, und Google hat Passkeys 2023 zum Standard für seine Konten gemacht. Ältere Apps und Geräte brauchen aber weiterhin eine Ausweichlösung.
Sicherheitsrisiken alternativer Faktoren: Biometrie oder Einmalcodes mögen Passwortrisiken senken, bringen aber eigene Schwachstellen wie Spoofing oder das Abfangen von Codes mit sich.
Meine Einschätzung
Die passwortlose Authentifizierung passt gut zu Startups, weil sie Sicherheit und ein unkompliziertes Nutzererlebnis überzeugend verbindet.
Für eine erfolgreiche Einführung sollten Sie analysieren, wie sensibel Ihre Daten sind, und die Kosten und die Komplexität der verschiedenen passwortlosen Lösungen berücksichtigen.
Fazit
Die hier vorgestellten Authentifizierungsmethoden sind die, die wir in die Apps einplanen, die wir bauen. Die richtige Wahl hängt von Ihren Nutzern, Ihren Daten und Ihrem Geschäftsmodell ab.
Wenn Sie eine App entwickeln, gestaltet und baut Appkodes sie neu für Ihr Unternehmen, mit sicherem Login ab der ersten Version. Sie erhalten vor Arbeitsbeginn einen kalkulierten Plan zum Festpreis, und die meisten ersten Versionen gehen in etwa 30 Tagen live. Erzählen Sie uns von Ihrer App.
Weitere Ressourcen
- Was ist Datenverschlüsselung?
- Wie optimiert man eine Datenbank?
- Wie verbessert man die Performance mobiler Apps?
Häufige Fragen
Welche Authentifizierungsmethode ist die beste für eine Startup-App?
Für die meisten Apps empfiehlt sich der Start mit E-Mail- oder Social-Login plus Authenticator-App oder Passkey als zweitem Faktor. Ergänzen Sie Passkeys für die passwortlose Anmeldung und setzen Sie Multi-Faktor-Authentifizierung für Admins und alle ein, die mit sensiblen Daten arbeiten.
Ist die Zwei-Faktor-Authentifizierung per SMS sicher?
Sie ist besser als ein Passwort allein, doch SMS-Codes lassen sich über SIM-Swapping und gefälschte Login-Seiten stehlen. NIST stuft SMS als eingeschränkte Option ein. Bieten Sie daher Authenticator-Apps, Passkeys oder Sicherheitsschlüssel als stärkere Alternativen an.
Wo sollte eine App Login-Tokens speichern?
OWASP empfiehlt HttpOnly- und Secure-Cookies statt Local Storage, weil jede Cross-Site-Scripting-Lücke den Local Storage auslesen kann. Halten Sie Access Tokens kurzlebig und rotieren Sie Refresh Tokens.
Wie lange dauert es, einen sicheren Login in eine App einzubauen?
Bei Appkodes gehört der sichere Login zur ersten Version, und die meisten ersten Versionen gehen in etwa 30 Tagen live, mit einem kalkulierten Plan zum Festpreis vor Arbeitsbeginn.

Arun Andiselvam
LinkedInIch bin Gründer und habe fünf Marken aufgebaut. Die erste, ein SEO-Werkzeug, habe ich für einen sechsstelligen Betrag verkauft, und heute leite ich Appkodes und entwickle individuelle Mobile- und Web-Apps für Gründer und Unternehmen. Jede davon habe ich vom ersten Tag an selbst finanziert.
