
En un entorno digital cada vez más ajetreado, la seguridad de las credenciales de los usuarios encabeza la lista de prioridades de emprendedores, organizaciones y prácticamente todos.
La autenticación de usuarios es la primera barrera de protección: garantiza que solo los usuarios adecuados puedan acceder a los datos y operaciones sensibles del sistema.
Aun así, con tantos métodos de autenticación disponibles en el mercado, encontrar el más adecuado puede ser un reto para los emprendedores.
El abanico de alternativas es amplio, desde la clásica autenticación con contraseña hasta los métodos biométricos y de verificación multifactor más recientes.
Este artículo completo busca explicar los tipos de autenticación de usuarios para startups, señalando las fortalezas, debilidades y dificultades de implementación de cada sistema. Conocer los matices de cada opción ayuda a las startups a tomar decisiones informadas sobre cuestiones como cómo proteger las apps móviles, cómo mejorar el rendimiento de una app móvil, cómo agilizar la experiencia de usuario y cómo ganarse la confianza de los usuarios.
¿Qué es la autenticación de usuarios?
La autenticación de usuarios es la verificación de la identidad de quienes intentan acceder a un sistema, una aplicación o un recurso digital. Garantiza que solo los usuarios autorizados obtengan acceso y mantiene fuera a los no autorizados y a quienes tienen malas intenciones.
Por lo general, el usuario presenta unas credenciales que el sistema verifica contra los registros almacenados o mediante servicios de autenticación externos.
El objetivo final de la autenticación de usuarios es impedir el acceso no autorizado a datos, servicios o funciones confidenciales.
Esto se consigue confirmando la identidad de los usuarios por distintos medios, como contraseñas, rasgos biológicos únicos (por ejemplo, huella dactilar o reconocimiento facial), tokens o una combinación de estos elementos (es decir, autenticación multifactor).
La autenticación de usuarios es un paso crucial en la ciberseguridad de startups y empresas, ya que es la primera barrera contra el acceso no autorizado, las filtraciones de datos personales y otras amenazas de seguridad.
Con protocolos de autenticación sólidos, las startups pueden proteger su red y sus activos digitales, resguardar la privacidad de los usuarios y generar confianza en toda su base de clientes.
Buenas prácticas de contraseñas en el mundo real
En el mundo digital real, la forma más eficaz de que startups y empresas refuercen su seguridad es aplicar buenas prácticas de contraseñas. Estos son algunos ejemplos prácticos de cómo crear contraseñas y mantenerlas seguras.
Usa contraseñas largas y únicas: Pide frases de contraseña largas en lugar de reglas de complejidad. La guía de NIST de 2025 fija un mínimo de 15 caracteres cuando la contraseña es el único factor, u 8 con MFA, y exige comprobar cada contraseña nueva contra listas de contraseñas filtradas y comunes. Usa una contraseña distinta para cada cuenta, para que una filtración no abra las demás.
Implementa la autenticación multifactor (MFA): Añade una capa extra de protección con MFA, que combina la contraseña con algo que el usuario tiene o es, por ejemplo, una contraseña de un solo uso o datos biométricos.
Enseña a los usuarios los riesgos del phishing: Explica a los usuarios cómo detectar correos de phishing diseñados para engañarlos y robar sus datos de acceso. Enséñales a verificar las solicitudes antes de compartir información privada.
Cambia las contraseñas tras una filtración: NIST ya no recomienda obligar a cambiar la contraseña cada pocos meses, porque la gente responde con contraseñas más débiles y predecibles. Pide el cambio cuando haya indicios de que una cuenta puede estar comprometida.
Usa un gestor de contraseñas seguro: Recomienda un gestor de contraseñas reconocido para generar y guardar contraseñas distintas de forma segura. Los equipos que prefieren alojarlo ellos mismos pueden elegir un gestor de código abierto con bóvedas cifradas y auditoría.
¿Por qué es tan importante proteger la autenticación de usuarios?
Proteger la autenticación de usuarios es fundamental para startups y empresas por varias razones clave, que se explican a continuación. Apostar por mecanismos de autenticación sólidos mejora el nivel general de ciberseguridad y genera confianza en los clientes. Y hoy importa más que nunca: según Verizon, el abuso de credenciales fue la vía de entrada más común en las brechas de 2025, con un 22%.
Protección de datos sensibles
La autenticación de usuarios es el principal obstáculo de seguridad frente al acceso no autorizado a información valiosa, como datos personales, registros financieros y datos empresariales propios.
Contar con mecanismos de autenticación adecuados evita que los atacantes aprovechen puntos débiles y obtengan acceso no autorizado, lo que podría provocar brechas de datos.
Prevención del acceso no autorizado
El acceso no autorizado a recursos digitales puede provocar fugas de datos, robo de identidad, fraude y uso indebido del sistema, entre otros problemas.
Ofrecer una autenticación segura significa que solo quienes tienen permiso pueden usar sistemas, aplicaciones y servicios críticos, lo que reduce las probabilidades de actividades no autorizadas y los peligros asociados.
Requisitos de cumplimiento
Muchos sectores están sujetos a normas regulatorias y de cumplimiento relacionadas con la protección de datos personales y la privacidad.
Al aplicar un método de autenticación seguro, las empresas pueden cumplir normativas de privacidad como el GDPR (Reglamento General de Protección de Datos), HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico) y PCI DSS (Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago), y evitar multas y daños a su reputación.
Protección de la reputación del negocio
Una filtración de información causada por una autenticación débil puede arruinar la reputación de la empresa y minar la confianza de los clientes.
Cuando una empresa se toma en serio la seguridad de la autenticación, demuestra su compromiso con la privacidad y la seguridad de los usuarios, lo que refuerza su reputación y la confianza de los clientes en sus servicios.
Reducción de pérdidas económicas
El coste de las brechas de datos y del acceso no autorizado puede ser elevado y sumar miles en multas, acuerdos legales, recuperación de datos y control de daños.
Una autenticación de usuarios eficaz puede prevenir brechas de seguridad y minimizar tanto las pérdidas económicas como las interrupciones del negocio.
Tipos de autenticación de usuarios
Al repasar los distintos sistemas de autenticación, con sus fortalezas, debilidades y retos de implementación, las organizaciones pueden tomar mejores decisiones para proteger sus entornos y las identidades de sus usuarios.
1. Autenticación con contraseña
La forma más extendida de identificar a los usuarios cuando intentan acceder a recursos digitales como aplicaciones y sitios web es la autenticación basada en contraseña.
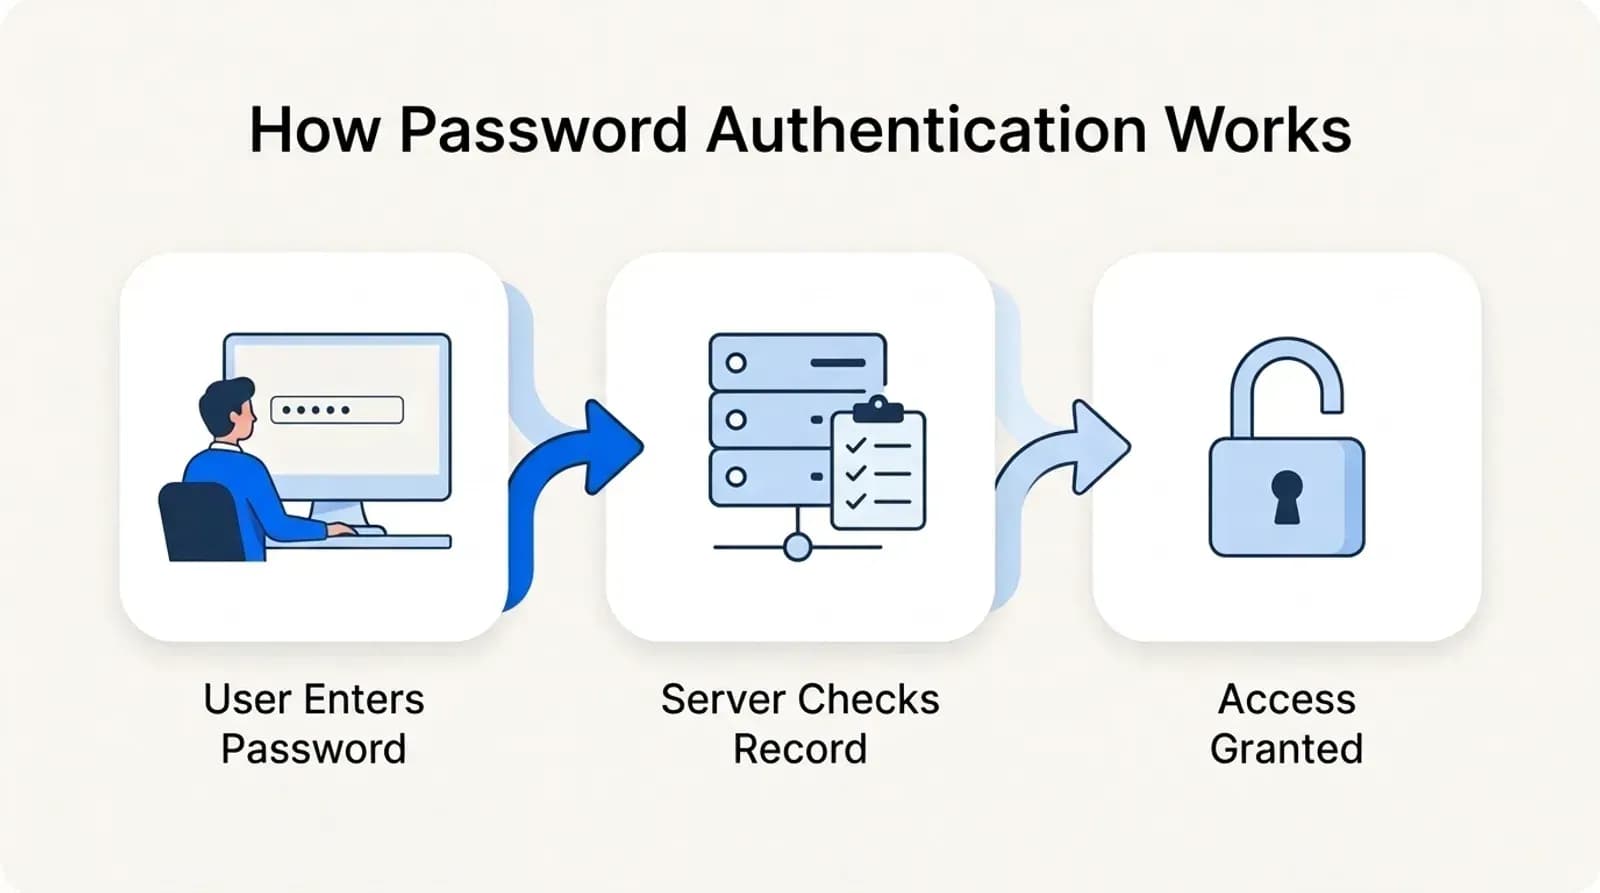
Entrada del usuario: El usuario introduce su identificador único, como un nombre de usuario o un correo electrónico, y una contraseña.
Proceso de verificación: El sistema valida las credenciales contra los registros almacenados. Si coinciden, concede el acceso.
Decisión de autenticación: Si la verificación es correcta, puedes iniciar sesión; si no, se ofrecen opciones para recuperar la contraseña.
Fortalezas
Familiaridad: Casi todos los usuarios conocen las contraseñas.
Simplicidad: Implementar la autenticación con contraseña es sencillo y no exige una carga técnica complicada.
Accesibilidad: Los usuarios pueden iniciar sesión desde cualquier dispositivo con conexión a internet.
Retos
Ataques a contraseñas: Las contraseñas se enfrentan a distintas amenazas, como ataques de fuerza bruta, ataques de diccionario, phishing y adivinación de contraseñas.
Comportamiento del usuario: Los usuarios pueden elegir contraseñas débiles, reutilizarlas en varias cuentas o compartirlas, lo que aumenta el riesgo de que se vean comprometidas.
Robo de credenciales: Las contraseñas pueden interceptarse durante la transmisión o almacenarse de forma insegura, de modo que los atacantes podrían saltarse la autenticación si acceden a la base de datos de autenticación.
Mi valoración
La autenticación solo con contraseña supone un riesgo alto cuando se manejan datos como los financieros o de salud. Puede bastar para startups nuevas con una presencia web mínima y sin una cantidad importante de datos de usuarios, pero solo como medida a corto plazo.
La autenticación con contraseña debe ir acompañada de una formación amplia de los usuarios sobre higiene de contraseñas y de la aplicación obligatoria de reglas de contraseñas. Aun con todas las precauciones, algunos riesgos son inevitables. Para minimizarlos, es fundamental realizar auditorías de seguridad periódicas, que incluyan comprobar contraseñas comprometidas en plataformas como ‘Have I Been Pwned’. Este enfoque preventivo ayuda a detectar debilidades y a asegurar todo el perímetro.
2. Autenticación de dos factores (2FA)
La “autenticación de dos factores” (2FA) es una solución de seguridad que añade otra capa de verificación más allá de la combinación habitual de usuario y contraseña.
Con 2FA, los usuarios deben superar dos formas distintas de verificación antes de poder acceder a un sistema, una red o un servicio.
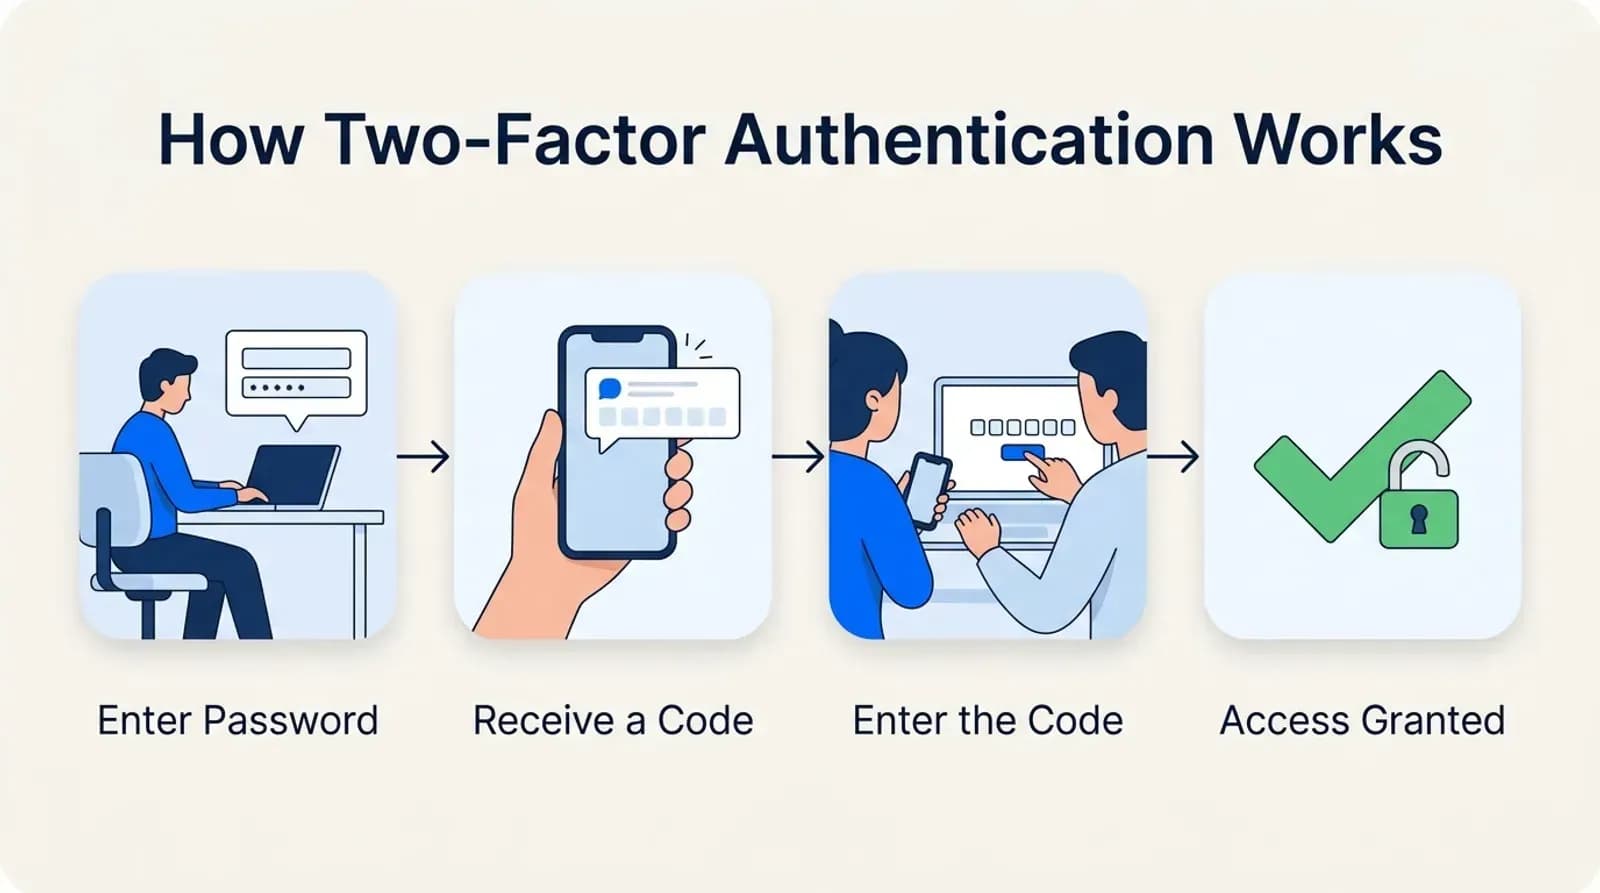
Así funciona el proceso de 2FA
Primer factor (conocimiento): El usuario introduce su nombre de usuario y contraseña, y el sistema lo autentica.
Segundo factor (posesión o inherencia): A continuación, el usuario pasa por un método de autenticación diferente.
Decisión de autenticación: Cuando ambos factores confirman la identidad del usuario, se concede el acceso.
Fortalezas
Mayor seguridad: Al exigir dos niveles de autenticación, 2FA reduce mucho la posibilidad de acceso no autorizado aunque uno de los factores (por ejemplo, la contraseña) se vea comprometido.
Protección contra el phishing: 2FA detiene a los atacantes que solo tienen una contraseña robada. Pero NIST no considera resistentes al phishing los códigos escritos ni las notificaciones push, porque las páginas de inicio de sesión falsas pueden reenviarlos en tiempo real; solo las passkeys y las llaves de seguridad bloquean el phishing por completo.
Mejor cumplimiento normativo: En algunos casos, los requisitos legales o las recomendaciones exigen usar 2FA para mejorar la seguridad y proteger datos confidenciales.
Retos
Problemas de usabilidad: La autenticación de dos factores puede molestar a los usuarios con pasos adicionales que se vuelven tediosos, como buscar un token físico o esperar un código por SMS.
Dependencia del segundo factor: La eficacia de 2FA depende sobre todo de la fiabilidad del segundo factor; si se ve comprometido o se pierde, el usuario puede quedarse sin acceso, así que deben existir métodos de recuperación y respaldo.
Costes y complejidad: Implementar y mantener 2FA puede suponer costes extra, sobre todo si se usan tokens de hardware o dispositivos biométricos, y su integración puede exigir bastante tiempo, recursos y formación de los usuarios.
Mi valoración
Al analizarla, comprobé que la autenticación de dos factores es un punto de partida ideal para las startups, porque equilibra seguridad y usabilidad. Ofrece el nivel de seguridad necesario sin complicar demasiado el inicio de sesión.
Además, 2FA es asequible: las apps de autenticación se descargan gratis y las soluciones por SMS cuestan menos que los beneficios que aportan. Ten en cuenta, eso sí, que CISA advierte que los códigos por SMS son vulnerables al SIM swapping y a la interceptación, así que ofrece una app de autenticación o una passkey como opción más segura.
Para sacar el máximo partido a 2FA, las startups deben priorizar la formación de los usuarios, mantener el contacto con ellos y acompañarlos durante la configuración.
3. Autenticación multifactor (MFA)
La autenticación multifactor (MFA) es una función de seguridad que exige a los usuarios verificar dos o más factores antes de acceder a un sistema, una aplicación o un servicio.
A diferencia de los métodos convencionales que dependen solo de contraseñas, MFA añade factores de seguridad que combinan varios métodos de autenticación, normalmente de las siguientes categorías.
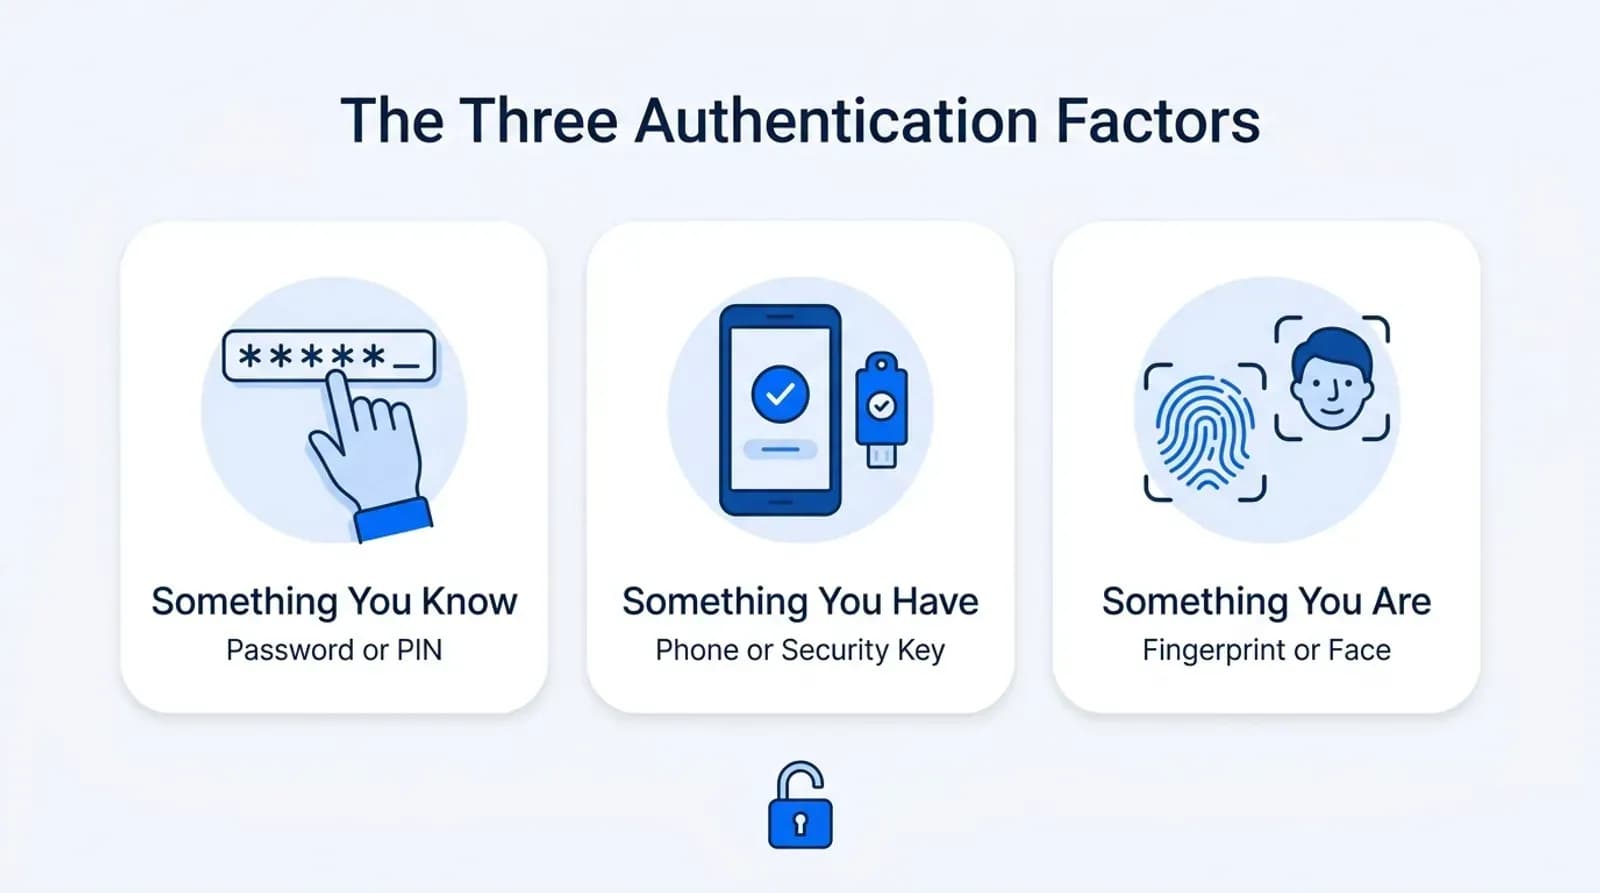
Factor de conocimiento: Algo que el usuario ya sabe, como una contraseña, un PIN o una pregunta de seguridad personal.
Factor de posesión: Algo que el usuario lleva consigo, como un smartphone, un token de hardware o una tarjeta inteligente.
Factor de inherencia: Datos biométricos de lo que el usuario es, como el reconocimiento de huella dactilar, rostro o iris.
El proceso de MFA suele constar de las siguientes etapas.
Entrada del usuario: El usuario aporta el primer factor de autenticación, que normalmente es una contraseña o un nombre de usuario.
Autenticación adicional: Se pide al usuario uno o más factores adicionales, como introducir un código especial o escanear su huella dactilar.
Decisión de autenticación: El sistema valida todos los datos aportados. Si coinciden, concede el acceso; si no, lo deniega.
Fortalezas
Mayor seguridad: Al combinar varios modos de autenticación, MFA reduce la posibilidad de acceso no autorizado y refuerza la seguridad.
Protección contra el robo de credenciales: Aunque se vulnere un solo factor, como la contraseña, los atacantes aún necesitan robar los demás para tener éxito.
Cumplimiento normativo: PCI DSS v4.0.1 exige MFA para todo acceso a entornos con datos de titulares de tarjetas desde marzo de 2025, y el GDPR pide “medidas técnicas apropiadas”, que los reguladores suelen interpretar como incluyendo MFA.
Retos
Complejidad: MFA puede irritar a los usuarios por los pasos adicionales, que resultan bastante molestos.
Dependencia: MFA depende de elementos adicionales como el smartphone; si se pierden, surgen problemas de acceso.
Costes: Aplicar MFA puede implicar hardware costoso, como los tokens.
Mi valoración
En mi opinión, para las startups que gestionan datos críticos, como registros financieros o de salud, añadir la autenticación multifactor (MFA) es la medida de seguridad más evidente.
Cuida la experiencia de usuario invirtiendo en soluciones de MFA que faciliten el inicio de sesión y reduzcan el abandono.
Implanta MFA por fases: empieza por las cuentas de mayor riesgo, como las de administradores y quienes acceden a datos sensibles, y amplíala a partir de ahí si hace falta.
4. Autenticación biométrica
La autenticación biométrica consiste en usar características físicas o de comportamiento únicas para verificar la identidad de cada usuario. Estos rasgos pueden incluir huellas dactilares, rasgos faciales, patrones del iris, huellas de voz o incluso patrones de escritura.
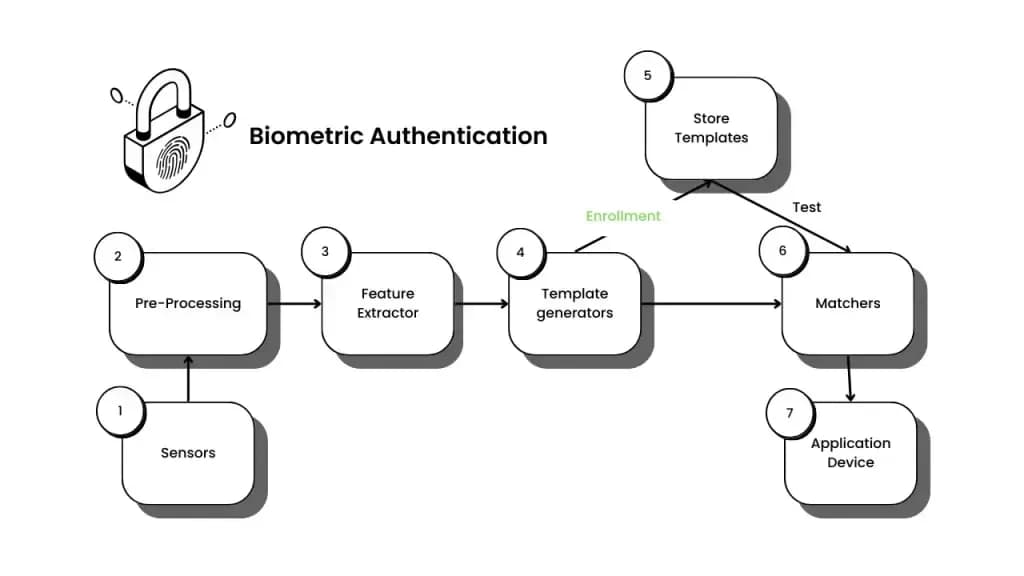
¿Cómo funciona?
Registro: Se capturan los datos biométricos de la persona y se guardan de forma segura.
Proceso de autenticación: Se capturan los datos biométricos y se introducen en el sistema.
Extracción de características: Se obtienen los atributos únicos de los datos biométricos.
Comparación: Las características extraídas se comparan con las plantillas biométricas existentes.
Decisión: Se determina si los datos capturados coinciden o no con la plantilla almacenada.
Acceso concedido o denegado: Se completa la autenticación y se concede o deniega el acceso según la decisión.
Fortalezas
Mayor seguridad: Los datos biométricos son prácticamente imposibles de duplicar, por lo que son menos vulnerables que métodos tradicionales como las contraseñas o los PIN.
Comodidad: Los usuarios ya no tienen que memorizar ni escribir contraseñas, lo que hace la autenticación más fácil y amigable.
Menos fraude: Como los datos biométricos son exclusivos de cada persona, reducen la probabilidad de operaciones fraudulentas como el robo de identidad o la suplantación.
Retos
Problemas de privacidad: Recopilar y conservar datos biométricos plantea problemas de privacidad, ya que implica acceder a información personal delicada y almacenarla. Existe el riesgo de accesos no autorizados o de un uso indebido. Los datos biométricos son datos de categoría especial según el GDPR y, en EE. UU., la ley BIPA de Illinois exige consentimiento antes de recopilarlos.
Problemas de precisión: Los sistemas biométricos pueden tener problemas de precisión por factores como las condiciones del entorno, los cambios naturales de los rasgos biométricos con el tiempo o los falsos rechazos y falsas aceptaciones.
Coste: Las organizaciones que quieran adoptar sistemas de autenticación biométrica pueden afrontar costes elevados por la necesidad de hardware y software especializados.
Mi valoración
En mi opinión, la biometría es adecuada para las startups que sitúan la experiencia de usuario en el centro de su estrategia, porque agiliza la autenticación. Aun así, hay que sopesar los requisitos de seguridad frente a los costes, sobre todo cuando se trata de información protegida.
Al elegir proveedores de autenticación biométrica, opta por empresas con un historial de seguridad demostrado. Hay que cuidar hasta el último detalle de cómo se almacenan y protegen los datos biométricos para despejar las dudas de privacidad de los usuarios.
5. Autenticación con tokens
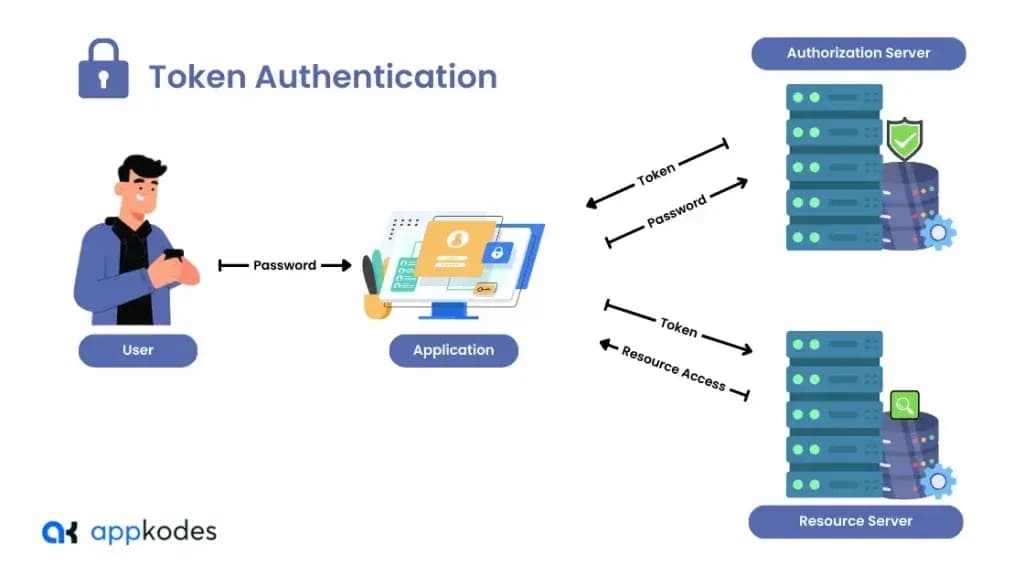
La autenticación basada en tokens es un método en el que se usan tokens únicos para autenticar a los usuarios en lugar de los tradicionales nombres de usuario y contraseñas.
Estos tokens los emite un servidor de autenticación y suelen ser efímeros, lo que ofrece una forma segura y temporal de verificar la identidad del usuario.
¿Cómo funciona?
Durante la autenticación, el usuario envía sus credenciales al servidor de autenticación. Cuando se concede el acceso, el servidor crea un token único vinculado a la sesión o a la cuenta del usuario.
El token se devuelve de forma segura al dispositivo del usuario y se guarda, idealmente en una cookie HttpOnly y Secure. Después, el usuario presenta el token en una cabecera de la solicitud o como parámetro al pedir acceso al recurso o servicio protegido.
Luego el servidor comprueba en sus registros que el token sea válido y no haya caducado. Si el token se verifica y no ha llegado su fecha de caducidad, el usuario obtiene acceso al recurso.
Fortalezas
Mayor seguridad: Los tokens tienen una vida corta y se generan de forma aleatoria, lo que dificulta su aprovechamiento si un atacante intercepta el mensaje.
Sin estado: La autenticación con tokens no tiene estado, así que los servidores no guardan datos de sesión entre sesiones. Esto facilita escalar y gestionar los servidores.
Compatibilidad con Cross-Origin Resource Sharing (CORS): Como los tokens son transferibles, es más fácil implementarlos en distintos dominios, por lo que los sistemas distribuidos y las API pueden autenticarse sin problemas.
Equilibrio entre CSRF y XSS: Los tokens guardados en el almacenamiento local no se envían automáticamente, así que evitan la falsificación de solicitudes entre sitios (CSRF), pero OWASP advierte que cualquier fallo de cross-site scripting (XSS) puede leerlos. Las cookies HttpOnly con protección CSRF son la opción predeterminada más segura.
Retos
Carga de gestión de tokens: La vida útil, la caducidad y la revocación de los tokens pueden ser una parte compleja de la autenticación. Mantén los tokens de acceso de corta duración y rota los tokens de actualización.
Riesgos de almacenamiento de tokens: Si el almacenamiento de tokens en el cliente no se implementa correctamente, puede ser vulnerable y provocar robo o uso indebido de tokens.
Seguridad en la transmisión de tokens: Transmitir los tokens de forma privada por la red es igual de importante para evitar que actividades maliciosas los intercepten.
Mi valoración
De todos los métodos de autenticación, la autenticación con tokens es la mejor para las startups que dependen mucho de una API, porque les ofrece una seguridad sólida y un control de acceso sencillo.
Implementar tokens de forma segura exige prestar mucha atención a la calidad del código, definir medidas de seguridad para los desarrolladores y, cuando haga falta, usar bibliotecas especializadas.
Al elegir los tokens, conviene tener en cuenta los pros y contras de cada tipo. Aunque los JWT (JSON Web Tokens) se han convertido en el estándar, puede haber otros tipos de token que se ajusten mejor a los requisitos de seguridad y operativos de aplicaciones concretas.
6. Inicio de sesión único
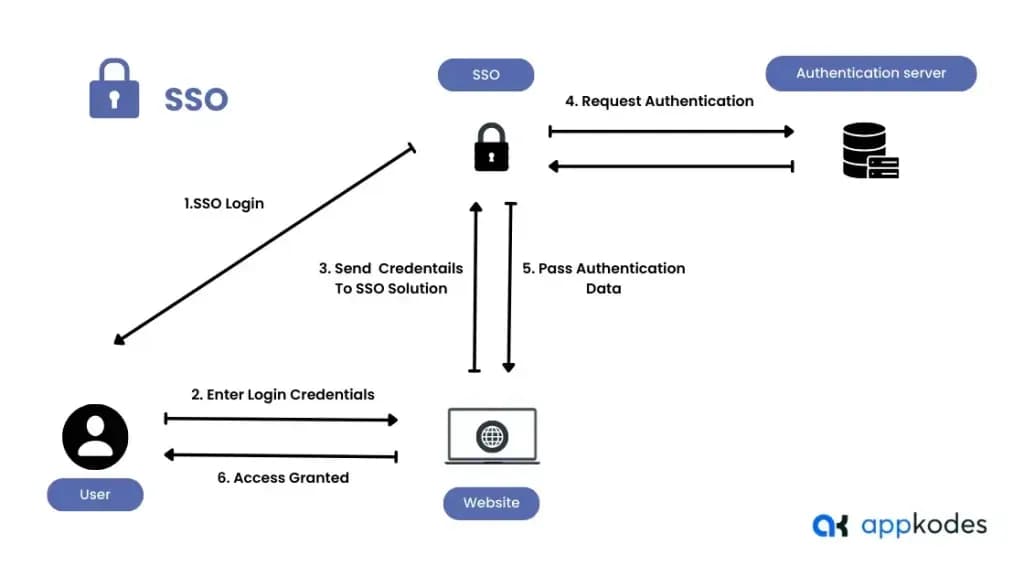
El inicio de sesión único (SSO) evita que los usuarios tengan que iniciar sesión por separado en varias aplicaciones o servicios relacionados.
Tras iniciar sesión una vez con un proveedor de identidad (IdP) de confianza, los usuarios acceden sin esfuerzo a los recursos autorizados, sin volver a introducir sus credenciales cada vez que quieren entrar en un punto protegido.
El SSO se popularizó en el mundo corporativo y en el desarrollo de aplicaciones nativas de la nube (SaaS).
Cómo funciona
En la fase inicial de la autenticación, los usuarios introducen sus credenciales en el servidor de autenticación. Una vez autenticados, el servidor crea un token o identificador de sesión y lo vincula a la sesión del usuario.
Este token o identificador se transmite de forma segura al dispositivo cliente, donde se guarda, normalmente en una cookie o en el almacenamiento local. En los siguientes accesos dentro del entorno SSO, los usuarios ya están autenticados gracias al token o identificador emitido, sin necesidad de volver a autenticarse.
El servidor de autenticación puede cancelar o invalidar el token o identificador si cambian las reglas de seguridad, por ejemplo, cuando el usuario cierra sesión o su sesión caduca.
Fortalezas
Simplifica el inicio de sesión: El SSO elimina la necesidad de tener contraseñas distintas para cada app, ya que permite usar un único conjunto de credenciales para acceder a varias apps.
Mejora la seguridad: Los controles centralizados de autenticación y autorización pueden gestionarse de forma que reduzcan los riesgos ligados a las contraseñas, como las contraseñas débiles o reutilizadas.
Aumenta la productividad: El SSO simplifica el acceso a apps y servicios, lo que ahorra tiempo tanto a los usuarios como a los administradores de TI y mejora la productividad.
Retos
Punto único de fallo: El SSO crea un punto único de fallo: una brecha o una caída puede afectar a la capacidad de los usuarios para acceder a varias aplicaciones o servicios.
Implementación compleja: Integrar el SSO con los sistemas de gestión de identidades y accesos existentes puede ser bastante complejo y llevar mucho tiempo, sobre todo en organizaciones con infraestructura antigua.
Problemas de compatibilidad: Es posible que el SSO no se integre sin problemas con todas las aplicaciones o servicios, por lo que puede hacer falta personalización y desarrollo para garantizar la compatibilidad.
Mi valoración
El SSO gana importancia a medida que tu negocio crece y suma más servicios y herramientas a los que tus usuarios necesitan acceder.
Al buscar un proveedor de SSO, compara las opciones prestando especial atención al precio y a las funciones que se ajustan a tus necesidades.
La solución de SSO adecuada debe equilibrar el coste, la compatibilidad y la facilidad de integración con tu infraestructura actual.
Busca el equilibrio entre tus necesidades de seguridad y el tamaño y la complejidad de tu empresa. Las startups en fase temprana pueden optar por aplazar una implantación completa de SSO.
7. Autenticación basada en certificados
La autenticación basada en certificados (CBA) utiliza certificados digitales para verificar de forma robusta la identidad de un usuario o dispositivo.
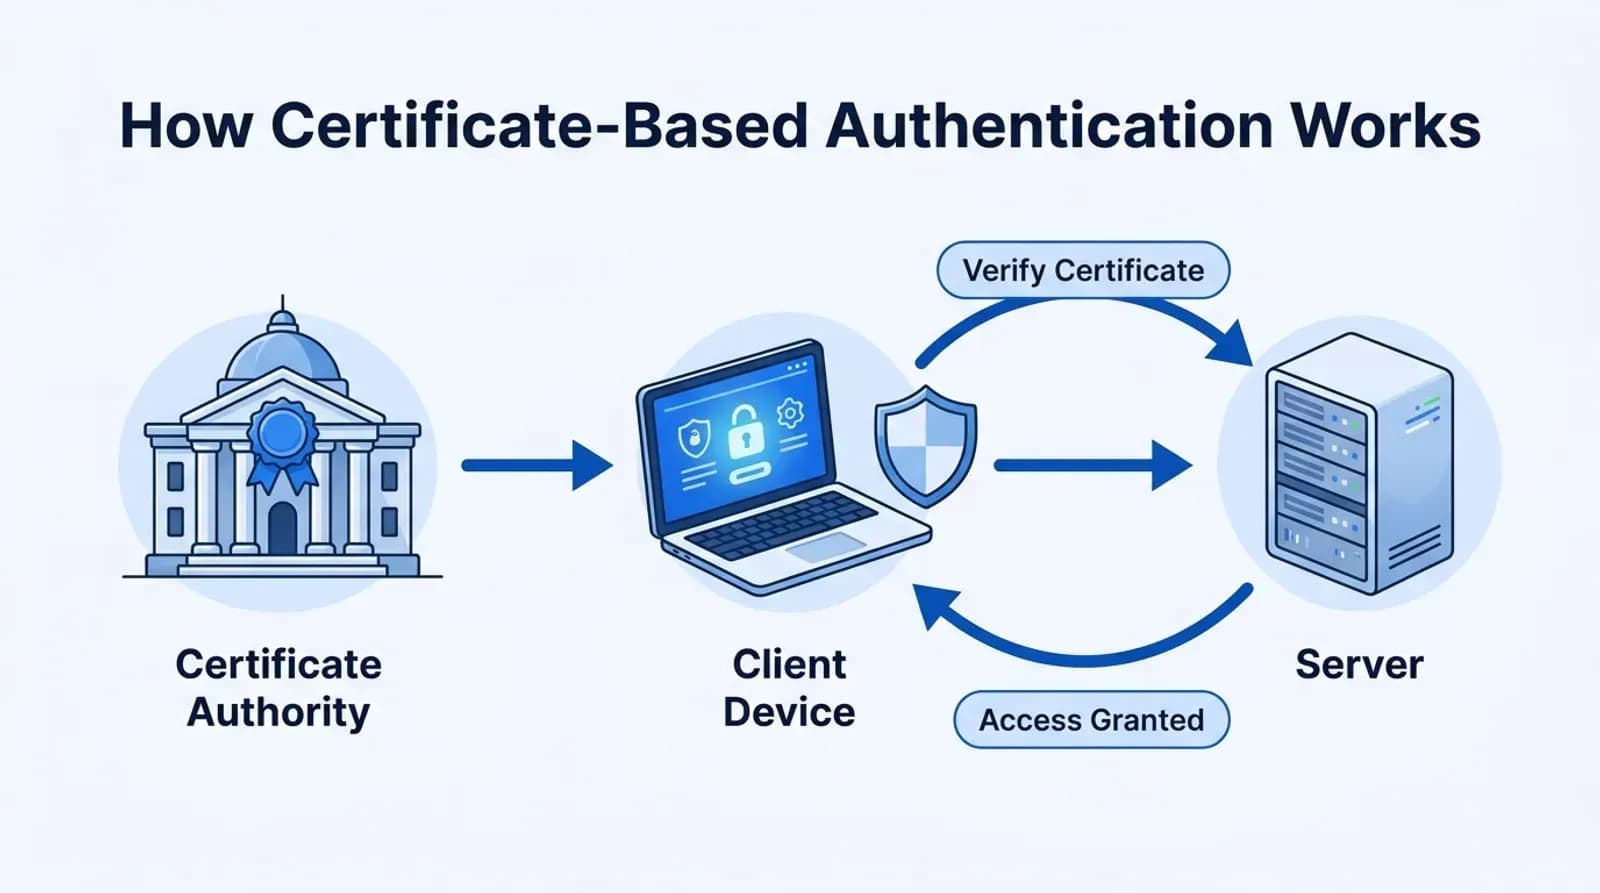
Estos certificados digitales, similares a un pasaporte digital, los emiten las autoridades de certificación (CA), que vinculan una clave pública a una identidad mediante un mecanismo de seguridad criptográfico.
Para acceder, el usuario necesita tanto el certificado como su clave privada, que normalmente se guarda en un lugar seguro.
¿Cómo funciona?
Los usuarios o dispositivos obtienen certificados digitales de una autoridad de certificación (CA) de confianza, que contienen una clave pública y datos de identificación del usuario. Estos certificados son muy seguros porque se guardan en el dispositivo del usuario o quedan protegidos dentro de su hardware.
Cuando el dispositivo del usuario intenta acceder a un recurso o servicio seguro, primero presenta su certificado digital al servidor. El servidor comprueba la validez del certificado verificando su firma digital con la clave pública de la CA.
Tras esa comprobación, si el certificado es válido y coincide con la identidad del usuario, se permite el acceso al recurso o servicio.
Fortalezas
Seguridad sólida: La autenticación basada en certificados ofrece un alto nivel de seguridad porque se apoya en certificados digitales, que son prácticamente imposibles de falsificar o alterar.
Autenticación mutua: Permite una autenticación bidireccional, en la que el cliente y el servidor se autentican mutuamente, lo que mejora aún más la seguridad.
Sin contraseñas: Los usuarios no tienen que memorizar contraseñas, lo que reduce vulnerabilidades como las contraseñas débiles o reutilizadas.
Retos
Gestión de certificados: Administrar los certificados digitales, es decir, emitirlos, renovarlos y revocarlos, es una tarea exigente que requiere método y personal dedicado.
Coste: Montar y mantener una infraestructura de certificados, incluida la obtención de certificados de CA de confianza, puede suponer un gasto considerable.
Compatibilidad: Algunos sistemas o dispositivos antiguos no admiten la autenticación basada en certificados.
Mi valoración
Por las apps que hemos creado para startups, incluido el desarrollo de apps de redes sociales, creo que la autenticación basada en certificados (CBA) solo conviene a algunas startups por su coste y complejidad, salvo que la normativa la exija.
En cambio, las startups de sectores muy regulados, como las finanzas, la administración pública o la salud, que trabajan con datos de alta seguridad, pueden estar obligadas por ley a implementar CBA para cumplir sus requisitos de seguridad.
En este caso, más que usarla en todos los procesos, conviene reservar la CBA para acciones concretas de alto riesgo, como el acceso administrativo o las transacciones importantes.
8. Autenticación por comportamiento
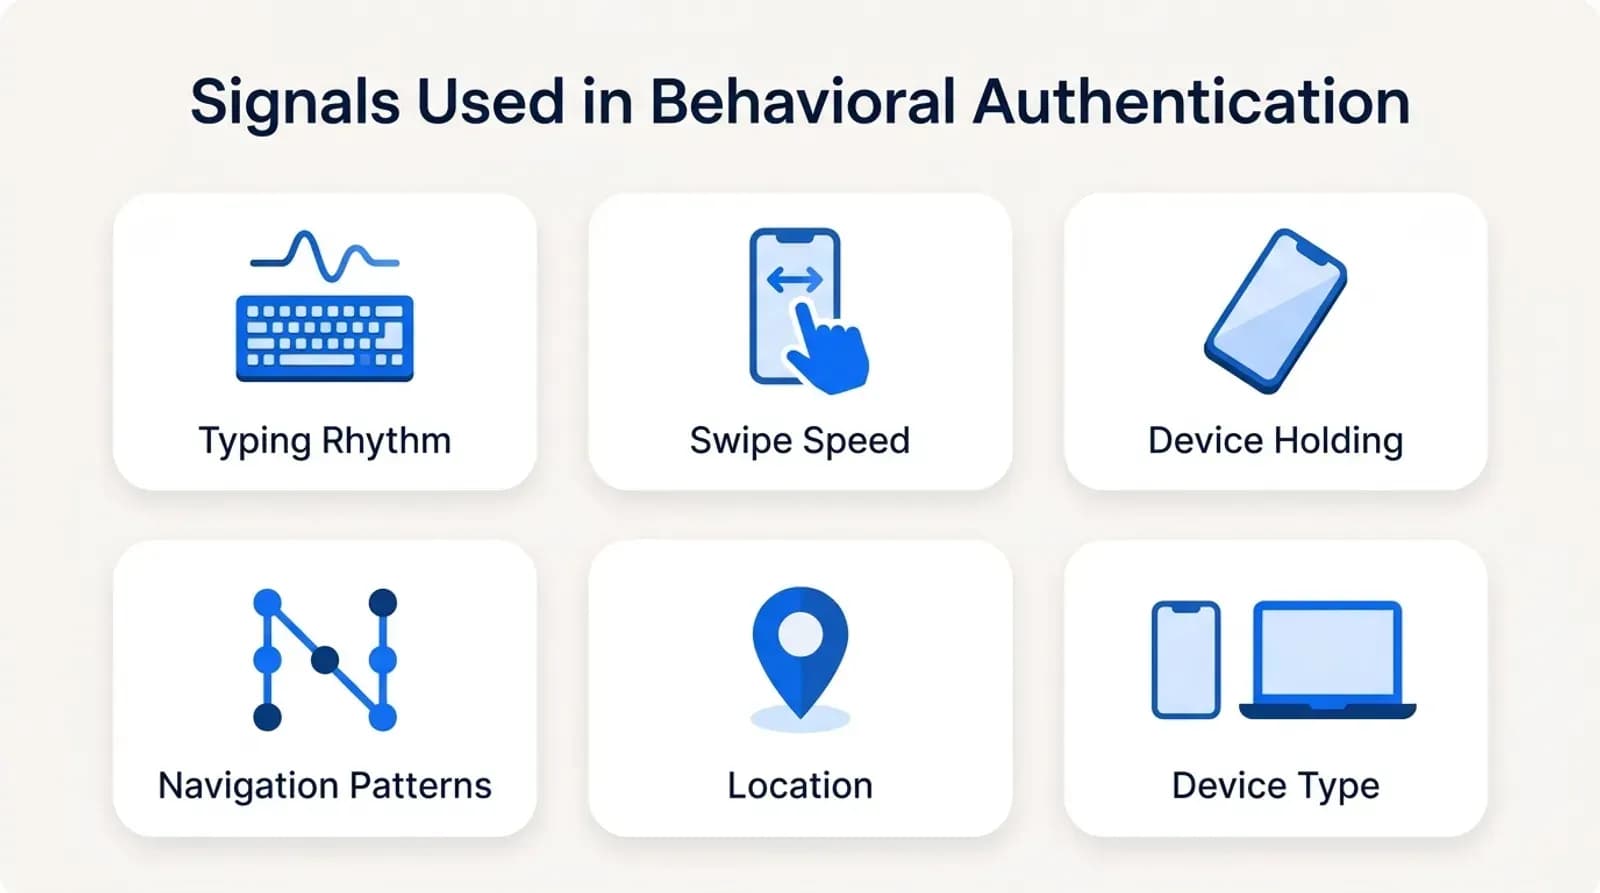
La autenticación por comportamiento verifica la identidad de una persona analizando sus patrones de conducta y actividad.
A diferencia de la verificación estándar, que depende solo de credenciales tradicionales, analiza cómo usan e interactúan los usuarios con los sistemas digitales a partir de parámetros como los patrones de escritura, los movimientos del ratón, los hábitos de uso del dispositivo y la forma de navegar.
Fortalezas
Mayor seguridad: La autenticación por comportamiento puede ser muy eficaz para proteger datos, porque añade una etapa más al proceso de autenticación y dificulta mucho el acceso de usuarios no autorizados.
Autenticación continua: A diferencia de métodos estáticos como las contraseñas, la autenticación por comportamiento vigila el comportamiento del usuario durante toda la sesión.
Fácil de usar: El sistema de autenticación por comportamiento es fácil de usar, ya que no exige esfuerzo ni datos adicionales y se integra de forma natural en la actividad diaria de los clientes, lo que mejora la experiencia de usuario.
Retos
Problemas de privacidad: Recopilar y analizar datos de comportamiento puede incomodar a los usuarios que no se sienten cómodos con que se vigilen continuamente sus actividades y hábitos.
Precisión limitada: A veces, los sistemas de autenticación por comportamiento pueden confundir a un usuario legítimo con un impostor, lo que resta eficacia si se produce un falso negativo.
Complejidad de implementación: Implementar métodos de autenticación por comportamiento puede resultar complejo y exigir muchos recursos de desarrollo, integración y mantenimiento, sobre todo en empresas con muchos usuarios y diversos sistemas digitales.
Mi valoración
La autenticación por comportamiento es más eficaz cuando se usa como método complementario junto a otros métodos de autenticación, y no como única medida de seguridad.
Aun así, las startups deben encontrar un equilibrio delicado entre las ventajas de seguridad de la autenticación por comportamiento y la privacidad de los usuarios.
Con sistemas inteligentes que reduzcan los bloqueos erróneos, las startups pueden mejorar tanto la seguridad como la experiencia de usuario en sus procesos de autenticación.
9. Autenticación sin contraseña
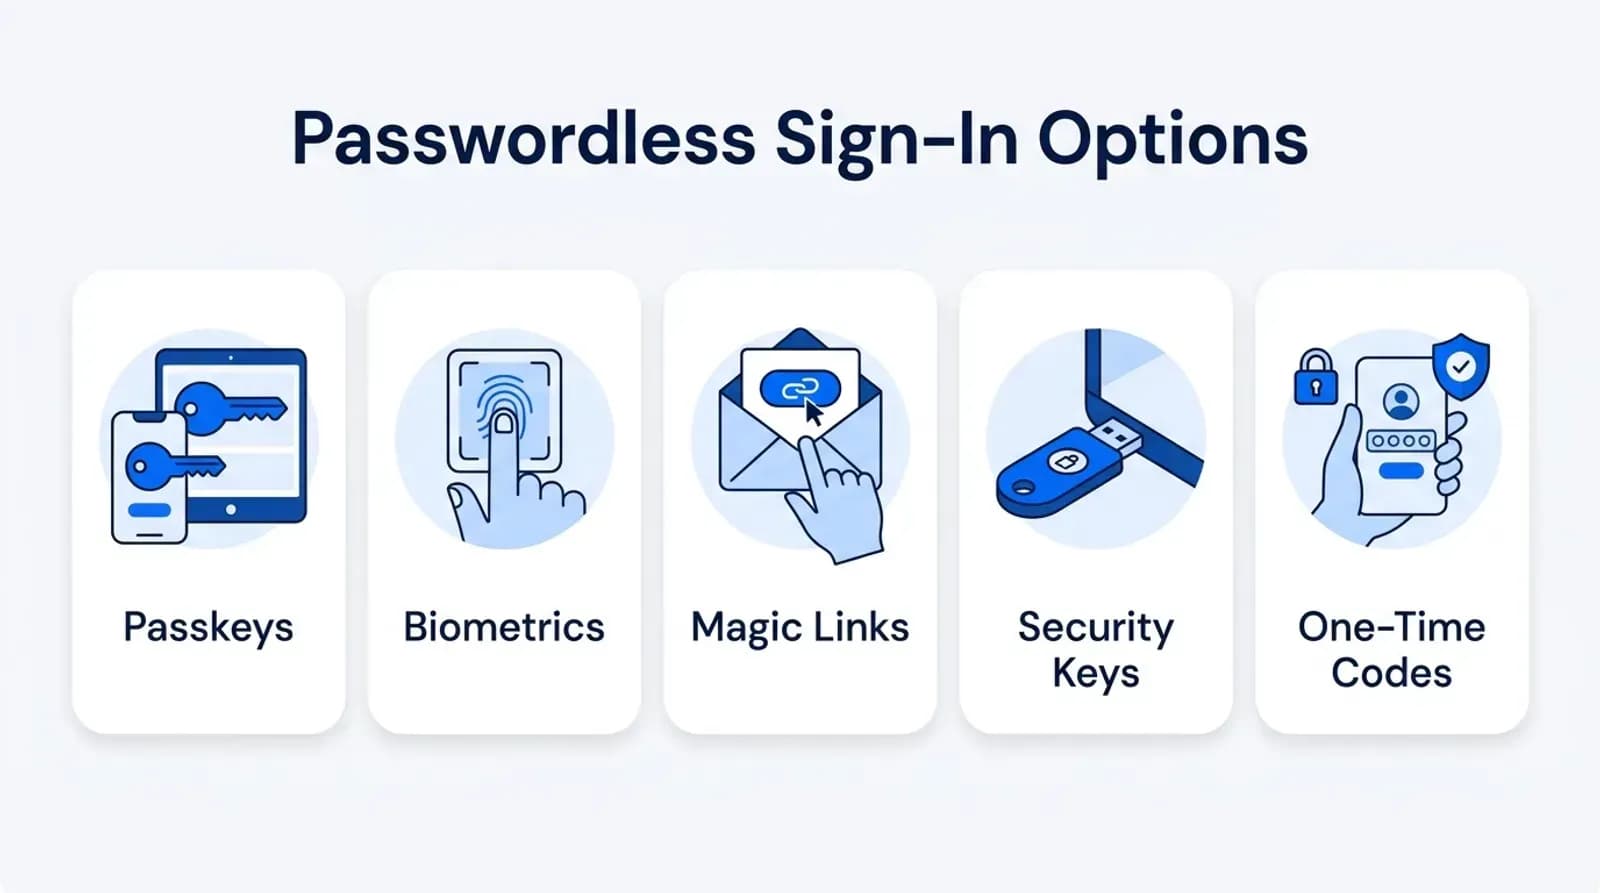
La autenticación sin contraseña es una forma de verificar la identidad del usuario que no le exige introducir una contraseña tradicional. En su lugar, usa otros factores de autenticación, como la biometría, códigos de un solo uso enviados por correo electrónico o SMS, tokens de hardware o claves criptográficas, el enfoque en el que se basan las passkeys actuales.
Fortalezas
Mayor seguridad: La autenticación sin contraseña reduce mucho los riesgos ligados a las contraseñas, como las contraseñas débiles, la reutilización y el phishing, porque los usuarios ya no tienen que crearlas ni recordarlas.
Comodidad para el usuario: Sin contraseñas, el inicio de sesión es más sencillo y eficiente, lo que mejora la experiencia de usuario y reduce la fricción en la autenticación.
Menores costes de soporte: Una ventaja importante de la autenticación sin contraseña es que reduce los costes de soporte asociados al restablecimiento de contraseñas y los bloqueos de cuenta, ya que los usuarios ya no necesitan cambiar ni restablecer contraseñas.
Retos
Dependencia de factores alternativos: la autenticación sin contraseña se apoya en la biometría o en tokens de hardware, que no siempre están disponibles ni son compatibles en todas partes.
La adopción sigue creciendo: El soporte se extiende rápido: más de 15 mil millones de cuentas ya pueden usar passkeys, Microsoft hizo que las cuentas nuevas fueran sin contraseña por defecto en 2025 y Google convirtió las passkeys en la opción predeterminada de sus cuentas en 2023. Aun así, las apps y los dispositivos más antiguos siguen necesitando una alternativa.
Riesgos de seguridad de los factores alternativos: La biometría o los códigos de un solo uso pueden reducir los riesgos de las contraseñas, pero conllevan sus propias vulnerabilidades, como la suplantación o la interceptación.
Mi valoración
La autenticación sin contraseña encaja bien con las startups, porque ofrece un gran equilibrio entre seguridad y una experiencia de usuario sin complicaciones.
Para integrar con éxito la autenticación sin contraseña, debes analizar la sensibilidad de tus datos, así como los costes y la complejidad de los distintos tipos de soluciones sin contraseña.
Conclusión
Los métodos de autenticación que hemos visto aquí son los que planificamos en las apps que creamos, y la elección correcta depende de tus usuarios, tus datos y tu modelo de negocio.
Si estás creando una app, Appkodes la diseña y la desarrolla desde cero para tu negocio, con un inicio de sesión seguro previsto desde la primera versión. Recibes un plan presupuestado a precio fijo antes de empezar el trabajo, y la mayoría de las primeras versiones salen en unos 30 días. Cuéntanos sobre tu app.
Recursos adicionales
- ¿Qué es el cifrado de datos?
- ¿Cómo optimizar una base de datos?
- ¿Cómo mejorar el rendimiento de una app móvil?
Preguntas frecuentes
¿Cuál es el mejor método de autenticación para la app de una startup?
Para la mayoría de las apps, empieza con inicio de sesión por correo electrónico o redes sociales, más una app de autenticación o una passkey como segundo factor. Añade passkeys para iniciar sesión sin contraseña y usa autenticación multifactor para los administradores y para quien maneje datos sensibles.
¿Es segura la autenticación de dos factores por SMS?
Es mejor que una contraseña sola, pero los códigos por SMS pueden robarse mediante SIM swapping y páginas de inicio de sesión falsas. NIST considera el SMS una opción restringida, así que ofrece apps de autenticación, passkeys o llaves de seguridad como alternativas más seguras.
¿Dónde debe guardar una app los tokens de inicio de sesión?
OWASP recomienda cookies HttpOnly y Secure en lugar del almacenamiento local, porque cualquier fallo de cross-site scripting puede leer el almacenamiento local. Mantén los tokens de acceso de corta duración y rota los tokens de actualización.
¿Cuánto se tarda en crear un inicio de sesión seguro en una app?

Arun Andiselvam
LinkedInSoy un emprendedor que ha creado cinco marcas. Vendí la primera, una herramienta de SEO, en una operación de seis cifras, y hoy dirijo Appkodes, donde creamos apps móviles y web a medida para fundadores y empresas. Financié cada una de ellas por mi cuenta desde el primer día.
