
Dans un univers numérique toujours en effervescence, la sécurité des identifiants des utilisateurs figure en tête des priorités des entrepreneurs, des organisations et de tous les acteurs.
L’authentification des utilisateurs constitue la première barrière de protection : elle garantit que seuls les bons utilisateurs peuvent accéder aux données et aux opérations sensibles du système.
Mais face à la multitude de méthodes d’authentification disponibles sur le marché, trouver la meilleure peut vite devenir un casse-tête pour les entrepreneurs.
L’éventail est large, des méthodes classiques par mot de passe jusqu’aux dernières solutions biométriques et d’authentification multifacteur.
Cet article complet présente les types d’authentification des utilisateurs pour les startups, en détaillant les forces, les faiblesses et les difficultés de mise en œuvre de chaque système. Comprendre les subtilités de chaque option aide les startups à prendre des décisions éclairées sur des questions comme sécuriser une app mobile, améliorer les performances d’une app mobile, fluidifier l’expérience utilisateur et gagner la confiance des utilisateurs.
Qu’est-ce que l’authentification des utilisateurs ?
L’authentification des utilisateurs consiste à vérifier l’identité des personnes qui tentent d’accéder à un système, une application ou une ressource numérique. Elle garantit que seuls les utilisateurs autorisés y accèdent, tout en tenant à l’écart les personnes non autorisées ou malveillantes.
Le plus souvent, l’utilisateur présente des identifiants, que le système vérifie à l’aide des données enregistrées ou de services d’authentification externes.
Le but final de l’authentification est d’empêcher tout accès non autorisé aux données, services ou fonctionnalités confidentiels.
Pour y parvenir, on confirme l’identité des utilisateurs par différents moyens : mots de passe, caractéristiques biologiques uniques (empreinte digitale, reconnaissance faciale, etc.), jetons, ou une combinaison de ces éléments (c’est-à-dire l’authentification multifacteur).
Pour les startups comme pour les entreprises, l’authentification est une étape clé de la cybersécurité : elle forme la première barrière contre les accès non autorisés, les atteintes à la confidentialité des données et d’autres menaces.
Grâce à des protocoles d’authentification robustes, les startups protègent leur réseau et leurs actifs numériques, préservent la vie privée des utilisateurs et renforcent la confiance de leur clientèle.
Bonnes pratiques pour les mots de passe, en pratique
Dans le monde numérique réel, appliquer de bonnes pratiques en matière de mots de passe reste le moyen le plus efficace pour les startups et les entreprises de renforcer leur sécurité. Voici quelques exemples concrets pour créer des mots de passe et les garder en sécurité.
Utilisez des mots de passe longs et uniques : privilégiez les longues phrases de passe plutôt que des règles de complexité. Les recommandations 2025 du NIST fixent un minimum de 15 caractères quand le mot de passe est le seul facteur, ou 8 avec MFA, et imposent de vérifier chaque nouveau mot de passe contre des listes de mots de passe divulgués et courants. Donnez à chaque compte son propre mot de passe, pour qu’une fuite n’ouvre pas les autres.
Mettez en place l’authentification multifacteur (MFA) : ajoutez une couche de protection supplémentaire en combinant le mot de passe avec quelque chose que l’utilisateur possède ou qui le caractérise, par exemple un mot de passe à usage unique ou une donnée biométrique.
Sensibilisez les utilisateurs au phishing : apprenez-leur à repérer les e-mails de phishing conçus pour les piéger et voler leurs identifiants de connexion, et à vérifier toute demande avant de partager des données privées.
Changez les mots de passe après une fuite : le NIST ne recommande plus d’imposer un changement de mot de passe tous les quelques mois, car les utilisateurs réagissent avec des mots de passe plus faibles et prévisibles. Demandez un changement lorsqu’un compte a pu être compromis.
Utilisez un gestionnaire de mots de passe sécurisé : recommandez un gestionnaire de mots de passe reconnu pour stocker et générer des mots de passe différents en toute sécurité. Les équipes qui préfèrent l’auto-hébergement peuvent choisir un gestionnaire open source avec coffres chiffrés et journal d’audit.
Pourquoi la sécurisation de l’authentification est-elle si importante ?
Garantir l’authentification des utilisateurs est essentiel pour les startups comme pour les entreprises, pour plusieurs raisons décrites ci-dessous. Des mécanismes d’authentification solides améliorent le niveau global de cybersécurité et renforcent la confiance des clients. C’est plus important que jamais : selon Verizon, l’usage abusif d’identifiants a été la principale porte d’entrée des fuites de données en 2025, à 22%.
Protection des données sensibles
L’authentification des utilisateurs est le principal obstacle aux accès non autorisés à des informations précieuses : données personnelles, dossiers financiers ou données propriétaires de l’entreprise.
Des mécanismes d’authentification adaptés empêchent les acteurs malveillants d’exploiter des failles et d’obtenir un accès non autorisé, qui pourrait mener à des fuites de données.
Prévention des accès non autorisés
Un accès non autorisé aux ressources numériques peut entraîner, entre autres, des fuites de données, des usurpations d’identité, des fraudes et des usages abusifs du système.
Une authentification sécurisée garantit que seules les personnes habilitées peuvent utiliser les systèmes, applications et services critiques, ce qui réduit les risques d’activités non autorisées et les dangers qui en découlent.
Exigences de conformité
De nombreux secteurs sont soumis à des règles et à des normes de conformité en matière de protection des données personnelles et de la vie privée.
En imposant une méthode d’authentification sécurisée, les entreprises respectent les réglementations comme le GDPR (Règlement général sur la protection des données), HIPAA (Health Insurance Portability and Accountability Act) et PCI DSS (Payment Card Industry Data Security Standard), et évitent amendes et atteintes à leur réputation.
Protection de la réputation de l’entreprise
Une fuite de données due à une authentification faible peut ruiner la réputation d’une entreprise et entamer la confiance de ses clients.
En prenant au sérieux la sécurité de l’authentification, une entreprise montre son engagement envers la vie privée et la sécurité de ses utilisateurs, ce qui renforce sa réputation et la confiance des clients dans ses services.
Limitation des pertes financières
Les fuites de données et les accès non autorisés peuvent coûter très cher : amendes, règlements judiciaires, récupération des données et gestion de crise se chiffrent facilement en milliers.
Une authentification efficace permet d’éviter les failles de sécurité et de limiter les pertes financières comme les interruptions d’activité.
Les différents types d’authentification des utilisateurs
En passant en revue les différents systèmes d’authentification, leurs forces, leurs faiblesses et leurs difficultés de mise en œuvre, les organisations peuvent mieux choisir comment sécuriser leur environnement et l’identité de leurs utilisateurs.
1. Authentification par mot de passe
L’authentification par mot de passe est la méthode la plus répandue pour identifier les utilisateurs qui veulent accéder à des ressources numériques comme des applications ou des sites web.
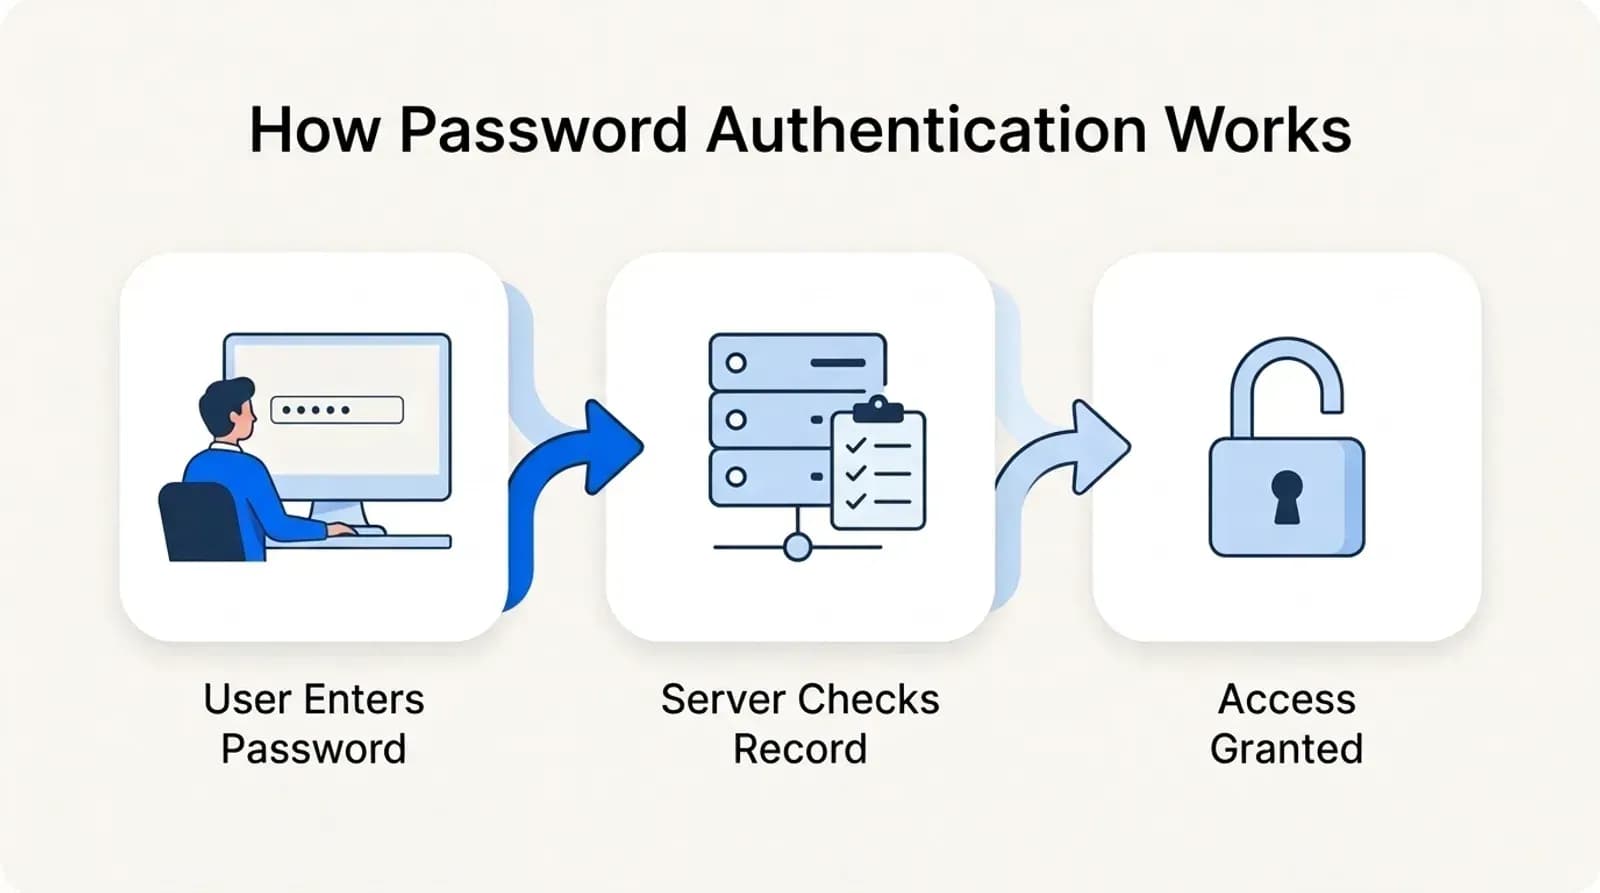
Saisie de l’utilisateur : l’utilisateur saisit son identifiant unique, comme un nom d’utilisateur ou une adresse e-mail, et un mot de passe.
Processus de vérification : le système compare les identifiants aux données enregistrées. S’ils correspondent, l’accès est autorisé.
Décision d’authentification : si la vérification réussit, l’utilisateur se connecte ; sinon, les options de récupération du mot de passe lui sont proposées.
Forces
Familiarité : les mots de passe sont connus de presque tous les utilisateurs.
Simplicité : l’authentification par mot de passe est simple à déployer et n’exige pas de lourdeur technique.
Accessibilité : les utilisateurs peuvent se connecter depuis n’importe quel appareil disposant d’une connexion internet.
Défis
Attaques sur les mots de passe : les mots de passe sont exposés à diverses menaces, comme les attaques par force brute, les attaques par dictionnaire, le phishing et la devinette de mots de passe.
Comportement des utilisateurs : les utilisateurs choisissent parfois des mots de passe faibles, les réutilisent sur plusieurs comptes ou les partagent, ce qui augmente le risque de compromission.
Vol d’identifiants : les mots de passe peuvent être interceptés pendant leur transmission ou stockés de façon peu sûre, ce qui permet aux attaquants de contourner l’authentification s’ils accèdent à la base d’authentification.
Mon avis
L’authentification par mot de passe seul présente un risque élevé dès que les données sont sensibles, comme dans la finance ou la santé. Elle peut suffire à une jeune startup à la présence en ligne minime et sans volume important de données utilisateurs, mais ce n’est qu’une solution de court terme.
L’authentification par mot de passe doit s’accompagner d’une large sensibilisation des utilisateurs à l’hygiène des mots de passe et de règles de mots de passe obligatoires. Malgré toutes les précautions, certains risques restent inévitables. Pour les réduire, il est essentiel de mener des audits de sécurité réguliers, notamment en vérifiant les mots de passe compromis via des plateformes comme « Have I Been Pwned ». Cette démarche préventive aide à détecter les faiblesses et renforce la sécurité de l’ensemble du périmètre.
2. Authentification à deux facteurs (2FA)
L’« authentification à deux facteurs » (2FA) est une solution de sécurité qui ajoute une couche de vérification supplémentaire au-delà du classique couple nom d’utilisateur et mot de passe.
Avec la 2FA, l’utilisateur doit passer deux formes de vérification distinctes avant d’accéder à un système, un réseau ou un service.
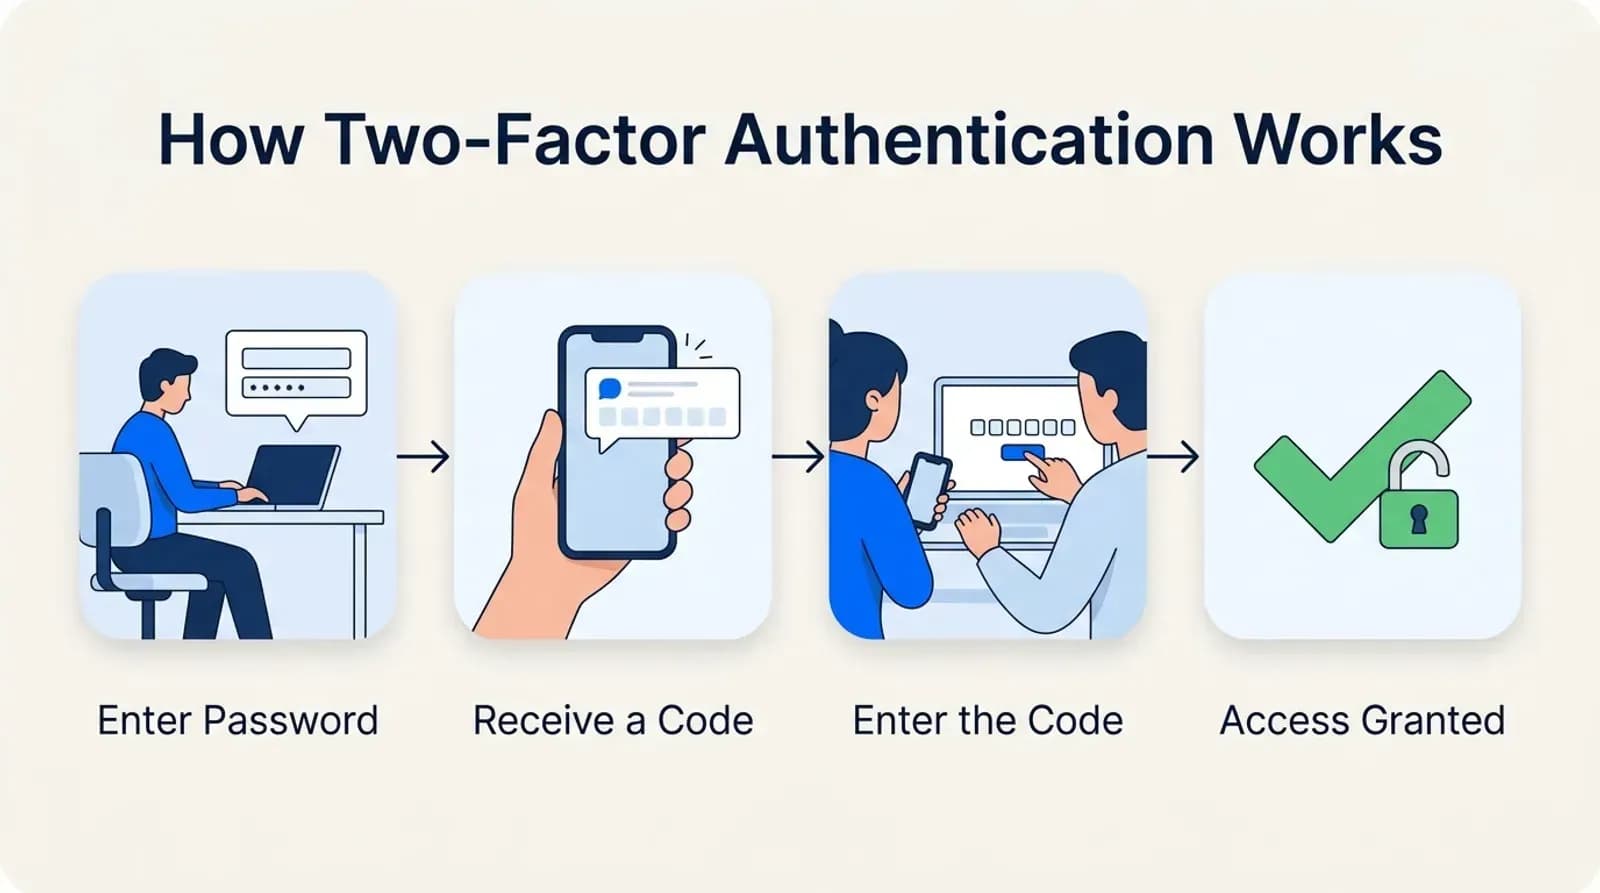
Voici comment se déroule le processus 2FA
Premier facteur (connaissance) : l’utilisateur saisit son nom d’utilisateur et son mot de passe, que le système vérifie.
Second facteur (possession ou inhérence) : l’utilisateur passe ensuite par une autre méthode d’authentification.
Décision d’authentification : une fois les deux facteurs validés, l’identité de l’utilisateur est confirmée et l’accès accordé.
Forces
Sécurité renforcée : grâce à deux niveaux d’authentification, la 2FA réduit nettement le risque d’accès non autorisé, même si l’un des facteurs (le mot de passe, par exemple) est compromis.
Protection contre le phishing : la 2FA bloque les attaquants qui ne disposent que d’un mot de passe volé. Mais le NIST ne considère pas les codes saisis ni les notifications push comme résistants au phishing, car de fausses pages de connexion peuvent les relayer en temps réel ; seules les passkeys et les clés de sécurité bloquent totalement le phishing.
Meilleure conformité : certaines obligations légales ou recommandations imposent la 2FA pour renforcer la sécurité et protéger les données confidentielles.
Défis
Difficultés d’usage : la 2FA peut agacer les utilisateurs avec des étapes supplémentaires qui deviennent fastidieuses, comme récupérer un jeton physique ou attendre un code SMS.
Dépendance au second facteur : l’efficacité de la 2FA repose surtout sur la fiabilité du second facteur ; s’il est compromis ou perdu, l’utilisateur peut perdre l’accès, d’où la nécessité de prévoir des méthodes de récupération et de secours complètes.
Coûts et complexité : mettre en place et maintenir la 2FA peut engendrer des coûts supplémentaires, surtout avec des jetons matériels ou des appareils biométriques, et l’intégration de ces systèmes peut demander beaucoup de temps, de ressources et de formation des utilisateurs.
Mon avis
À l’analyse, l’authentification à deux facteurs constitue un point d’entrée idéal pour les startups, car elle équilibre sécurité et facilité d’usage. Elle offre le niveau de sécurité requis tout en gardant l’authentification aussi simple que possible.
La 2FA est aussi abordable : les apps d’authentification se téléchargent gratuitement et les solutions par SMS coûtent moins cher que ce qu’elles apportent. Attention toutefois : la CISA avertit que les codes SMS sont exposés au SIM swapping et à l’interception, proposez donc une app d’authentification ou une passkey comme option plus sûre.
Pour tirer le meilleur de la 2FA, les startups doivent miser d’abord sur la pédagogie, en restant proches des utilisateurs et en les accompagnant pendant la configuration.
3. Authentification multifacteur (MFA)
L’authentification multifacteur (MFA) est une fonction de sécurité qui oblige l’utilisateur à valider deux facteurs ou plus avant d’accéder à un système, une application ou un service.
Contrairement aux méthodes classiques qui reposent uniquement sur le mot de passe, la MFA ajoute des facteurs de sécurité en combinant plusieurs méthodes d’authentification, généralement issues des catégories suivantes.
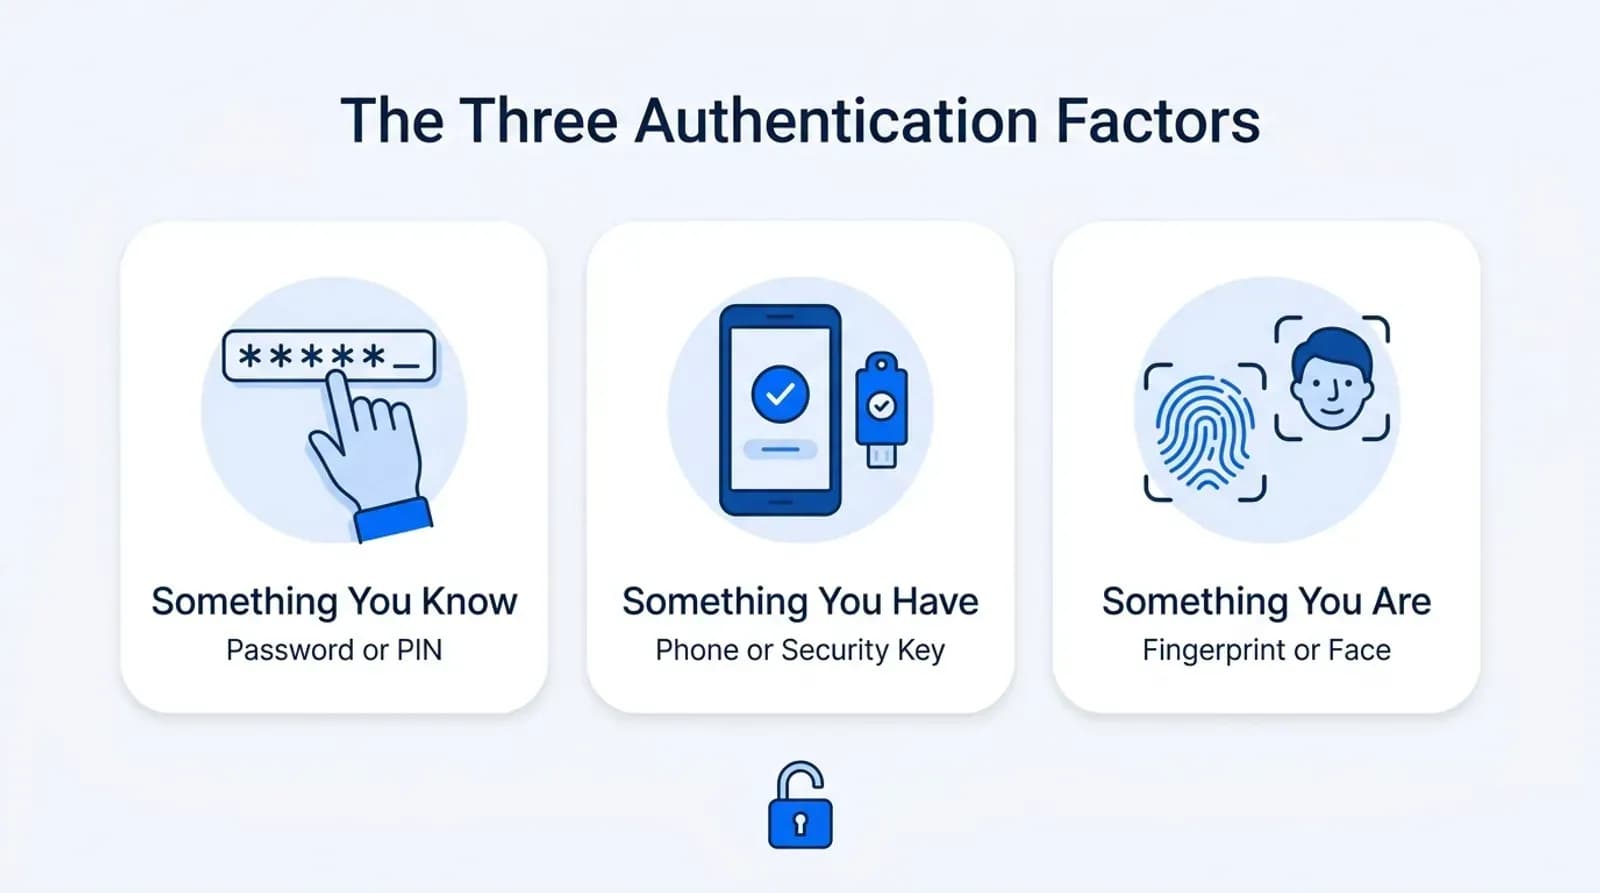
Facteur de connaissance : quelque chose que l’utilisateur sait déjà, comme un mot de passe, un PIN ou une question de sécurité personnelle.
Facteur de possession : quelque chose que l’utilisateur a sur lui, comme un smartphone, un jeton matériel ou une carte à puce.
Facteur d’inhérence : des données biométriques propres à l’utilisateur, comme la reconnaissance de l’empreinte digitale, du visage ou de l’iris.
Le processus MFA comprend généralement les étapes suivantes.
Saisie de l’utilisateur : l’utilisateur fournit le premier facteur d’authentification, généralement un mot de passe ou un nom d’utilisateur.
Authentification supplémentaire : l’utilisateur est invité à fournir un ou plusieurs facteurs supplémentaires, comme saisir un code spécial ou scanner son empreinte digitale.
Décision d’authentification : le système valide l’ensemble des données fournies. Si elles correspondent, l’accès est accordé ; sinon, il est refusé.
Forces
Sécurité accrue : en combinant plusieurs modes d’authentification, la MFA réduit le risque d’accès non autorisé et renforce la sécurité.
Protection contre le vol d’identifiants : même si un seul facteur, comme le mot de passe, est piraté, les attaquants doivent encore voler les autres facteurs pour réussir.
Conformité réglementaire : PCI DSS v4.0.1 impose la MFA pour tout accès aux environnements de données de titulaires de cartes depuis mars 2025, et le GDPR exige des « mesures techniques appropriées », que les autorités interprètent souvent comme incluant la MFA.
Défis
Complexité : la MFA peut irriter les utilisateurs à cause des étapes supplémentaires, jugées contraignantes.
Dépendance : la MFA s’appuie sur des éléments comme le smartphone ; en cas de perte, des problèmes d’accès surviennent.
Coûts : la MFA peut nécessiter du matériel coûteux, comme des jetons.
Mon avis
Selon moi, pour les startups qui gèrent des données critiques, comme des dossiers financiers ou médicaux, ajouter l’authentification multifacteur (MFA) est la mesure de sécurité la plus évidente.
Misez sur l’expérience utilisateur en choisissant des solutions MFA qui simplifient la connexion et limitent ainsi les abandons.
Déployez la MFA par étapes, en commençant par les comptes à haut risque, comme les administrateurs et les personnes ayant accès aux données sensibles, puis élargissez si nécessaire.
4. Authentification biométrique
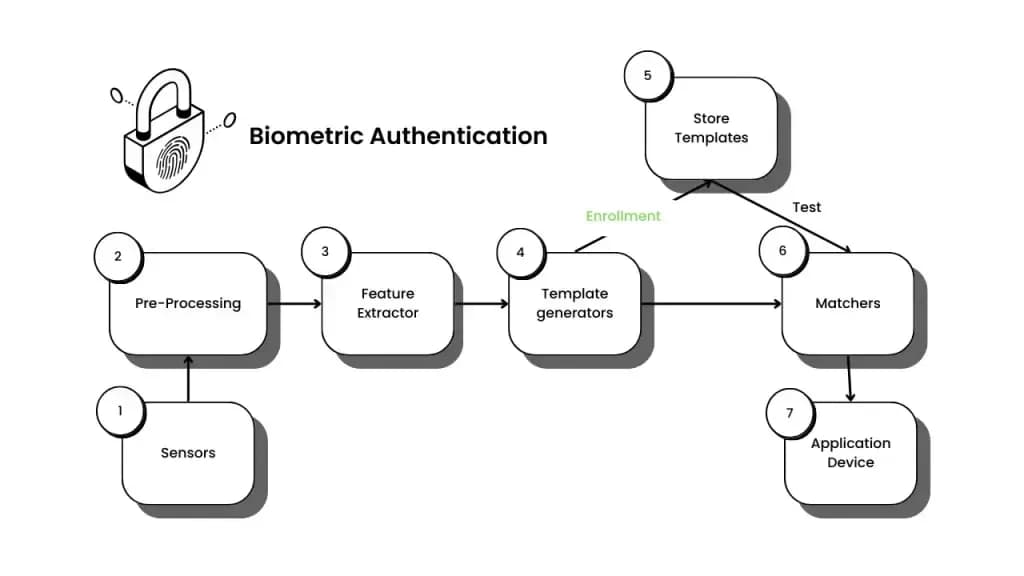
L’authentification biométrique utilise des caractéristiques physiques ou comportementales uniques pour vérifier l’identité d’un utilisateur. Il peut s’agir des empreintes digitales, des traits du visage, de l’iris, de l’empreinte vocale ou même de la façon de taper au clavier.
Comment ça marche ?
Enrôlement : collecter les données biométriques de la personne et les conserver en sécurité.
Processus d’authentification : capter les données biométriques et les transmettre au système.
Extraction des caractéristiques : isoler les attributs uniques des données biométriques.
Correspondance : comparer les caractéristiques extraites aux modèles biométriques existants.
Décision : déterminer si les données captées correspondent ou non au modèle enregistré.
Accès accordé ou refusé : finaliser l’authentification et accorder ou refuser l’accès selon la décision.
Forces
Sécurité renforcée : les données biométriques sont quasiment impossibles à dupliquer, donc moins vulnérables que les méthodes classiques comme les mots de passe ou les PIN.
Praticité : l’utilisateur n’a plus à mémoriser ni à saisir de mot de passe, ce qui rend l’authentification plus simple et plus agréable.
Moins de fraude : comme les données biométriques sont propres à chaque individu, elles réduisent le risque d’opérations frauduleuses comme l’usurpation d’identité.
Défis
Questions de confidentialité : collecter et conserver des données biométriques pose des questions de vie privée, car il s’agit d’informations personnelles sensibles. Il existe un risque d’accès non autorisé ou d’usage abusif. Les données biométriques sont des données de catégorie particulière au sens du GDPR, et aux États-Unis, la loi BIPA de l’Illinois exige un consentement avant de les collecter.
Problèmes de précision : les systèmes biométriques peuvent manquer de précision à cause des conditions ambiantes, de l’évolution naturelle des traits biométriques ou de faux rejets et fausses acceptations.
Coût : adopter un système d’authentification biométrique peut coûter cher, car il exige du matériel et des logiciels spécialisés.
Mon avis
Selon moi, la biométrie convient aux startups qui placent l’expérience utilisateur au cœur de leur stratégie, car elle simplifie l’authentification. Il faut néanmoins mettre en balance les exigences de sécurité et les coûts, surtout lorsqu’on traite des informations protégées.
Pour choisir un fournisseur d’authentification biométrique, privilégiez des acteurs au solide historique en matière de sécurité. Il faut soigner chaque détail du stockage et de la protection des données biométriques pour lever les inquiétudes des utilisateurs sur leur vie privée.
5. Authentification par jeton
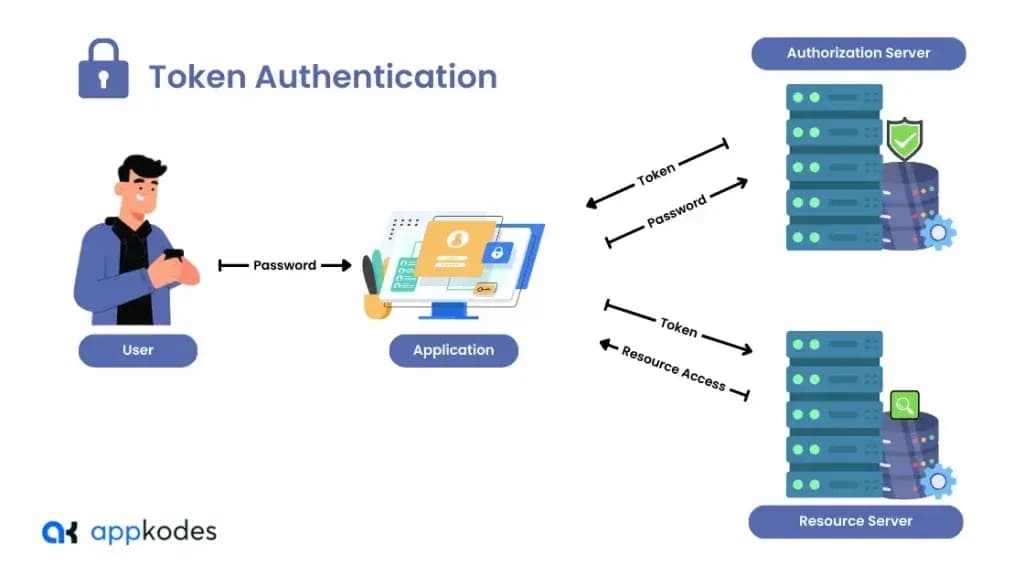
L’authentification par jeton est une méthode dans laquelle des jetons uniques remplacent les noms d’utilisateur et mots de passe classiques pour authentifier l’utilisateur.
Ces jetons sont émis par un serveur d’authentification et sont généralement éphémères : ils offrent un moyen sûr et temporaire de vérifier l’identité d’un utilisateur.
Comment ça marche ?
Lors de l’authentification, l’utilisateur transmet ses identifiants au serveur d’authentification. Si l’accès est accordé, le serveur crée un jeton unique lié à la session ou au compte de l’utilisateur.
Ce jeton est renvoyé de façon sécurisée à l’appareil de l’utilisateur et enregistré, idéalement dans un cookie HttpOnly et Secure. L’utilisateur présente ensuite le jeton dans un en-tête de requête ou en paramètre pour accéder à la ressource ou au service protégé.
Le serveur vérifie alors que le jeton est valide et non expiré d’après ses enregistrements. Si le jeton est validé et n’a pas expiré, l’utilisateur accède à la ressource demandée.
Forces
Sécurité renforcée : les jetons ont une durée de vie courte et reposent sur des valeurs générées aléatoirement, ce qui complique la tâche d’un pirate qui intercepterait un échange.
Absence d’état : l’authentification par jeton est sans état (stateless) : les serveurs ne conservent pas de données de session entre les sessions, ce qui facilite la montée en charge et la gestion.
Prise en charge du Cross-Origin Resource Sharing (CORS) : la portabilité des jetons facilite leur usage sur plusieurs domaines, ce qui permet d’authentifier facilement les systèmes distribués et les API.
Compromis CSRF et XSS : les jetons stockés en local storage ne sont pas envoyés automatiquement, ils évitent donc le Cross-Site Request Forgery (CSRF), mais l’OWASP avertit que toute faille de cross-site scripting (XSS) permet de les lire. Les cookies HttpOnly avec protection CSRF restent le choix par défaut le plus sûr.
Défis
Gestion des jetons : durée de vie, expiration et révocation des jetons peuvent complexifier l’authentification. Gardez des jetons d’accès à courte durée de vie et renouvelez les jetons de rafraîchissement.
Risques liés au stockage des jetons : un stockage côté client mal configuré peut exposer les jetons au vol ou à un usage abusif.
Sécurité de la transmission des jetons : transmettre les jetons de façon confidentielle sur le réseau est tout aussi important pour contrer les activités malveillantes.
Mon avis
De toutes les méthodes d’authentification, l’authentification par jeton est la meilleure pour les startups qui dépendent fortement des API : elle offre une sécurité robuste et un contrôle d’accès simple.
Sécuriser les jetons demande une grande attention à la qualité du code, des règles de sécurité claires pour les développeurs et, si nécessaire, des bibliothèques spécialisées.
Lors du choix des jetons, il faut peser les avantages et inconvénients de chaque type. Même si les JWT (JSON Web Tokens) sont devenus la norme, d’autres types de jetons peuvent mieux répondre aux exigences de sécurité et d’exploitation propres à certaines applications.
6. Authentification unique (SSO)
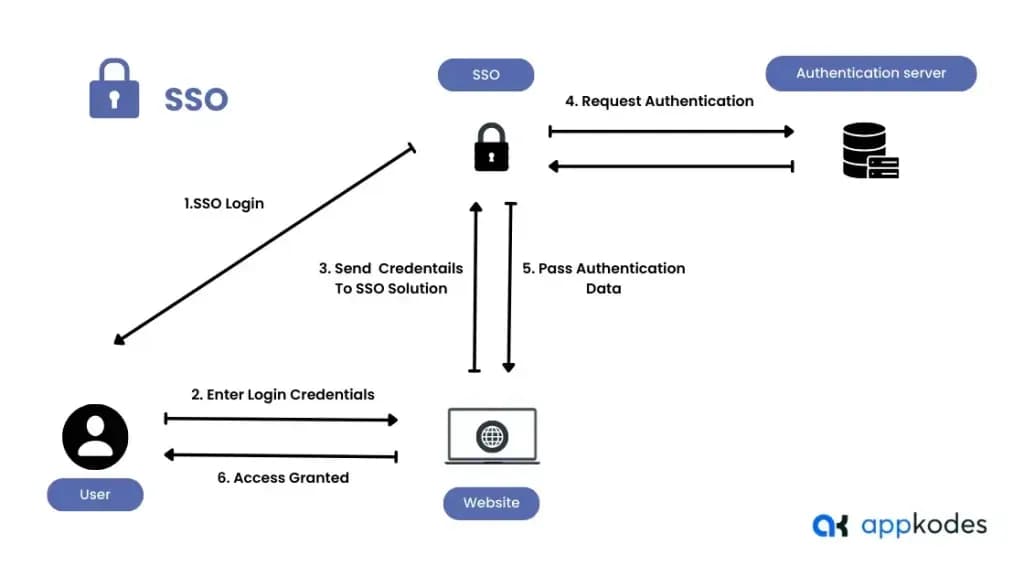
L’authentification unique (SSO) évite aux utilisateurs de se connecter séparément à plusieurs applications ou services liés.
Après une première connexion auprès d’un fournisseur d’identité de confiance (IdP), les utilisateurs accèdent sans effort aux ressources autorisées, sans ressaisir leurs identifiants à chaque point d’entrée protégé.
Le SSO s’est popularisé en entreprise et dans le développement d’applications cloud-native (SaaS).
Comment ça marche
Au début de l’authentification, l’utilisateur saisit ses identifiants auprès du serveur d’authentification. Une fois authentifié, le serveur crée un jeton ou un identifiant de session et l’associe à la session de l’utilisateur.
Ce jeton ou identifiant est transmis de façon sécurisée à l’appareil client, où il est stocké, généralement dans un cookie ou en local storage. Pour les accès suivants dans l’environnement SSO, l’utilisateur est déjà authentifié grâce au jeton ou à l’identifiant émis, sans nouvelle authentification.
Le serveur d’authentification peut annuler ou invalider le jeton ou l’identifiant en cas de changement des règles de sécurité, par exemple si l’utilisateur se déconnecte ou si sa session expire.
Forces
Connexion simplifiée : le SSO évite d’avoir un mot de passe différent par app, en permettant d’accéder à plusieurs apps avec un seul jeu d’identifiants.
Sécurité renforcée : la centralisation des contrôles d’authentification et d’autorisation réduit les risques liés aux mots de passe, comme les mots de passe faibles ou réutilisés.
Productivité accrue : le SSO simplifie l’accès aux apps et services, ce qui fait gagner du temps aux utilisateurs comme aux administrateurs IT et améliore la productivité.
Défis
Point de défaillance unique : le SSO crée un point de défaillance unique : une faille ou une panne peut empêcher les utilisateurs d’accéder à plusieurs applications ou services.
Mise en œuvre complexe : intégrer le SSO aux systèmes existants de gestion des identités et des accès peut être complexe et chronophage, surtout pour les organisations à l’infrastructure ancienne.
Problèmes de compatibilité : le SSO ne s’intègre pas toujours facilement à toutes les applications ou services, et des personnalisations et développements peuvent être nécessaires pour assurer la compatibilité
Mon avis
Le SSO prend de l’importance à mesure que votre entreprise grandit et ajoute des services et outils auxquels vos utilisateurs doivent accéder.
Pour choisir un fournisseur SSO, comparez les offres en portant une attention particulière au prix et aux fonctionnalités adaptées à vos besoins.
La bonne solution SSO doit trouver l’équilibre entre coût, compatibilité et facilité d’intégration avec votre infrastructure existante.
Trouvez le juste équilibre entre vos exigences de sécurité et la taille et la complexité de votre entreprise. Les startups en phase de démarrage peuvent choisir de reporter un déploiement complet du SSO.
7. Authentification par certificat
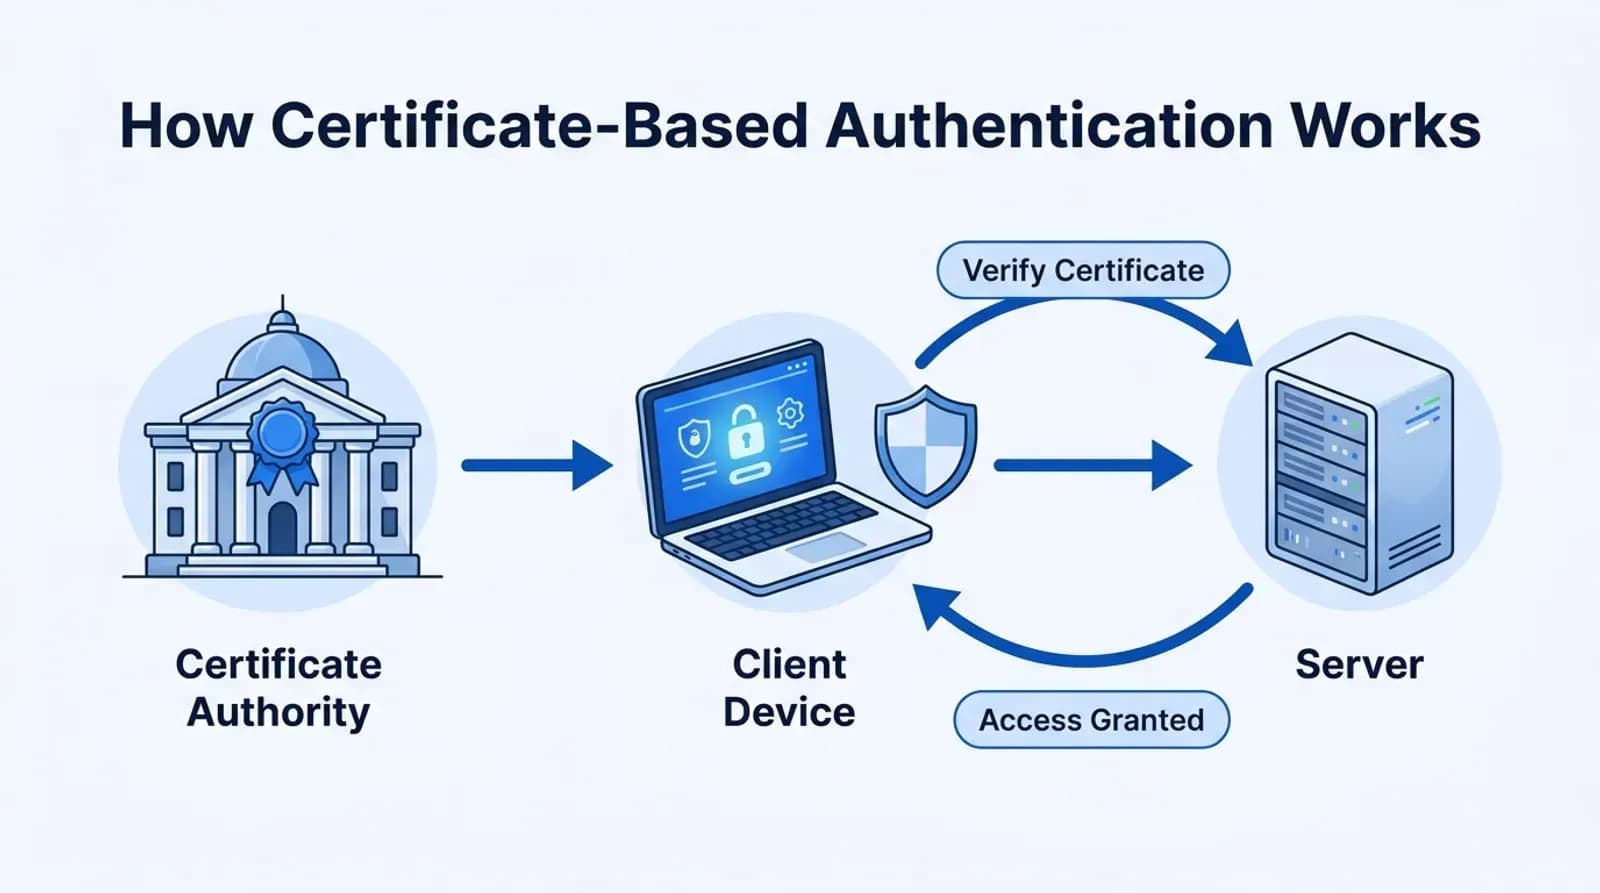
L’authentification par certificat (CBA) s’appuie solidement sur des certificats numériques pour vérifier l’identité d’un utilisateur ou d’un appareil.
Ces certificats numériques, comparables à des passeports numériques, sont délivrés par des autorités de certification (CA), qui associent une clé publique à une identité grâce à un mécanisme de sécurité cryptographique.
Pour accéder, l’utilisateur a besoin à la fois du certificat et de sa clé privée, cette dernière étant normalement conservée en lieu sûr.
Comment ça marche ?
Les utilisateurs ou appareils obtiennent des certificats numériques auprès d’une autorité de certification (CA) de confiance ; ces certificats contiennent une clé publique et des informations d’identification. Ils sont très sûrs, car ils sont enregistrés sur l’appareil de l’utilisateur ou protégés dans son matériel.
Lorsqu’il tente d’accéder à une ressource ou un service sécurisé, l’appareil de l’utilisateur présente d’abord son certificat numérique au serveur. Le serveur vérifie la validité du certificat en contrôlant sa signature numérique avec la clé publique de la CA.
Une fois la vérification faite, si le certificat est valide et correspond à l’identité de l’utilisateur, l’accès à la ressource ou au service est accordé.
Forces
Sécurité élevée : l’authentification par certificat offre une sécurité de haut niveau, car elle repose sur des certificats numériques pratiquement impossibles à falsifier ou modifier.
Authentification mutuelle : elle permet une authentification bidirectionnelle, où le client et le serveur s’authentifient mutuellement, ce qui renforce encore la sécurité.
Pas de mot de passe : les utilisateurs n’ont plus de mot de passe à retenir, ce qui réduit les failles liées aux mots de passe, comme les mots de passe faibles ou réutilisés.
Défis
Gestion des certificats : administrer les certificats numériques (émission, renouvellement, révocation) est une tâche exigeante qui demande méthode et personnel dédié.
Coût : mettre en place et faire fonctionner une infrastructure de certificats, y compris l’achat de certificats auprès de CA de confiance, peut représenter un coût important.
Compatibilité : certains systèmes ou appareils anciens ne prennent pas en charge l’authentification par certificat.
Mon avis
D’après les apps que nous avons développées pour des startups, notamment en développement d’apps de réseau social, j’estime que l’authentification par certificat (CBA) ne convient qu’à certaines startups en raison de son coût et de sa complexité, sauf si la conformité l’impose.
À l’inverse, les startups des secteurs très réglementés comme la finance, le secteur public ou la santé, qui traitent des données hautement sensibles, peuvent être tenues par la réglementation d’adopter la CBA pour répondre à leurs exigences de sécurité.
Dans ce cas, mieux vaut réserver la CBA à des actions précises et à haut risque, comme l’accès administrateur ou les transactions importantes, plutôt que de l’appliquer à tous les processus.
8. Authentification comportementale
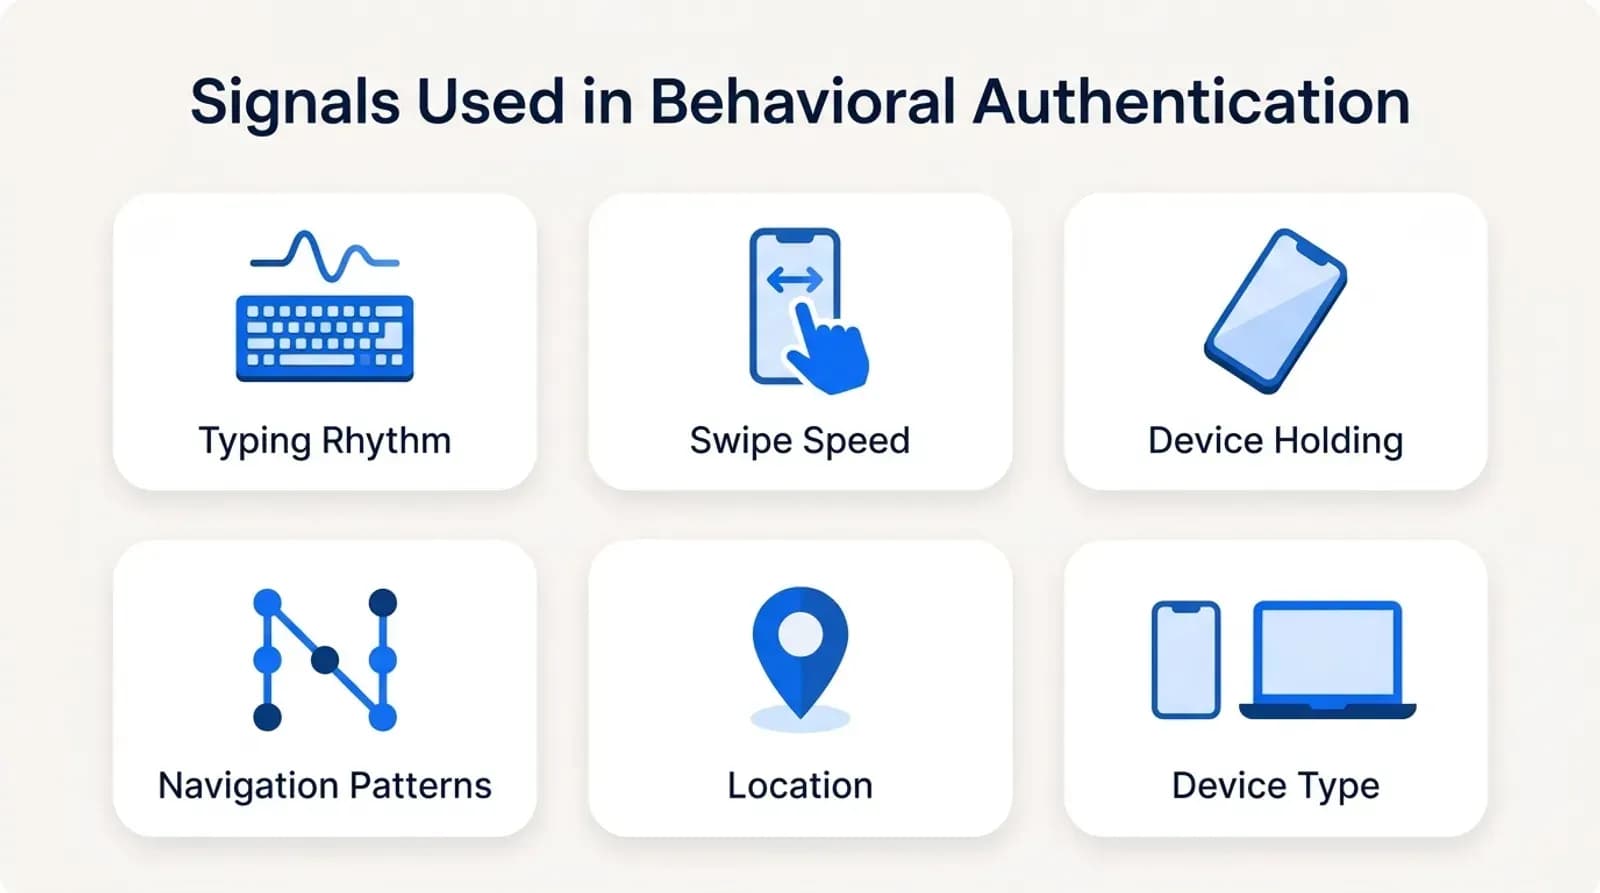
L’authentification comportementale vérifie l’identité d’une personne en analysant ses schémas de comportement et ses activités.
Contrairement à la vérification classique fondée uniquement sur des identifiants, elle analyse la façon dont les utilisateurs interagissent avec les systèmes numériques à partir de paramètres comme le rythme de frappe, les mouvements de la souris, les habitudes d’utilisation de l’appareil et la navigation.
Forces
Sécurité renforcée : l’authentification comportementale protège efficacement les données en ajoutant une étape au processus d’authentification, ce qui complique nettement la connexion pour les utilisateurs non autorisés.
Authentification continue : contrairement aux méthodes statiques comme les mots de passe, l’authentification comportementale surveille le comportement de l’utilisateur tout au long de la session.
Facilité d’usage : le système est simple pour l’utilisateur, car il ne demande ni effort ni saisie supplémentaire et s’intègre naturellement aux activités quotidiennes, ce qui améliore l’expérience utilisateur.
Défis
Questions de confidentialité : la collecte et l’analyse des données comportementales peuvent mettre mal à l’aise les utilisateurs qui n’apprécient pas que leurs activités et habitudes soient surveillées en continu.
Précision limitée : les systèmes d’authentification comportementale peuvent parfois confondre un utilisateur légitime et un imposteur, ce qui nuit à leur efficacité en cas de faux négatif.
Complexité de mise en œuvre : déployer l’authentification comportementale peut s’avérer complexe et exiger beaucoup de ressources en développement, intégration et maintenance, surtout pour les entreprises qui ont une large base d’utilisateurs et de nombreux systèmes numériques.
Mon avis
L’authentification comportementale est la plus efficace lorsqu’elle vient en complément d’autres méthodes d’authentification, et non comme unique mesure de sécurité.
Les startups doivent néanmoins trouver un équilibre délicat entre les atouts de sécurité de l’authentification comportementale et les enjeux de vie privée des utilisateurs.
En adoptant des systèmes intelligents qui limitent les blocages injustifiés, les startups peuvent améliorer à la fois la sécurité et l’expérience utilisateur de leur authentification.
9. Authentification sans mot de passe
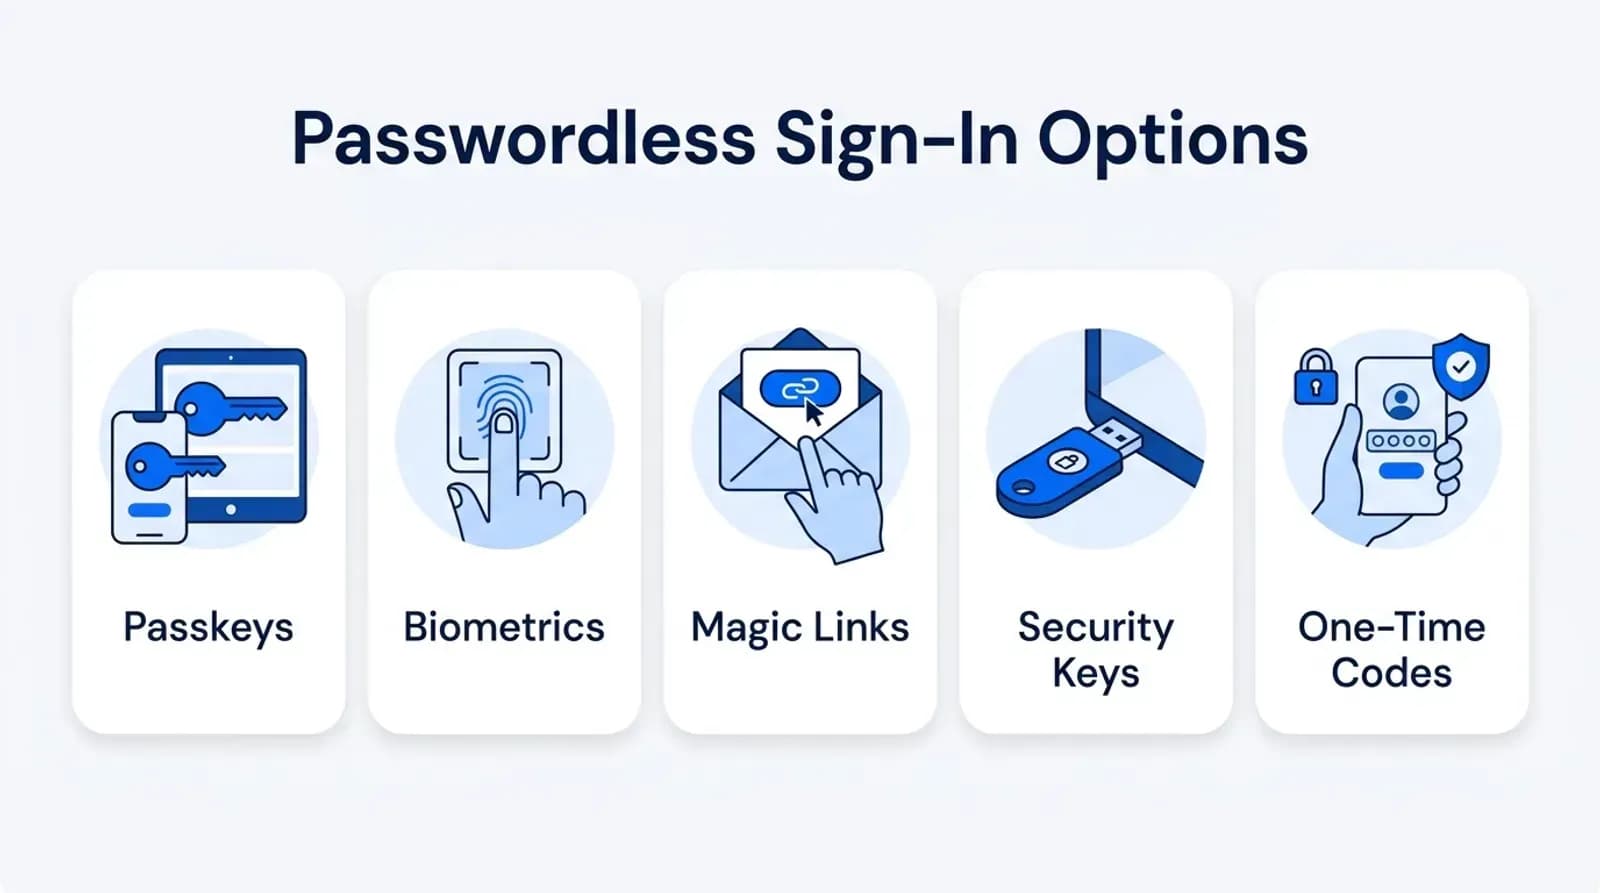
L’authentification sans mot de passe vérifie l’identité d’un utilisateur sans lui demander de saisir un mot de passe classique. Elle s’appuie sur d’autres moyens, comme la biométrie, des codes à usage unique envoyés par e-mail ou SMS, des jetons matériels ou des clés cryptographiques, le principe sur lequel reposent les passkeys actuelles.
Forces
Sécurité renforcée : en supprimant la nécessité de créer et de retenir des mots de passe, l’authentification sans mot de passe réduit fortement les risques associés, comme les mots de passe faibles, réutilisés et le phishing.
Confort d’utilisation : sans mot de passe, la connexion devient plus simple et plus rapide, ce qui améliore l’expérience utilisateur et réduit les frictions.
Moins de coûts de support : l’authentification sans mot de passe réduit nettement les coûts de support liés aux réinitialisations de mot de passe et aux blocages de compte, puisque les utilisateurs n’ont plus à changer ni à réinitialiser de mot de passe.
Défis
Dépendance à d’autres facteurs : l’authentification sans mot de passe repose sur la biométrie ou les jetons matériels, qui ne sont pas toujours disponibles ni compatibles partout.
Une adoption encore en cours : le support progresse vite : plus de 15 milliards de comptes peuvent désormais utiliser les passkeys, Microsoft a rendu les nouveaux comptes sans mot de passe par défaut en 2025, et Google a fait des passkeys l’option par défaut de ses comptes en 2023. Les apps et appareils plus anciens ont toutefois encore besoin d’une solution de repli.
Risques des facteurs alternatifs : la biométrie ou les codes à usage unique réduisent les risques liés aux mots de passe, mais présentent leurs propres failles, comme l’usurpation (spoofing) ou l’interception.
Mon avis
L’authentification sans mot de passe convient bien aux startups, car elle offre un excellent équilibre entre sécurité et expérience utilisateur sans friction.
Pour réussir son intégration, analysez la sensibilité de vos données ainsi que les coûts et la complexité des différentes solutions sans mot de passe.
Conclusion
Les méthodes d’authentification présentées ici sont celles que nous prévoyons dans les apps que nous développons, et le bon choix dépend de vos utilisateurs, de vos données et de votre modèle économique.
Si vous développez une app, Appkodes la conçoit et la développe sur mesure pour votre entreprise, avec une connexion sécurisée prévue dès la première version. Vous recevez un plan chiffré à prix fixe avant le début des travaux, et la plupart des premières versions sont en ligne en 30 jours environ. Parlez-nous de votre app.
Ressources complémentaires
- Qu’est-ce que le chiffrement des données ?
- Comment optimiser une base de données ?
- Comment améliorer les performances d’une app mobile ?
Questions fréquentes
Quelle est la meilleure méthode d’authentification pour l’app d’une startup ?
Pour la plupart des apps, commencez par une connexion par e-mail ou via un réseau social, avec une app d’authentification ou une passkey comme second facteur. Ajoutez les passkeys pour une connexion sans mot de passe, et imposez l’authentification multifacteur aux administrateurs et à toute personne qui manipule des données sensibles.
L’authentification à deux facteurs par SMS est-elle sûre ?
Elle vaut mieux qu’un mot de passe seul, mais les codes SMS peuvent être volés par SIM swapping ou via de fausses pages de connexion. Le NIST classe le SMS parmi les options restreintes : proposez plutôt des apps d’authentification, des passkeys ou des clés de sécurité, plus robustes.
Où une app doit-elle stocker les jetons de connexion ?
L’OWASP recommande des cookies HttpOnly et Secure plutôt que le local storage, car n’importe quelle faille de cross-site scripting peut lire le local storage. Gardez des jetons d’accès à courte durée de vie et renouvelez les jetons de rafraîchissement.
Combien de temps faut-il pour intégrer une connexion sécurisée à une app ?

Arun Andiselvam
LinkedInJe suis un entrepreneur qui a créé cinq marques. J'ai revendu la première, un outil SEO, pour un montant à six chiffres, et je dirige aujourd'hui Appkodes, qui conçoit des applications mobiles et web sur mesure pour les fondateurs et les entreprises. J'ai financé chacune d'elles moi-même dès le premier jour.
