
Em um ambiente digital cada vez mais agitado, a segurança das credenciais dos usuários está no topo da lista de empreendedores, organizações e de praticamente todo mundo.
A autenticação de usuários funciona como a primeira barreira de proteção, garantindo que apenas os usuários certos acessem dados e operações sensíveis do sistema.
Como existem muitos métodos de autenticação no mercado, encontrar o melhor pode ser um desafio para os empreendedores.
As alternativas são ainda mais variadas: vão da tradicional senha até os métodos mais recentes de biometria e de autenticação multifator.
Este artigo completo apresenta os tipos de autenticação de usuários para startups, mostrando os pontos fortes, os pontos fracos e os desafios de implementação de cada sistema. Entender as particularidades de cada opção ajuda as startups a tomar decisões bem informadas sobre questões como proteger apps mobile, melhorar o desempenho de apps mobile, simplificar a experiência do usuário e conquistar a confiança dos usuários.
O que é autenticação de usuários?
A autenticação de usuários é a verificação da identidade de quem tenta acessar um sistema, aplicativo ou recurso digital. Ela garante que apenas usuários autorizados tenham acesso, mantendo afastados usuários não autorizados e pessoas mal-intencionadas.
Na maioria das vezes, a autenticação envolve o usuário apresentar credenciais, que o sistema confere com os registros armazenados ou por meio de serviços externos de autenticação.
O objetivo final da autenticação de usuários é impedir o acesso não autorizado a dados, serviços ou funções confidenciais.
Isso pode ser feito confirmando a identidade dos usuários por vários meios, como senhas, características biológicas únicas (por exemplo, impressão digital e reconhecimento facial), tokens ou uma combinação desses elementos (ou seja, a autenticação multifator).
A autenticação de usuários é uma etapa essencial da cibersegurança para startups e empresas, pois é a primeira barreira contra acessos não autorizados, violações de privacidade e outras ameaças.
Com protocolos de autenticação robustos, as startups protegem a rede e seus ativos digitais, preservam a privacidade dos usuários e conquistam a confiança da base de clientes.
Boas práticas de senha no mundo real
No mundo digital real, a forma mais eficaz de startups e empresas reforçarem a segurança é seguir boas práticas de senha. Veja alguns exemplos práticos de como criar e manter senhas seguras.
Use senhas longas e exclusivas: Peça frases-senha longas em vez de regras complexas. A orientação de 2025 do NIST define um mínimo de 15 caracteres quando a senha é o único fator, ou 8 com MFA, e manda comparar cada nova senha com listas de senhas vazadas e comuns. Cada conta deve ter sua própria senha, para que um vazamento não abra as demais.
Implemente a autenticação multifator (MFA): Acrescente uma camada extra de proteção com MFA, que combina a senha com algo que o usuário tem ou é, como uma senha de uso único ou dados biométricos.
Eduque os usuários sobre os riscos de phishing: Ensine os usuários a identificar e-mails de phishing criados para enganá-los e roubar seus dados de login. Oriente-os a conferir as solicitações antes de compartilhar dados pessoais.
Troque senhas após um vazamento: o NIST não recomenda mais forçar a troca de senha a cada poucos meses, porque as pessoas acabam escolhendo senhas mais fracas e previsíveis. Peça a troca quando houver indícios de que a conta pode ter sido comprometida.
Use um gerenciador de senhas seguro: Indique um gerenciador de senhas conhecido para guardar e gerar senhas diferentes com segurança. Equipes que preferem hospedar a própria solução podem escolher um gerenciador de senhas de código aberto com cofres criptografados e auditoria.
Por que proteger a autenticação de usuários é tão importante?
Garantir a autenticação de usuários é fundamental para startups e empresas, e alguns motivos importantes estão descritos a seguir. Adotar mecanismos de autenticação fortes é o caminho para elevar o nível geral de cibersegurança e ganhar a confiança dos clientes. Isso importa mais do que nunca: o uso indevido de credenciais foi a porta de entrada mais comum em violações em 2025, com 22%, segundo a Verizon.
Proteção de dados sensíveis
A autenticação de usuários é o principal obstáculo de segurança contra o acesso não autorizado a informações valiosas, como dados pessoais, registros financeiros e dados estratégicos da empresa.
Mecanismos de autenticação adequados impedem que agentes mal-intencionados explorem brechas e obtenham acesso não autorizado, o que poderia levar a vazamentos de dados.
Prevenção de acessos não autorizados
O acesso não autorizado a recursos digitais pode causar vazamento de dados, roubo de identidade, fraude e uso indevido de sistemas, entre outros problemas.
Oferecer autenticação segura significa que apenas quem tem permissão consegue usar sistemas, aplicativos e serviços críticos, o que reduz as chances de atividades não autorizadas e os riscos associados a elas.
Requisitos de conformidade
Muitos setores precisam cumprir normas regulatórias e padrões de conformidade ligados à proteção de dados pessoais e à privacidade.
Ao adotar um método de autenticação seguro, as empresas conseguem cumprir regulamentações de privacidade como o GDPR (Regulamento Geral sobre a Proteção de Dados), a HIPAA (Health Insurance Portability and Accountability Act) e o PCI DSS (Payment Card Industry Data Security Standard), evitando multas e danos à reputação.
Proteção da reputação da empresa
Um vazamento de informações causado por autenticação fraca pode arruinar a reputação da empresa e abalar a confiança dos clientes.
Quando uma empresa leva a sério a segurança da autenticação, demonstra compromisso com a privacidade e a segurança dos usuários, o que fortalece sua reputação e a confiança dos clientes em seus serviços.
Redução de perdas financeiras
O custo de vazamentos de dados e acessos não autorizados pode ser alto, somando milhares em multas, acordos judiciais, recuperação de dados e gestão de crise.
Uma autenticação de usuários eficaz pode evitar violações de segurança e reduzir as perdas financeiras e as interrupções no negócio.
Os diferentes tipos de autenticação de usuários
Ao analisar os vários sistemas de autenticação, com seus pontos fortes, pontos fracos e desafios de implementação, as organizações podem tomar decisões melhores para proteger seus ambientes e a identidade dos usuários.
1. Autenticação por senha
A forma mais difundida de identificar usuários quando eles tentam acessar recursos digitais, como aplicativos e sites, é a autenticação baseada em senha.
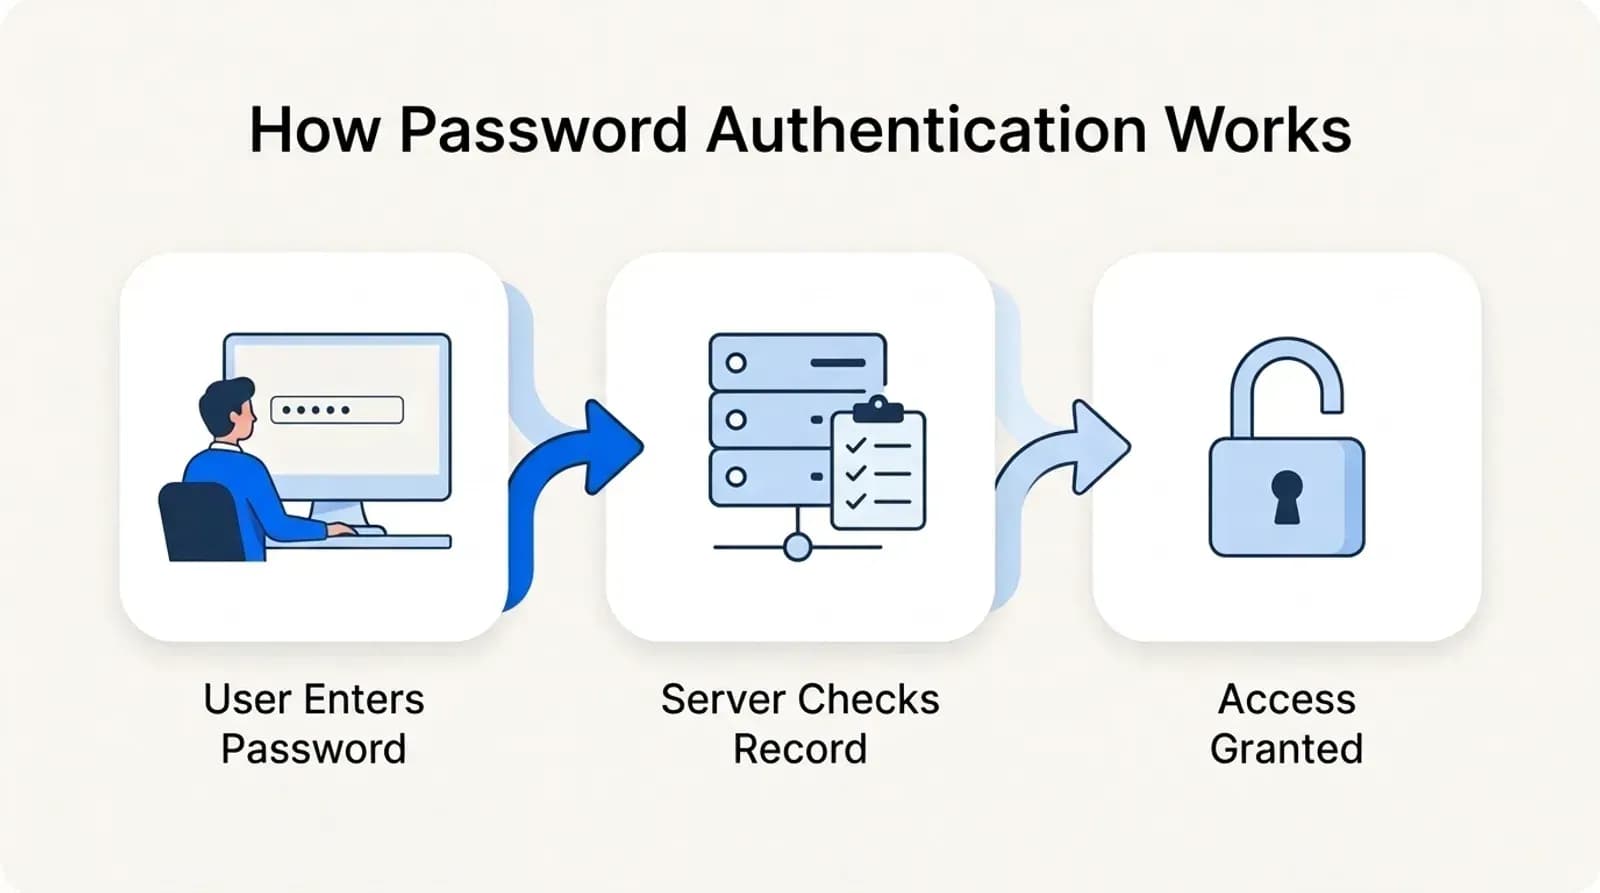
Entrada do usuário: O usuário digita seu identificador único, como nome de usuário ou e-mail, e uma senha.
Processo de verificação: O sistema compara as credenciais com os registros armazenados. Se coincidirem, o acesso é liberado.
Decisão de autenticação: Se a verificação for bem-sucedida, o usuário entra; caso contrário, são oferecidas opções de recuperação de senha.
Pontos fortes
Familiaridade: Quase todos os usuários já estão acostumados com senhas.
Simplicidade: Implementar a autenticação por senha é simples e não exige uma estrutura técnica complicada.
Acessibilidade: Os usuários podem entrar de qualquer dispositivo, desde que tenham conexão com a internet.
Desafios
Ataques a senhas: As senhas estão expostas a diversas ameaças, como ataques de força bruta, ataques de dicionário, phishing e tentativas de adivinhação.
Comportamento do usuário: Os usuários podem escolher senhas fracas, reutilizá-las em várias contas ou compartilhá-las, o que aumenta a chance de comprometimento.
Roubo de credenciais: As senhas podem ser interceptadas na transmissão ou armazenadas de forma insegura, e invasores que obtêm acesso ao banco de dados de autenticação conseguem contorná-la.
Minha avaliação
A autenticação apenas por senha representa um risco alto quando os dados são sensíveis, como em finanças ou saúde. Sim, ela pode bastar para startups novas, com presença online mínima e sem um volume significativo de dados de usuários. Ainda assim, é apenas uma medida de curto prazo.
A autenticação por senha deve vir acompanhada de um amplo treinamento dos usuários sobre boas práticas de senha e da aplicação obrigatória de regras de senha. Mesmo com todos os cuidados, alguns riscos continuam inevitáveis. Para minimizá-los, é fundamental fazer auditorias de segurança regulares, o que inclui verificar senhas comprometidas em plataformas como o ‘Have I Been Pwned’. Essa abordagem preventiva ajuda a detectar pontos fracos e deixa todo o perímetro mais seguro.
2. Autenticação de dois fatores (2FA)
A “autenticação de dois fatores” (2FA) é uma solução de segurança que acrescenta mais uma camada de autorização e verificação além da combinação tradicional de nome de usuário e senha.
Com o 2FA, os usuários passam por duas formas diferentes de verificação antes de acessar um sistema, rede ou serviço.
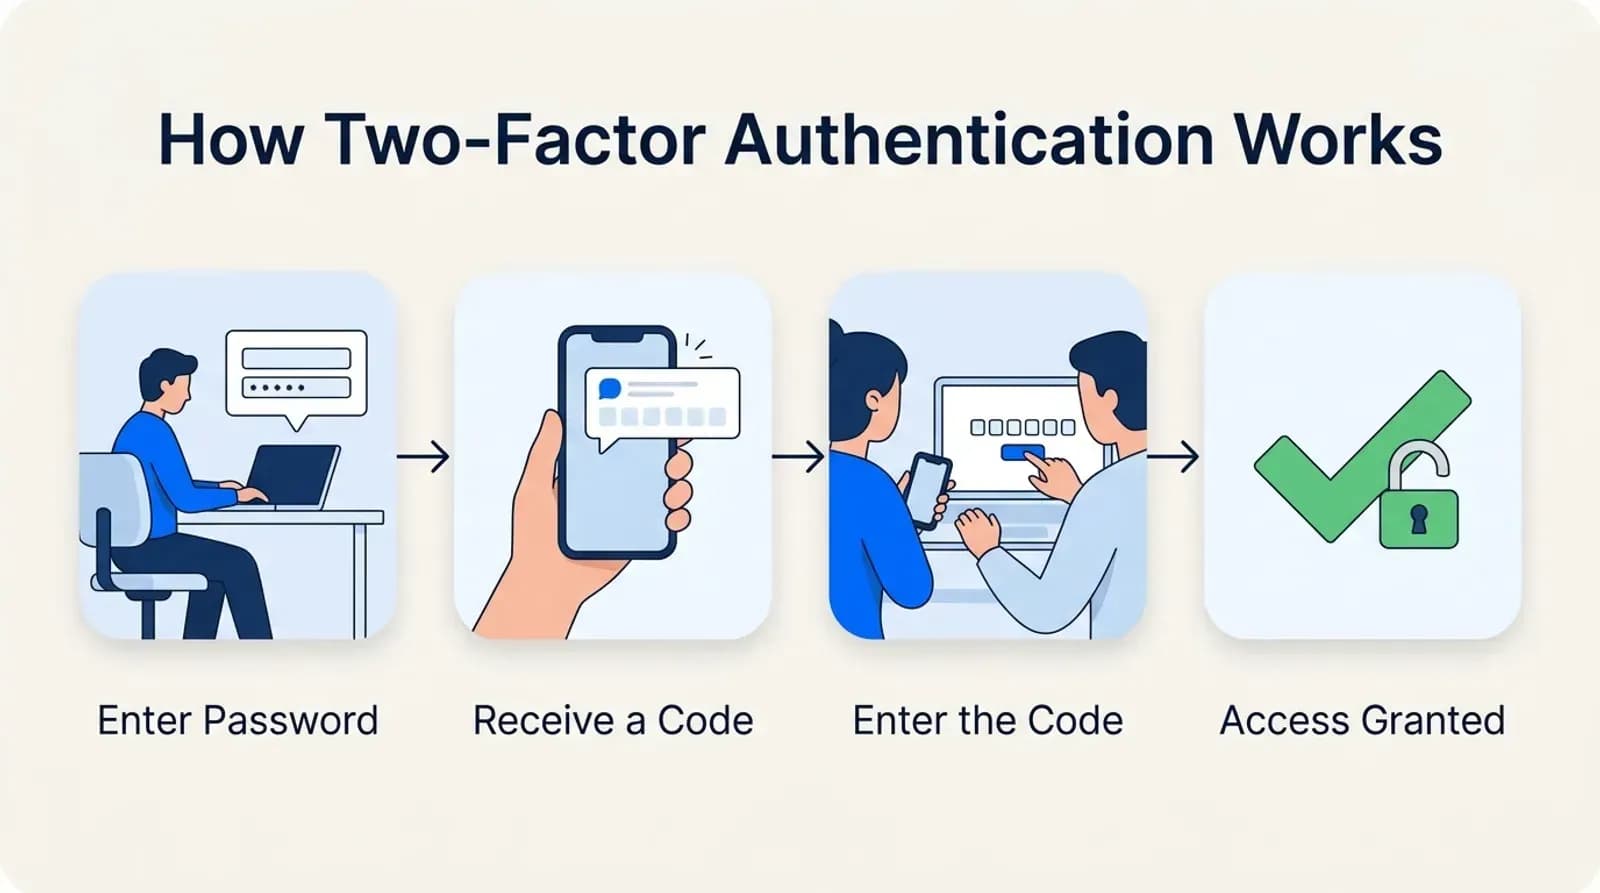
Veja como funciona o processo de 2FA
Primeiro fator (conhecimento): O usuário digita o nome de usuário e a senha, e o sistema os autentica.
Segundo fator (posse ou inerência): Em seguida, o usuário passa por um método de autenticação diferente.
Decisão de autenticação: Quando os dois fatores confirmam a identidade do usuário, o acesso é liberado.
Pontos fortes
Mais segurança: Com dois níveis de autenticação, o 2FA reduz muito a possibilidade de acesso não autorizado, mesmo que um dos fatores (por exemplo, a senha) seja comprometido.
Proteção contra phishing: O 2FA barra invasores que têm apenas uma senha roubada. Mas o NIST não considera códigos digitados nem notificações push resistentes a phishing, porque páginas de login falsas conseguem repassá-los em tempo real; apenas passkeys e chaves de segurança bloqueiam o phishing por completo.
Melhor conformidade: Em alguns casos, exigências legais ou recomendações determinam o uso de 2FA para reforçar a segurança e proteger dados confidenciais.
Desafios
Usabilidade: A autenticação de dois fatores pode incomodar os usuários com etapas extras que se tornam cansativas, como buscar um token físico ou esperar um código por SMS.
Dependência do segundo fator: A eficácia do 2FA depende muito da confiabilidade do segundo fator; se ele for comprometido ou perdido, o usuário pode perder o acesso, por isso métodos completos de recuperação e backup precisam estar sempre disponíveis.
Custos e complexidade: Implementar e manter o 2FA pode gerar custos extras, principalmente com tokens de hardware ou dispositivos biométricos, e a integração desses sistemas pode exigir bastante tempo, recursos e treinamento dos usuários.
Minha avaliação
Na minha análise, concluí que a autenticação de dois fatores é um ótimo ponto de partida para startups, porque equilibra segurança e usabilidade. Ela oferece o nível de segurança necessário sem complicar o processo de autenticação do usuário.
Além disso, o 2FA é acessível: os apps autenticadores podem ser baixados de graça, e as soluções por SMS custam menos do que os benefícios que trazem. Mas atenção: a CISA alerta que códigos por SMS estão sujeitos a ataques de SIM swap e interceptação, então ofereça um app autenticador ou uma passkey como opção mais forte.
Para tirar o máximo do 2FA, as startups devem priorizar a educação dos usuários, com comunicação clara e suporte durante a configuração.
3. Autenticação multifator (MFA)
A autenticação multifator (MFA) é um recurso de segurança que exige que o usuário comprove dois ou mais fatores antes de acessar um sistema, aplicativo ou serviço.
Ao contrário dos métodos convencionais, que dependem apenas de senhas, a MFA acrescenta fatores de segurança que combinam vários métodos de autenticação, normalmente das categorias a seguir.
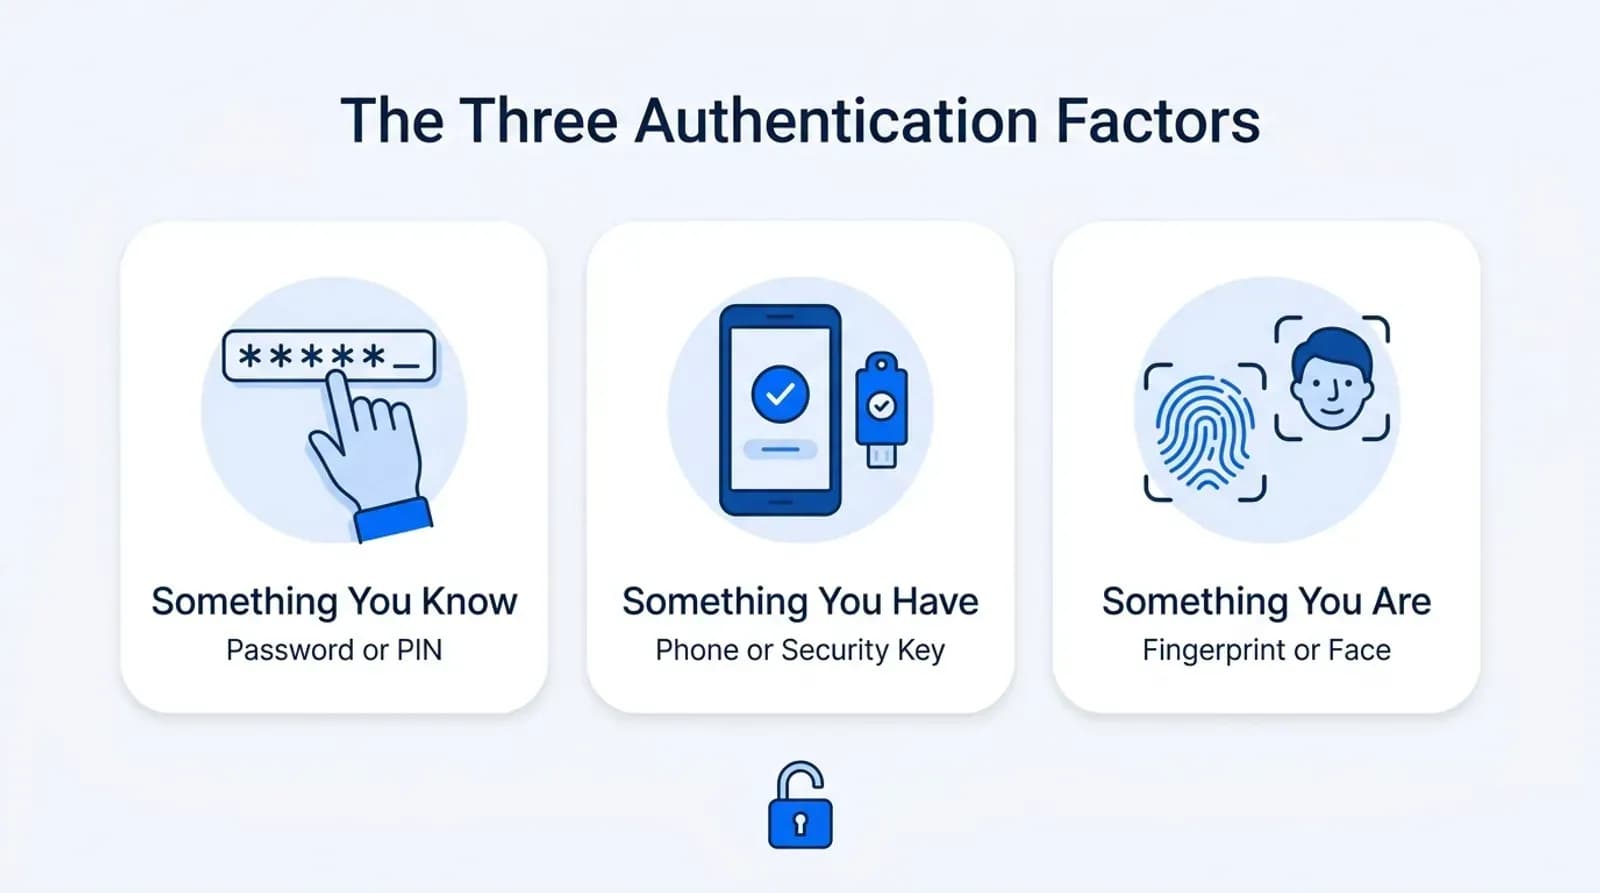
Fator de conhecimento: Algo que o usuário sabe, como uma senha, um PIN ou uma pergunta de segurança pessoal.
Fator de posse: Algo que o usuário tem consigo, como um smartphone, um token de hardware ou um cartão inteligente.
Fator de inerência: Algo que o usuário é, como impressão digital, rosto ou íris.
O processo de MFA costuma seguir estas etapas.
Entrada do usuário: O usuário informa o primeiro fator de autenticação, que normalmente é o nome de usuário e a senha.
Autenticação adicional: O usuário precisa fornecer um ou mais fatores extras, como digitar um código especial ou ler a impressão digital.
Decisão de autenticação: O sistema valida todos os dados informados. Se estiverem corretos, o acesso é liberado; caso contrário, é negado.
Pontos fortes
Mais segurança: Ao combinar vários modos de autenticação, a MFA reduz a possibilidade de acesso não autorizado e reforça a segurança.
Proteção contra roubo de credenciais: Mesmo que um único fator, como a senha, seja invadido, os atacantes ainda precisam roubar os outros fatores para ter sucesso.
Conformidade com regulamentações: o PCI DSS v4.0.1 exige MFA para todo acesso a ambientes de dados de titulares de cartão desde março de 2025, e o GDPR pede “medidas técnicas adequadas”, o que os reguladores costumam interpretar como incluindo a MFA.
Desafios
Complexidade: As etapas extras da MFA podem irritar os usuários, o que é bastante incômodo.
Dependência: A MFA depende de itens adicionais, como smartphones; se eles forem perdidos, surgem problemas de acesso.
Custos: Aplicar a MFA pode envolver hardware caro, como tokens.
Minha avaliação
Na minha opinião, para startups que lidam com dados críticos, como registros financeiros ou de saúde, adicionar a autenticação multifator (MFA) é a medida de segurança mais óbvia.
Priorize a experiência do usuário investindo em soluções de MFA que deixem o login simples e, assim, reduzam o abandono.
Implemente a MFA em fases, começando pelas contas de maior risco, como administradores e quem acessa dados sensíveis, e avance a partir daí se necessário.
4. Autenticação biométrica
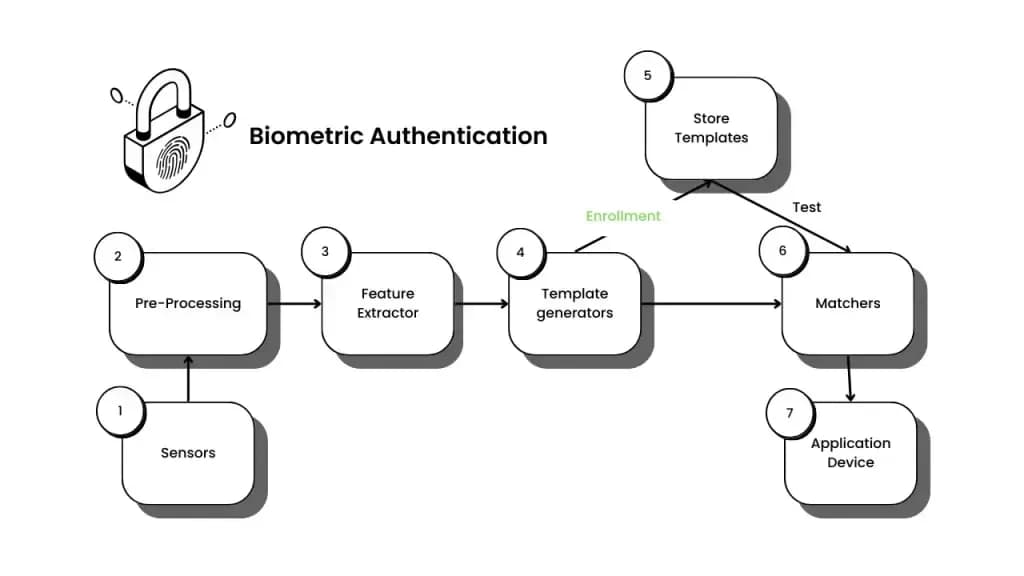
A autenticação biométrica usa características físicas ou comportamentais únicas para verificar a identidade de cada usuário. Esses atributos podem incluir impressões digitais, traços faciais, padrões da íris, voz ou até o padrão de digitação.
Como funciona?
Cadastro: Coletar os dados biométricos da pessoa e armazená-los com segurança.
Processo de autenticação: Capturar os dados biométricos e enviá-los ao sistema.
Extração de características: Obter os atributos únicos a partir dos dados biométricos.
Correspondência: Comparar as características extraídas com os modelos biométricos já armazenados.
Decisão: Decidir se os dados capturados coincidem ou não com o modelo armazenado.
Acesso liberado ou negado: Concluir a autenticação e liberar ou negar o acesso de acordo com a decisão.
Pontos fortes
Mais segurança: Os dados biométricos são praticamente impossíveis de duplicar e, por isso, são menos vulneráveis do que métodos tradicionais como senhas ou PINs.
Praticidade: Os usuários não precisam mais memorizar nem digitar senhas, o que torna a autenticação mais fácil e amigável.
Menos fraudes: Como os dados biométricos são exclusivos de cada pessoa, diminuem as chances de fraudes como roubo de identidade ou falsificação de identidade.
Desafios
Preocupações com privacidade: Coletar e guardar dados biométricos levanta questões de privacidade, pois envolve acessar e armazenar informações pessoais delicadas. Existe o risco de acesso não autorizado ou uso indevido desses dados. Dados biométricos são dados de categoria especial pelo GDPR e, nos EUA, a lei BIPA de Illinois exige consentimento antes da coleta.
Problemas de precisão: Os sistemas biométricos podem ter falhas de precisão por fatores como condições do ambiente, mudanças naturais nas características biométricas ao longo do tempo ou falsas rejeições e aceitações.
Custo: Organizações que querem adotar autenticação biométrica podem enfrentar custos altos, já que precisam de hardware e software especializados.
Minha avaliação
Na minha opinião, a biometria é adequada para startups que colocam a experiência do usuário no centro da estratégia, pois simplifica o processo de autenticação. Ainda assim, é preciso pesar os requisitos de segurança em relação aos custos, principalmente quando se trata de informações protegidas.
Ao escolher fornecedores de autenticação biométrica, prefira empresas com histórico comprovado em segurança. Cuidar de cada detalhe de como os dados biométricos são armazenados e protegidos é indispensável para superar as preocupações dos usuários com privacidade.
5. Autenticação por token
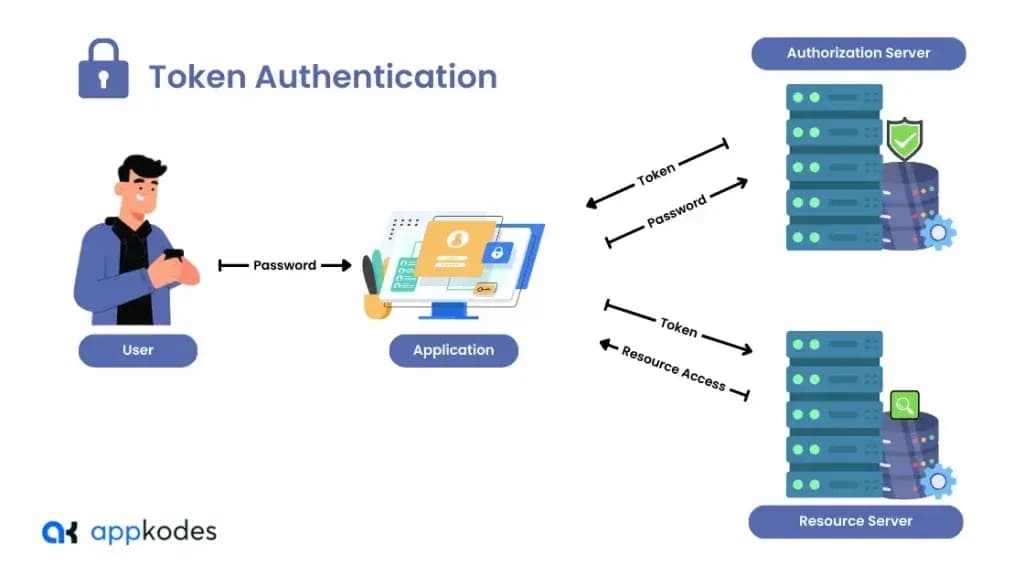
A autenticação baseada em token é um método em que tokens únicos são usados para autenticar o usuário no lugar do nome de usuário e da senha tradicionais.
Esses tokens são emitidos por um servidor de autenticação e, em geral, têm vida curta, o que oferece uma forma segura e temporária de verificar a identidade do usuário.
Como funciona?
Durante a autenticação, o usuário envia suas credenciais ao servidor de autenticação. Quando o acesso é liberado, o servidor cria um token único vinculado à sessão ou à conta do usuário.
Esse token é devolvido com segurança ao dispositivo do usuário e armazenado, de preferência em um cookie HttpOnly e Secure. Depois, o usuário apresenta o token em um cabeçalho da requisição ou como parâmetro ao solicitar acesso ao recurso ou serviço protegido.
O servidor então verifica se o token é válido e se ainda não expirou. Se o token for confirmado e estiver dentro do prazo de validade, o usuário recebe acesso ao recurso desejado.
Pontos fortes
Mais segurança: Os tokens têm vida curta e são gerados aleatoriamente, o que dificulta o uso da transação caso um hacker intercepte a mensagem.
Sem estado (stateless): A autenticação por token não guarda estado, ou seja, os servidores não armazenam dados de sessão entre as requisições. Isso facilita a escalabilidade e a gestão dos servidores.
Suporte a Cross-Origin Resource Sharing (CORS): Como os tokens são transferíveis, a implementação fica mais fácil entre domínios diferentes, e sistemas distribuídos e APIs podem ser autenticados sem complicação.
Equilíbrio entre CSRF e XSS: Tokens guardados no armazenamento local não são enviados automaticamente, então evitam o Cross-Site Request Forgery (CSRF), mas a OWASP alerta que qualquer falha de cross-site scripting (XSS) consegue lê-los. Cookies HttpOnly com proteção contra CSRF são o padrão mais seguro.
Desafios
Complexidade na gestão de tokens: Vida útil, expiração e revogação dos tokens podem ser uma parte complexa da autenticação. Mantenha os tokens de acesso com vida curta e faça a rotação dos refresh tokens.
Riscos no armazenamento de tokens: O armazenamento de tokens no cliente pode ser vulnerável se não for bem implementado, levando a roubo ou uso indevido de tokens.
Segurança na transmissão de tokens: Transmitir os tokens de forma protegida pela rede é igualmente importante para evitar interceptações e ataques mal-intencionados.
Minha avaliação
Entre todos os métodos de autenticação, a autenticação por token é a melhor para startups que dependem muito de API, pois oferece segurança robusta e um processo simples de controle de acesso.
Implementar tokens com segurança exige atenção à qualidade do código, definição de medidas de segurança para os desenvolvedores e, quando necessário, o uso de bibliotecas especializadas.
Na hora de escolher os tokens, é preciso considerar os prós e contras de cada tipo. Embora os JWTs (JSON Web Tokens) tenham se tornado o padrão, pode haver outros tipos de token mais adequados aos requisitos específicos de segurança e operação de cada aplicação.
6. Single Sign-On
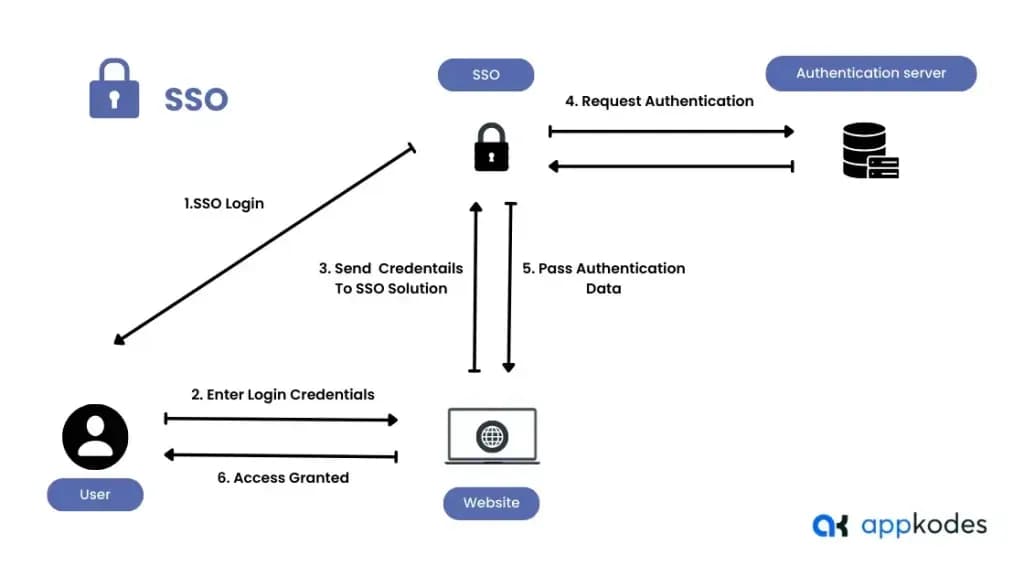
O Single Sign-On (SSO) poupa os usuários de fazer login separadamente em vários aplicativos ou serviços relacionados.
Depois do login inicial em um provedor de identidade (IdP) confiável, os usuários acessam os recursos autorizados sem esforço e sem precisar digitar as credenciais de novo toda vez que entram em uma área protegida.
O SSO ganhou popularidade no mundo corporativo e no desenvolvimento de aplicações cloud-native (SaaS).
Como funciona
Na etapa inicial da autenticação, o usuário informa suas credenciais ao servidor de autenticação. Após a autenticação, o servidor cria um token ou identificador de sessão e o vincula à sessão do usuário.
Esse token ou identificador é transmitido com segurança ao dispositivo do cliente, onde fica armazenado, geralmente em um cookie ou no armazenamento local. Nos acessos seguintes ao ambiente de SSO, o usuário já está autenticado pelo token ou identificador emitido anteriormente, sem precisar se autenticar de novo.
O servidor de autenticação pode cancelar ou invalidar o token ou identificador quando houver mudanças nas regras de segurança, por exemplo, se o usuário sair ou se a sessão expirar.
Pontos fortes
Login simplificado: O SSO elimina a necessidade de senhas separadas para cada app, permitindo usar um único conjunto de credenciais para acessar vários apps.
Mais segurança: Os controles centralizados de autenticação e autorização podem ser gerenciados de forma a reduzir riscos ligados a senhas, como senhas fracas ou reutilizadas.
Mais produtividade: O SSO simplifica o acesso a apps e serviços, economizando tempo tanto dos usuários quanto dos administradores de TI e aumentando a produtividade.
Desafios
Ponto único de falha: O SSO cria um ponto único de falha, em que uma violação ou indisponibilidade pode afetar o acesso dos usuários a vários aplicativos ou serviços.
Implementação complexa: Integrar o SSO aos sistemas de gestão de identidade e acesso já existentes pode ser bem complexo e demorado, principalmente em organizações com infraestrutura antiga.
Problemas de compatibilidade: O SSO pode não se integrar facilmente a todos os aplicativos ou serviços, e pode ser preciso personalizar e desenvolver soluções para garantir a compatibilidade
Minha avaliação
O SSO ganha importância à medida que o negócio cresce e acrescenta cada vez mais serviços e ferramentas que os usuários precisam acessar.
Ao procurar um provedor de SSO, compare as opções com atenção especial ao preço e ao conjunto de funções que atende às suas necessidades.
A solução de SSO certa deve equilibrar custo, compatibilidade e facilidade de integração com a infraestrutura existente.
Equilibre suas necessidades de segurança com o tamanho e a complexidade da empresa. Startups em estágio inicial podem optar por adiar a implantação completa do SSO.
7. Autenticação baseada em certificado
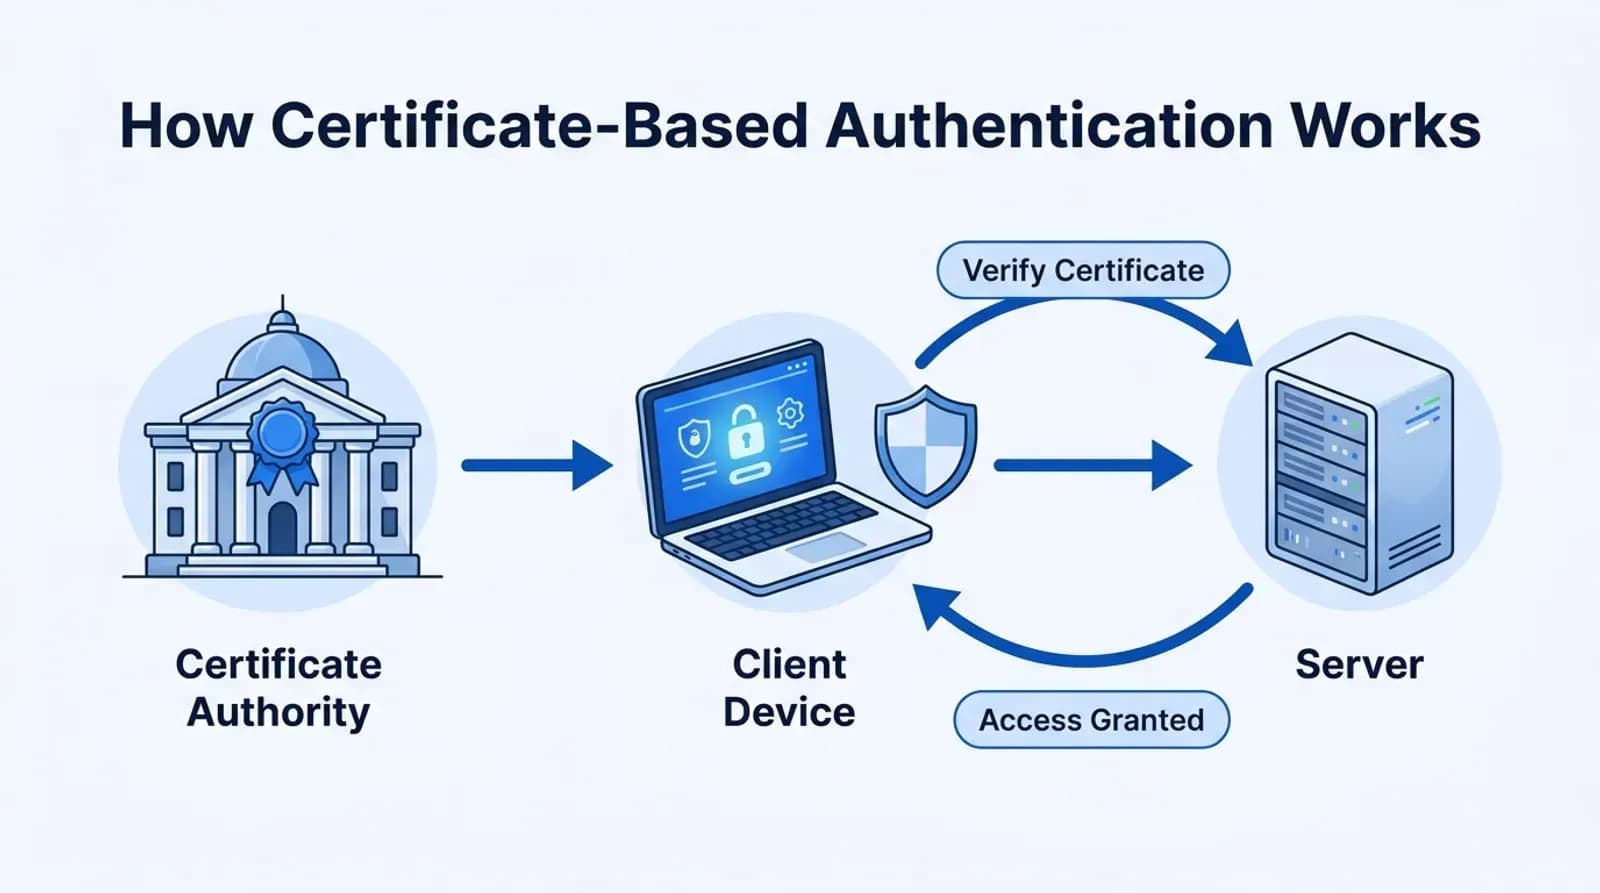
A autenticação baseada em certificado (CBA) usa certificados digitais para verificar com robustez a identidade de usuários ou dispositivos.
Esses certificados digitais, parecidos com passaportes digitais, são emitidos por Autoridades Certificadoras (CAs), que vinculam uma chave pública a uma identidade por meio de um mecanismo criptográfico de segurança.
Para acessar, o usuário precisa do certificado e da chave privada correspondente. Esta última normalmente fica guardada em local seguro.
Como funciona?
Usuários ou dispositivos obtêm certificados digitais de uma Autoridade Certificadora (CA) confiável, que contêm uma chave pública e informações de identificação do usuário. Esses certificados são muito seguros porque ficam salvos no dispositivo do usuário ou protegidos no próprio hardware.
Quando tenta acessar um recurso ou serviço protegido, o dispositivo do usuário apresenta primeiro seu certificado digital ao servidor. O servidor confirma a validade do certificado verificando a assinatura digital com a chave pública da CA.
Feita a verificação, se o certificado for válido e corresponder à identidade do usuário, o acesso ao recurso ou serviço é liberado.
Pontos fortes
Segurança forte: A autenticação baseada em certificado oferece segurança de alto nível, pois se apoia em certificados digitais praticamente impossíveis de falsificar ou alterar.
Autenticação mútua: Ela permite a autenticação bidirecional, em que cliente e servidor se autenticam mutuamente, o que reforça ainda mais a segurança.
Sem senhas: Os usuários não precisam memorizar senhas, o que reduz vulnerabilidades como senhas fracas ou reutilizadas.
Desafios
Gestão de certificados: Administrar certificados digitais, ou seja, emiti-los, renová-los e revogá-los, é uma tarefa exigente que requer método e pessoal dedicado.
Custo: Montar e manter uma infraestrutura de certificados, incluindo a compra de certificados de CAs confiáveis, pode sair caro.
Compatibilidade: Alguns sistemas ou dispositivos legados não oferecem suporte à autenticação baseada em certificado.
Minha avaliação
Pelos apps que desenvolvemos para startups, inclusive em desenvolvimento de apps de redes sociais, acredito que a autenticação baseada em certificado (CBA) só vale a pena para algumas startups, por causa do custo e da complexidade, a menos que a conformidade a exija.
Por outro lado, startups de setores muito regulados, como finanças, governo ou saúde, que lidam com dados de alta segurança, podem ser obrigadas por regulamentação a implementar a CBA para cumprir os requisitos de segurança.
Nesse cenário, vale pensar na CBA para ações específicas e de alto risco, como acesso administrativo ou transações de grande valor, em vez de usá-la em todos os processos.
8. Autenticação comportamental
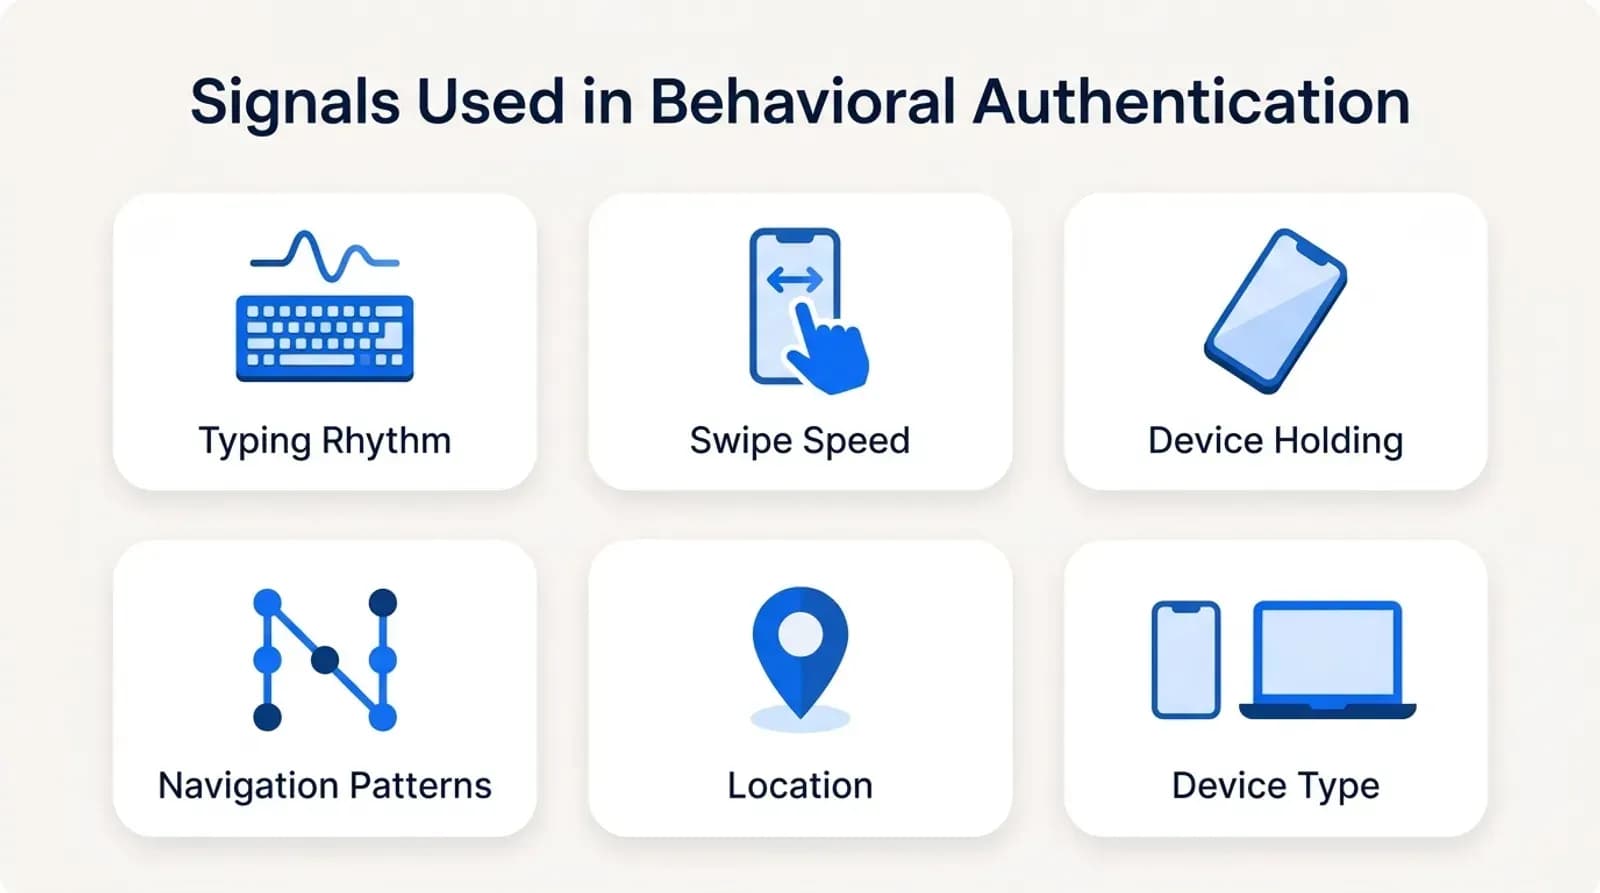
A autenticação comportamental verifica se uma pessoa é quem diz ser analisando seus padrões de comportamento e de atividade.
Diferente da verificação padrão, que depende apenas de credenciais tradicionais, ela analisa como os usuários usam e interagem com os sistemas digitais, considerando parâmetros como padrão de digitação, movimentos do mouse, hábitos de uso do dispositivo e comportamento de navegação.
Pontos fortes
Mais segurança: A autenticação comportamental pode ser um método muito eficaz para proteger dados, pois acrescenta mais uma etapa ao processo e dificulta bastante o login de usuários não autorizados.
Autenticação contínua: Ao contrário de métodos estáticos como senhas, a autenticação comportamental monitora o comportamento do usuário durante toda a sessão.
Fácil de usar: O sistema de autenticação comportamental é amigável, pois não exige esforço nem entrada extra e se integra facilmente às atividades diárias dos clientes, melhorando a experiência do usuário.
Desafios
Preocupações com privacidade: Coletar e analisar dados comportamentais pode incomodar usuários que não se sentem à vontade com o monitoramento contínuo de suas atividades e hábitos.
Precisão limitada: Às vezes, os sistemas de autenticação comportamental podem confundir um usuário legítimo com um impostor, o que compromete sua eficácia quando ocorre um falso negativo.
Complexidade de implementação: Implementar métodos de autenticação comportamental pode ser complexo e exigir muitos recursos de desenvolvimento, integração e manutenção, principalmente em empresas com grandes bases de usuários e vários sistemas digitais.
Minha avaliação
A autenticação comportamental é mais eficaz quando usada como método complementar a outros métodos de autenticação, e não como único recurso de segurança.
Ainda assim, as startups precisam encontrar um equilíbrio delicado entre os benefícios de segurança da autenticação comportamental e as questões de privacidade dos usuários.
Com sistemas inteligentes que reduzem bloqueios indevidos, as startups podem melhorar tanto a segurança quanto a experiência do usuário na autenticação.
9. Autenticação sem senha
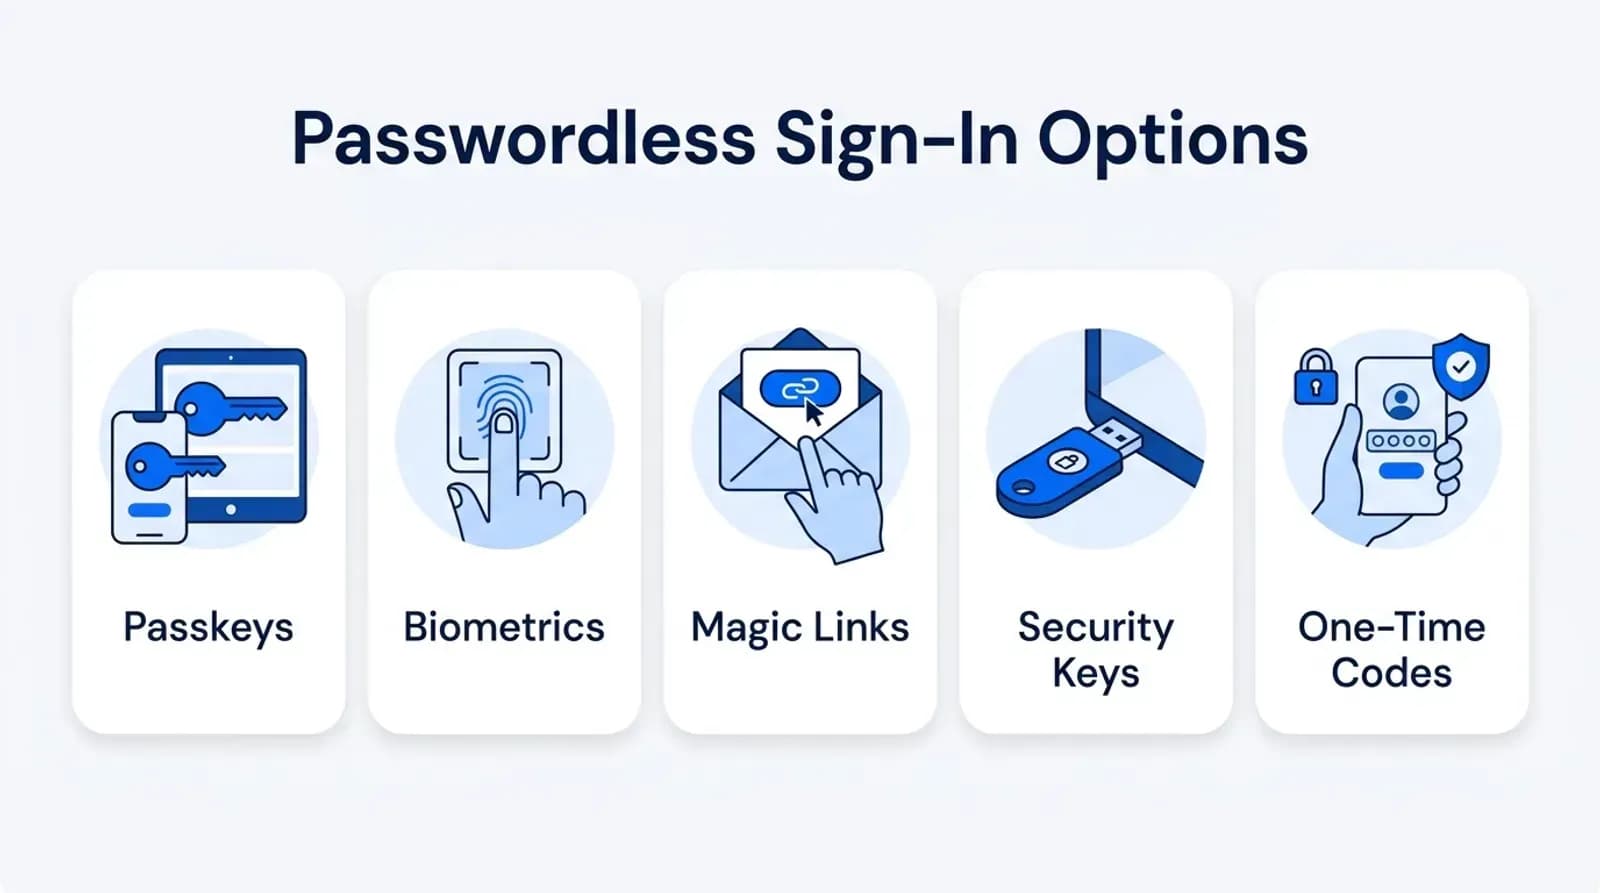
A autenticação sem senha é uma forma de verificar a identidade do usuário sem exigir que ele digite uma senha tradicional. Em vez disso, ela usa outros meios de autenticação, como biometria, códigos de uso único enviados por e-mail ou SMS, tokens de hardware ou chaves criptográficas, a abordagem por trás das passkeys atuais.
Pontos fortes
Mais segurança: A autenticação sem senha reduz bastante os riscos ligados a senhas, como senhas fracas, reutilização e phishing, ao eliminar a necessidade de os usuários criarem e lembrarem senhas.
Praticidade para o usuário: Sem senhas, o login fica mais simples e eficiente, o que melhora a experiência do usuário e reduz o atrito na autenticação.
Menos custos de suporte: Um benefício importante da autenticação sem senha é a redução dos custos de suporte com redefinições de senha e bloqueios de conta, já que os usuários não precisam mais trocar ou redefinir senhas.
Desafios
Dependência de fatores alternativos: a autenticação sem senha usa biometria ou tokens de hardware, que podem não estar disponíveis ou não ser compatíveis em todos os casos.
Adoção ainda em crescimento: O suporte está se espalhando rápido: mais de 15 bilhões de contas já podem usar passkeys, a Microsoft tornou as novas contas sem senha por padrão em 2025 e o Google tornou as passkeys o padrão para suas contas em 2023. Ainda assim, apps e dispositivos mais antigos continuam precisando de uma alternativa.
Riscos de segurança dos fatores alternativos: A biometria ou os códigos de uso único podem reduzir os riscos das senhas, mas trazem vulnerabilidades próprias, como falsificação ou interceptação.
Minha avaliação
A autenticação sem senha combina bem com startups, pois oferece um bom equilíbrio entre segurança e uma experiência de uso sem complicação.
Para integrar a autenticação sem senha com sucesso, é preciso analisar a sensibilidade dos dados, incluindo os custos e a complexidade dos vários tipos de soluções sem senha.
Conclusão
Os métodos de autenticação apresentados aqui são os que planejamos nos apps que desenvolvemos, e a escolha certa depende dos seus usuários, dos seus dados e do seu modelo de negócio.
Se você está criando um app, a Appkodes projeta e desenvolve do zero para o seu negócio, com login seguro planejado desde a primeira versão. Você recebe um plano orçado a preço fixo antes do início do trabalho, e a maioria das primeiras versões entra no ar em cerca de 30 dias. Conte-nos sobre o seu app.
Leituras recomendadas
- O que é criptografia de dados?
- Como fazer a otimização de banco de dados?
- Como melhorar o desempenho de apps mobile?
Perguntas frequentes
Qual é o melhor método de autenticação para o app de uma startup?
Para a maioria dos apps, comece com login por e-mail ou redes sociais, mais um app autenticador ou uma passkey como segundo fator. Adicione passkeys para o login sem senha e use autenticação multifator para administradores e para quem lida com dados sensíveis.
A autenticação de dois fatores por SMS é segura?
É melhor do que só a senha, mas códigos por SMS podem ser roubados com SIM swap e páginas de login falsas. O NIST trata o SMS como opção restrita, então ofereça apps autenticadores, passkeys ou chaves de segurança como alternativas mais fortes.
Onde um app deve guardar os tokens de login?
A OWASP recomenda cookies HttpOnly e Secure em vez do armazenamento local, porque qualquer falha de cross-site scripting consegue ler o armazenamento local. Mantenha os tokens de acesso com vida curta e faça a rotação dos refresh tokens.
Quanto tempo leva para criar um login seguro em um app?
Com a Appkodes, o login seguro faz parte da primeira versão, e a maioria das primeiras versões entra no ar em cerca de 30 dias, com um plano orçado a preço fixo antes do início do trabalho.

Arun Andiselvam
LinkedInSou um empreendedor que já criou cinco marcas. Vendi a primeira, uma ferramenta de SEO, num negócio de seis dígitos, e hoje lidero a Appkodes, criando apps móveis e web sob medida para fundadores e empresas. Financiei cada uma delas por conta própria desde o primeiro dia.
