
Denk an das letzte Mal, als du eine Banking-App geöffnet, Essen über eine Liefer-App bestellt oder dich in ein Gesundheitsportal eingeloggt hast. Ohne zu zögern hast du sensible Informationen preisgegeben, deine Finanzdaten, Gesundheitsangaben oder deinen Standort, und darauf vertraut, dass die App sie schützt. Doch die Frage ist: Werden Apps den steigenden Erwartungen an Vertrauen gerecht?
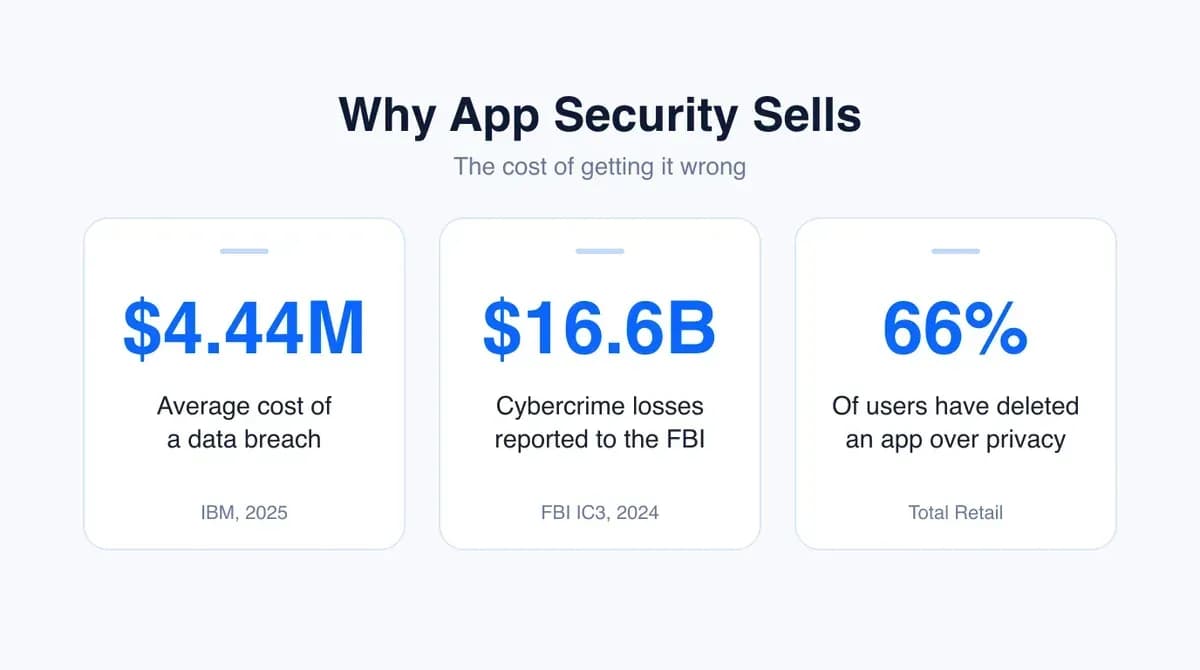
Die Realität ist hart. Laut dem IBM Cost of a Data Breach Report 2025 kostet eine Datenpanne weltweit im Durchschnitt 4,44 Millionen $, im Gesundheitswesen sind es sogar 7,42 Millionen $. Das zeigt, wie wichtig Cybersicherheit als Verkaufsargument für Apps ist.
Gleichzeitig kehren Nutzer Apps, denen sie ihre Daten nicht anvertrauen, schnell den Rücken. Diese Zahlen sagen eines klar: Cybersicherheit ist kein reines Backend-Thema mehr, sondern ein Frontend-Merkmal, das die Wahl der Nutzer und die Markentreue beeinflusst.
Häufigkeit und Raffinesse von Cyberangriffen haben stark zugenommen, auch durch KI-gestützte Angriffe, die sich schneller anpassen als herkömmliche Abwehrmaßnahmen.
Nutzer sind heute besser informiert und vorsichtiger als je zuvor und suchen nach Apps, die Sicherheit sichtbar machen, sei es durch transparente Datenschutzerklärungen, Multi-Faktor-Authentifizierung oder Ende-zu-Ende-Verschlüsselung.
Für Entwickler und Unternehmen ist das Herausforderung und Chance zugleich. Starke Sicherheit bedeutet nicht nur, Datenpannen zu vermeiden; sie ist heute ein entscheidender Faktor für den Ruf der Marke, die Nutzerbindung und die Abgrenzung vom Wettbewerb.
Die Frage lautet also: Ist Sicherheit in deiner App ein Nachgedanke oder ein Verkaufsargument, das Nutzer langfristig bindet?
Cyberbedrohungen
Aktuelle weltweite Berichte zeigen, dass Kosten und Folgen von Datenpannen Jahr für Jahr steigen. 2024 verzeichnete das Internet Crime Complaint Center des FBI gemeldete Verluste von 16,6 Milliarden $, der höchste Wert seit Beginn der Erfassung im Jahr 2000.
2024 legten mehrere aufsehenerregende Datenpannen die Daten von Millionen Menschen offen. Bereits im November 2023 dokumentierte der Australian Cyber Threat Report einen wachsenden Trend zu groß angelegten Angriffen, die sowohl kritische Infrastruktur als auch verbrauchernahe Unternehmen treffen.
Die Folgen einer Datenpanne können gravierend sein: verlorenes Vertrauen der Nutzer, negative Schlagzeilen, behördliche Ermittlungen und Geldstrafen. Unternehmen brauchen nach einem schweren Vorfall oft Jahre und Millionen, um Glaubwürdigkeit und Kundenstamm wieder aufzubauen. Und der Imageschaden kann lange nachwirken: Laut einem Bericht von Total Retail haben 66 % der Nutzer schon Apps wegen Bedenken um ihre Daten deinstalliert.
Erwartungen der Nutzer und Anforderungen des Marktes
Früher haben Nutzer Sicherheit vielleicht als selbstverständlich hingenommen. Heute erwarten sie Transparenz, Schutzmaßnahmen und eine saubere Reaktion, wenn doch etwas schiefgeht.
In Bewertungen von Mobile- und Web-Apps werden Sicherheitsfunktionen (oder deren Fehlen) immer häufiger als ausschlaggebend für einen Download genannt. Sicherheit ist also nicht nur ein internes Entwicklungsziel, sondern entscheidend dafür, Nutzer zu gewinnen und zu halten. In der Verbraucherumfrage 2024 von Appdome zu Erwartungen an mobile Sicherheit zeigten sich rund 69 % der Befragten „bereit“, ihre Konten zu kündigen und Apps zu löschen, die ihre Daten nicht wirksam schützen.
Best Practices für Cybersicherheit in der App-Entwicklung
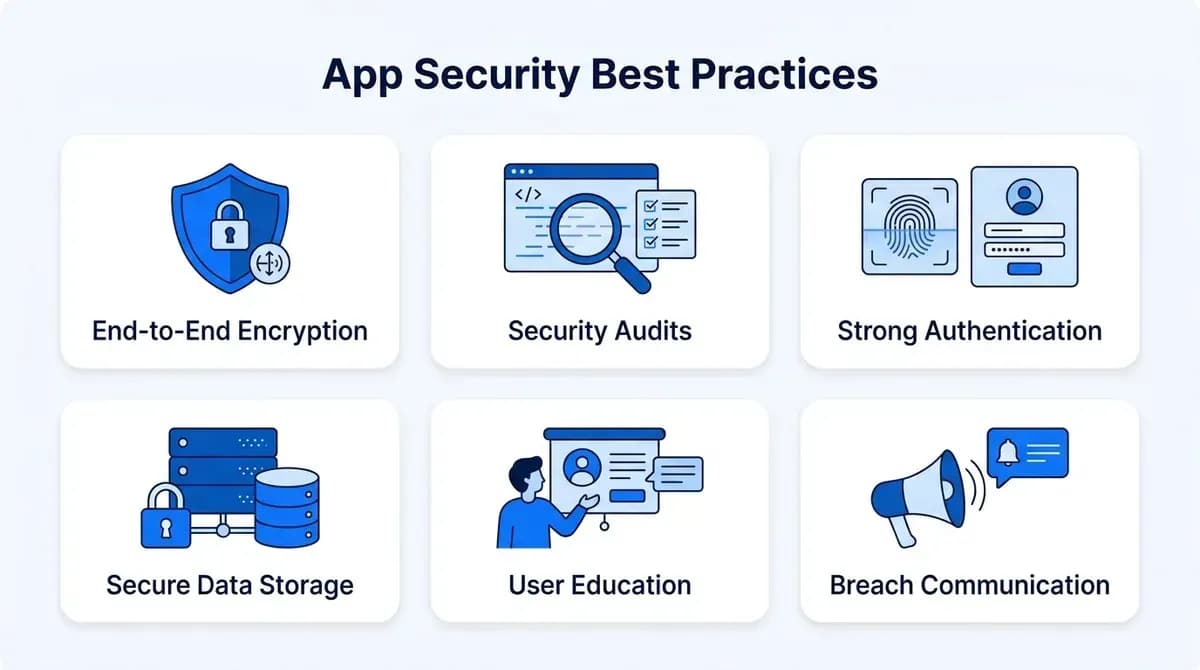
Entwickler, Produktmanager und Unternehmensführung müssen sich über den gesamten Softwarelebenszyklus hinweg auf vorbeugende Maßnahmen verständigen. Hier sind sechs Best Practices:
1. Ende-zu-Ende-Verschlüsselung
Verschlüsselung macht sensible Daten für jeden ohne Berechtigung unlesbar. Starke Ende-zu-Ende-Verschlüsselung schützt Daten sowohl bei der Übertragung (über Netzwerke) als auch im Ruhezustand (im Speicher). Das ist unverzichtbar für Apps, die PII (personenbezogene Daten), Zahlungsinformationen oder von Nutzern erstellte Inhalte verarbeiten.
2. Regelmäßige Sicherheitsaudits und Penetrationstests
Regelmäßige Audits, intern wie extern, decken Schwachstellen auf und schließen sie, bevor sie ausgenutzt werden. Wirksame Audits umfassen:
- Manuelle und automatisierte Code-Reviews.
- Simulierte Angriffe (Penetrationstests), um Schwachstellen zu finden.
- Sicherheitsscans für Open-Source-Komponenten und APIs.
- Häufige Updates und ein konsequentes Patch-Management gegen neue Bedrohungen.
3. Authentifizierung und Zugriffskontrollen
Multi-Faktor-Authentifizierung (MFA) ist eine Grundvoraussetzung. Weitere Maßnahmen sind:
- Rechte minimieren: Nutzer sollten nur auf Daten und Funktionen zugreifen, die sie wirklich brauchen.
- Sitzungen und Tokens regelmäßig ablaufen lassen.
- API-Endpunkte mit starker Authentifizierung absichern.
- Biometrische Anmeldeoptionen (Fingerabdruck, Gesichtserkennung).
- Passkeys, die Passwörter durch einen auf dem Gerät des Nutzers gespeicherten Schlüssel ersetzen, werden inzwischen von Apple, Google und Microsoft unterstützt und lassen sich nicht per Phishing abgreifen.
4. Sichere Speicherung und Übertragung von Daten
Speichere sensible Informationen oder Zugangsdaten niemals im Klartext, in Konfigurationsdateien oder in leicht zugänglichen Datenbanken auf dem Gerät. Nutze sichere Tresore und Schlüsselverwaltungssysteme für App-Geheimnisse und Verschlüsselungsschlüssel. Setze HTTPS/TLS für die gesamte Kommunikation der App ein.
5. Aufklärung der Nutzer
Wenn du Nutzer über Sicherheitsfunktionen aufklärst (etwa wie sie 2FA aktivieren, Phishing-Versuche erkennen oder Passwörter ändern), können sie aktiver zu ihrem eigenen Schutz beitragen.
6. Transparente Kommunikation bei einer Datenpanne
Kommt es zu einer Datenpanne, ist sofortige und direkte Kommunikation wichtig. Unternehmen sollten klar beschreiben, was passiert ist, was betroffen ist, welche Schritte Nutzer zu ihrem Schutz unternehmen sollten und bis wann das Problem gelöst sein soll.
Danach sollte es während der Untersuchung laufend Updates geben. Transparenz hilft, gesetzliche Pflichten zu erfüllen, begrenzt den Imageschaden und stärkt das Vertrauen der Nutzer.
Fallstudie 1: Die Datenpanne bei Change Healthcare
Im Februar 2024 erlitt Change Healthcare (eines der größten Healthtech-Unternehmen der USA) die größte Datenpanne im Gesundheitswesen des Jahres. Die Angreifer (Partner der Ransomware-Gruppe BlackCat/ALPHV) nutzten kompromittierte Zugangsdaten für ein Citrix-Portal, das keine Multi-Faktor-Authentifizierung hatte.
Ransomware verschlüsselte kritische Dateien, und die Angreifer schleusten die geschützten Gesundheitsdaten (PHI) von rund 190 Millionen Menschen aus, das waren 69 % aller kompromittierten Gesundheitsdatensätze des Jahres.
Der Vorfall legte nicht nur Schwachstellen in den Sicherheitsprotokollen offen, sondern zeigte auch die Risiken der Integration von Gesundheitsdaten, bei der riesige Mengen sensibler Patientendaten in vernetzten Systemen zusammenlaufen.
Reaktion
Change Healthcare schaltete die betroffenen Systeme ab, informierte die Behörden und benachrichtigte die Betroffenen erst Monate später in großem Umfang.
- Die Datenpanne verursachte massive Störungen: Apotheken und Leistungserbringer konnten keine Versicherungsansprüche abrechnen, und manche Patienten bekamen ihre Rezepte nur, wenn sie selbst zahlten.
- Abgeordnete leiteten Untersuchungen ein und stellten sowohl das Fehlen grundlegender Sicherheitskontrollen (wie Multi-Faktor-Authentifizierung) als auch die systemischen Risiken der Konzentration in der Branche infrage.
Authentifizierung, zeitnahe Patches und eine transparente Reaktion auf Vorfälle sind entscheidend. Die verspätete Benachrichtigung und die mangelnde Vorbereitung haben den betrieblichen Schaden und den Imageschaden nur noch verschlimmert.
Fallstudie 2: Die Datenpanne bei LoanDepot
Im Januar 2024 erlebte LoanDepot (Hypothekengeber und Finanzdienstleister) eine schwere Datenpanne, bei der Hacker auf sensible Daten von fast 17 Millionen Kunden zugriffen und sie ausleiteten. Betroffen waren Namen, Sozialversicherungsnummern, Kontodaten und Kontaktdaten. Die Datenpanne legte den Betrieb wochenlang lahm, und Kunden konnten weder auf ihre Online-Konten zugreifen noch Zahlungen leisten.
Reaktion
- LoanDepot setzte Notfallprotokolle in Gang, arbeitete mit Cybersicherheitsexperten zusammen und informierte Kunden und Aufsichtsbehörden.
- Kunden erhielten kostenlose Dienste zum Schutz vor Identitätsdiebstahl und zur Bonitätsüberwachung.
- Das Unternehmen versprach außerdem, seine interne Sicherheitsarchitektur zu verstärken und Daten besser zu schützen.
Zu den wichtigsten Maßnahmen gehörten umfassende Sicherheitsaudits, regelmäßige Penetrationstests, schnelle Kommunikation mit den Nutzern und systemweite Upgrades, allesamt Best Practices für Anbieter von Finanz- und Banking-Apps.
Cybersicherheit als Business Case: ein Wettbewerbsvorteil
In gesättigten Märkten ist App-Sicherheit ein Unterscheidungsmerkmal. Sicherheitsexperten in deinem Team sorgen maßgeblich dafür, dass Apps als „secure by design“ wahrgenommen werden und so auch skeptische Nutzer überzeugen. Das zählt besonders dort, wo Vertrauen alles ist, etwa bei Banking-, Gesundheits- und Shopping-Apps.
Einhaltung von Vorschriften
Moderne Vorschriften (DSGVO, HIPAA, PCI DSS, CCPA und lokale Cybersicherheitsgesetze) verlangen angemessene technische und organisatorische Schutzmaßnahmen. Verstöße können Bußgelder, Verbote und teure Prüfungen nach sich ziehen. Wer Standards einhält, sendet Nutzern ein unabhängiges Signal, dass er Datenschutz ernst nimmt.
Finanzielle und betriebliche Folgen
Eine einzige Datenpanne kann durch Krisenreaktion, Rechtsansprüche, verlorene Nutzer und Behebung Millionen kosten. Vorbeugung ist weit günstiger als die Wiederherstellung. Cybersicherheit ist eine Investition in Kontinuität und Rentabilität.
Cybersicherheit über den gesamten App-Lebenszyklus
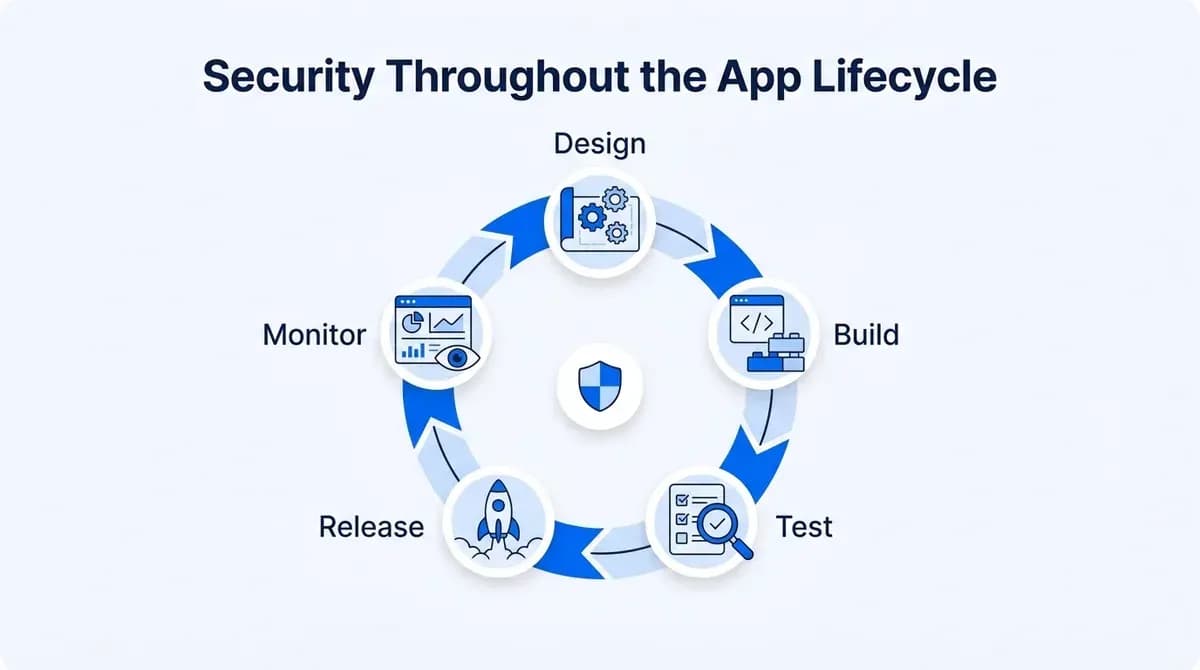
Die wirksamsten Sicherheitsstrategien sind von den ersten Designphasen an fest eingebaut: Security by Design. Dazu gehört:
- Bedrohungsmodelle und Datenflüsse vor dem Programmieren bewerten.
- DevSecOps nutzen: Sicherheit in die Pipelines für Continuous Integration/Continuous Deployment (CI/CD) integrieren.
- Abhängigkeiten, Bibliotheken und Tools aktuell halten.
- Entwicklungsteams regelmäßig zu neuen Angriffsvektoren und sicheren Programmierpraktiken schulen.
- Nach dem Release App-Nutzung und Systemprotokolle auf Auffälligkeiten überwachen.
Moderne Low-Code- und No-Code-Entwicklungsplattformen enthalten Sicherheitsmodule, die viele Routineprüfungen automatisieren und Sicherheit so auch für kleinere Entwicklungsteams zugänglich machen.
Sicherheit gegenüber Nutzern und Stakeholdern kommunizieren
Transparenz und Klarheit über die eigene Sicherheitslage sind ebenso wichtig wie technische Kontrollen. Dazu gehören:
- Verständlich formulierte Datenschutzerklärungen.
- Sicherheits-Dashboards oder „Sicherheitscenter“ für Nutzer, in denen sie Benachrichtigungen, Berechtigungen und Kontosicherheit verwalten können.
- Öffentliche Zusagen zu laufenden Audits und zur Offenlegung von Schwachstellen.
- Zertifizierungen oder Compliance-Siegel (ISO, SOC2, DSGVO-Konformität usw.), sichtbar in den App-Stores und auf Websites.
Fazit
Die Trends zeigen, dass Cybersicherheit in den kommenden Jahren weiter an Bedeutung gewinnen wird, vor allem durch den Aufstieg von IoT- und Gesundheits-Apps, die immer mehr sensible Daten erfassen.
Gleichzeitig werden KI-gestützte Angriffe immer raffinierter, und Verbraucher verlangen besseren Schutz ihrer Privatsphäre. In diesem Umfeld haben Apps, die Cybersicherheit als zentrales Verkaufsargument positionieren, deutlich bessere Chancen, Vertrauen und langfristige Loyalität aufzubauen.
Genau hier macht die Zusammenarbeit mit einem erfahrenen Team für individuelle App-Entwicklung den Unterschied. Erfahrene Teams helfen Gründern, fortschrittliche Sicherheitsmaßnahmen wie verschlüsselte Datenspeicherung und KI-gestützte Bedrohungserkennung direkt in die Produktarchitektur zu integrieren.
So bringt deine App nicht nur Innovation, sondern gewinnt auch das Vertrauen der Nutzer, weil Sicherheit ein grundlegendes Versprechen ist. Eine individuelle App von Appkodes mit Sicherheit ab der ersten Version gibt es ab 8.000 $, mit einem durchkalkulierten Plan zum Festpreis vor Projektbeginn, und die meisten ersten Versionen gehen in etwa 30 Tagen live.
Häufige Fragen
Warum ist Cybersicherheit ein Verkaufsargument für Apps?
Nutzer vertrauen Apps ihr Geld, ihre Gesundheitsdaten und ihren Standort an. Sichtbare Sicherheit wie MFA, Verschlüsselung und klare Datenschutzeinstellungen schafft Vertrauen, bringt Downloads und hält Nutzer davon ab, abzuwandern.
Was kostet eine Datenpanne?
Laut dem IBM-Bericht 2025 liegt der weltweite Durchschnitt bei 4,44 Millionen $, im Gesundheitswesen bei 7,42 Millionen $, und da sind verlorene Nutzer und der Imageschaden noch nicht eingerechnet.
Welche Sicherheitsfunktionen sind für Apps am wichtigsten?
Ende-zu-Ende-Verschlüsselung, Multi-Faktor-Authentifizierung oder Passkeys, sichere Speicherung von Schlüsseln und Daten, Zugriff nach dem Prinzip der minimalen Rechte, regelmäßige Audits und Penetrationstests sowie ein Notfallplan für Datenpannen.
Wie zeige ich Nutzern, dass meine App sicher ist?
Veröffentliche eine verständliche Datenschutzerklärung, richte in der App ein Sicherheitscenter ein, nenne Zertifizierungen wie SOC 2 oder ISO 27001 und kommuniziere schnell und ehrlich, wenn etwas schiefgeht.

Arun Andiselvam
LinkedInIch bin Gründer und habe fünf Marken aufgebaut. Die erste, ein SEO-Werkzeug, habe ich für einen sechsstelligen Betrag verkauft, und heute leite ich Appkodes und entwickle individuelle Mobile- und Web-Apps für Gründer und Unternehmen. Jede davon habe ich vom ersten Tag an selbst finanziert.
