
Pense na última vez em que você abriu um app de banco, pediu comida por um app de delivery ou entrou em um portal de saúde. Sem hesitar, você entregou informações sensíveis, seus dados financeiros, de saúde ou de localização, e confiou que o app os manteria seguros. Mas fica a pergunta: os apps estão acompanhando as expectativas crescentes de confiança dos usuários?
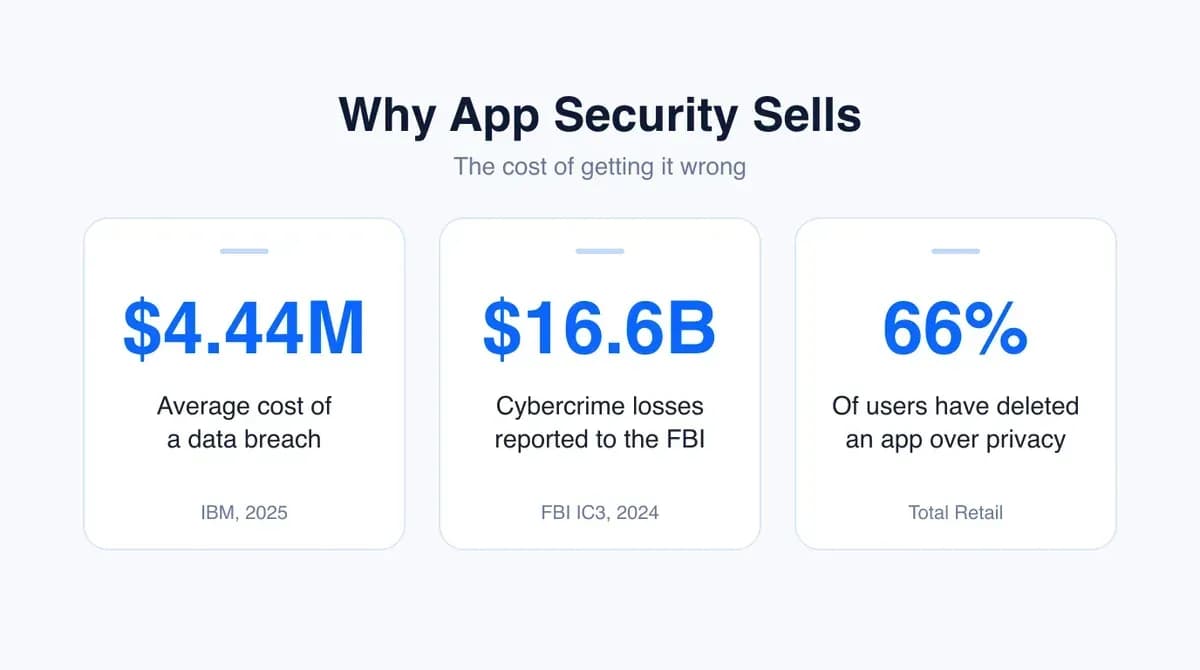
A realidade é dura. Segundo o relatório Cost of a Data Breach 2025 da IBM, o custo médio global de uma violação de dados é de $4.44 milhões, e na área da saúde chega a $7.42 milhões. Isso mostra a importância da cibersegurança como diferencial de venda para apps.
Enquanto isso, os usuários abandonam rapidamente os apps em que não confiam seus dados. Esses números dizem uma coisa: a cibersegurança deixou de ser uma preocupação de back-end; é um recurso de front-end que influencia a escolha do usuário e a fidelidade à marca.
A frequência e a sofisticação dos ataques cibernéticos aumentaram muito, em parte por causa de ataques movidos por IA que se adaptam mais rápido do que as defesas tradicionais.
Os usuários de hoje estão mais informados e mais cautelosos do que nunca e procuram apps que deixem a segurança visível, seja com políticas de privacidade transparentes, autenticação multifator ou criptografia de ponta a ponta.
Para desenvolvedores e empresas, isso é um desafio e uma oportunidade. Uma segurança forte não serve só para evitar violações; hoje ela é um fator decisivo para a reputação da marca, a retenção de usuários e a diferenciação diante da concorrência.
Então a pergunta é: no seu app, a segurança é um detalhe de última hora ou um diferencial que conquista a fidelidade dos usuários?
Ameaças cibernéticas
Segundo relatórios globais recentes, o custo e o impacto das violações de dados continuam subindo ano após ano. Em 2024, o Internet Crime Complaint Center do FBI registrou $16.6 bilhões em perdas declaradas, o maior valor desde o início do levantamento, em 2000.
Em 2024, várias violações de grande repercussão expuseram os registros de milhões de pessoas. Em novembro de 2023, o Australian Cyber Threat Report já documentava uma tendência crescente de ataques em grande escala, atingindo tanto infraestruturas críticas quanto empresas voltadas ao consumidor.
As consequências de uma violação podem ser graves: perda de confiança dos usuários, manchetes negativas, investigações de órgãos reguladores e multas. As empresas podem gastar anos e milhões de dólares para reconstruir a credibilidade e a base de clientes depois de um incidente sério. E o dano à reputação pode ser duradouro: um relatório da Total Retail mostrou que 66% dos usuários já desinstalaram apps por preocupação com seus dados.
Expectativas dos usuários e exigências do mercado
Se antes os usuários podiam dar a segurança como garantida, hoje eles esperam transparência, proteções e uma resposta adequada a incidentes caso algo dê errado.
As avaliações de apps móveis e web citam cada vez mais os recursos de segurança (ou a falta deles) como fator decisivo para o download. Ou seja, a segurança não é só uma meta interna do desenvolvimento, mas algo vital para conquistar e reter usuários. Na pesquisa de 2024 da Appdome com consumidores sobre suas expectativas de segurança móvel, cerca de 69% dos entrevistados “manifestaram disposição” para cancelar suas contas e excluir apps que não protegessem seus dados de forma eficaz.
Boas práticas de cibersegurança no desenvolvimento de apps
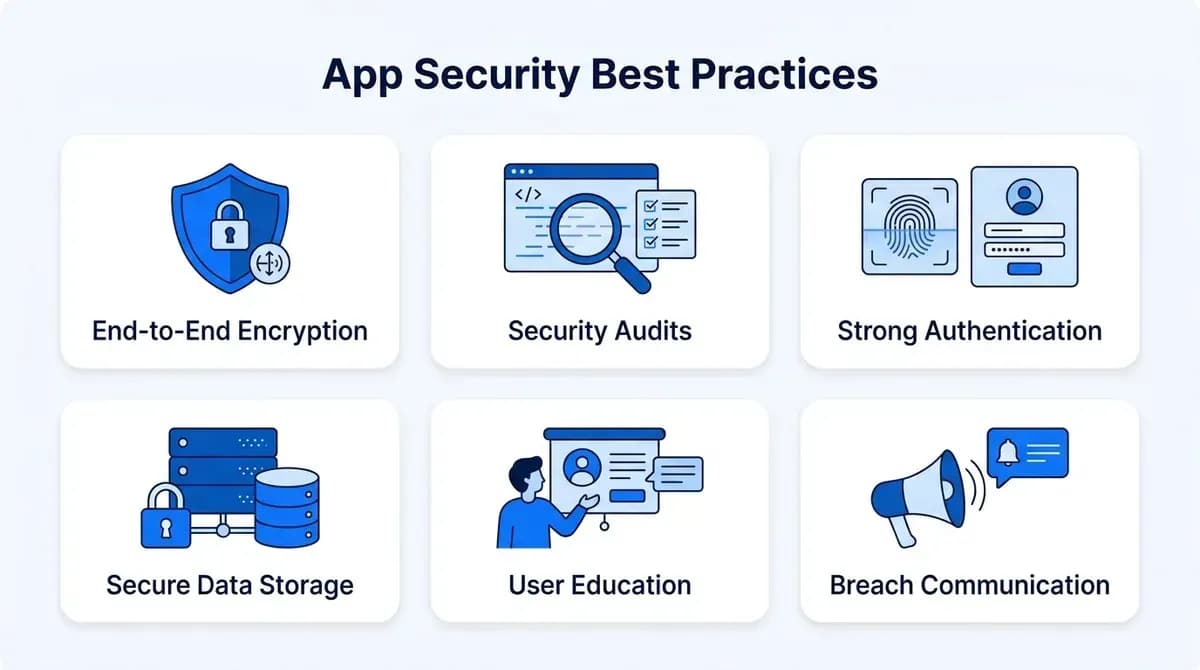
Desenvolvedores, gerentes de produto e a liderança da empresa precisam estar alinhados em medidas proativas ao longo de todo o ciclo de vida do software. Veja seis boas práticas:
1. Criptografia de ponta a ponta
A criptografia transforma dados sensíveis em formatos ilegíveis para quem não tem autorização. Uma criptografia de ponta a ponta forte garante que os dados fiquem protegidos tanto em trânsito (nas redes) quanto em repouso (no armazenamento). Isso é essencial para apps que lidam com qualquer tipo de PII (informações de identificação pessoal), dados de pagamento ou conteúdo gerado pelos usuários.
2. Auditorias de segurança e testes de invasão regulares
Auditorias periódicas, internas e de terceiros, conseguem detectar e corrigir vulnerabilidades antes que sejam exploradas. Auditorias eficazes incluem:
- Revisões de código manuais e automatizadas.
- Ataques simulados (testes de invasão) para encontrar pontos fracos.
- Varredura de segurança em componentes de código aberto e APIs.
- Atualizações frequentes e gestão de patches para lidar com novas ameaças.
3. Autenticação e controle de acesso
Adotar a autenticação multifator (MFA) é um requisito básico. Outras medidas incluem:
- Minimizar privilégios: os usuários só devem acessar os dados ou recursos de que realmente precisam.
- Fazer sessões e tokens expirarem regularmente.
- Proteger os endpoints da API com autenticação forte.
- Opções de autenticação biométrica (impressão digital, reconhecimento facial).
- As chaves de acesso, que substituem as senhas por uma chave guardada no dispositivo do usuário, já são suportadas pela Apple, pelo Google e pela Microsoft e não podem ser roubadas por phishing.
4. Armazenamento e transmissão seguros de dados
Nunca armazene informações sensíveis ou credenciais em texto puro, em arquivos de configuração ou em bancos de dados do dispositivo de fácil acesso. Use cofres seguros e sistemas de gerenciamento de chaves para os segredos do app e as chaves de criptografia. Adote HTTPS/TLS em todas as comunicações do app.
5. Educação dos usuários
Ensinar os usuários sobre os recursos de segurança (como ativar a 2FA, reconhecer tentativas de phishing ou atualizar senhas) permite que eles tenham um papel mais ativo na própria proteção.
6. Comunicação transparente em caso de violação
Se ocorrer uma violação, é importante comunicar de forma imediata e direta. As empresas devem explicar com clareza o que aconteceu, o que foi afetado, que medidas os usuários devem tomar para se proteger e qual é o prazo para a solução.
Depois, é preciso manter atualizações constantes durante a investigação. A transparência ajuda a cumprir as obrigações legais, reduz o dano à reputação e reforça a confiança dos usuários.
Estudo de caso nº 1: a violação de dados da Change Healthcare
Em fevereiro de 2024, a Change Healthcare (uma das maiores empresas de tecnologia em saúde dos EUA) sofreu a maior violação de dados da área da saúde do ano. Os invasores (afiliados ao grupo de ransomware BlackCat/ALPHV) usaram credenciais comprometidas de um portal da Citrix que não tinha autenticação multifator.
O ransomware criptografou arquivos críticos, e os invasores extraíram as informações de saúde protegidas (PHI) de cerca de 190 milhões de pessoas, o equivalente a 69% de todos os registros de saúde violados naquele ano.
Esse incidente não só expôs falhas nos protocolos de cibersegurança como também evidenciou os riscos ligados à integração de dados de saúde, em que enormes volumes de informações sensíveis de pacientes ficam centralizados em sistemas interligados.
Resposta
A resposta da Change Healthcare foi desligar os sistemas afetados, avisar as autoridades e, meses depois, enviar notificações em massa às pessoas atingidas.
- A violação causou uma enorme interrupção: farmácias e prestadores de saúde não conseguiam processar pedidos de reembolso dos planos, e alguns pacientes só conseguiam retirar seus medicamentos pagando do próprio bolso.
- Houve investigações de parlamentares, que questionaram tanto a falta de controles básicos de segurança (como a autenticação multifator) quanto os riscos sistêmicos da concentração do setor.
Autenticação, patches em dia e uma resposta transparente a incidentes são fundamentais. A demora na notificação e a falta de preparo só agravaram os danos operacionais e à reputação.
Estudo de caso nº 2: a violação de dados da LoanDepot
Em janeiro de 2024, a LoanDepot (credora hipotecária e prestadora de serviços financeiros) sofreu uma grande violação de dados quando hackers acessaram e extraíram dados sensíveis de quase 17 milhões de clientes. As informações incluíam nomes, números de Social Security, dados de contas financeiras e informações de contato. A violação prejudicou gravemente as operações por semanas, e os clientes ficaram sem acesso às contas online e sem poder fazer pagamentos.
Resposta
- A LoanDepot acionou protocolos de emergência, trabalhou com especialistas em cibersegurança e notificou clientes e órgãos reguladores.
- A empresa ofereceu aos clientes serviços gratuitos de proteção contra roubo de identidade e monitoramento de crédito.
- Também se comprometeu a reforçar sua arquitetura de segurança interna e a proteger melhor os dados.
As principais medidas de correção incluíram auditorias de segurança completas, testes de invasão regulares, comunicação rápida com os usuários e atualizações em todos os sistemas, todas elas boas práticas para quem oferece apps financeiros ou bancários.
O argumento de negócio da cibersegurança: vantagem competitiva
Em mercados saturados, a segurança do app é um diferencial. Os especialistas em segurança da sua equipe têm um papel crucial para que o app seja visto como “seguro desde a concepção”, o que aumenta as chances de conquistar usuários desconfiados. Isso pesa ainda mais quando a confiança é essencial, como em apps de banco, saúde e compras.
Conformidade regulatória
As regulamentações atuais (RGPD, HIPAA, PCI DSS, CCPA e as leis locais de cibersegurança) exigem proteções técnicas e processuais adequadas. O descumprimento pode resultar em multas, proibições e auditorias caras. Seguir os padrões funciona como um sinal externo de que a empresa leva a proteção a sério.
Impacto financeiro e operacional
Uma única violação pode custar milhões entre resposta ao incidente, processos judiciais, usuários perdidos e correções. Investir em prevenção sai muito mais barato do que se recuperar. A cibersegurança é um investimento em continuidade e lucratividade.
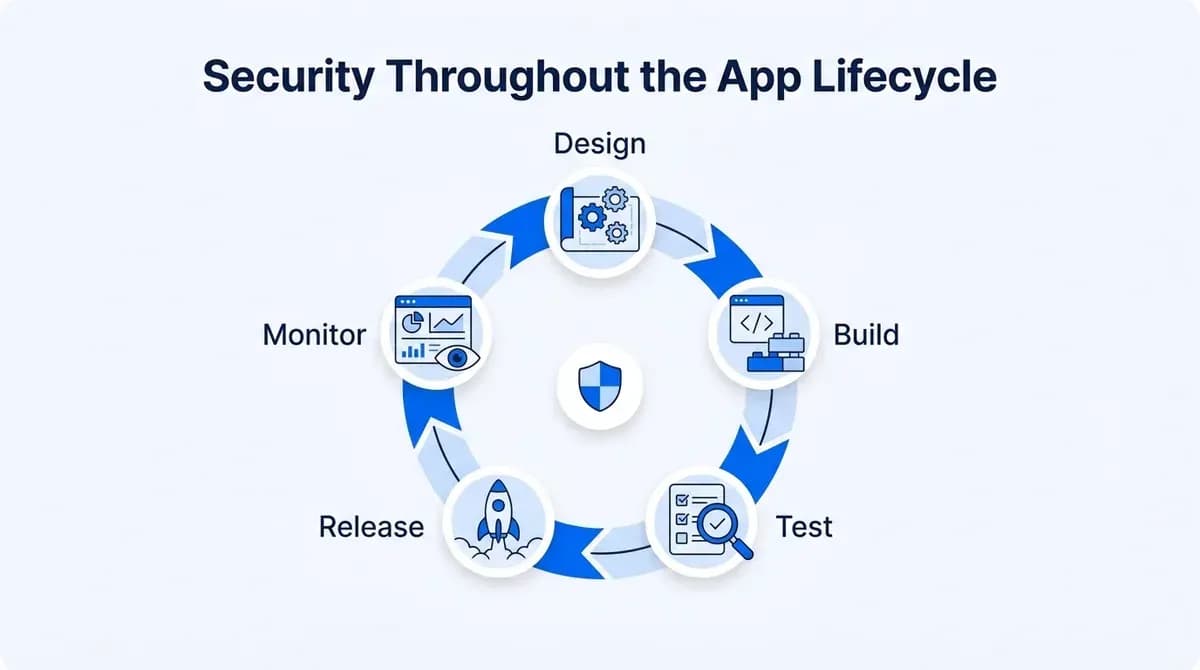
Cibersegurança em todo o ciclo de vida do app
As estratégias de cibersegurança mais eficazes são incorporadas desde as primeiras fases do design: a segurança desde a concepção. Isso inclui:
- Avaliar modelos de ameaça e fluxos de dados antes de começar a programar.
- Usar DevSecOps: integrar a segurança aos pipelines de integração e entrega contínuas (CI/CD).
- Manter dependências, bibliotecas e ferramentas atualizadas.
- Treinar regularmente as equipes de desenvolvimento sobre novos vetores de ataque e práticas de programação segura.
- Monitorar o uso do app e os logs do sistema em busca de anomalias depois do lançamento.
As plataformas modernas de desenvolvimento low-code/no-code incluem módulos de segurança que automatizam muitas verificações de rotina, tornando a segurança acessível a equipes de desenvolvimento menores.
Como comunicar a segurança a usuários e stakeholders
Transparência e clareza sobre a sua postura de segurança são tão importantes quanto os controles técnicos. Isso inclui:
- Políticas de privacidade escritas com clareza.
- Painéis de segurança ou “centrais de segurança” voltados ao usuário, onde ele pode gerenciar alertas, permissões e a segurança da conta.
- Compromissos públicos com auditorias contínuas e divulgação de vulnerabilidades.
- Certificações ou selos de conformidade (ISO, SOC2, conformidade com o RGPD etc.) visíveis nas lojas de apps e nos sites.
Conclusão
As tendências indicam que a cibersegurança vai ganhar ainda mais importância nos próximos anos, especialmente com o crescimento da IoT e dos apps de saúde, que ampliam o volume de dados sensíveis em circulação.
Ao mesmo tempo, os ataques movidos por IA estão cada vez mais sofisticados, e os consumidores exigem proteções de privacidade mais fortes. Nesse cenário, os apps que posicionam a cibersegurança como um diferencial central têm muito mais chances de gerar confiança e fidelidade duradoura.
É aqui que trabalhar com uma equipe experiente em desenvolvimento de apps sob medida faz diferença. Equipes experientes ajudam os fundadores a integrar medidas de segurança avançadas, como armazenamento de dados criptografado e detecção de ameaças com IA, diretamente na arquitetura do produto.
Assim, seu app não só entrega inovação como também conquista a confiança dos usuários ao fazer da segurança uma promessa fundamental. Um app sob medida da Appkodes, com segurança integrada desde a primeira versão, começa em $8,000, com um plano orçado a preço fixo antes do início do trabalho, e a maioria das primeiras versões entra no ar em cerca de 30 dias.
Perguntas frequentes
Por que a cibersegurança é um diferencial de venda para apps?
Os usuários confiam aos apps seu dinheiro, sua saúde e sua localização. Segurança visível, como MFA, criptografia e controles de privacidade claros, conquista confiança, gera downloads e evita que os usuários abandonem o app.
Quanto custa uma violação de dados?
O relatório de 2025 da IBM aponta uma média global de $4.44 milhões, e de $7.42 milhões na área da saúde, antes mesmo de contar os usuários perdidos e o dano à marca.
Quais são os recursos de segurança mais importantes em um app?
Criptografia de ponta a ponta, autenticação multifator ou chaves de acesso, armazenamento seguro de chaves e dados, acesso com privilégio mínimo, auditorias e testes de invasão regulares e um plano de resposta a violações.
Como mostrar aos usuários que meu app é seguro?
Publique uma política de privacidade clara, crie uma central de segurança dentro do app, mencione certificações como SOC 2 ou ISO 27001 e comunique-se de forma rápida e honesta se algo der errado.

Arun Andiselvam
LinkedInSou um empreendedor que já criou cinco marcas. Vendi a primeira, uma ferramenta de SEO, num negócio de seis dígitos, e hoje lidero a Appkodes, criando apps móveis e web sob medida para fundadores e empresas. Financiei cada uma delas por conta própria desde o primeiro dia.
