
Piensa en la última vez que abriste una app de banca móvil, pediste comida por una app de delivery o entraste a un portal de salud. Sin dudarlo, entregaste información sensible, tus datos financieros, de salud o de ubicación, y confiaste en que la app la mantendría segura. Pero aquí va la pregunta: ¿las apps están a la altura de las crecientes expectativas de confianza de los usuarios?
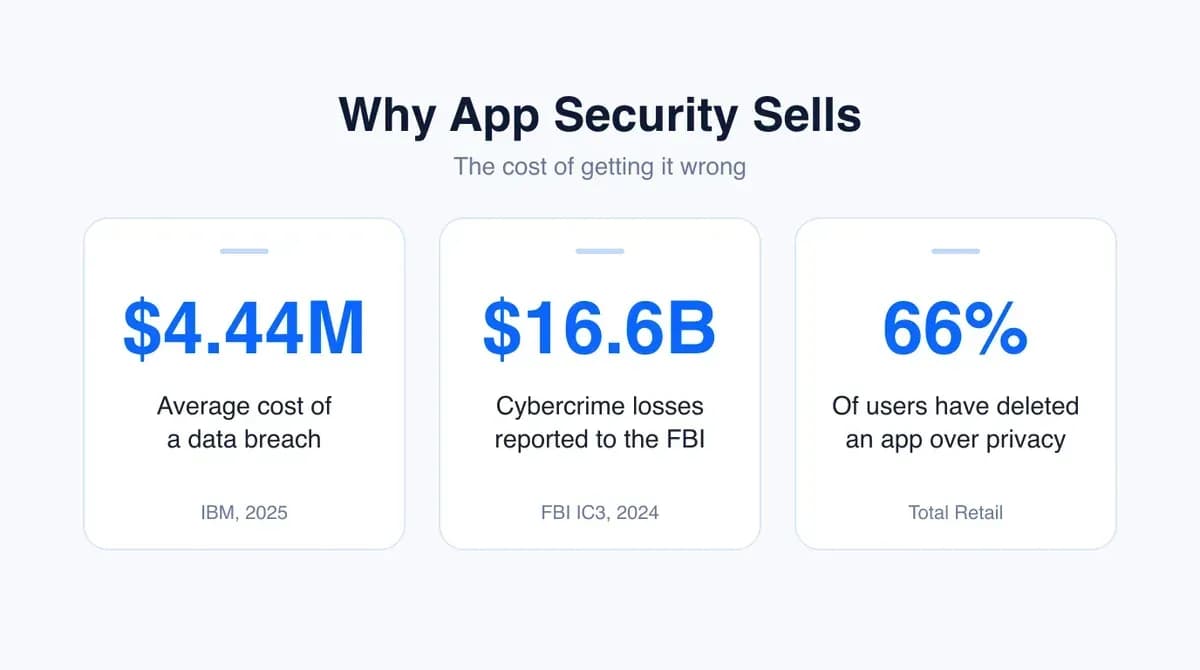
La realidad es dura. Según el informe Cost of a Data Breach 2025 de IBM, el costo promedio global de una filtración de datos es de $4.44 millones, y en el sector salud llega a $7.42 millones. Esto deja clara la importancia de la ciberseguridad como argumento de venta para las apps.
Mientras tanto, los usuarios abandonan rápido las apps a las que no les confían sus datos. Estas cifras nos dicen una sola cosa: la ciberseguridad ya no es un asunto del back-end; es una característica del front-end que influye en la elección de los usuarios y en la lealtad a la marca.
La frecuencia y la sofisticación de los ciberataques han aumentado drásticamente, en parte por los ataques impulsados por IA que se adaptan más rápido que las defensas tradicionales.
Los usuarios de hoy están más informados y son más cautelosos que nunca, y buscan apps que hagan visible la seguridad, ya sea con políticas de privacidad transparentes, autenticación multifactor o cifrado de extremo a extremo.
Para desarrolladores y empresas, esto es un reto y una oportunidad. Una seguridad sólida no se trata solo de evitar filtraciones; hoy es un factor clave para la reputación de la marca, la retención de usuarios y la diferenciación frente a la competencia.
Entonces, la pregunta es: ¿la seguridad de tu app es algo secundario o un argumento de venta que gana la lealtad de los usuarios?
Ciberamenazas
Según informes globales recientes, el costo y el impacto de las filtraciones de datos siguen subiendo año tras año. En 2024, el Internet Crime Complaint Center del FBI registró $16.6 mil millones en pérdidas reportadas, la cifra más alta desde que empezó a llevar registro en 2000.
En 2024, varias filtraciones de alto perfil expusieron los registros de millones de personas. En noviembre de 2023, el Australian Cyber Threat Report documentó una tendencia creciente de ataques a gran escala, que afectan tanto a infraestructura crítica como a empresas orientadas al consumidor.
Las consecuencias de una filtración pueden ser graves: pérdida de confianza de los usuarios, titulares dañinos, investigaciones regulatorias y sanciones económicas. Las organizaciones pueden pasar años y gastar millones de dólares para recuperar su credibilidad y su base de clientes después de un incidente grave. Y el daño a la reputación puede ser duradero: un informe de Total Retail mostró que el 66% de los usuarios ha desinstalado apps por preocupaciones sobre sus datos.
Expectativas de los usuarios y exigencias del mercado
Antes los usuarios quizá daban la seguridad por sentada; ahora esperan transparencia, protecciones y una respuesta adecuada ante incidentes si algo sale mal.
Las reseñas de apps móviles y web mencionan cada vez más las funciones de seguridad (o su ausencia) como factor decisivo para descargarlas. Esto significa que la seguridad no es solo un objetivo interno de desarrollo, sino algo vital para captar y retener usuarios. En la encuesta de consumidores de Appdome de 2024 sobre las expectativas de seguridad móvil, cerca del 69% de los encuestados “expresó su disposición” a cancelar sus cuentas y eliminar las apps que no protegieran bien sus datos.
Buenas prácticas de ciberseguridad para el desarrollo de apps
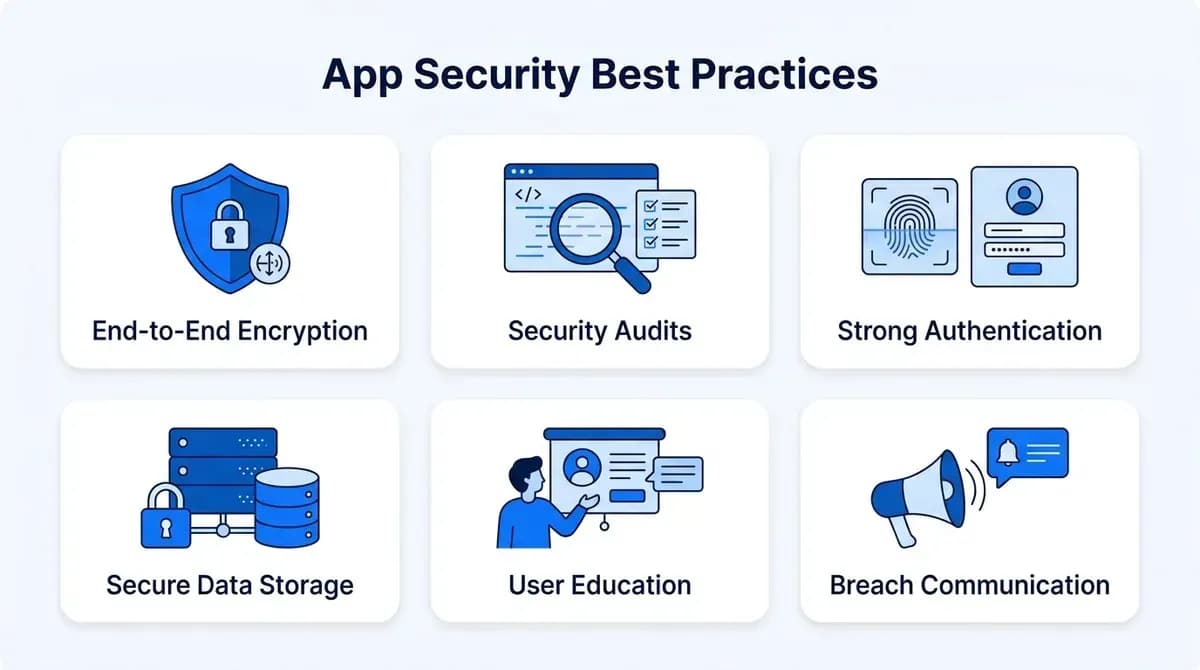
Los desarrolladores, los product managers y la dirección de la empresa deben alinearse en medidas proactivas durante todo el ciclo de vida del software. Estas son seis buenas prácticas:
1. Cifrado de extremo a extremo
El cifrado convierte los datos sensibles en formatos ilegibles para quien no tenga la autorización adecuada. Un cifrado de extremo a extremo sólido garantiza que los datos estén protegidos tanto en tránsito (por las redes) como en reposo (en el almacenamiento). Esto es fundamental para las apps que manejan cualquier tipo de PII (información de identificación personal), datos de pago o contenido generado por los usuarios.
2. Auditorías de seguridad y pruebas de penetración periódicas
Las auditorías periódicas, tanto internas como de terceros, pueden detectar y corregir vulnerabilidades antes de que se aprovechen. Una auditoría eficaz incluye:
- Revisiones de código manuales y automatizadas.
- Ataques simulados (pruebas de penetración) para encontrar puntos débiles.
- Análisis de seguridad de los componentes de código abierto y las API.
- Actualizaciones frecuentes y gestión de parches para hacer frente a nuevas amenazas.
3. Autenticación y controles de acceso
Adoptar la autenticación multifactor (MFA) es un requisito básico. Otras medidas incluyen:
- Minimizar los privilegios: los usuarios solo deben acceder a los datos o funciones que necesitan.
- Hacer que las sesiones y los tokens expiren con regularidad.
- Proteger los endpoints de la API con una autenticación sólida.
- Opciones de autenticación biométrica (huella digital, reconocimiento facial).
- Las llaves de acceso, que reemplazan las contraseñas por una clave guardada en el dispositivo del usuario, ya cuentan con soporte de Apple, Google y Microsoft y no se pueden robar mediante phishing.
4. Almacenamiento y transmisión seguros de los datos
Nunca guardes información sensible ni credenciales en texto plano, en archivos de configuración o en bases de datos del dispositivo de fácil acceso. Usa bóvedas seguras y sistemas de gestión de claves para los secretos de la app y las claves de cifrado. Implementa HTTPS/TLS en todas las comunicaciones de la app.
5. Educación de los usuarios
Enseñar a los usuarios sobre las funciones de seguridad (por ejemplo, cómo activar la 2FA, reconocer intentos de phishing o cambiar sus contraseñas) les permite participar más activamente en su propia protección.
6. Comunicación transparente en caso de filtración
Si ocurre una filtración, es importante comunicarlo de inmediato y de forma directa. Las empresas deben explicar con claridad qué pasó, qué se vio afectado, qué pasos deben seguir los usuarios para protegerse y en qué plazo se resolverá.
Luego deben dar actualizaciones constantes durante la investigación. La transparencia ayuda a cumplir las obligaciones legales, reduce el daño a la reputación y refuerza la confianza de los usuarios.
Caso práctico n.º 1: la filtración de datos de Change Healthcare
En febrero de 2024, Change Healthcare (una de las mayores empresas de tecnología sanitaria de EE. UU.) sufrió la mayor filtración de datos de salud del año. Los atacantes (afiliados del grupo de ransomware BlackCat/ALPHV) usaron credenciales robadas de un portal de Citrix que no tenía autenticación multifactor.
El ransomware cifró archivos críticos, y los atacantes extrajeron la información de salud protegida (PHI) de unos 190 millones de personas, lo que representó el 69% de todos los registros médicos filtrados ese año.
Este incidente no solo expuso fallas en los protocolos de ciberseguridad, sino que también puso en evidencia los riesgos ligados a la integración de datos de salud, donde enormes volúmenes de información sensible de pacientes se centralizan en sistemas interconectados.
Respuesta
La respuesta de Change Healthcare fue apagar los sistemas afectados, avisar a las autoridades y, meses después, enviar notificaciones masivas a las personas afectadas.
- La filtración causó enormes trastornos: farmacias y prestadores de salud no podían procesar reclamaciones de seguros, y algunos pacientes no podían surtir sus recetas a menos que pagaran de su bolsillo.
- Hubo investigaciones por parte de legisladores, que cuestionaron tanto la falta de controles de seguridad básicos (como la autenticación multifactor) como los riesgos sistémicos de la concentración del sector.
La autenticación, los parches oportunos y una respuesta transparente ante incidentes son fundamentales. La notificación tardía y la falta de preparación solo agravaron el daño operativo y reputacional.
Caso práctico n.º 2: la filtración de datos de LoanDepot
En enero de 2024, LoanDepot (prestamista hipotecario y proveedor de servicios financieros) sufrió una filtración de datos importante cuando unos hackers accedieron a datos sensibles de casi 17 millones de clientes y los extrajeron. La información incluía nombres, números de Seguro Social, datos de cuentas financieras y datos de contacto. La filtración afectó gravemente las operaciones durante semanas y dejó a los clientes sin poder acceder a sus cuentas en línea ni hacer pagos.
Respuesta
- LoanDepot activó sus protocolos de emergencia, trabajó con expertos en ciberseguridad y notificó a los clientes y a los reguladores.
- Ofreció a los clientes servicios gratuitos de protección contra el robo de identidad y de monitoreo de crédito.
- La empresa también se comprometió a reforzar su arquitectura de seguridad interna y a proteger mejor los datos.
Entre las medidas de corrección clave estuvieron auditorías de seguridad completas, pruebas de penetración periódicas, comunicación rápida con los usuarios y mejoras en todo el sistema: buenas prácticas para cualquier proveedor de apps financieras o bancarias.
Por qué la ciberseguridad conviene al negocio: ventaja competitiva
En mercados saturados, la seguridad de una app es un factor diferenciador. Los expertos en seguridad de tu equipo cumplen un papel clave para que las apps se perciban como “seguras desde el diseño”, lo que aumenta las posibilidades de ganarse a los usuarios escépticos. Esto es especialmente importante cuando la confianza lo es todo, como en las apps de banca, salud y compras.
Cumplimiento normativo
Las regulaciones actuales (RGPD, HIPAA, PCI DSS, CCPA y las leyes locales de ciberseguridad) exigen protecciones técnicas y de procedimiento adecuadas. El incumplimiento puede traer multas, prohibiciones y auditorías costosas. Cumplir los estándares es una señal externa para los usuarios de que la empresa se toma en serio la protección.
Impacto financiero y operativo
Una sola filtración puede costar millones entre la respuesta, las demandas, los usuarios perdidos y la corrección. Invertir en prevención es mucho más barato que recuperarse. La ciberseguridad es una inversión en continuidad y rentabilidad.
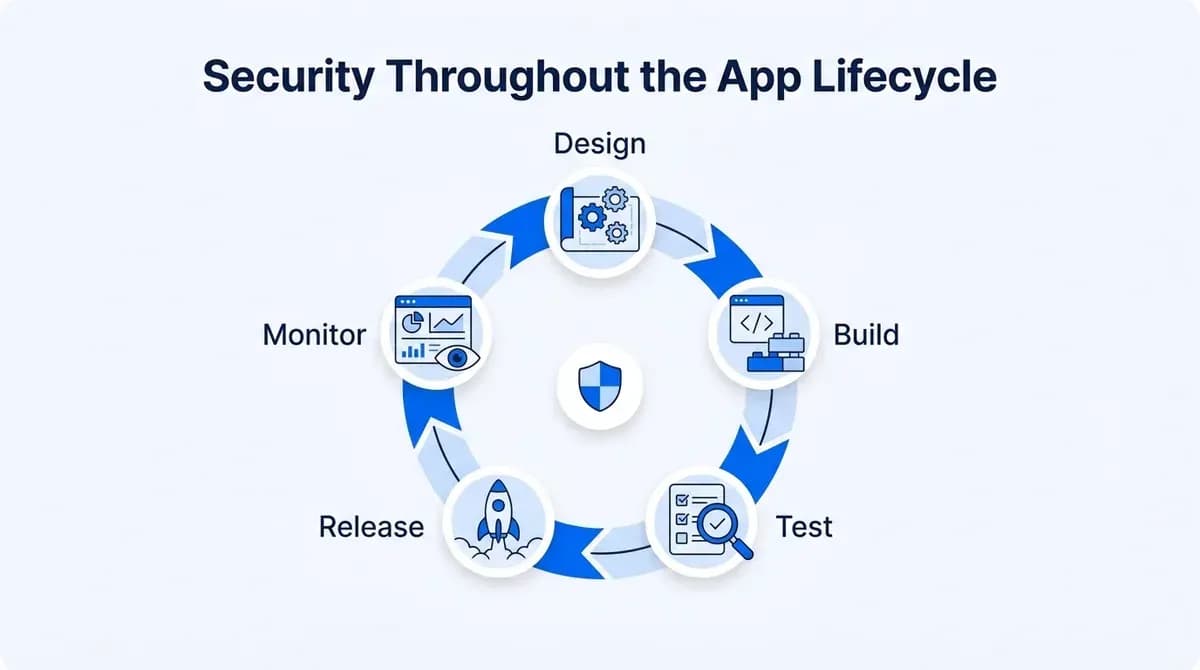
La ciberseguridad en todo el ciclo de vida de la app
Las estrategias de ciberseguridad más eficaces se integran desde las primeras fases del diseño: seguridad desde el diseño. Esto incluye:
- Evaluar los modelos de amenazas y los flujos de datos antes de programar.
- Usar DevSecOps: integrar la seguridad en los pipelines de integración y despliegue continuos (CI/CD).
- Mantener actualizadas las dependencias, bibliotecas y herramientas.
- Capacitar con regularidad a los equipos de desarrollo sobre nuevos vectores de ataque y prácticas de programación segura.
- Monitorear el uso de la app y los registros del sistema en busca de anomalías después del lanzamiento.
Las plataformas modernas de desarrollo low-code/no-code incluyen módulos de seguridad que automatizan muchas revisiones rutinarias, lo que acerca la seguridad a equipos de desarrollo más pequeños.
Cómo comunicar la seguridad a usuarios y partes interesadas
La transparencia y la claridad en la postura de seguridad son tan importantes como los controles técnicos. Esto incluye:
- Políticas de privacidad redactadas con claridad.
- Paneles de seguridad o “centros de seguridad” para los usuarios, donde puedan gestionar alertas, permisos y la seguridad de su cuenta.
- Compromisos públicos con auditorías continuas y la divulgación de vulnerabilidades.
- Certificaciones o sellos de cumplimiento (ISO, SOC2, cumplimiento del RGPD, etc.) visibles en las tiendas de apps y en los sitios web.
Conclusión
Las tendencias indican que la ciberseguridad seguirá ganando importancia en los próximos años, sobre todo con el auge del IoT y de las apps de salud, que amplían la cantidad de datos sensibles en juego.
Al mismo tiempo, los ataques impulsados por IA son cada vez más sofisticados y los consumidores exigen una mayor protección de su privacidad. En este entorno, las apps que posicionan la ciberseguridad como un argumento de venta central tienen muchas más probabilidades de generar confianza y lealtad a largo plazo.
Aquí es donde trabajar con un equipo experimentado de desarrollo de apps a medida puede marcar la diferencia. Un equipo con experiencia puede ayudar a los fundadores a integrar medidas de seguridad avanzadas, como el almacenamiento de datos cifrado y la detección de amenazas con IA, directamente en la arquitectura del producto.
Así, tu app no solo aporta innovación, sino que también se gana la confianza de los usuarios al hacer de la seguridad una promesa fundamental. Una app a medida de Appkodes, con la seguridad integrada desde la primera versión, parte desde $8,000, con un plan presupuestado a precio fijo antes de empezar el trabajo, y la mayoría de las primeras versiones salen al aire en unos 30 días.
Preguntas frecuentes
¿Por qué la ciberseguridad es un argumento de venta para las apps?
Los usuarios confían a las apps su dinero, su salud y su ubicación. Una seguridad visible, con MFA, cifrado y controles de privacidad claros, genera confianza, consigue descargas y evita que los usuarios se vayan.
¿Cuánto cuesta una filtración de datos?
El informe 2025 de IBM sitúa el promedio global en $4.44 millones, y en $7.42 millones en el sector salud, sin contar los usuarios perdidos ni el daño a la marca.
¿Cuáles son las funciones de seguridad más importantes en una app?
Cifrado de extremo a extremo, autenticación multifactor o llaves de acceso, almacenamiento seguro de claves y datos, acceso con el mínimo privilegio, auditorías y pruebas de penetración periódicas, y un plan de respuesta ante filtraciones.
¿Cómo demuestro a los usuarios que mi app es segura?
Publica una política de privacidad clara, añade un centro de seguridad dentro de la app, menciona certificaciones como SOC 2 o ISO 27001 y comunica con rapidez y honestidad si algo sale mal.

Arun Andiselvam
LinkedInSoy un emprendedor que ha creado cinco marcas. Vendí la primera, una herramienta de SEO, en una operación de seis cifras, y hoy dirijo Appkodes, donde creamos apps móviles y web a medida para fundadores y empresas. Financié cada una de ellas por mi cuenta desde el primer día.
