
Repensez à la dernière fois que vous avez ouvert une appli bancaire, commandé un repas via une appli de livraison ou vous êtes connecté à un portail santé. Sans hésiter, vous avez transmis des informations sensibles, vos relevés financiers, vos données de santé ou votre position, en faisant confiance à l’appli pour les protéger. Mais voici la vraie question : les applications sont-elles à la hauteur des attentes croissantes des utilisateurs en matière de confiance ?
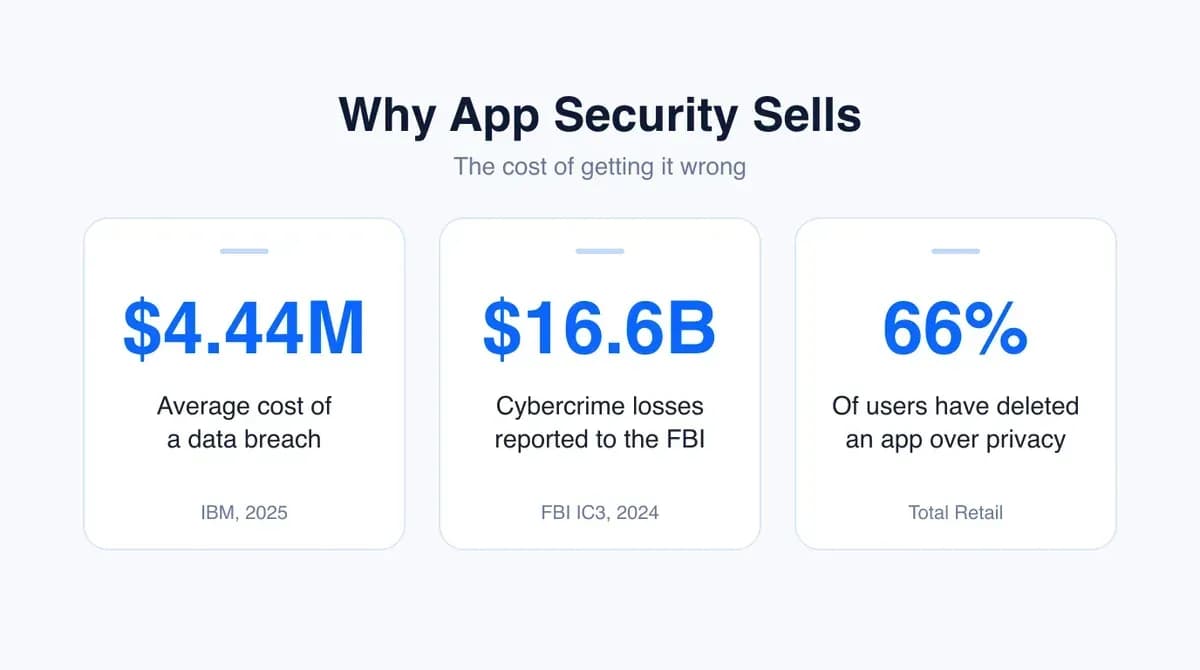
La réalité est brutale. D’après le rapport Cost of a Data Breach 2025 d’IBM, le coût moyen mondial d’une violation de données atteint $4.44 millions, et grimpe à $7.42 millions dans le secteur de la santé. Voilà qui montre à quel point la cybersécurité est devenue un argument de vente pour les applications.
Dans le même temps, les utilisateurs abandonnent vite les applis à qui ils ne font pas confiance pour leurs données. Ces chiffres disent une chose : la cybersécurité n’est plus une simple affaire de back-end ; c’est un atout visible en front-end qui influence le choix des utilisateurs et leur fidélité à la marque.
Les cyberattaques sont de plus en plus fréquentes et sophistiquées, en partie à cause d’attaques alimentées par l’IA capables de s’adapter plus vite que les défenses traditionnelles.
Les utilisateurs d’aujourd’hui sont mieux informés et plus prudents que jamais, et recherchent des applis qui rendent la sécurité visible, que ce soit par une politique de confidentialité transparente, l’authentification multifacteur ou le chiffrement de bout en bout.
Pour les développeurs et les entreprises, c’est à la fois un défi et une opportunité. Une sécurité solide ne sert pas seulement à éviter les violations ; elle pèse désormais sur la réputation de la marque, la fidélisation des utilisateurs et la différenciation face à la concurrence.
Alors, posons la question : dans votre application, la sécurité est-elle une pensée après coup ou un argument de vente qui fidélise vos utilisateurs ?
Les cybermenaces
Selon les derniers rapports mondiaux, le coût et l’impact des violations de données augmentent chaque année. En 2024, l’Internet Crime Complaint Center du FBI a enregistré $16.6 milliards de pertes déclarées, un record depuis le début de ses relevés en 2000.
En 2024, plusieurs violations retentissantes ont exposé les données de millions de personnes. En novembre 2023, l’Australian Cyber Threat Report faisait déjà état d’une hausse des attaques à grande échelle, touchant aussi bien les infrastructures critiques que les entreprises grand public.
Les conséquences d’une violation peuvent être lourdes : perte de confiance des utilisateurs, gros titres désastreux, enquêtes des régulateurs et sanctions financières. Après un incident majeur, une organisation peut mettre des années et dépenser des millions pour regagner sa crédibilité et sa clientèle. Et l’atteinte à la réputation peut durer : un rapport de Total Retail montre que 66 % des utilisateurs ont déjà désinstallé une appli par crainte pour leurs données.
Attentes des utilisateurs et exigences du marché
Là où les utilisateurs considéraient autrefois la sécurité comme acquise, ils attendent aujourd’hui de la transparence, des protections solides et une vraie réponse en cas d’incident.
Les avis sur les applis mobiles et web citent de plus en plus les fonctions de sécurité (ou leur absence) comme critère décisif de téléchargement. La sécurité n’est donc plus un simple objectif technique en coulisses : elle est essentielle pour acquérir et fidéliser des utilisateurs. Dans l’enquête 2024 d’Appdome sur les attentes des consommateurs en matière de sécurité mobile, environ 69 % des personnes interrogées se disaient « prêtes » à fermer leur compte et à supprimer une appli qui ne protège pas efficacement leurs données.
Bonnes pratiques de cybersécurité pour le développement d’applications
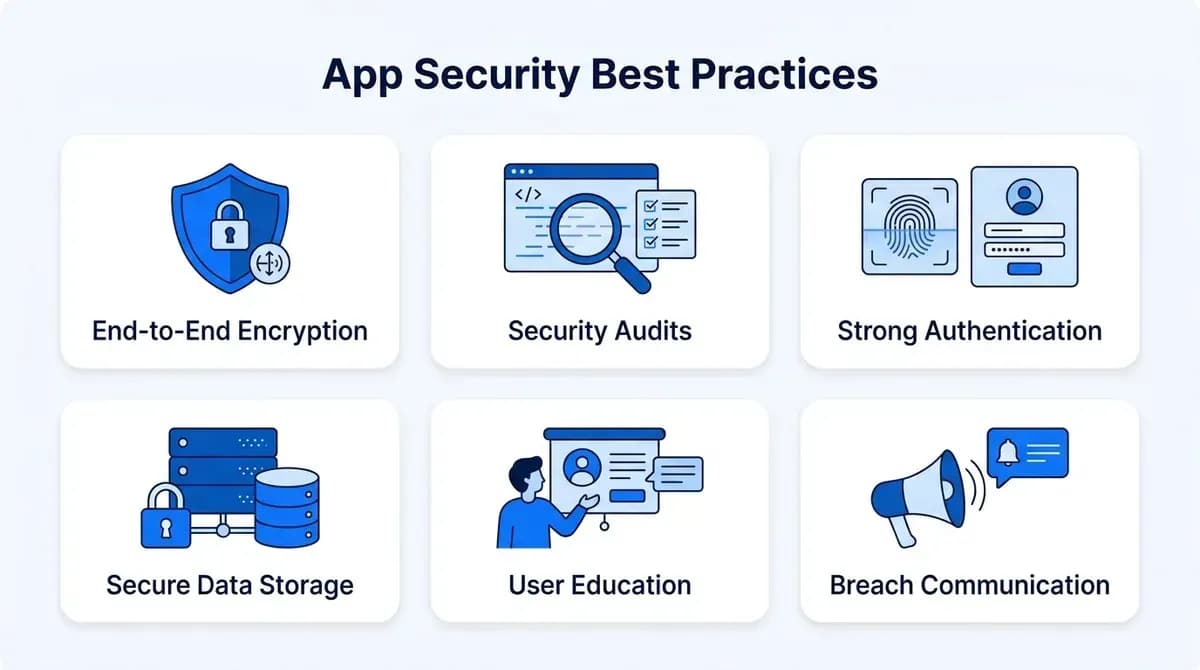
Développeurs, chefs de produit et direction doivent s’accorder sur des mesures proactives tout au long du cycle de vie du logiciel. Voici six bonnes pratiques :
1. Chiffrement de bout en bout
Le chiffrement rend les données sensibles illisibles pour quiconque n’est pas autorisé. Un chiffrement de bout en bout robuste protège les données en transit (sur les réseaux) comme au repos (dans le stockage). C’est indispensable pour toute appli qui traite des PII (informations personnelles identifiables), des données de paiement ou du contenu généré par les utilisateurs.
2. Audits de sécurité et tests d’intrusion réguliers
Des audits réguliers, internes comme externes, permettent de détecter et de corriger les failles avant qu’elles ne soient exploitées. Un audit efficace comprend :
- Des revues de code manuelles et automatisées.
- Des attaques simulées (tests d’intrusion) pour repérer les points faibles.
- L’analyse de sécurité des composants open source et des API.
- Des mises à jour fréquentes et une gestion rigoureuse des correctifs face aux nouvelles menaces.
3. Authentification et contrôle d’accès
L’authentification multifacteur (MFA) est un minimum. D’autres mesures s’imposent :
- Limiter les privilèges : chaque utilisateur n’accède qu’aux données et fonctions dont il a besoin.
- Faire expirer régulièrement les sessions et les jetons.
- Sécuriser les points de terminaison de l’API par une authentification forte.
- Proposer l’authentification biométrique (empreinte digitale, reconnaissance faciale).
- Les clés d’accès, qui remplacent les mots de passe par une clé stockée sur l’appareil de l’utilisateur, sont désormais prises en charge par Apple, Google et Microsoft, et sont insensibles au phishing.
4. Stockage et transmission sécurisés des données
Ne stockez jamais d’informations sensibles ni d’identifiants en clair, dans des fichiers de configuration ou dans des bases de données facilement accessibles sur l’appareil. Utilisez des coffres-forts sécurisés et des systèmes de gestion des clés pour les secrets de l’appli et les clés de chiffrement. Passez par HTTPS/TLS pour toutes les communications de l’appli.
5. Sensibilisation des utilisateurs
Expliquer aux utilisateurs les fonctions de sécurité (comment activer la 2FA, reconnaître une tentative de phishing ou changer de mot de passe) leur permet de participer activement à leur propre protection.
6. Communication transparente en cas de violation
En cas de violation, il faut communiquer immédiatement et directement. L’entreprise doit expliquer clairement ce qui s’est passé, ce qui a été touché, les mesures que les utilisateurs doivent prendre pour se protéger et le calendrier de résolution.
Il faut ensuite donner des nouvelles régulières pendant toute l’enquête. La transparence aide à respecter les obligations légales, limite les dégâts sur la réputation et renforce la confiance des utilisateurs.
Étude de cas n° 1 : la violation de données de Change Healthcare
En février 2024, Change Healthcare (l’une des plus grandes entreprises de technologies de santé aux États-Unis) a subi la plus grave violation de données de santé de l’année. Les attaquants (affiliés au groupe de rançongiciel BlackCat/ALPHV) ont utilisé des identifiants compromis pour accéder à un portail Citrix dépourvu d’authentification multifacteur.
Le rançongiciel a chiffré des fichiers critiques, et les attaquants ont exfiltré les informations de santé protégées (PHI) d’environ 190 millions de personnes, soit 69 % de tous les dossiers médicaux compromis cette année-là.
Cet incident a non seulement révélé des failles dans les protocoles de cybersécurité, mais aussi mis en lumière les risques liés à l’intégration des données de santé, où d’énormes volumes d’informations sensibles sur les patients sont centralisés dans des systèmes interconnectés.
La réponse
Change Healthcare a réagi en coupant les systèmes touchés, en prévenant les autorités et en envoyant, des mois plus tard, des notifications massives aux personnes concernées.
- La violation a provoqué d’énormes perturbations : pharmacies et soignants ne pouvaient plus traiter les demandes de remboursement, et certains patients ne pouvaient obtenir leurs médicaments qu’en payant de leur poche.
- Des parlementaires ont ouvert des enquêtes, pointant à la fois l’absence de contrôles de sécurité élémentaires (comme l’authentification multifacteur) et les risques systémiques liés à la concentration du secteur.
Authentification, correctifs appliqués à temps et réponse transparente aux incidents sont essentiels. Le retard de notification et le manque de préparation n’ont fait qu’aggraver les dégâts opérationnels et l’atteinte à la réputation.
Étude de cas n° 2 : la violation de données de LoanDepot
En janvier 2024, LoanDepot (prêteur hypothécaire et prestataire de services financiers) a subi une violation de données majeure : des pirates ont accédé aux données sensibles de près de 17 millions de clients et les ont exfiltrées. Elles comprenaient noms, numéros de sécurité sociale, données de comptes financiers et coordonnées. La violation a fortement perturbé l’activité pendant des semaines, empêchant les clients d’accéder à leur compte en ligne ou d’effectuer leurs paiements.
La réponse
- LoanDepot a déclenché ses protocoles d’urgence, fait appel à des experts en cybersécurité et prévenu ses clients ainsi que les régulateurs.
- L’entreprise a offert à ses clients des services gratuits de protection contre l’usurpation d’identité et de surveillance du crédit.
- Elle s’est aussi engagée à renforcer son architecture de sécurité interne et à mieux protéger les données.
Les principales mesures correctives comprenaient des audits de sécurité complets, des tests d’intrusion réguliers, une communication rapide avec les utilisateurs et une mise à niveau de l’ensemble des systèmes, autant de bonnes pratiques pour tout fournisseur d’applis financières ou bancaires.
La cybersécurité comme levier business : un avantage concurrentiel
Sur des marchés saturés, la sécurité d’une appli fait la différence. Les experts en sécurité de votre équipe jouent un rôle clé pour que vos applis soient perçues comme « sécurisées dès la conception », ce qui les rend plus à même de convaincre les utilisateurs sceptiques. C’est d’autant plus important là où la confiance est primordiale, comme dans les applis bancaires, de santé ou de shopping.
Conformité réglementaire
Les réglementations actuelles (RGPD, HIPAA, PCI DSS, CCPA et lois locales sur la cybersécurité) exigent des garanties techniques et organisationnelles adaptées. Ne pas s’y conformer peut entraîner amendes, interdictions et audits coûteux. Respecter ces normes envoie aux utilisateurs un signal extérieur : l’entreprise prend leur protection au sérieux.
Impact financier et opérationnel
Une seule violation peut coûter des millions entre la gestion de crise, les poursuites, les utilisateurs perdus et la remise en état. Investir dans la prévention coûte bien moins cher que réparer. La cybersécurité est un investissement dans la continuité et la rentabilité.
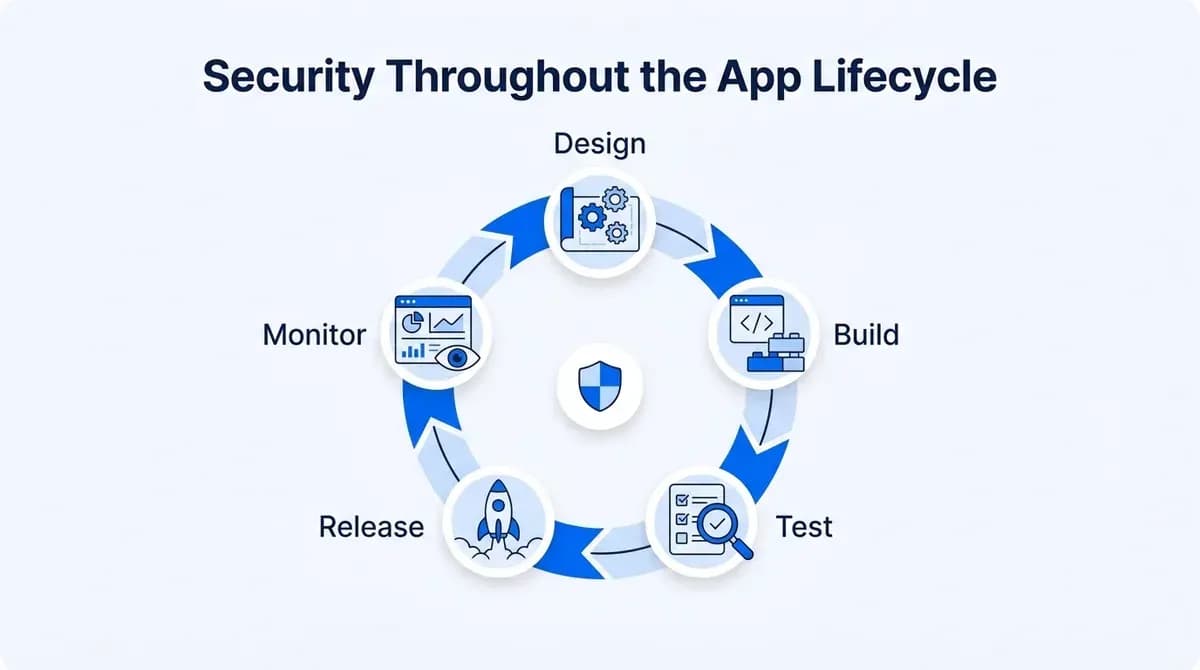
La cybersécurité tout au long du cycle de vie de l’appli
Les stratégies de cybersécurité les plus efficaces sont intégrées dès les premières phases de conception : c’est la sécurité dès la conception. Cela implique de :
- Évaluer les modèles de menace et les flux de données avant d’écrire la moindre ligne de code.
- Adopter le DevSecOps : intégrer la sécurité dans les pipelines d’intégration et de déploiement continus (CI/CD).
- Tenir à jour les dépendances, les bibliothèques et les outils.
- Former régulièrement les équipes de développement aux nouveaux vecteurs d’attaque et aux pratiques de codage sécurisé.
- Surveiller l’usage de l’appli et les journaux système après la mise en ligne pour repérer les anomalies.
Les plateformes de développement low-code/no-code modernes intègrent des modules de sécurité qui automatisent de nombreux contrôles de routine, rendant la sécurité accessible aux petites équipes de développement.
Communiquer sur la sécurité auprès des utilisateurs et des parties prenantes
La transparence et la clarté sur votre niveau de sécurité comptent autant que les contrôles techniques. Cela passe par :
- Une politique de confidentialité rédigée clairement.
- Des tableaux de bord de sécurité ou des « centres de sécurité » où les utilisateurs gèrent leurs alertes, leurs autorisations et la sécurité de leur compte.
- Des engagements publics en faveur d’audits continus et de la divulgation des vulnérabilités.
- Des certifications ou badges de conformité (ISO, SOC2, conformité RGPD, etc.) visibles sur les stores d’applications et les sites web.
À retenir
Les tendances montrent que la cybersécurité va gagner encore en importance dans les années à venir, notamment avec l’essor de l’IoT et des applis de santé, qui élargissent le volume de données sensibles exposées.
Dans le même temps, les attaques pilotées par l’IA gagnent en sophistication, et les consommateurs réclament une meilleure protection de leur vie privée. Dans ce contexte, les applis qui font de la cybersécurité un argument de vente central ont bien plus de chances de gagner la confiance et la fidélité de leurs utilisateurs sur la durée.
C’est là que travailler avec une équipe expérimentée en développement d’applications sur mesure peut faire la différence. Une équipe aguerrie aide les fondateurs à intégrer des mesures de sécurité avancées, comme le stockage chiffré des données et la détection des menaces par l’IA, directement dans l’architecture du produit.
Ainsi, votre appli n’apporte pas seulement de l’innovation : elle gagne aussi la confiance des utilisateurs en faisant de la sécurité une promesse fondamentale. Une application sur mesure signée Appkodes, avec la sécurité intégrée dès la première version, démarre à $8,000, avec un plan chiffré à prix fixe avant le début des travaux, et la plupart des premières versions sont en ligne en 30 jours environ.
Questions fréquentes
Pourquoi la cybersécurité est-elle un argument de vente pour une application ?
Les utilisateurs confient aux applis leur argent, leurs données de santé et leur position. Une sécurité visible, avec MFA, chiffrement et réglages de confidentialité clairs, inspire confiance, attire les téléchargements et retient les utilisateurs.
Combien coûte une violation de données ?
Le rapport 2025 d’IBM fixe la moyenne mondiale à $4.44 millions, et à $7.42 millions dans la santé, sans compter les utilisateurs perdus et l’image de marque abîmée.
Quelles sont les fonctions de sécurité les plus importantes pour une application ?
Le chiffrement de bout en bout, l’authentification multifacteur ou les clés d’accès, le stockage sécurisé des clés et des données, le principe du moindre privilège, des audits et tests d’intrusion réguliers, et un plan de réponse aux incidents.
Comment montrer aux utilisateurs que mon application est sûre ?
Publiez une politique de confidentialité claire, ajoutez un centre de sécurité dans l’appli, mentionnez vos certifications comme SOC 2 ou ISO 27001, et communiquez vite et honnêtement en cas de problème.

Arun Andiselvam
LinkedInJe suis un entrepreneur qui a créé cinq marques. J'ai revendu la première, un outil SEO, pour un montant à six chiffres, et je dirige aujourd'hui Appkodes, qui conçoit des applications mobiles et web sur mesure pour les fondateurs et les entreprises. J'ai financé chacune d'elles moi-même dès le premier jour.
