Komm mit auf eine spannende Reise in die Welt der App-Sicherheit!
Lass uns über etwas Entscheidendes sprechen: wie wir unsere digitalen Werte schützen.
Wusstest du, dass Hacker SaaS-Anwendungen als ihre Schatztruhen betrachten?
31 % der Unternehmen nennen sie das wichtigste Angriffsziel in der Cloud! Und Cloud-Speicher steht dem kaum nach. Er zieht Cyberkriminelle an wie Honig die Bienen: 30 % nennen ihn das wichtigste Angriffsziel.
Überraschend: Eine Datenpanne kostet ein Unternehmen heute im Schnitt $4.44 Millionen.
Ist das nicht verrückt?
Und genau hier tritt die Datenverschlüsselung als Held auf den Plan!
Das ist, als würdest du deine digitalen Besitztümer in einen Tarnumhang hüllen. Für Unbefugte werden sie zu einer undurchdringlichen Wand aus Zeichen.
In diesem Beitrag erfährst du, wie du mobile Apps absicherst und mit Datenverschlüsselung die Sicherheit in der Cloud erhöhst.
Als Unternehmen für App-Entwicklung bauen wir Sicherheit in jede App ein und haben diese Tipps zur Datensicherheit für dich zusammengestellt. Damit bist du auf dem besten Weg zu einer App, der Nutzer ihre sensiblen Daten und Informationen gern anvertrauen.
Legen wir los und machen deine Software zur Festung!
Was ist Datenverschlüsselung?
Datenverschlüsselung ist eine Sicherheitstechnik, die Informationen so codiert, dass nur berechtigte Nutzer mit dem passenden Schlüssel darauf zugreifen oder sie entschlüsseln können.
Verschlüsselte Nachrichten, auch Chiffretext oder Geheimtext genannt, sind für jeden Unbefugten, der sie ohne Berechtigung lesen will, unlesbar und unverständlich.
Zur Veranschaulichung hier ein Beispiel für Datenverschlüsselung.
Stell dir vor, eine Kreditkartennummer ist eine verschlüsselte Nachricht. Bevor du sie über das Internet sendest, wird sie mit dem Schlüssel verschlüsselt. Dabei werden die Zeichen deiner Kreditkartennummer so durcheinandergewirbelt, dass nur jemand mit dem passenden Schlüssel die Nachricht lesen kann.
Wer diese verschlüsselte Nachricht abfängt, sieht nur eine zufällige Folge aus Zeichen und Symbolen. Er hat keine Ahnung, dass es sich um deine Kreditkartennummer handelt.
Erhält schließlich der vorgesehene Empfänger die verschlüsselte Nachricht, kann er sie mit dem Schlüssel entschlüsseln und die echte Kreditkartennummer sehen. Es ist, als hättest du deine eigene Geheimsprache, die deine Informationen vertraulich hält.
Wie funktioniert Datenverschlüsselung? Wie schützt sie Daten?
Datenverschlüsselung beginnt damit, Klartext (so heißen unverschlüsselte Daten) in Chiffretext umzuwandeln, also verschlüsselte Daten, die wie eine zufällige, unverständliche Ansammlung von Zeichen wirken. Diese Umwandlung erfolgt mit kryptografischen Algorithmen und Schlüsseln.
Der Verschlüsselungsprozess
Klartext: Am Anfang steht der Klartext, also digitale Inhalte wie Texte, Dateien oder Nachrichten, die verschlüsselt werden sollen.
Verschlüsselungsalgorithmus: Der Verschlüsselungsalgorithmus verarbeitet den Klartext zusammen mit dem geheimen Schlüssel. Er führt Berechnungen auf dem Klartext aus und erzeugt daraus den Chiffretext.
Schlüssel: Der Schlüssel ist eine eindeutige Bitfolge, mit der Verschlüsselungsalgorithmen Klartext in Chiffretext umwandeln. Wie sicher die Verschlüsselung ist, hängt stark von der Qualität des Schlüssels ab.
Erzeugung des Chiffretexts
Chiffretext: Das Ergebnis der Verschlüsselung ist der Chiffretext, also der verschlüsselte Klartext. Die durcheinandergewürfelte, unlesbare Zeichenfolge ist für alle ohne den passenden Schlüssel ein Rätsel.
Der Entschlüsselungsprozess
Entschlüsselungsschlüssel: Um den Chiffretext zu entschlüsseln und den ursprünglichen Klartext zurückzugewinnen, brauchst du einen Entschlüsselungsschlüssel. Bei symmetrischer Verschlüsselung ist er identisch mit dem Verschlüsselungsschlüssel. Bei asymmetrischer Verschlüsselung ist es ein anderer Schlüssel, der als Hälfte eines Schlüsselpaars mathematisch mit dem Verschlüsselungsschlüssel verbunden ist.
Entschlüsselungsalgorithmus: Der Entschlüsselungsalgorithmus wird mit dem Entschlüsselungsschlüssel auf den Chiffretext angewendet. Er führt ein mathematisches Verfahren aus, das aus dem Chiffretext wieder den ursprünglichen Klartext macht.
Wiederherstellung des Klartexts
Wiederhergestellter Klartext: Das Ergebnis der Entschlüsselung ist der wiederhergestellte Klartext, identisch mit den ursprünglichen Daten vor der Verschlüsselung. Nur mit dem richtigen Schlüssel kann die berechtigte Partei den Chiffretext entschlüsseln und die ursprüngliche Nachricht lesen. So funktioniert Datenverschlüsselung.
Welche Arten der Datenverschlüsselung werden im Cloud-Speicher eingesetzt?
Wer die verschiedenen Verschlüsselungsverfahren kennt, kann seine digitale Abwehr gegen Cyberbedrohungen gezielt stärken. Es gibt zwei grundlegende Verfahren, jedes mit eigenen Vor- und Nachteilen.
Symmetrische Verschlüsselung
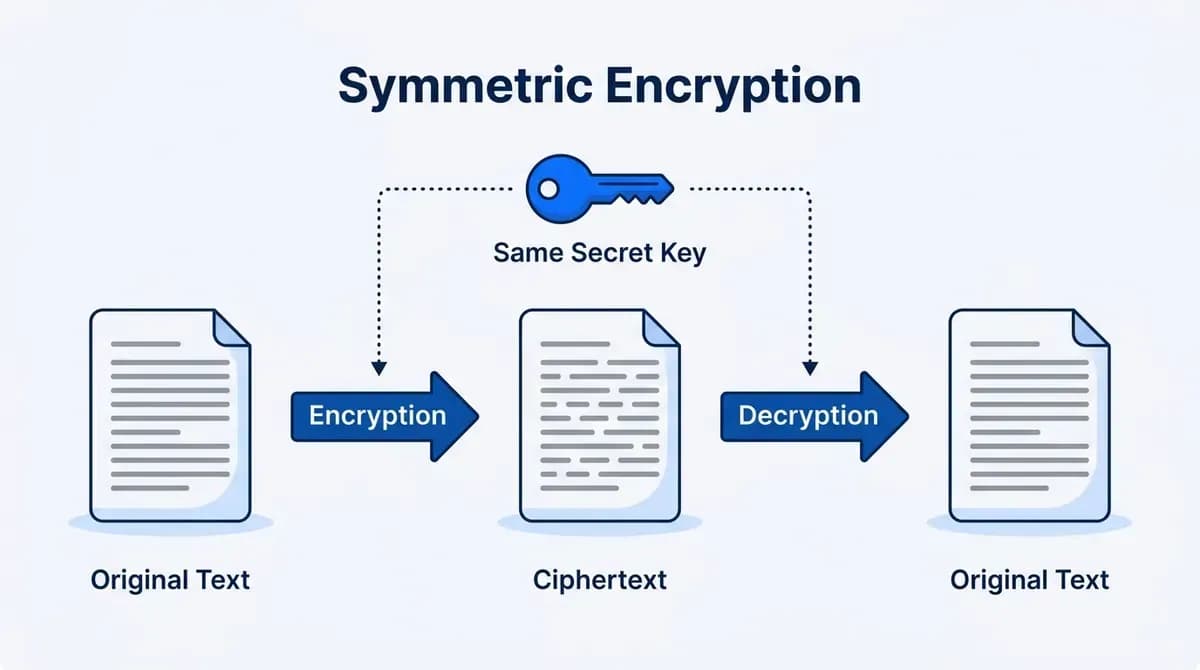
Symmetrische Verschlüsselung ist ein kryptografisches Verfahren, bei dem ein einziger Schlüssel sowohl zum Ver- als auch zum Entschlüsseln dient.
Dabei haben Sender und Empfänger Zugriff auf denselben geheimen Schlüssel, mit dem sie Daten ver- und entschlüsseln. Dieser Schlüssel wird geheim gehalten und dient als Schutzinstrument.
Wie funktioniert das?
Zuerst wird der Klartext, also die ursprünglichen Daten, verschlüsselt und in Chiffretext umgewandelt, die verschlüsselte Form der Daten. Dazu wird ein Verschlüsselungsalgorithmus zusammen mit dem geheimen Schlüssel auf den Klartext angewendet.
Heraus kommt ein unentzifferbarer Zeichensalat, mit dem ein normaler Leser nichts anfangen kann. Erreicht die verschlüsselte Nachricht den vorgesehenen Empfänger, entschlüsselt er sie mit demselben geheimen Schlüssel und erhält den ursprünglichen Klartext.
Vorteile
Geschwindigkeit: Diese Algorithmen sind meist effizienter als asymmetrische Kryptografie und eignen sich daher gut, um große Datenmengen zu verschlüsseln.
Effizienz: Sie braucht weniger Rechenleistung als asymmetrische Verschlüsselung.
Einfachheit: Symmetrische Verschlüsselungsalgorithmen sind oft einfacher zu entwerfen und zu verstehen.
Nachteile
Schlüsselverteilung: Die größte Herausforderung besteht darin, den geheimen Schlüssel sicher an alle Beteiligten zu verteilen.
Schlüsselverwaltung: Je mehr Schlüssel und Nutzer hinzukommen, desto schwieriger werden Schlüsselverwaltung und sichere Schlüsselspeicherung.
Fehlende Authentifizierung: Symmetrische Verschlüsselung allein beweist nicht, wer Sender oder Empfänger ist.
Gängige symmetrische Verschlüsselungsalgorithmen
AES (Advanced Encryption Standard): Einer der beliebtesten und oft als sicherster geltenden symmetrischen Verschlüsselungsalgorithmen. Er unterstützt Schlüssel mit 128, 192 oder 256 Bit.
DES (Data Encryption Standard): Ein alter symmetrischer Verschlüsselungsalgorithmus mit einem 56-Bit-Schlüssel. Er ist längst nicht so sicher wie AES und wurde von diesem abgelöst.
3DES (Triple Data Encryption Standard): Eine Erweiterung von DES, die das DES-Verfahren dreimal mit unterschiedlichen Schlüsseln durchläuft. Triple DES ist zwar sicherer, aber langsamer und weniger effizient als AES.
Blowfish: Eine symmetrische Blockchiffre mit variabler Schlüssellänge (32–448 Bit). Sie ist vor allem für ihre Einfachheit und Schnelligkeit bekannt.
Asymmetrische Verschlüsselung
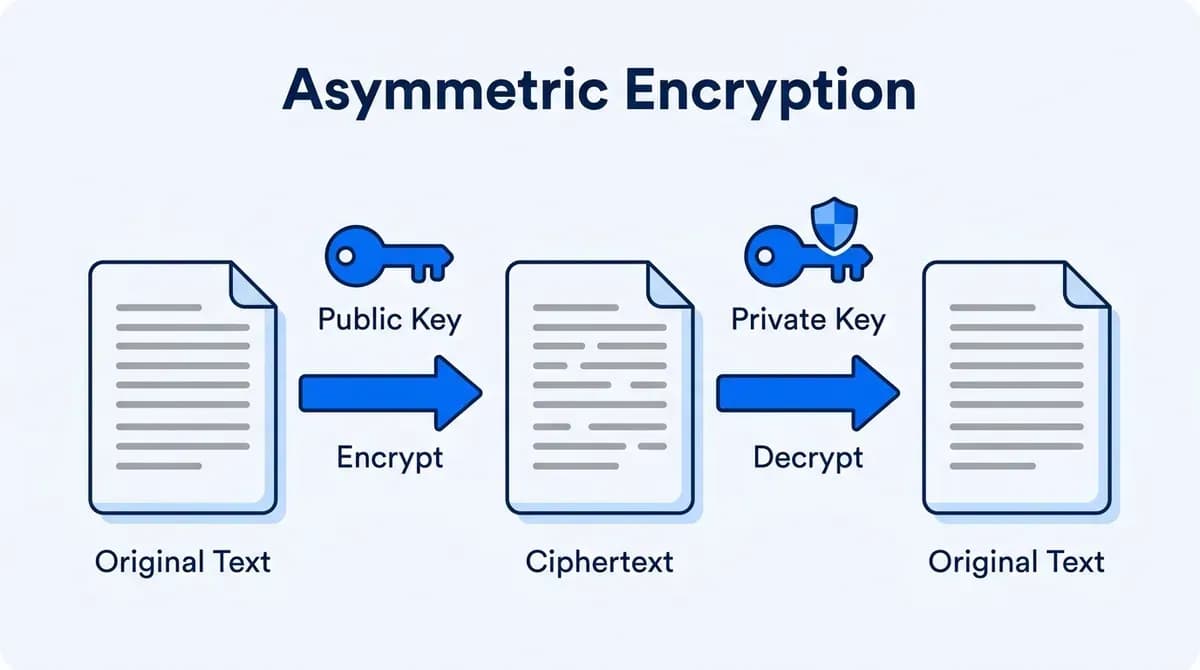
Asymmetrische Verschlüsselung, auch Public-Key-Verschlüsselung genannt, ist ein kryptografisches Verfahren, das ein Schlüsselpaar zum Ver- und Entschlüsseln von Daten nutzt. Anders als bei der symmetrischen Verschlüsselung, bei der derselbe Schlüssel für beides dient, arbeitet die asymmetrische Verschlüsselung mit einem öffentlichen und einem privaten Schlüssel.
Wie funktioniert das?
Jeder Nutzer hat ein Schlüsselpaar aus einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel ist frei zugänglich und darf ohne Einschränkungen geteilt werden. Der private Schlüssel wird streng gehütet und ist nur seinem Besitzer bekannt.
Will ein Sender Daten verschlüsselt an einen Empfänger schicken, verschlüsselt er sie mit dem öffentlichen Schlüssel des Empfängers. Die verschlüsselten Daten kann dann niemand lesen außer dem vorgesehenen Empfänger, der den zugehörigen privaten Schlüssel besitzt.
Vorteile
Sicherer Schlüsselaustausch: Asymmetrische Verschlüsselung ermöglicht es, geheime Schlüssel auch über unsichere Kanäle auszutauschen, und hält die Kommunikation so sicher.
Digitale Signaturen: Sie ermöglicht das Erstellen und Prüfen digitaler Signaturen und sichert so Integrität und Echtheit der Daten.
Authentifizierung: Dank der einseitigen Verschlüsselung lassen sich Authentifizierungsverfahren umsetzen, die Online-Einkäufe und Gespräche deutlich sicherer machen.
Nachteile
Rechenaufwand: Asymmetrische Verschlüsselungsalgorithmen arbeiten oft langsamer, weil sie mehr Rechenleistung benötigen.
Schlüsselverwaltung: Private Schlüssel in größeren Umgebungen zu verwalten und zu schützen, bleibt eine große Herausforderung.
Begrenzte Skalierbarkeit: Wegen ihres hohen Rechenaufwands kommen asymmetrische Verschlüsselungsalgorithmen mit großen Datenmengen oft nicht gut zurecht.
Gängige asymmetrische Verschlüsselungsalgorithmen
RSA (Rivest-Shamir-Adleman): Der RSA-Algorithmus, einer der meistgenutzten asymmetrischen Verschlüsselungsalgorithmen, beruht darauf, dass sich das Produkt zweier großer Primzahlen nur sehr schwer faktorisieren lässt.
DSA (Digital Signature Algorithm): DSA wurde vor allem für digitale Signaturen entwickelt und lange zusammen mit anderen kryptografischen Algorithmen für Authentifizierung und Datenintegrität eingesetzt. Seit FIPS 186-5 (2023) lässt NIST DSA für neue Signaturen nicht mehr zu, daher setzen neue Apps stattdessen auf ECDSA oder EdDSA.
Elliptische-Kurven-Kryptografie (ECC): ECC ist eine gute Wahl, die starke Sicherheit bietet und sich deshalb für Umgebungen mit begrenzten Ressourcen eignet, etwa Mobilgeräte und IoT-Geräte.
Diffie-Hellman-Schlüsselaustausch: Diffie-Hellman ist ein Protokoll zum Schlüsselaustausch, mit dem sich zwei Parteien über einen unsicheren Kanal auf einen geheimen Schlüssel einigen können. Ein Verschlüsselungsalgorithmus ist es selbst nicht.
Was ist der Data Encryption Standard (DES)?
Der Data Encryption Standard (DES) ist ein symmetrischer Verschlüsselungsalgorithmus, den IBM Anfang der 1970er-Jahre zusammen mit der US-Bundesregierung als einheitlichen Standard zum Schutz sensibler, aber nicht geheimer Informationen entwickelt hat.
DES ist eine Blockchiffre, die mit 64-Bit-Blöcken und einem 56-Bit-Schlüssel ver- und entschlüsselt. Trotz seiner langen Nutzung und historischen Bedeutung hat die wachsende Rechenleistung DES überholt.
Hauptgrund für die Unsicherheit von DES ist die kleine Schlüssellänge von 56 Bit. Sie macht DES anfällig für Brute-Force-Angriffe, bei denen systematisch alle möglichen Schlüssel ausprobiert werden, bis der richtige gefunden ist.
Deshalb wurde DES weitgehend durch fortschrittlichere Verschlüsselungsalgorithmen ersetzt: Triple DES und AES (Advanced Encryption Standard).
Was ist der Triple Data Encryption Standard (3DES)?
Der Triple Data Encryption Standard ist ein symmetrischer Verschlüsselungsalgorithmus, der die Sicherheit des Data Encryption Standard (DES) erhöht, indem er den DES-Algorithmus dreimal hintereinander anwendet.
So funktioniert 3DES.
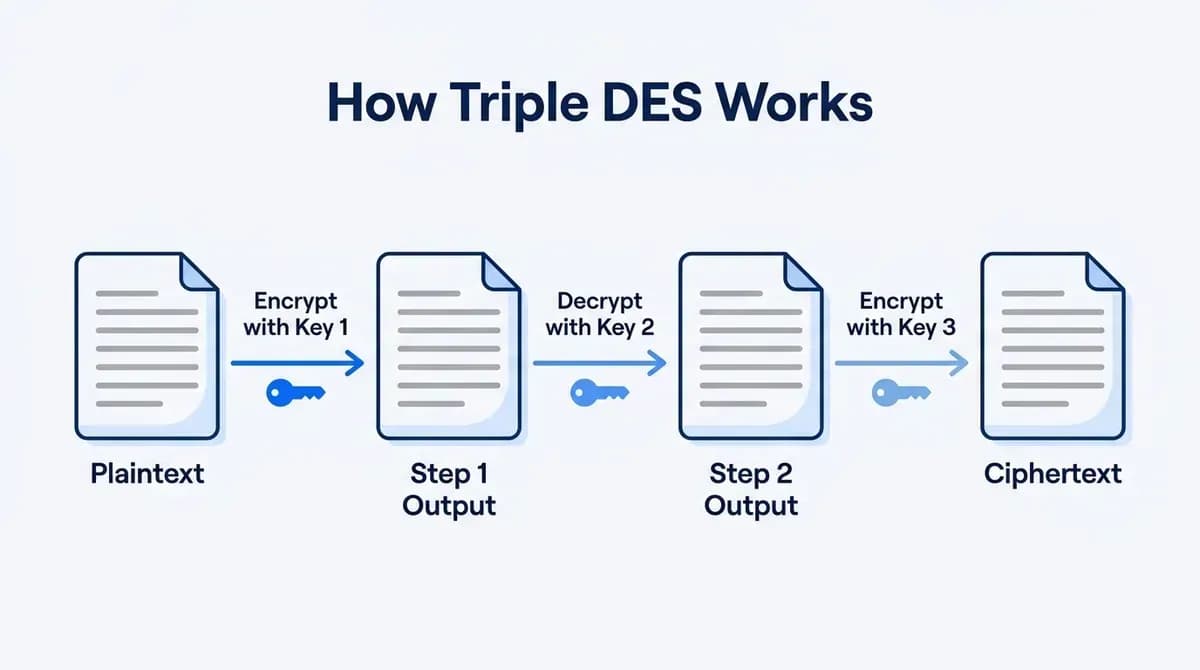
Beim Triple Data Encryption Standard sind Ver- und Entschlüsselung so aufeinander abgestimmt, dass sie ein möglichst hohes Maß an Datensicherheit bieten. Die Verschlüsselung beginnt damit, dass der Klartext eine Kette kryptografischer Operationen durchläuft.
Zuerst wird der Klartext mit dem ersten 56-Bit-Schlüssel (K1) verschlüsselt. Das ergibt einen Chiffretext, der den ursprünglichen Inhalt verbirgt. Dieser Chiffretext wird dann mit dem zweiten 56-Bit-Schlüssel (K2) entschlüsselt, also der Verschlüsselungsschritt umgekehrt, was einen Zwischentext ergibt.
Dieser Zwischentext wird noch einmal verschlüsselt, diesmal mit dem dritten 56-Bit-Schlüssel (K3), was die Verschlüsselung zusätzlich stärkt.
Bei der Entschlüsselung laufen auf dem zuvor verschlüsselten Chiffretext dieselben Operationen in umgekehrter Reihenfolge ab.
Zuerst wird der Code mit dem dritten 56-Bit-Schlüssel (K3) entschlüsselt, was einen Zwischen-Chiffretext ergibt.
Danach durchläuft dieser Zwischen-Chiffretext einen Verschlüsselungsschritt mit dem zweiten 56-Bit-Schlüssel (K2), die Daten werden also erneut verschlüsselt. Zum Schluss wird der Chiffretext mit dem ersten 56-Bit-Schlüssel (K1) entschlüsselt und lässt sich wieder als ursprüngliche Klartextnachricht lesen.
Dass bei der mehrfachen Verschlüsselung unterschiedliche Schlüssel zum Einsatz kommen, macht das Verfahren deutlich widerstandsfähiger. Durch die Kombination mehrerer Ver- und Entschlüsselungsschritte mit verschiedenen Schlüsseln bietet 3DES mehr Sicherheit als DES, das nur mit einem einzigen Schlüssel arbeitet.
Dieser erweiterte Verschlüsselungsmechanismus schützt sensible Daten umfassend vor allen möglichen Sicherheitsvorfällen, vom Abfangen der Daten bis zum unbefugten Zugriff.
Allerdings ist Triple DES langsamer und ineffizienter als moderne Verschlüsselungsalgorithmen wie der Advanced Encryption Standard (AES), der schneller und weitaus stärker ist. Deshalb hat NIST 3DES nach dem 31. Dezember 2023 für neue Verschlüsselungen untersagt: Seine 64-Bit-Blöcke sind anfällig für den Sweet32-Angriff, sobald große Datenmengen mit demselben Schlüssel verschlüsselt werden. Heute dient 3DES nur noch dazu, alte Daten zu entschlüsseln.
Triple DES vs. klassisches DES: Verschlüsselungsalgorithmen im Vergleich
Höhere Netzwerksicherheit: Weil DES dreimal hintereinander mit unterschiedlichen Schlüsseln angewendet wird, erhöht 3DES die effektive Schlüssellänge und ist damit widerstandsfähiger gegen Brute-Force- und Seitenkanalangriffe als klassisches DES.
Abwärtskompatibilität: 3DES ist abwärtskompatibel zu DES, sodass DES-Nutzer ihre Verschlüsselung verbessern konnten, ohne vorhandene Hardware und Software auszutauschen.
Bewährte Zuverlässigkeit: 3DES war viele Jahre lang einer der meistgenutzten Verschlüsselungsalgorithmen, gründlich kryptoanalytisch untersucht und in der Praxis bewährt, besonders im Zahlungsverkehr.
Einhaltung von Vorschriften: In regulierten Branchen wie Finanzwesen und Gesundheitswesen half 3DES Unternehmen früher, Anforderungen an starke Verschlüsselung zu erfüllen. Seit NIST es ausgemustert hat, verlangen Standards wie PCI DSS stattdessen AES, sodass 3DES diese Anforderungen für neue Daten nicht mehr erfüllt.
Übergangslösung: Auch wenn 3DES nicht so effizient und sicher ist wie neuere Standards wie der Advanced Encryption Standard (AES), diente es als Übergangslösung für Unternehmen, die mehr Sicherheit als DES brauchten, AES aber wegen Altsystemen oder Kompatibilitätsproblemen zunächst nicht einsetzen konnten.
Warum ist Datenverschlüsselung wichtig? Die Vorteile der Datenverschlüsselung
Vielleicht fragst du dich, warum alle so viel über Datenverschlüsselung reden. Nun, es gibt jede Menge gute Gründe, warum sie so wichtig ist. Schauen wir uns das genauer an und finden heraus, warum Datenverschlüsselung unverzichtbar ist.
Vertraulichkeit
Verschlüsselung sorgt für Vertraulichkeit, indem sie Daten in Chiffretext umwandelt, der ohne den passenden Schlüssel nicht lesbar ist.
Sie schützt Daten vor unbefugtem Zugriff und verhindert, dass Unbefugte den Inhalt einsehen oder verstehen. Datensicherheit durch Verschlüsselung, Zugriffskontrolle und Audit-Protokollierung ist unerlässlich, um sensible Informationen aus Arbeitsabläufen zu schützen.
Datensicherheit
Verschlüsselung schützt Daten nicht nur davor, von Unbefugten gelesen zu werden, sondern auch davor, bei Übertragung oder Speicherung verändert, manipuliert oder verfälscht zu werden.
Verschlüsselte Daten lassen sich nicht so leicht abgreifen, hacken oder unbemerkt verändern. So schützt Datenverschlüsselung die Integrität von Informationen.
Compliance
Viele Branchen und Aufsichtsbehörden verlangen von Unternehmen, Verschlüsselung als verpflichtenden Teil ihrer Vorgaben zu Datensicherheit und Datenschutz umzusetzen.
Datenschutzvorschriften wie DSGVO, HIPAA, PCI DSS und andere verlangen häufig, sensible Daten zu verschlüsseln, um die Vorgaben einzuhalten.
Schutz vor Datenpannen
Verschlüsselung spielt eine zentrale Rolle beim Eindämmen von Datenpannen, weil sie sensible Daten so codiert, dass Unbefugte sie nicht lesen können.
Kommt es zu einer Sicherheitslücke oder zu unbefugtem Zugriff, sorgt Verschlüsselung dafür, dass die Daten geschützt bleiben, und begrenzt den Schaden für Einzelpersonen und Unternehmen.
Schutz der Privatsphäre
Verschlüsselung schützt persönliche Daten wie Krankenakten, Finanzdaten und private Kommunikation davor, von Hackern, Cyberkriminellen, Regierungen und anderen böswilligen Akteuren abgefangen zu werden.
Wahrung der Datenintegrität
Verschlüsselung wirkt in zwei Richtungen: Sie schützt nicht nur vor unbefugtem Zugriff, sondern hilft auch, die Datenintegrität zu wahren, indem sie unbefugte Änderungen erkennt und blockiert.
Werden Daten im Ruhezustand und bei der Übertragung verschlüsselt, können Unternehmen gespeicherte Daten sichern und unbefugte Änderungen verhindern, die ihre Richtigkeit infrage stellen könnten.
Sichere Kommunikation
Verschlüsselung macht Kommunikationskanäle wie E-Mail, Messaging-Apps und E-Commerce-Transaktionen sicherer und vertraulicher. Indem Unternehmen den Datenverkehr bei der Übertragung verschlüsseln, verhindern sie das Abfangen von Daten, Lauschangriffe und Man-in-the-Middle-Angriffe.
Empfehlungen: Best Practices für die Verschlüsselung
Nachdem wir die wichtigsten Techniken angesehen haben, geht es jetzt darum, wie du Datenverschlüsselung in mobilen Apps am besten umsetzt.
Jeder Tipp ist darauf ausgelegt, Entwicklern zu helfen, mit Verschlüsselungstechnik und sicheren Kommunikationsprotokollen robuste und vertrauenswürdige mobile Apps für ihre Nutzer zu bauen.
Wähle starke Verschlüsselungsalgorithmen
Verschlüsselungsalgorithmen bilden das Fundament der Datensicherheit in mobilen Apps. Entscheidend ist, Algorithmen zu wählen, die robust verschlüsseln und starken kryptografischen Schutz gegen Brute-Force- und kryptoanalytische Angriffe bieten.
AES (Advanced Encryption Standard) gilt bis heute als einer der sichersten und effizientesten verfügbaren Verschlüsselungsalgorithmen. Er unterstützt Schlüssellängen von 128, 192 oder 256 Bit und eignet sich damit für Daten unterschiedlicher Sensibilität.
Setze Ende-zu-Ende-Verschlüsselung ein
Ende-zu-Ende-Verschlüsselung sorgt dafür, dass Daten auf dem gesamten Weg von der Quelle bis zum Ziel vollständig verschlüsselt bleiben. Nur wer die passenden Schlüssel besitzt, kann die verschlüsselten Daten entschlüsseln und die Nachricht lesen.
Um alle übertragenen und gespeicherten Daten zu schützen, solltest du in deiner gesamten mobilen App ein zuverlässiges Konzept für Ende-zu-Ende-Verschlüsselung umsetzen.
Sichere Schlüsselverwaltung
Schlüssel sind das Herzstück der Datenverschlüsselung. Eine wirksame Richtlinie zur Schlüsselverwaltung verhindert jede Form von unbefugtem Zugriff auf die Schlüssel.
Nutze Hardware-Sicherheitsmodule oder vertrauenswürdige Dienste zur Schlüsselverwaltung, um Schlüssel sicher zu erzeugen, zu speichern und zu verteilen. Auf dem Gerät selbst gehören Schlüssel in den iOS Keychain und die Secure Enclave oder in den Android Keystore, niemals in den App-Code oder einen ungeschützten Speicher.
Richte Prozesse für Schlüsselrotation und -widerruf ein, die die Sicherheit zusätzlich erhöhen und dem Risiko kompromittierter Schlüssel entgegenwirken.
Nutze sichere Kommunikationsprotokolle
Sichere Kommunikationsprotokolle wie HTTPS (HTTP Secure) und TLS (Transport Layer Security) verschlüsseln und authentifizieren die über das Netzwerk gesendeten Daten.
Achte darauf, dass deine mobile App über sichere Verbindungen mit den Servern kommuniziert, um Lauschangriffe, Manipulationen und andere netzwerkbasierte Angriffe zu verhindern.
Aktualisiere und verbessere die Sicherheitsprotokolle deiner App laufend, um Risiken auszuschalten und aktuelle Sicherheitsstandards zu erfüllen.
Verschlüssele sensible Daten direkt an der Quelle.
Verschlüssele sensible Daten gleich zu Beginn, wenn sie auf dem Gerät gespeichert oder über das Netzwerk übertragen werden. Dazu gehören Zugangsdaten, persönliche Informationen, Finanzdaten und alle anderen wichtigen Daten, die deine App erfasst und nutzt.
Nutze Verschlüsselungsmechanismen in deiner App, um Daten zu verschlüsseln, bevor sie in lokalen Datenbanken gespeichert oder über das Netzwerk gesendet werden. Die Schlüssel sicher zu verwalten und vor unbefugtem Zugriff zu schützen, ist dabei Pflicht.
Setze auf Datensegmentierung und Zugriffskontrollen
Richte Datensegmentierung und Zugriffskontrollen ein, damit Nutzerrollen und Berechtigungen den Zugriff auf entschlüsselte Daten beschränken.
Baue in deine App eine fein abgestufte Zugriffskontrolle ein, sodass nur berechtigte Nutzer auf sensible Daten zugreifen können. So lassen sich unbefugte Zugriffe und Datenpannen vermeiden.
Aktualisiere Verschlüsselungsmechanismen regelmäßig
Wer mit den neuesten Verschlüsselungsstandards, Algorithmen und Sicherheits-Best-Practices Schritt hält, kann Sicherheitslücken und Schwachstellen schließen, bevor sie ausgenutzt werden.
Prüfe und aktualisiere die Verschlüsselungsroutinen deiner mobilen App regelmäßig, damit sie wachsenden Risiken und regulatorischen Anforderungen standhalten.
Behalte Sicherheitshinweise und Patches von Anbietern kryptografischer Algorithmen und von Sicherheitsfirmen im Blick, um mögliche Schwachstellen in deiner Verschlüsselungslösung zu beheben.
Führe Sicherheitsaudits und Tests durch
Führe regelmäßig Sicherheitsaudits und Tests durch, um mögliche Schwachstellen in der Verschlüsselung deiner mobilen App aufzuspüren und zu beheben.
Setze Penetrationstests, Code-Reviews und Schwachstellenanalysen ein, um die Verschlüsselungsmechanismen zu bewerten und Mängel oder Schwachstellen zu finden.
Halte dich an die Best Practices und Richtlinien von Normungsgremien und Sicherheitsorganisationen, um die Verschlüsselung deiner mobilen App noch sicherer zu machen.
Mit diesen Leitlinien machst du deine mobile App widerstandsfähig gegen unbefugten Zugriff, Datenpannen und Cyberangriffe. Vielleicht ist das sogar die fehlende Antwort auf deine Frage, wie du die Performance deiner mobilen App verbesserst.
Bereit für Post-Quanten-Verschlüsselung
Eine weitere Veränderung sollte jedes App-Team kennen. Große Quantencomputer könnten, sobald es sie gibt, RSA und Elliptische-Kurven-Kryptografie knacken. Deshalb hat NIST im August 2024 seine ersten Standards für Post-Quanten-Verschlüsselung veröffentlicht: FIPS 203 (ML-KEM) für den Schlüsselaustausch sowie FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA) für digitale Signaturen.
Die mobilen Plattformen ziehen bereits nach. Seit iOS 26 nutzen Apple-Geräte standardmäßig quantensicheres TLS (den hybriden Schlüsselaustausch X25519MLKEM768), und Apples CryptoKit stellt Entwicklern ML-KEM und ML-DSA bereit. AES mit 256-Bit-Schlüsseln bleibt sicher, die Arbeit betrifft also vor allem Schlüsselaustausch und Signaturen: Halte deine Bibliotheken aktuell und wähle einen Server-Stack, der hybrides Post-Quanten-TLS unterstützt.
Fazit
Datenverschlüsselung ist in unserer digitalen Realität keine Option mehr, sondern ein absolutes Muss. Mit starken Verschlüsselungsverfahren geben Entwickler ihren Nutzern Sicherheit und Vertrauen: Ihre Informationen liegen an einem sicheren Ort, geschützt vor neugierigen Blicken und gefährlichen Bedrohungen.
Wie dieser Leitfaden gezeigt hat, von der Wahl der richtigen Verschlüsselungsalgorithmen bis zur Schlüsselverwaltung, ist jeder Schritt der Datenverschlüsselung ein Schritt hin zu mehr Sicherheit und besserem Datenschutz. Mit Disziplin und den besten Verschlüsselungsmethoden können mobile Apps Großes bewirken und allen eine sichere digitale Zukunft bieten.
Du planst eine App, die mit sensiblen Daten arbeitet? Eine individuelle App von Appkodes, mit eingebauter Verschlüsselung ab dem ersten Release, gibt es ab $8,000, mit einem Festpreisplan vor Projektbeginn, und die meisten ersten Releases gehen in etwa 30 Tagen live.
Weitere Ressourcen
- Was ist Cloud-native Anwendungsentwicklung?
- Leitfaden: So findest du den besten CDN-Anbieter für dein Projekt
- Wie optimierst du eine Datenbank?
Häufige Fragen
Was ist Datenverschlüsselung, einfach erklärt?
Sie verwandelt lesbare Daten in unverständlichen Chiffretext, den nur jemand mit dem richtigen Schlüssel zurückverwandeln kann. Ohne den Schlüssel sind gestohlene Daten wertlos.
Welcher Verschlüsselungsalgorithmus ist für mobile Apps am besten?
AES-256 für Daten im Ruhezustand, TLS 1.3 für Daten bei der Übertragung und Schlüssel auf Basis elliptischer Kurven (ECDH, ECDSA oder EdDSA) für Schlüsselaustausch und Signaturen. Finger weg von DES, 3DES und selbst gebauten Chiffren.
Ist 3DES noch sicher?
Nein. NIST hat 3DES wegen des Sweet32-Angriffs nach dem 31. Dezember 2023 für neue Verschlüsselungen untersagt. Nutze es nur noch, um alte Daten zu entschlüsseln, und steige auf AES um.
Wo sollte eine mobile App ihre Verschlüsselungsschlüssel speichern?
Im sicheren Speicher der Plattform: im iOS Keychain und in der Secure Enclave oder im Android Keystore. Schlüssel gehören niemals fest in den App-Code oder in einfache Dateien.
Was ist Post-Quanten-Verschlüsselung?
Verschlüsselung, die künftigen Quantencomputern standhalten soll. NIST hat ML-KEM, ML-DSA und SLH-DSA 2024 standardisiert, und iOS 26 nutzt bereits standardmäßig quantensicheres TLS.

Arun Andiselvam
LinkedInIch bin Gründer und habe fünf Marken aufgebaut. Die erste, ein SEO-Werkzeug, habe ich für einen sechsstelligen Betrag verkauft, und heute leite ich Appkodes und entwickle individuelle Mobile- und Web-Apps für Gründer und Unternehmen. Jede davon habe ich vom ersten Tag an selbst finanziert.