Partez avec nous à la découverte du monde passionnant de la sécurité des applications mobiles !
Parlons d’un sujet crucial : la protection de nos actifs numériques.
Saviez-vous que les pirates voient les applications SaaS comme de véritables coffres au trésor ?
31 % des organisations les désignent comme la cible numéro un dans le cloud ! Et le stockage dans le cloud n’est pas en reste. Là encore, il attire la cybercriminalité comme le miel attire les abeilles : 30 % le désignent comme la cible principale.
Plus surprenant encore, une fuite de données coûte désormais en moyenne à une entreprise 4,44 millions de dollars.
C’est fou, non ?
Et c’est là que le chiffrement des données entre en scène, tel un super-héros !
C’est un peu comme envelopper vos biens numériques dans une cape d’invisibilité : pour les personnes non autorisées, ils deviennent un mur de code illisible.
Dans cet article, vous apprendrez comment sécuriser une application mobile et renforcer la sécurité dans le cloud grâce au chiffrement des données.
En tant que société de développement d’applications mobiles qui intègre la sécurité dans chaque application, nous avons rassemblé ces conseils de protection des données. Vous serez en bonne voie pour créer une appli à laquelle vos utilisateurs confieront volontiers leurs données et informations sensibles.
Allez, c’est parti : transformons votre logiciel en forteresse !
Qu’est-ce que le chiffrement des données ?
Le chiffrement des données est une technique de sécurité qui encode l’information de façon à ce que seuls les utilisateurs autorisés, détenteurs de la clé de chiffrement, puissent y accéder ou la déchiffrer.
Les messages chiffrés, appelés texte chiffré ou cryptogramme, sont indéchiffrables et incompréhensibles pour toute entité qui tente de les lire sans y être autorisée.
Pour mieux illustrer le principe, voici un exemple de chiffrement des données.
Imaginez que votre numéro de carte bancaire soit le message à chiffrer. Avant de l’envoyer sur Internet, vous lui appliquez le chiffrement avec la clé de chiffrement. Ce procédé brouille l’ordre des caractères de votre numéro de carte, de sorte que seules les personnes disposant de la clé de déchiffrement peuvent lire le message.
Pour quiconque intercepte ce message chiffré, ce ne sera qu’une suite aléatoire de caractères et de symboles. Impossible de deviner qu’il s’agit de votre numéro de carte bancaire.
Enfin, lorsque le destinataire reçoit le message chiffré, il utilise cette clé pour le déchiffrer et retrouver le vrai numéro de carte. C’est comme disposer de votre propre langage secret, qui garde vos informations à l’abri.
Comment fonctionne le chiffrement des données ? Comment protège-t-il vos données ?
Le chiffrement commence par la transformation du texte en clair (les données non chiffrées) en texte chiffré, c’est-à-dire des données chiffrées qui ressemblent à une suite de caractères aléatoire et inintelligible. Cette conversion repose sur des algorithmes cryptographiques et des clés de chiffrement.
Processus de chiffrement
Texte en clair : Le processus part du texte en clair, c’est-à-dire des données numériques (textes, fichiers ou messages) qu’il faut chiffrer.
Algorithme de chiffrement : L’algorithme de chiffrement prend en entrée le texte en clair et la clé de chiffrement secrète. Il effectue des calculs sur le texte en clair pour produire le texte chiffré.
Clé de chiffrement : La clé de chiffrement est une suite de bits unique que les algorithmes utilisent pour transformer le texte en clair en texte chiffré. La solidité du chiffrement dépend en grande partie de la qualité de cette clé.
Génération du texte chiffré
Texte chiffré : Le résultat du processus de chiffrement est le texte chiffré, c’est-à-dire les données en clair une fois chiffrées. Cette suite de caractères brouillée et illisible n’a aucun sens pour qui ne possède pas la clé de déchiffrement.
Processus de déchiffrement
Clé de déchiffrement : Une clé de déchiffrement est nécessaire pour déchiffrer le texte chiffré et retrouver les données en clair d’origine. En chiffrement symétrique, la clé de déchiffrement est la même que la clé de chiffrement. En chiffrement asymétrique, c’est une clé différente, liée mathématiquement à la clé de chiffrement, dont elle forme l’autre moitié de la paire.
Algorithme de déchiffrement : L’algorithme de déchiffrement est appliqué au texte chiffré avec la clé de déchiffrement. À l’inverse de l’algorithme de chiffrement, il exécute une procédure mathématique sur le texte chiffré pour retrouver l’information en clair initiale.
Récupération du texte en clair
Texte en clair récupéré : C’est le résultat du processus de déchiffrement : un texte en clair identique aux données d’origine avant chiffrement. Seule la bonne clé de déchiffrement permet à la partie autorisée de déchiffrer le texte chiffré et de lire le message original. Voilà comment fonctionne le chiffrement des données.
Quels types de chiffrement utilise-t-on pour le stockage dans le cloud ?
Connaître les différentes méthodes de chiffrement peut faire toute la différence pour renforcer vos défenses face aux cybermenaces. Le chiffrement des données repose sur deux méthodes distinctes, chacune avec ses avantages et ses inconvénients.
Chiffrement symétrique
Le chiffrement symétrique est une technique cryptographique qui utilise une seule et même clé pour chiffrer et déchiffrer les données.
Ce chiffrement fonctionne lorsque l’expéditeur et le destinataire ont tous deux accès à la même clé secrète, qu’ils utilisent pour chiffrer et déchiffrer les données. Cette clé reste secrète et sert d’outil de protection.
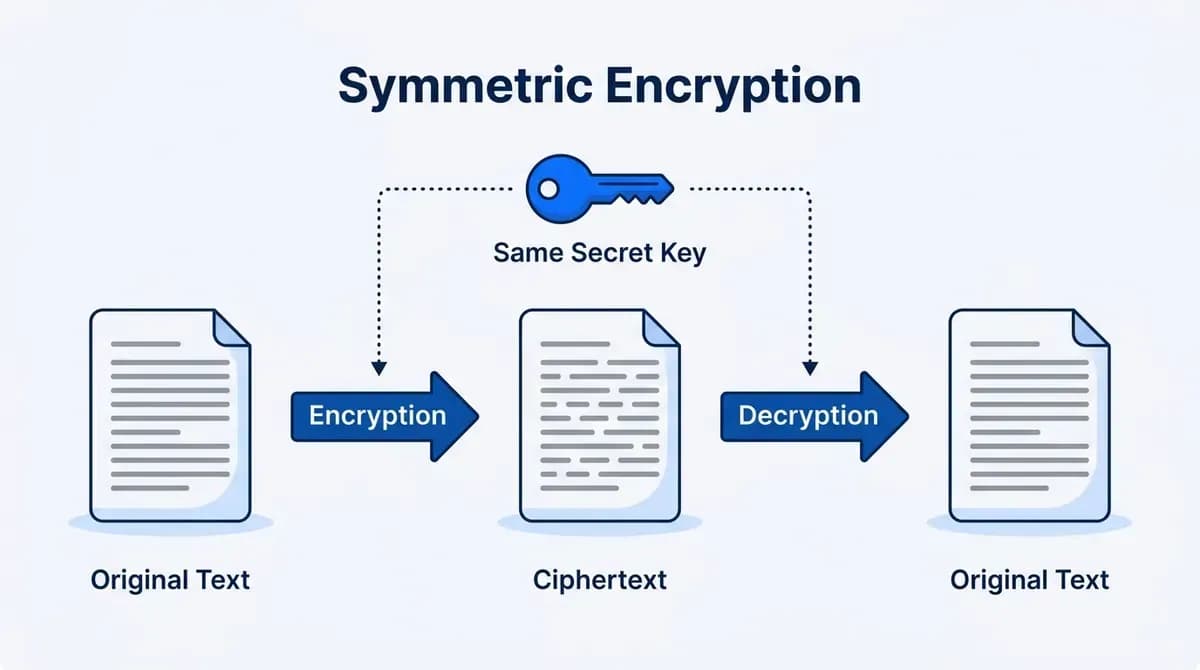
Comment ça marche ?
D’abord, le texte en clair, c’est-à-dire les données d’origine, est chiffré et transformé en texte chiffré, la forme chiffrée des données. Pour cela, on applique un algorithme de chiffrement au texte en clair, combiné à la clé secrète.
Ce mélange donne une masse de caractères indéchiffrable pour un lecteur ordinaire. Lorsque le message chiffré arrive à son destinataire, celui-ci utilise la même clé secrète pour le déchiffrer et accéder au texte en clair d’origine.
Avantages
Rapidité: Ces algorithmes sont généralement plus performants que la cryptographie asymétrique, ce qui les rend adaptés au chiffrement de gros volumes de données.
Efficacité: Il demande moins de puissance de calcul que le chiffrement asymétrique.
Simplicité: Les algorithmes de chiffrement symétrique sont souvent plus simples à concevoir et à comprendre.
Inconvénients
Distribution des clés: Le plus grand défi consiste à transmettre physiquement la clé secrète à tous les participants.
Gestion des clés: Plus il y a de clés et d’utilisateurs, plus la gestion et le stockage sécurisé des clés deviennent difficiles.
Absence d’authentification: Le chiffrement symétrique seul ne prouve pas l’identité de l’expéditeur ni celle du destinataire.
Algorithmes de chiffrement symétrique courants
AES (Advanced Encryption Standard) : L’un des algorithmes de chiffrement symétrique les plus répandus, souvent considéré comme le plus sûr. Il prend en charge des clés de 128, 192 ou 256 bits.
DES (Data Encryption Standard) : Un ancien algorithme de chiffrement symétrique qui utilise une clé de 56 bits. Il n’offre pas la sécurité d’AES, qui l’a largement supplanté.
3DES (Triple Data Encryption Standard) : Une extension de DES qui applique la procédure DES trois fois avec des clés différentes. Si le Triple DES est plus sûr, il est aussi plus lent et moins efficace qu’AES.
Blowfish : Un algorithme de chiffrement symétrique à longueur de clé variable (de 32 à 448 bits). Il est surtout connu pour sa simplicité et sa rapidité.
Chiffrement asymétrique
Le chiffrement asymétrique, aussi appelé chiffrement à clé publique, est une technique cryptographique qui utilise une paire de clés pour chiffrer et déchiffrer les données. Contrairement au chiffrement symétrique, où la même clé sert au chiffrement et au déchiffrement, le chiffrement asymétrique fait appel à une clé publique et à une clé privée.
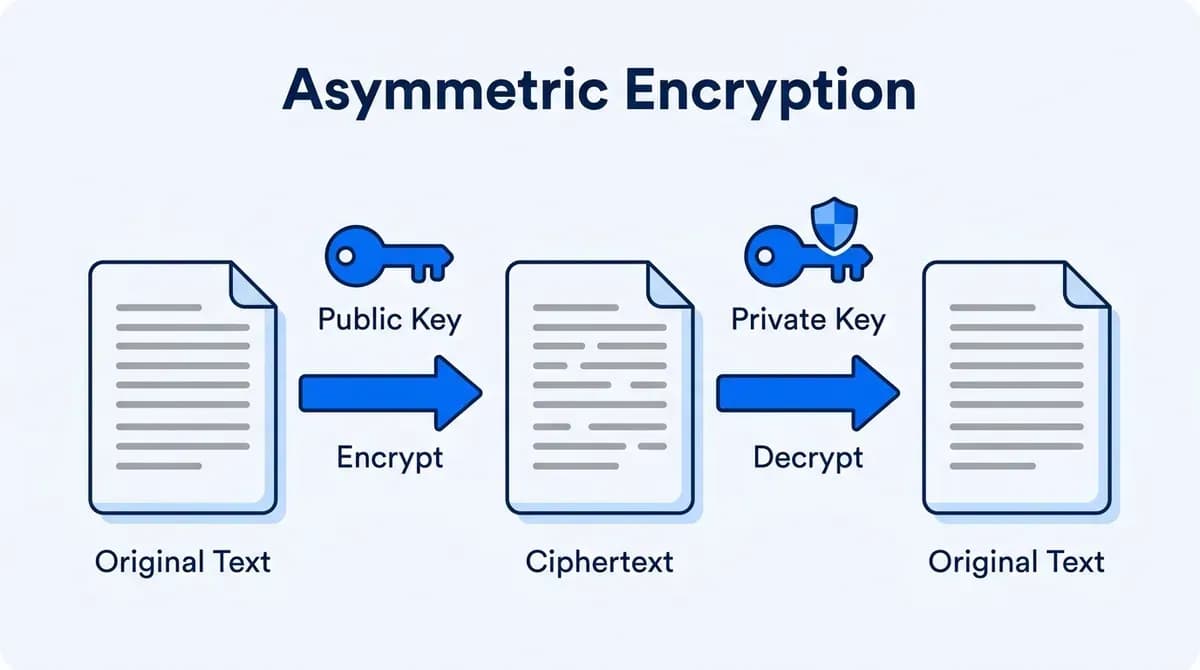
Comment ça marche ?
Chaque utilisateur dispose d’une paire de clés : une clé publique et une clé privée. La clé publique est librement accessible et se partage sans restriction. La clé privée, elle, est jalousement gardée et connue de son seul propriétaire.
Lorsqu’un expéditeur veut chiffrer des données et les envoyer à un destinataire, il utilise la clé publique de ce destinataire pour chiffrer les données. Une fois chiffrées, elles sont illisibles pour tout le monde, sauf pour le destinataire prévu, qui détient sa propre clé privée.
Avantages
Échange de clés sécurisé : Le chiffrement asymétrique préserve la sécurité des communications en permettant d’échanger des clés secrètes sur des canaux vulnérables.
Signatures numériques : Il permet de créer et de vérifier des signatures numériques, ce qui garantit l’intégrité et l’authenticité des données.
Authentification : Grâce à ce chiffrement à sens unique, on peut mettre en place des processus d’authentification qui rendent les achats et les échanges en ligne bien plus sûrs.
Inconvénients
Complexité de calcul : Les algorithmes de chiffrement asymétrique sont souvent plus lents, car ils demandent davantage de puissance de calcul.
Gestion des clés : Gérer et protéger les clés privées à grande échelle reste un défi de taille.
Évolutivité limitée : Un algorithme de chiffrement asymétrique peut avoir du mal à traiter efficacement de gros volumes de données, en raison de sa complexité de calcul importante.
Algorithmes de chiffrement asymétrique courants
RSA (Rivest-Shamir-Adleman) : L’algorithme RSA, l’un des algorithmes de chiffrement asymétrique les plus utilisés, repose sur la difficulté de factoriser le produit de deux grands nombres premiers.
DSA (Digital Signature Algorithm) : DSA a été conçu avant tout pour les signatures numériques et a longtemps été utilisé avec d’autres algorithmes cryptographiques pour l’authentification et l’intégrité des données. La norme FIPS 186-5 (2023) du NIST n’approuve plus DSA pour les nouvelles signatures : les nouvelles applis utilisent donc ECDSA ou EdDSA.
Cryptographie sur les courbes elliptiques (ECC) : L’ECC est une option intéressante qui offre une sécurité solide, ce qui la rend adaptée aux environnements aux ressources limitées, comme les appareils mobiles et les objets connectés.
Échange de clés Diffie-Hellman : Diffie-Hellman est un protocole d’échange de clés qui permet à deux parties de convenir d’une clé secrète sur un canal de communication non sécurisé ; ce n’est pas un algorithme de chiffrement en soi.
Qu’est-ce que le Data Encryption Standard (DES) ?
Le Data Encryption Standard (DES) est un algorithme de chiffrement à clé symétrique créé au début des années 1970 par IBM, en collaboration avec le gouvernement fédéral américain, pour servir de norme commune à la protection des informations sensibles mais non classifiées.
DES est un algorithme de chiffrement par blocs qui traite des blocs de 64 bits avec une clé de 56 bits, aussi bien pour le chiffrement que pour le déchiffrement. Malgré ses longues années de service et son importance historique, les progrès de la puissance de calcul l’ont rendu obsolète.
La principale faiblesse de DES tient à la petite taille de sa clé, 56 bits, qui le rend vulnérable aux attaques par force brute, où toutes les clés possibles sont testées méthodiquement jusqu’à trouver la bonne.
C’est pourquoi DES a été en grande partie remplacé par des algorithmes de chiffrement plus avancés : le Triple DES et l’AES (Advanced Encryption Standard).
Qu’est-ce que le Triple Data Encryption Standard (3DES) ?
Le Triple Data Encryption Standard est un algorithme de chiffrement à clé symétrique qui renforce le niveau de sécurité du Data Encryption Standard (DES) en appliquant l’algorithme DES trois fois de suite.
Voici comment fonctionne le 3DES.
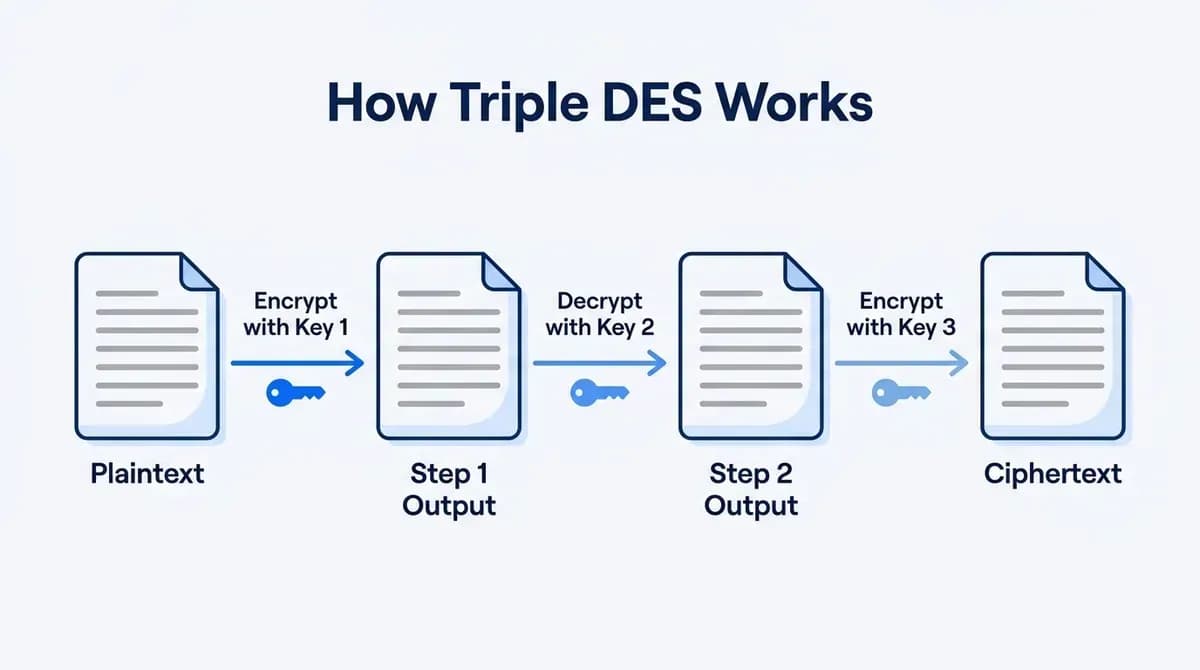
Dans le Triple Data Encryption Standard, les procédures de chiffrement et de déchiffrement s’enchaînent pour offrir le plus haut niveau de sécurité des données. Le chiffrement commence par soumettre le texte en clair à une série de transformations cryptographiques.
D’abord, le texte en clair est chiffré avec une première clé de 56 bits (K1), ce qui produit un texte chiffré qui masque le contenu d’origine. Ce texte chiffré est ensuite déchiffré avec une deuxième clé de 56 bits (K2) : une opération inverse du chiffrement, qui fait apparaître un texte en clair intermédiaire.
Ce texte en clair intermédiaire est chiffré une nouvelle fois, mais cette fois avec une troisième clé de 56 bits (K3), pour un chiffrement plus solide.
Lors du déchiffrement, les opérations s’appliquent au texte chiffré dans l’ordre inverse de celui de la phase de chiffrement.
Le texte est d’abord déchiffré avec la troisième clé de 56 bits (K3), ce qui donne un texte chiffré intermédiaire.
Ce texte chiffré intermédiaire passe ensuite par une phase de chiffrement avec la deuxième clé de 56 bits (K2), qui rechiffre les données. Enfin, le texte chiffré est déchiffré avec la première clé de 56 bits (K1), et l’on retrouve le message en clair d’origine.
L’utilisation de clés différentes à chaque étape rend ce processus de chiffrement répété bien plus résistant. En combinant plusieurs opérations de chiffrement et de déchiffrement avec des clés différentes, le 3DES offre une meilleure sécurité que le DES, qui ne réalise qu’une seule opération avec une seule clé.
Ce mécanisme de chiffrement avancé visait à protéger complètement les données sensibles contre toutes sortes de failles de sécurité, de l’interception de données aux accès non autorisés.
En revanche, le Triple DES est plus lent et moins efficace que les algorithmes de chiffrement modernes comme l’Advanced Encryption Standard (AES), plus rapide et bien plus robuste. C’est pourquoi le NIST interdit le 3DES pour tout nouveau chiffrement depuis le 31 décembre 2023, car ses blocs de 64 bits sont exposés à l’attaque Sweet32 dès que de gros volumes de données sont chiffrés avec une même clé. Aujourd’hui, le 3DES ne sert plus qu’à déchiffrer d’anciennes données.
Triple DES contre DES classique : comparaison des algorithmes de chiffrement
Sécurité réseau renforcée : En appliquant le chiffrement DES trois fois de suite avec des clés différentes, l’algorithme 3DES augmente la longueur effective de la clé et résiste mieux que le DES classique aux attaques par force brute et par canal auxiliaire.
Rétrocompatibilité : Le 3DES assure la rétrocompatibilité avec DES : les utilisateurs de DES peuvent renforcer le chiffrement de leur système sans changer leur matériel ni leurs logiciels existants.
Fiabilité éprouvée : Pendant de nombreuses années, le 3DES a été l’un des algorithmes de chiffrement les plus utilisés, soumis à une cryptanalyse approfondie et éprouvé dans l’industrie, notamment dans le paiement.
Conformité réglementaire : Dans les secteurs réglementés comme la finance et la santé, le 3DES a longtemps aidé les organisations à respecter les exigences de chiffrement fort. Depuis que le NIST l’a retiré, des normes comme PCI DSS exigent plutôt AES : le 3DES n’y répond plus pour les nouvelles données.
Solution de transition : Moins efficace et moins sûr que les normes de chiffrement plus récentes comme l’Advanced Encryption Standard (AES), le 3DES a servi de solution de transition aux organisations qui avaient besoin d’une sécurité supérieure à celle de DES, mais ne pouvaient pas encore passer à AES en raison de leurs systèmes hérités ou de problèmes de compatibilité.
Pourquoi le chiffrement des données est-il important ? Ses avantages
Vous vous demandez peut-être pourquoi on parle autant du chiffrement des données. Eh bien, les bonnes raisons d’en faire une priorité ne manquent pas. Regardons cela de plus près pour comprendre pourquoi le chiffrement est si indispensable.
Confidentialité
Le chiffrement garantit la confidentialité des données en les transformant en texte chiffré, illisible sans la bonne clé de déchiffrement.
Il protège les données contre les accès non autorisés et empêche les personnes ou parties non habilitées d’en voir ou d’en comprendre le contenu. Assurer la sécurité des données par le chiffrement, le contrôle d’accès et la journalisation des audits est essentiel pour protéger les informations sensibles de vos processus.
Sécurité des données
Le chiffrement empêche non seulement les parties non autorisées de lire les données, mais aussi de les modifier, de les falsifier ou de les altérer pendant leur transmission ou leur stockage.
Chiffrer les données permet de s’assurer qu’elles ne sont ni divulguées, ni piratées, ni modifiées illicitement : le chiffrement protège ainsi l’intégrité de l’information.
Conformité
De nombreux secteurs et organismes de réglementation exigent des organisations qu’elles mettent en œuvre le chiffrement dans le cadre des règles obligatoires de sécurité et de confidentialité des données.
Le respect des réglementations sur la protection des données, comme le RGPD, HIPAA, PCI DSS et bien d’autres, impose souvent de chiffrer les données sensibles pour rester en conformité.
Protection contre les fuites de données
Le chiffrement joue un rôle majeur pour contenir les fuites de données, en encodant les données sensibles de façon à ce que des inconnus ne puissent pas les lire.
En cas de faille de sécurité ou d’accès non autorisé, le chiffrement garantit que les données restent protégées et limite les conséquences de leur exposition pour les personnes comme pour les organisations.
Protection de la vie privée
Le chiffrement protège les données personnelles, comme les dossiers médicaux, les données financières et les communications privées, contre leur interception par des pirates, des cybercriminels, des gouvernements et d’autres acteurs malveillants.
Préservation de l’intégrité des données
Le chiffrement joue sur les deux tableaux : il protège contre les accès non autorisés, mais aide aussi à préserver l’intégrité des données en détectant et en bloquant les modifications non autorisées.
Chiffrer les données au repos comme en transit permet aux organisations de sécuriser les données stockées et d’empêcher toute modification non autorisée qui pourrait remettre en cause leur exactitude.
Communication sécurisée
Le chiffrement renforce la sécurité et la confidentialité des canaux de communication, comme ceux des e-mails, des messageries et des transactions en ligne. En masquant le trafic en transit grâce au chiffrement, les organisations empêchent l’interception des données, les écoutes clandestines et les attaques de l’homme du milieu.
Recommandations : les bonnes pratiques du chiffrement
Maintenant que nous avons passé en revue les principales techniques et les meilleures façons de mettre en œuvre le chiffrement des données dans les applications mobiles, poursuivons.
Chaque conseil est pensé pour aider les développeurs à créer des applications mobiles robustes et dignes de confiance, grâce aux technologies de chiffrement et aux protocoles de communication sécurisés.
Choisissez des algorithmes de chiffrement robustes
Les algorithmes de chiffrement sont le socle de la sécurité des données dans les applications mobiles. Il est crucial de choisir des algorithmes qui offrent un chiffrement solide et une protection cryptographique forte contre les attaques par force brute et la cryptanalyse.
AES (Advanced Encryption Standard) est reconnu à ce jour comme l’un des algorithmes de chiffrement les plus sûrs et les plus efficaces. Il prend en charge des clés de 128, 192 ou 256 bits, ce qui permet de chiffrer des données de différents niveaux de sensibilité.
Mettez en place un chiffrement de bout en bout
Le chiffrement de bout en bout garantit que les données restent entièrement chiffrées tout au long de leur trajet, de la source à la destination. Autrement dit, seules les personnes qui détiennent les bonnes clés de déchiffrement peuvent déverrouiller les données chiffrées et lire le message.
Pour sécuriser toutes les données transmises et les données au repos, adoptez un cadre de chiffrement de bout en bout fiable dans toute votre application mobile.
Sécurisez la gestion des clés
Les clés de chiffrement sont la pierre angulaire du processus de chiffrement des données. Mettez en place une politique de gestion des clés efficace pour empêcher tout accès non autorisé aux clés de chiffrement.
Utilisez des modules de sécurité matériels ou des services de gestion de clés de confiance pour générer, stocker et distribuer les clés de chiffrement en toute sécurité. Sur le téléphone lui-même, conservez les clés dans le Keychain et la Secure Enclave sur iOS, ou dans l’Android Keystore, jamais dans le code de l’appli ni dans un stockage en clair.
Instaurez des processus de rotation et de révocation des clés pour renforcer la sécurité et parer à une éventuelle compromission des clés.
Utilisez des protocoles de communication sécurisés
Les protocoles de communication sécurisés comme HTTPS (HTTP Secure) et TLS (Transport Layer Security) assurent à la fois le chiffrement et l’authentification des données envoyées sur le réseau.
Assurez-vous que l’application mobile que vous développez communique avec les serveurs via des réseaux sécurisés, pour éviter les écoutes, la falsification et les autres attaques réseau.
Mettez à jour et corrigez en continu les protocoles de sécurité de votre appli pour éliminer les risques et respecter les normes de sécurité actuelles.
Chiffrez les données sensibles à la source.
Chiffrez les données sensibles dès le départ, au moment de les stocker sur l’appareil ou de les transmettre sur le réseau. Cela comprend les identifiants des utilisateurs, les informations personnelles, les données financières et toute autre donnée importante que l’appli collecte et utilise.
Utilisez des mécanismes de chiffrement dans votre appli pour chiffrer les données avant de les enregistrer dans les bases locales ou de les transmettre sur le réseau. Gérer les clés de chiffrement de façon sécurisée et les protéger contre tout accès non autorisé est indispensable.
Segmentez les données et contrôlez les accès
Mettez en place une segmentation des données et des contrôles d’accès, avec des rôles et des permissions utilisateur, pour restreindre l’accès aux données déchiffrées.
Prévoyez un contrôle d’accès précis dans votre appli, afin que seuls les utilisateurs autorisés puissent accéder aux données sensibles. Vous éviterez ainsi les accès non autorisés et les fuites de données.
Mettez régulièrement à jour vos mécanismes de chiffrement
Suivre les dernières normes, les derniers algorithmes et les bonnes pratiques de sécurité en matière de chiffrement permet de traiter les failles et les vulnérabilités avant qu’elles ne soient exploitées.
Auditez et mettez à jour fréquemment les routines de chiffrement de votre application mobile, pour rester protégé face aux risques croissants et conforme aux exigences réglementaires.
Surveillez les avis de sécurité et les correctifs publiés par les fournisseurs d’algorithmes cryptographiques et les entreprises de sécurité, afin de corriger toute vulnérabilité ou faiblesse potentielle de votre solution de chiffrement.
Réalisez des audits et des tests de sécurité
Effectuez régulièrement des audits et des tests de sécurité pour détecter et corriger les vulnérabilités potentielles dans la mise en œuvre du chiffrement de votre application mobile.
Menez des tests d’intrusion, des revues de code et des évaluations de vulnérabilités pour évaluer vos mécanismes de chiffrement et repérer leurs éventuelles lacunes.
Suivez les bonnes pratiques et les recommandations des organismes de normalisation et de sécurité pour renforcer la sécurité du chiffrement de votre application mobile.
En suivant ces conseils, vous renforcerez la sécurité de votre application mobile contre les accès non autorisés, les fuites de données et les cyberattaques. C’est peut-être la réponse qui vous manquait pour savoir comment améliorer les performances d’une application mobile.
Se préparer au chiffrement post-quantique
Il reste un changement que toute équipe d’application doit connaître. Les grands ordinateurs quantiques, lorsqu’ils existeront, pourraient casser RSA et la cryptographie sur les courbes elliptiques. C’est pourquoi le NIST a publié ses premières normes de chiffrement post-quantique en août 2024 : FIPS 203 (ML-KEM) pour l’échange de clés, ainsi que FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA) pour les signatures numériques.
Les plateformes mobiles bougent déjà. Depuis iOS 26, les appareils Apple utilisent par défaut un TLS résistant au quantique (l’échange de clés hybride X25519MLKEM768), et CryptoKit d’Apple met ML-KEM et ML-DSA à la disposition des développeurs. AES avec des clés de 256 bits reste sûr : l’essentiel du travail porte donc sur l’échange de clés et les signatures. Tenez vos bibliothèques à jour et choisissez une infrastructure serveur qui prend en charge le TLS post-quantique hybride.
Conclusion
Le chiffrement des données n’est plus une simple option, mais une nécessité absolue dans notre réalité numérique. Grâce à des techniques de chiffrement solides, les développeurs offrent aux utilisateurs un sentiment de sécurité et de confiance : leurs informations sont stockées en lieu sûr, à l’abri des regards indiscrets et des menaces.
Comme l’a montré ce guide, du choix des bons algorithmes de chiffrement aux techniques de gestion des clés, chaque effort de chiffrement contribue à renforcer la sécurité et à protéger la vie privée. Avec de la rigueur et les meilleures pratiques de chiffrement, les applications mobiles peuvent changer la donne et garantir à tous un monde numérique plus sûr demain.
Vous préparez une application qui traite des données sensibles ? Une application sur mesure par Appkodes, avec le chiffrement intégré dès la première version, démarre à $8,000, avec un plan chiffré à prix fixe avant le début des travaux, et la plupart des premières versions sont en ligne en 30 jours environ.
Ressources complémentaires
- Qu’est-ce que le développement d’applications cloud-native ?
- Comment choisir le meilleur fournisseur de CDN pour votre projet ?
- Comment optimiser une base de données ?
Questions fréquentes
Qu’est-ce que le chiffrement des données, en termes simples ?
Il transforme des données lisibles en texte chiffré incompréhensible, que seule une personne disposant de la bonne clé peut rendre lisible. Sans la clé, des données volées ne servent à rien.
Quel algorithme de chiffrement choisir pour une application mobile ?
AES-256 pour les données au repos, TLS 1.3 pour les données en transit, et des clés à courbes elliptiques (ECDH, ECDSA ou EdDSA) pour l’échange de clés et les signatures. Évitez DES, 3DES et les algorithmes faits maison.
Le 3DES est-il encore sûr ?
Non. Le NIST interdit le 3DES pour tout nouveau chiffrement depuis le 31 décembre 2023, à cause de l’attaque Sweet32. Ne l’utilisez que pour déchiffrer d’anciennes données, et passez à AES.
Où une application mobile doit-elle stocker ses clés de chiffrement ?
Dans le stockage sécurisé de la plateforme : le Keychain et la Secure Enclave sur iOS, ou l’Android Keystore. Ne codez jamais les clés en dur dans l’appli et ne les gardez pas dans des fichiers en clair.
Qu’est-ce que le chiffrement post-quantique ?
Un chiffrement conçu pour résister aux futurs ordinateurs quantiques. Le NIST a normalisé ML-KEM, ML-DSA et SLH-DSA en 2024, et iOS 26 utilise déjà par défaut un TLS résistant au quantique.

Arun Andiselvam
LinkedInJe suis un entrepreneur qui a créé cinq marques. J'ai revendu la première, un outil SEO, pour un montant à six chiffres, et je dirige aujourd'hui Appkodes, qui conçoit des applications mobiles et web sur mesure pour les fondateurs et les entreprises. J'ai financé chacune d'elles moi-même dès le premier jour.