
¡Acompáñanos a explorar el apasionante mundo de la seguridad de apps móviles!
Hablemos de algo crucial: mantener seguros nuestros activos digitales.
¿Sabías que los hackers ven las aplicaciones SaaS como sus cofres del tesoro?
El 31% de las organizaciones las señala como el principal objetivo en la nube. Y el almacenamiento en la nube no se queda atrás: es como miel para el cibercrimen, y un 30% lo señala como el principal objetivo.
Por sorprendente que parezca, una filtración de datos le cuesta hoy a una empresa en promedio $4.44 millones.
¿No es una locura?
¡Y ahí es donde el cifrado de datos entra en escena como el héroe!
Es como envolver tus pertenencias digitales en una capa de invisibilidad. Las convierte en muros de código ilegibles para quien no tiene autorización.
En este artículo aprenderás cómo proteger apps móviles y reforzar la seguridad en la nube mediante el cifrado de datos.
Como empresa de desarrollo de apps móviles que integra la seguridad en cada app que crea, reunimos estos consejos de seguridad de datos. Con ellos estarás en camino de crear una app a la que los usuarios confíen con gusto sus datos e información sensibles.
¡Pongámonos en marcha y convirtamos tu software en una fortaleza!
¿Qué es el cifrado de datos?
El cifrado de datos es una técnica de seguridad que codifica la información de modo que solo los usuarios autorizados que tienen la clave de cifrado correspondiente puedan acceder a ella o descifrarla.
Los mensajes cifrados, conocidos como texto cifrado o criptograma, son indescifrables e incomprensibles para cualquiera que intente leerlos sin la autorización adecuada.
Para ilustrarlo mejor, veamos un ejemplo de cifrado de datos.
Imagina que el número de una tarjeta de crédito es un mensaje cifrado. Antes de enviarlo por internet, se le aplica el cifrado con la clave de cifrado. Este proceso desordena los caracteres del número de tu tarjeta para que solo quienes tengan la clave de descifrado puedan leer el mensaje.
Para quien intercepte este mensaje cifrado, será solo una secuencia aleatoria de caracteres y símbolos. No tendrá idea de que se trata del número de tu tarjeta de crédito.
Por último, cuando el destinatario recibe el mensaje cifrado, puede usar la clave para descifrarlo y ver el número real de la tarjeta. Es como tener tu propio idioma secreto que mantiene tu información a salvo.
¿Cómo funciona el cifrado de datos? ¿Cómo protege los datos?
El cifrado de datos comienza transformando el texto plano (así se llaman los datos sin cifrar) en texto cifrado, es decir, los datos cifrados, que parecen una colección aleatoria e ininteligible de caracteres. Esta conversión se logra mediante algoritmos criptográficos y claves de cifrado.
Proceso de cifrado
Texto plano: El proceso comienza con el texto plano, que puede estar en forma digital, como textos, archivos o mensajes, y que necesita cifrarse.
Algoritmo de cifrado: El algoritmo de cifrado toma los datos en texto plano y la clave de cifrado secreta. Realiza cálculos sobre el texto plano para producir el texto cifrado.
Clave de cifrado: La clave de cifrado es una cadena única de bits que los algoritmos de cifrado usan para convertir el texto plano en texto cifrado. La solidez del cifrado depende en gran medida de la calidad de la clave.
Generación del texto cifrado
Texto cifrado: El resultado del proceso de cifrado es el texto cifrado, en el que los datos en texto plano quedan cifrados. Esa cadena de caracteres revuelta e ilegible confunde a cualquiera que no tenga la clave de descifrado.
Proceso de descifrado
Clave de descifrado: Se necesita una clave de descifrado para descifrar el texto cifrado y recuperar así los datos originales en texto plano. En el cifrado simétrico, la clave de descifrado es la misma que la de cifrado. En el cifrado asimétrico es una clave distinta, relacionada matemáticamente con la clave de cifrado como una de las dos mitades de un par de claves.
Algoritmo de descifrado: El algoritmo de descifrado se aplica al texto cifrado junto con la clave de descifrado. A la inversa del cifrado, ejecuta un procedimiento matemático sobre el texto cifrado para recuperar la información original en texto plano.
Recuperación del texto plano
Texto plano recuperado: Es el resultado del proceso de descifrado: el texto plano recuperado, idéntico a los datos originales antes del cifrado. Solo la clave de descifrado correcta permite a la parte autorizada descifrar el texto cifrado y leer el mensaje original. Así es como funciona el cifrado de datos.
¿Qué tipos de cifrado de datos se usan en el almacenamiento en la nube?
Conocer los distintos métodos de cifrado de datos puede ser la clave para reforzar tu defensa digital frente a las amenazas cibernéticas. El cifrado de datos se realiza con dos métodos diferentes, cada uno con sus ventajas y desventajas.
Cifrado simétrico
El cifrado simétrico es una técnica criptográfica que usa una sola clave tanto para cifrar como para descifrar los datos.
Funciona así: el emisor y el receptor tienen acceso a la misma clave secreta, que usan tanto para cifrar como para descifrar los datos. Esa clave se mantiene en secreto y funciona como herramienta de protección.
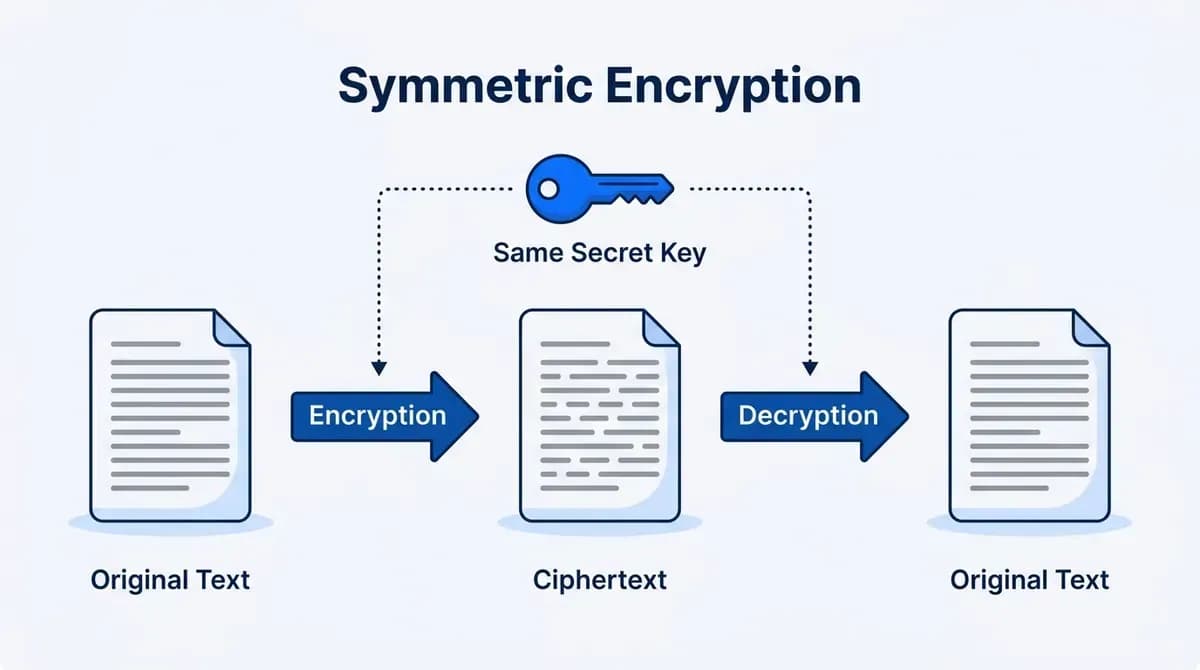
¿Cómo funciona?
Primero, el texto plano, es decir, los datos originales, se cifra y se transforma en texto cifrado, la forma cifrada de los datos. Esto ocurre al aplicar un algoritmo de cifrado al texto plano en combinación con la clave secreta.
De esa mezcla surge una masa indescifrable de caracteres, incomprensible para un lector común. Cuando el mensaje cifrado llega al destinatario previsto, este usa la misma clave secreta para descifrarlo y accede al texto plano original.
Ventajas
Velocidad: Estos algoritmos suelen ser más eficientes que la criptografía asimétrica, lo que los hace adecuados para cifrar grandes volúmenes de datos.
Eficiencia: Requiere menos recursos de cómputo que el cifrado asimétrico.
Sencillez: Los algoritmos de cifrado simétrico suelen ser más fáciles de diseñar y de entender.
Desventajas
Distribución de claves: El mayor desafío es hacer llegar la clave secreta a todos los participantes de forma segura.
Gestión de claves: Con más claves y más usuarios, la gestión y el almacenamiento seguro de las claves se vuelven cada vez más difíciles.
Falta de autenticación: El cifrado simétrico por sí solo no demuestra quién es el emisor ni quién es el receptor.
Algoritmos de cifrado simétrico más comunes
AES (Advanced Encryption Standard): Uno de los algoritmos de cifrado simétrico más populares y, a menudo, considerado el más seguro. Admite claves de 128, 192 o 256 bits.
DES (Data Encryption Standard): Un algoritmo de cifrado simétrico antiguo que usa una clave de 56 bits. No es tan seguro como AES, que lo ha reemplazado.
3DES (Triple Data Encryption Standard): Una ampliación de DES que aplica el procedimiento DES tres veces con claves distintas. Aunque Triple DES es más seguro, es más lento y menos eficiente que AES.
Blowfish: Un cifrado simétrico con longitud de clave variable (de 32 a 448 bits). Es conocido sobre todo por su sencillez y su agilidad.
Cifrado asimétrico
El cifrado asimétrico, también llamado cifrado de clave pública, es una técnica criptográfica que usa un par de claves para cifrar y descifrar datos. A diferencia del cifrado simétrico, en el que se usa la misma clave para cifrar y descifrar, el cifrado asimétrico usa una clave pública y una clave privada.
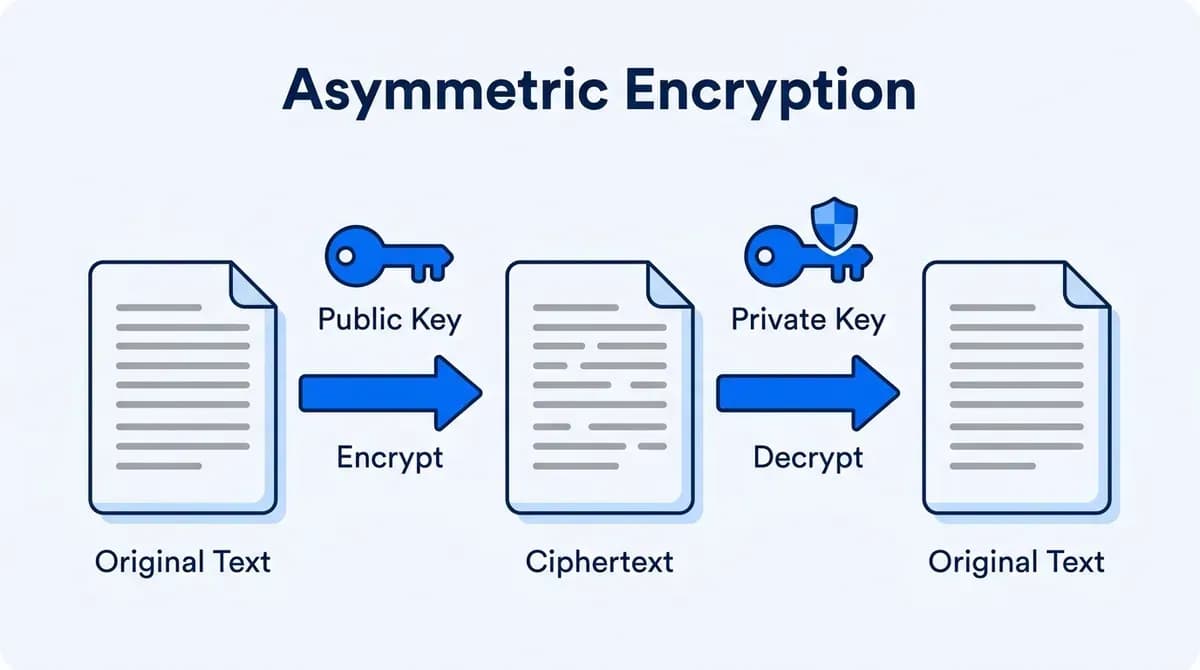
¿Cómo funciona?
Cada usuario tiene un par de claves formado por una clave pública y una clave privada. La clave pública es de libre acceso y se comparte sin restricciones. La clave privada, en cambio, se protege con celo y solo la conoce su dueño.
Cuando un emisor quiere cifrar datos y enviárselos a un destinatario, usa la clave pública de ese destinatario para cifrarlos. Los datos cifrados resultan ilegibles para cualquiera, salvo para el destinatario previsto, que tiene su propia clave privada.
Ventajas
Intercambio seguro de claves: El cifrado asimétrico mantiene la seguridad de la comunicación al permitir intercambiar claves secretas a través de canales vulnerables.
Firmas digitales: Permite crear y verificar firmas digitales, lo que garantiza la integridad y la autenticidad de los datos.
Autenticación: Gracias a su funcionamiento con dos claves, permite implementar procesos de autenticación que hacen mucho más seguras las compras y las conversaciones en línea.
Desventajas
Complejidad computacional: Los algoritmos de cifrado asimétrico suelen ser más lentos porque requieren más capacidad de cómputo.
Gestión de claves: Gestionar y proteger las claves privadas a gran escala sigue siendo un gran desafío.
Escalabilidad limitada: Por su considerable complejidad computacional, un algoritmo de cifrado asimétrico puede no rendir bien al procesar grandes volúmenes de datos.
Algoritmos de cifrado asimétrico más comunes
RSA (Rivest-Shamir-Adleman): El algoritmo RSA, uno de los algoritmos de cifrado asimétrico más usados, se basa en la dificultad de factorizar el producto de dos números primos grandes.
DSA (Digital Signature Algorithm): DSA se creó principalmente para las firmas digitales y durante mucho tiempo se usó junto con otros algoritmos criptográficos para la autenticación y la integridad de los datos. La norma FIPS 186-5 (2023) del NIST ya no aprueba DSA para firmas nuevas, así que las apps nuevas usan ECDSA o EdDSA en su lugar.
Criptografía de curva elíptica (ECC): ECC es una opción viable que ofrece una seguridad sólida, por lo que resulta adecuada para entornos con recursos limitados, como los dispositivos móviles y los dispositivos IoT.
Intercambio de claves Diffie-Hellman: Diffie-Hellman es un protocolo de intercambio de claves que permite a dos partes acordar una clave secreta a través de un canal de comunicación inseguro; no es un algoritmo de cifrado en sí mismo.
¿Qué es el Data Encryption Standard (DES)?
El Data Encryption Standard (DES) es un algoritmo de cifrado de clave simétrica que IBM creó a principios de los años setenta junto con el gobierno federal de Estados Unidos, como estándar unificado para proteger información sensible pero no clasificada.
DES es un cifrado por bloques que usa bloques de 64 bits y una clave de 56 bits tanto para cifrar como para descifrar. Pese a sus largos años de uso y su importancia histórica, el avance de la capacidad de cómputo dejó obsoleto a DES.
La principal razón de la inseguridad de DES es su pequeño tamaño de clave, de 56 bits, que lo hace vulnerable a los ataques de fuerza bruta, en los que se prueban sistemáticamente todas las claves posibles hasta dar con la correcta.
Por eso, DES ha sido sustituido en gran medida por algoritmos de cifrado más avanzados: Triple DES y AES (Advanced Encryption Standard).
¿Qué es el Triple Data Encryption Standard (3DES)?
El Triple Data Encryption Standard es un algoritmo de cifrado de clave simétrica que eleva el nivel de seguridad del Data Encryption Standard (DES) aplicando el algoritmo DES tres veces seguidas.
Así funciona 3DES.
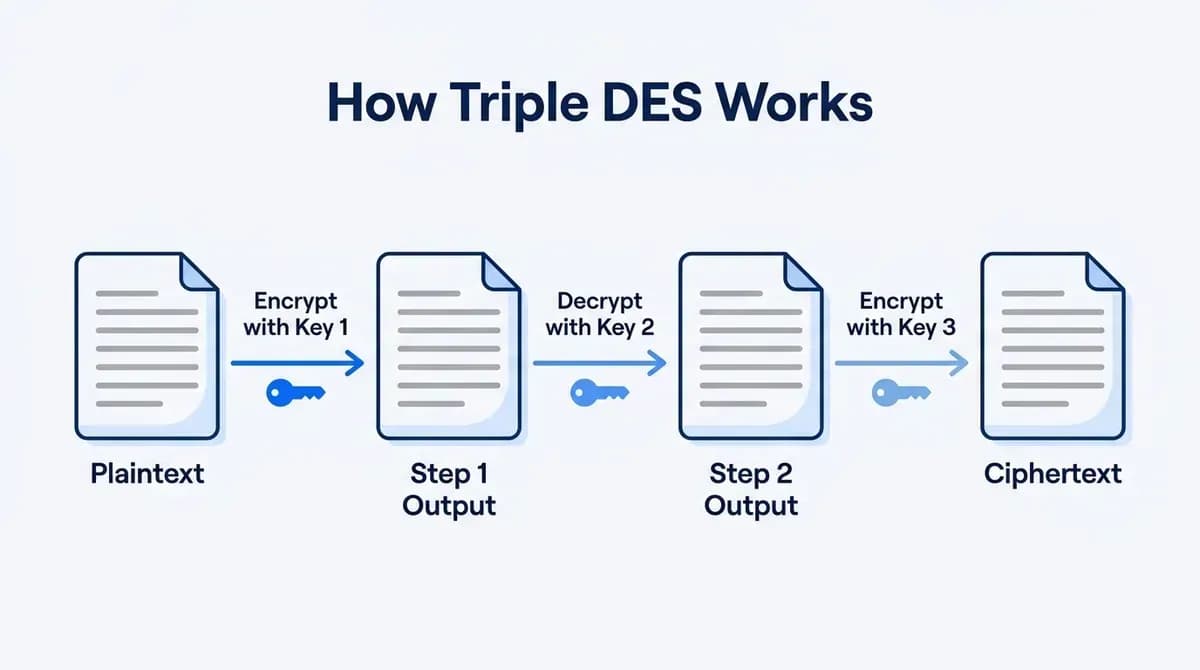
En el Triple Data Encryption Standard, los procedimientos de cifrado y descifrado se encadenan para ofrecer el mayor nivel de seguridad de los datos. El cifrado comienza sometiendo el texto plano a una cadena de operaciones criptográficas.
Primero, el texto plano se cifra con la primera clave de 56 bits (K1), lo que da como resultado un texto cifrado que oculta el contenido original. Luego, ese texto cifrado se descifra con la segunda clave de 56 bits (K2), una operación inversa al cifrado que devuelve un texto plano.
Este texto plano intermedio se cifra una vez más, pero esta vez con la siguiente clave de 56 bits (K3), para lograr un cifrado más eficaz.
En la etapa de descifrado, se aplican al texto cifrado las operaciones en el orden inverso al de la fase de cifrado.
Primero, el texto se descifra con la tercera clave de 56 bits (K3), lo que produce un texto cifrado intermedio.
A continuación, ese texto cifrado intermedio pasa por una fase de cifrado con la segunda clave de 56 bits (K2), que vuelve a cifrar los datos. Al final, el texto cifrado se descifra con la primera clave de 56 bits (K1) y se obtiene el mensaje original en texto plano.
El uso de claves distintas en este proceso de cifrado repetido lo hace mucho más resistente. Al combinar varios procedimientos de cifrado y descifrado con claves diferentes, 3DES ofrece más seguridad que el cifrado DES, que realiza una sola operación con una única clave.
Este mecanismo de cifrado avanzado fue clave para proteger datos sensibles frente a todo tipo de brechas de seguridad, desde la interceptación de datos hasta el acceso no autorizado.
En cambio, Triple DES es más lento y menos eficiente que los algoritmos de cifrado modernos como el Advanced Encryption Standard (AES), que es más rápido y mucho más robusto. Por eso el NIST prohibió 3DES para cifrado nuevo después del 31 de diciembre de 2023: sus bloques de 64 bits quedan expuestos al ataque Sweet32 cuando se cifran grandes cantidades de datos con una misma clave. Hoy, 3DES solo se usa para descifrar datos antiguos.
Triple DES frente a DES tradicional: comparación de algoritmos de cifrado de datos
Mayor seguridad de red: Al aplicar el cifrado DES tres veces seguidas con claves distintas, el algoritmo 3DES aumenta la longitud efectiva de la clave, lo que lo hace más resistente que el DES convencional frente a ataques de fuerza bruta y de canal lateral.
Compatibilidad con versiones anteriores: 3DES es compatible con DES, de modo que los usuarios de DES pueden mejorar los parámetros de cifrado de sus sistemas sin cambiar el hardware ni el software existentes.
Fiabilidad comprobada: Durante muchos años, 3DES fue uno de los algoritmos de cifrado más usados, sometido a un exhaustivo criptoanálisis y probado en la industria, sobre todo en los pagos.
Cumplimiento normativo: En mercados regulados como las finanzas y la salud, 3DES ayudó en su momento a las organizaciones a cumplir los requisitos de cifrado robusto. Desde que el NIST lo retiró, normas como PCI DSS exigen AES, así que 3DES ya no las cumple para datos nuevos.
Solución provisional: Aunque no es tan eficiente ni tan seguro como los estándares de cifrado más recientes, como el Advanced Encryption Standard o AES, 3DES sirvió como solución provisional para organizaciones que necesitaban más seguridad que la de DES, pero que en un principio no podían adoptar AES por sus sistemas heredados o por problemas de compatibilidad.
¿Por qué es importante el cifrado de datos? Beneficios del cifrado de datos
Quizás te preguntes por qué se habla tanto del cifrado de datos. Pues hay más de unas cuantas buenas razones por las que es algo tan importante. Veámoslo de cerca y descubramos por qué el cifrado de datos es tan necesario.
Confidencialidad
El cifrado garantiza la confidencialidad de los datos al transformarlos en texto cifrado, que no se puede leer sin la clave de descifrado adecuada.
Protege los datos frente al acceso no autorizado e impide que personas o terceros sin autorización vean o comprendan su contenido. Mantener la seguridad de los datos mediante cifrado, control de acceso y registros de auditoría es esencial para proteger la información sensible de los flujos de trabajo.
Seguridad de los datos
El cifrado no solo impide que terceros no autorizados lean los datos, sino que también los protege de modificaciones, manipulaciones o alteraciones durante la transmisión o el almacenamiento.
Cifrar los datos es una forma de asegurarse de que no sean vulnerados, hackeados ni modificados de forma ilícita; así, el cifrado de datos protege la integridad de la información.
Cumplimiento normativo
Muchas industrias y organismos reguladores exigen a las organizaciones implementar el cifrado como parte obligatoria de sus normativas de seguridad y privacidad de datos.
Cumplir normativas de privacidad de datos como el RGPD, HIPAA, PCI DSS y otras suele exigir el cifrado de los datos sensibles para mantener el cumplimiento normativo.
Protección contra filtraciones de datos
El cifrado cumple un papel fundamental para contener las filtraciones de datos, ya que codifica los datos sensibles de forma que los desconocidos no puedan leerlos.
Si ocurre una brecha de seguridad o un acceso no autorizado a los datos, el cifrado los mantiene a salvo y reduce el impacto de la exposición sobre las personas y las organizaciones.
Protección de la privacidad personal
El cifrado protege los datos personales, como los historiales médicos, los datos financieros y las comunicaciones privadas, para que no los intercepten hackers, ciberdelincuentes, gobiernos u otros actores maliciosos.
Preservación de la integridad de los datos
El cifrado funciona en dos sentidos: no solo protege contra el acceso no autorizado, sino que también ayuda a mantener la integridad de los datos al detectar y bloquear cambios o alteraciones no autorizados.
Cifrar los datos tanto en reposo como en tránsito permite a las organizaciones proteger la información almacenada y evitar cambios no autorizados que pongan en duda su exactitud.
Comunicación segura
El cifrado refuerza la seguridad y la privacidad de los canales de comunicación, como los que usan el correo electrónico, las apps de mensajería y las transacciones de comercio electrónico. Al cifrar el tráfico en tránsito, las organizaciones pueden prevenir la interceptación de datos, las escuchas y los ataques de intermediario (man-in-the-middle).
Recomendaciones de buenas prácticas de cifrado
Ahora que hemos repasado las principales técnicas y las mejores formas de implementar el cifrado de datos en apps móviles, sigamos adelante.
Cada consejo está pensado para ayudar a los desarrolladores a crear apps móviles robustas y confiables para sus usuarios, usando tecnología de cifrado y protocolos de comunicación seguros.
Elige algoritmos de cifrado robustos
Los algoritmos de cifrado son la base de la seguridad de los datos en las apps móviles. Es fundamental elegir algoritmos que ofrezcan un cifrado robusto y una sólida protección criptográfica frente a ataques de fuerza bruta y de criptoanálisis.
AES (Advanced Encryption Standard) es, hasta hoy, uno de los algoritmos de cifrado más seguros y eficientes disponibles. Admite longitudes de clave de 128, 192 o 256 bits, lo que permite cifrar datos con distintos niveles de sensibilidad.
Implementa cifrado de extremo a extremo
El cifrado de extremo a extremo garantiza que los datos viajen completamente cifrados desde el origen hasta el destino. En otras palabras, solo quienes tienen las claves de descifrado adecuadas pueden desbloquear los datos cifrados y leer el mensaje.
Para proteger todos los datos transmitidos y los datos en reposo, adopta un esquema de cifrado de extremo a extremo confiable en toda tu app móvil.
Gestión segura de claves
Las claves de cifrado son la piedra angular del proceso de cifrado de datos. Conviene aplicar una política de gestión de claves eficaz para evitar cualquier tipo de acceso no autorizado a ellas.
Usa módulos de seguridad de hardware o servicios de gestión de claves de confianza para generar, almacenar y distribuir las claves de cifrado de forma segura. En el propio teléfono, guarda las claves en el Keychain y el Secure Enclave de iOS o en el Android Keystore, nunca en el código de la app ni en un almacenamiento sin protección.
Establece procesos de rotación y revocación de claves que eleven el nivel de seguridad y contrarresten el riesgo de que una clave quede comprometida.
Usa protocolos de comunicación seguros
Los protocolos de comunicación seguros, como HTTPS (HTTP Secure) y TLS (Transport Layer Security), cifran y autentican los datos que se envían por la red.
Asegúrate de que la app móvil que desarrollas se comunique con los servidores a través de conexiones seguras para evitar escuchas, manipulaciones y otros ataques basados en la red.
Actualiza y corrige de forma continua los protocolos de seguridad de tu app para eliminar riesgos y cumplir los estándares de seguridad vigentes.
Cifra los datos sensibles desde el origen.
Cifra los datos sensibles desde el primer momento, ya sea al almacenarlos en el dispositivo o al transmitirlos por la red. Esto incluye las credenciales de los usuarios, la información personal, los datos financieros y cualquier otro dato importante que la app recopile y use.
Usa mecanismos de cifrado dentro de tu app para cifrar los datos antes de guardarlos en las bases de datos locales o de transmitirlos por la red. Gestionar las claves de cifrado de forma segura y protegerlas del acceso no autorizado es imprescindible.
Añade segmentación de datos y controles de acceso
Establece segmentación de datos y controles de acceso para que los roles y permisos de los usuarios restrinjan el acceso a los datos descifrados.
Implementa en tu app un mecanismo de control de acceso detallado para que solo los usuarios autorizados puedan acceder a los datos sensibles. Así se evitan los accesos no autorizados y las filtraciones de datos.
Actualiza con regularidad los mecanismos de cifrado
Mantenerte al día con los últimos estándares de cifrado, algoritmos y buenas prácticas de seguridad te permite atajar brechas de seguridad y vulnerabilidades del sistema antes de que ocurran.
Audita y actualiza con frecuencia las rutinas de cifrado de tu app móvil para garantizar la seguridad frente a riesgos crecientes y requisitos normativos.
Sigue los avisos de seguridad y los parches que publican los proveedores de algoritmos criptográficos y las empresas de seguridad para corregir cualquier posible vulnerabilidad o debilidad de tu solución de cifrado.
Realiza auditorías y pruebas de seguridad
Realiza auditorías y pruebas de seguridad con regularidad para detectar y corregir posibles vulnerabilidades en la implementación del cifrado de tu app móvil.
Lleva a cabo pruebas de penetración, revisiones de código y evaluaciones de vulnerabilidades para analizar los mecanismos de cifrado y descubrir cualquier fallo o debilidad.
Sigue las buenas prácticas y las directrices de seguridad que marcan los organismos de normalización y las organizaciones de seguridad para reforzar la implementación del cifrado en tu app móvil.
Con estas pautas puedes blindar la seguridad de tu app móvil frente a accesos no autorizados, filtraciones de datos y ciberataques. Puede que sea la respuesta que te faltaba sobre cómo mejorar el rendimiento de una app móvil.
Prepárate para el cifrado poscuántico
Hay un cambio más que todo equipo de desarrollo de apps debería conocer. Las computadoras cuánticas a gran escala, cuando existan, podrían romper RSA y la criptografía de curva elíptica. Por eso el NIST publicó sus primeros estándares de cifrado poscuántico en agosto de 2024: FIPS 203 (ML-KEM) para el intercambio de claves, y FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) para las firmas digitales.
Las plataformas móviles ya se están moviendo. Desde iOS 26, los dispositivos de Apple usan de forma predeterminada TLS con seguridad cuántica (el intercambio de claves híbrido X25519MLKEM768), y CryptoKit de Apple pone ML-KEM y ML-DSA al alcance de los desarrolladores. AES con claves de 256 bits sigue siendo seguro, así que el trabajo se concentra sobre todo en el intercambio de claves y las firmas: mantén al día tus bibliotecas y elige una infraestructura de servidor compatible con TLS poscuántico híbrido.
Conclusión
El cifrado de datos ya no es solo una opción, sino una necesidad absoluta en nuestra realidad digital. Con técnicas de cifrado robustas, los desarrolladores pueden dar a los usuarios una sensación de seguridad y confianza: su información queda guardada en un lugar seguro, lejos de miradas indiscretas y de amenazas dañinas.
Como vimos en esta guía, desde la elección de los algoritmos de cifrado adecuados hasta las técnicas de gestión de claves, cada práctica de cifrado de datos es un paso hacia una mayor seguridad y una mejor protección de la privacidad. Con disciplina y las mejores prácticas de cifrado, las apps móviles pueden ser revolucionarias y garantizar un mundo digital seguro para todos en el futuro.
¿Estás planeando una app que maneja datos sensibles? Una app a medida de Appkodes, con cifrado integrado desde la primera versión, parte de $8,000, con un plan presupuestado a precio cerrado antes de empezar el trabajo, y la mayoría de las primeras versiones salen en vivo en unos 30 días.
Recursos adicionales
- ¿Qué es el desarrollo de aplicaciones cloud-native?
- ¿Cómo encontrar los mejores proveedores de CDN para tu proyecto?
- ¿Cómo optimizar una base de datos?
Preguntas frecuentes
¿Qué es el cifrado de datos en palabras simples?
Convierte datos legibles en un texto cifrado ininteligible que solo alguien con la clave correcta puede revertir. Sin la clave, los datos robados no sirven de nada.
¿Qué algoritmo de cifrado es mejor para apps móviles?
AES-256 para datos en reposo, TLS 1.3 para datos en tránsito y claves de curva elíptica (ECDH, ECDSA o EdDSA) para el intercambio de claves y las firmas. Evita DES, 3DES y los cifrados caseros.
¿Sigue siendo seguro usar 3DES?
No. El NIST prohibió 3DES para cifrado nuevo después del 31 de diciembre de 2023 debido al ataque Sweet32. Úsalo solo para descifrar datos antiguos y migra a AES.
¿Dónde debe guardar una app móvil las claves de cifrado?
En el almacenamiento seguro de la plataforma: el Keychain y el Secure Enclave de iOS, o el Android Keystore. Nunca incrustes claves en el código de la app ni las guardes en archivos sin protección.

Arun Andiselvam
LinkedInSoy un emprendedor que ha creado cinco marcas. Vendí la primera, una herramienta de SEO, en una operación de seis cifras, y hoy dirijo Appkodes, donde creamos apps móviles y web a medida para fundadores y empresas. Financié cada una de ellas por mi cuenta desde el primer día.
