Venha com a gente explorar o fascinante universo da segurança de apps móveis!
Vamos falar de algo crucial: manter nossos ativos digitais seguros.
Você sabia que os hackers enxergam os aplicativos SaaS como verdadeiros baús do tesouro?
31% das organizações os apontam como o principal alvo na nuvem! E o armazenamento em nuvem não fica atrás. De novo, ele atrai o cibercrime como mel, com 30% apontando-o como o principal alvo.
E, por incrível que pareça, uma violação de dados hoje custa a uma empresa, em média, US$ 4,44 milhões.
Não é uma loucura?
É aí que a criptografia de dados entra como a heroína da história!
É como envolver seus pertences digitais em uma capa de invisibilidade. Ela os transforma em paredões de código ilegíveis para quem não tem autorização.
Neste post, você vai aprender como proteger apps móveis e reforçar a segurança na nuvem com criptografia de dados.
Como uma empresa de desenvolvimento de aplicativos que coloca segurança em cada app que cria, reunimos estas dicas de proteção de dados. Com elas, você estará no caminho certo para criar um app ao qual os usuários vão confiar seus dados e informações sensíveis com tranquilidade.
Então, mãos à obra: vamos transformar o seu software em uma fortaleza!
O que é criptografia de dados?
A criptografia de dados é uma técnica de segurança que codifica as informações de forma que só usuários autorizados, com a chave de criptografia correta, consigam acessá-las ou decifrá-las.
As mensagens criptografadas, chamadas de cifra ou texto cifrado, são indecifráveis e incompreensíveis para qualquer pessoa que tente lê-las sem a devida autorização.
Para ilustrar melhor, veja um exemplo de criptografia de dados.
Imagine que o número do seu cartão de crédito seja uma mensagem criptografada. Antes de enviá-lo pela internet, você aplica a criptografia a ele com a chave de criptografia. Esse processo embaralha a ordem dos caracteres do número do cartão, de modo que só quem tem a chave de decodificação consegue ler a mensagem.
Para quem interceptar essa mensagem criptografada, ela será só uma sequência aleatória de caracteres e símbolos. A pessoa não faria a menor ideia de que se trata do número do seu cartão.
Por fim, quando o destinatário certo recebe a mensagem criptografada, ele usa a chave para descriptografá-la e ver o número real do cartão. É como ter a sua própria língua secreta de proteção, que mantém suas informações em sigilo.
Como a criptografia de dados funciona? Como ela protege os dados?
A criptografia de dados começa transformando o texto simples (os dados não criptografados são chamados de texto simples) em texto cifrado, que são os dados criptografados e parecem apenas um amontoado aleatório e ininteligível de caracteres. Essa conversão é feita por meio de algoritmos criptográficos e chaves de criptografia.
Processo de criptografia
Texto simples: O processo começa com o texto simples, que pode estar em formato digital, como textos, arquivos ou mensagens que precisam ser criptografados.
Algoritmo de criptografia: O algoritmo de criptografia usa os dados em texto simples e a chave secreta de criptografia. Ele realiza cálculos sobre o texto simples para produzir o texto cifrado.
Chave de criptografia: A chave de criptografia é uma sequência única de bits que os algoritmos de criptografia usam para transformar texto simples em texto cifrado. A força da criptografia depende muito da qualidade dessa chave.
Geração do texto cifrado
Texto cifrado: O resultado do processo de criptografia é o texto cifrado, ou seja, os dados em texto simples já criptografados. Essa linha de caracteres embaralhada e ilegível deixa confuso qualquer um que não tenha a chave de descriptografia.
Processo de descriptografia
Chave de descriptografia: É preciso uma chave de descriptografia para descriptografar o texto cifrado e recuperar os dados originais em texto simples. Na criptografia simétrica, a chave de descriptografia é a mesma chave de criptografia. Na criptografia assimétrica, é uma chave diferente, ligada matematicamente à chave de criptografia como metade de um par de chaves.
Algoritmo de descriptografia: O algoritmo de descriptografia é aplicado ao texto cifrado junto com a chave de descriptografia. Ele faz o caminho inverso, executando um procedimento matemático sobre o texto cifrado para recuperar as informações originais em texto simples.
Recuperação do texto simples
Texto simples recuperado: Este é o resultado do processo de descriptografia: o texto simples recuperado, idêntico aos dados originais antes da criptografia. Só uma chave de descriptografia correta permite que a parte autorizada descriptografe o texto cifrado e leia a mensagem original. É assim que a criptografia de dados funciona.
Quais são os tipos de criptografia de dados usados no armazenamento em nuvem?
Conhecer os diferentes métodos de criptografia de dados pode ser a chave para reforçar a defesa digital contra ameaças cibernéticas. A criptografia de dados é feita por dois métodos diferentes, cada um com seus prós e contras.
Criptografia simétrica
A criptografia simétrica é uma técnica criptográfica que usa uma única chave tanto para criptografar quanto para descriptografar os dados.
Ela funciona assim: o remetente e o destinatário têm acesso à mesma chave secreta, que usam para criptografar e descriptografar os dados. Essa chave é mantida em segredo e funciona como uma ferramenta de proteção.
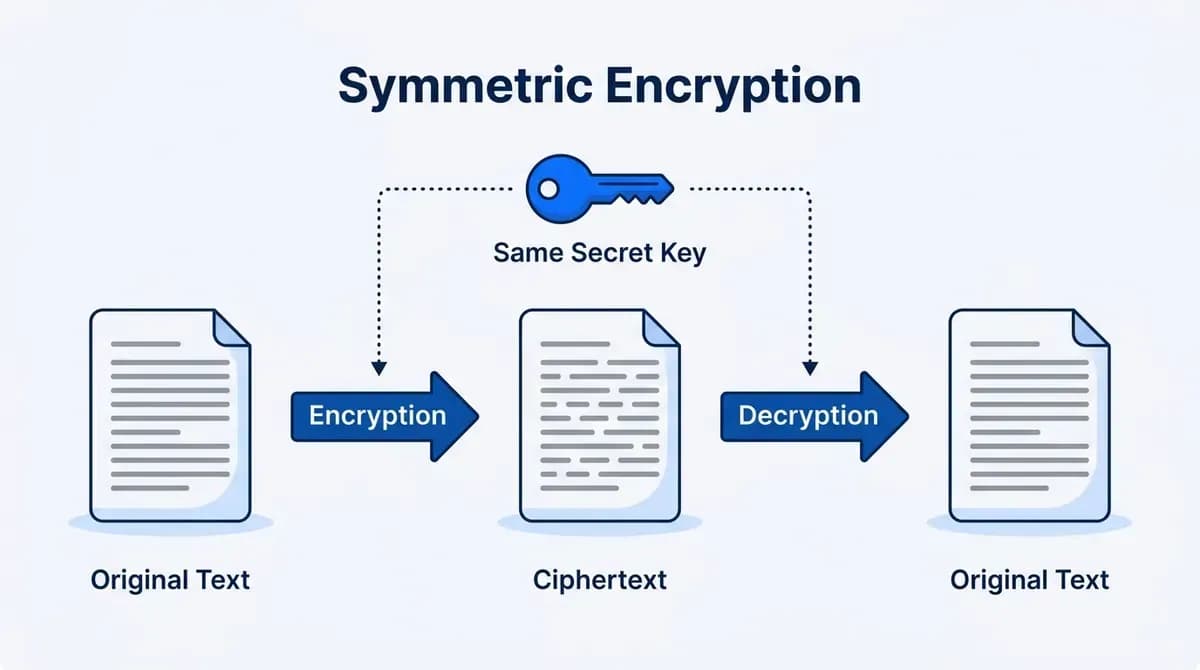
Como funciona?
Primeiro, o texto simples, que são os dados originais, é cifrado e transformado em texto cifrado, a forma criptografada dos dados. Isso acontece aplicando um algoritmo de criptografia ao texto simples em combinação com a chave secreta.
Dessa mistura nasce um amontoado indecifrável de caracteres, incompreensível para um leitor comum. Quando a mensagem criptografada chega ao destinatário certo, ele usa a mesma chave secreta para descriptografá-la e acessa o texto simples original.
Prós
Velocidade: Esses algoritmos costumam ser mais eficientes que a criptografia assimétrica, o que os torna adequados para criptografar grandes volumes de dados.
Eficiência: Exige menos poder computacional que a criptografia assimétrica.
Simplicidade: Os algoritmos de criptografia simétrica costumam ser mais simples de projetar e entender.
Contras
Distribuição de chaves: O maior desafio é fazer a chave secreta chegar fisicamente a todos os participantes.
Gerenciamento de chaves: Com mais chaves e mais usuários envolvidos, gerenciar e armazenar as chaves com segurança fica cada vez mais difícil.
Falta de autenticação: A criptografia simétrica, sozinha, não comprova quem é o remetente ou o destinatário.
Algoritmos comuns de criptografia simétrica
AES (Advanced Encryption Standard): Um dos algoritmos de criptografia simétrica mais populares e, muitas vezes, considerado o mais seguro. Ele trabalha com chaves de 128, 192 ou 256 bits.
DES (Data Encryption Standard): Um algoritmo antigo de criptografia simétrica que usa uma chave de 56 bits. Não é tão seguro quanto o AES, que acabou tomando o seu lugar.
3DES (Triple Data Encryption Standard): Uma ampliação do DES que executa o procedimento do DES três vezes, com chaves diferentes. Embora o Triple DES seja mais seguro, ele é mais lento e menos eficiente que o AES.
Blowfish: Cifra simétrica com chave de tamanho variável (de 32 a 448 bits). É conhecida principalmente pela simplicidade e pela agilidade.
Criptografia assimétrica
A criptografia assimétrica, também chamada de criptografia de chave pública, é uma técnica criptográfica que usa um par de chaves para criptografar e descriptografar os dados. Ao contrário da criptografia simétrica, em que a mesma chave serve para as duas operações, a criptografia assimétrica usa uma chave pública e uma chave privada.
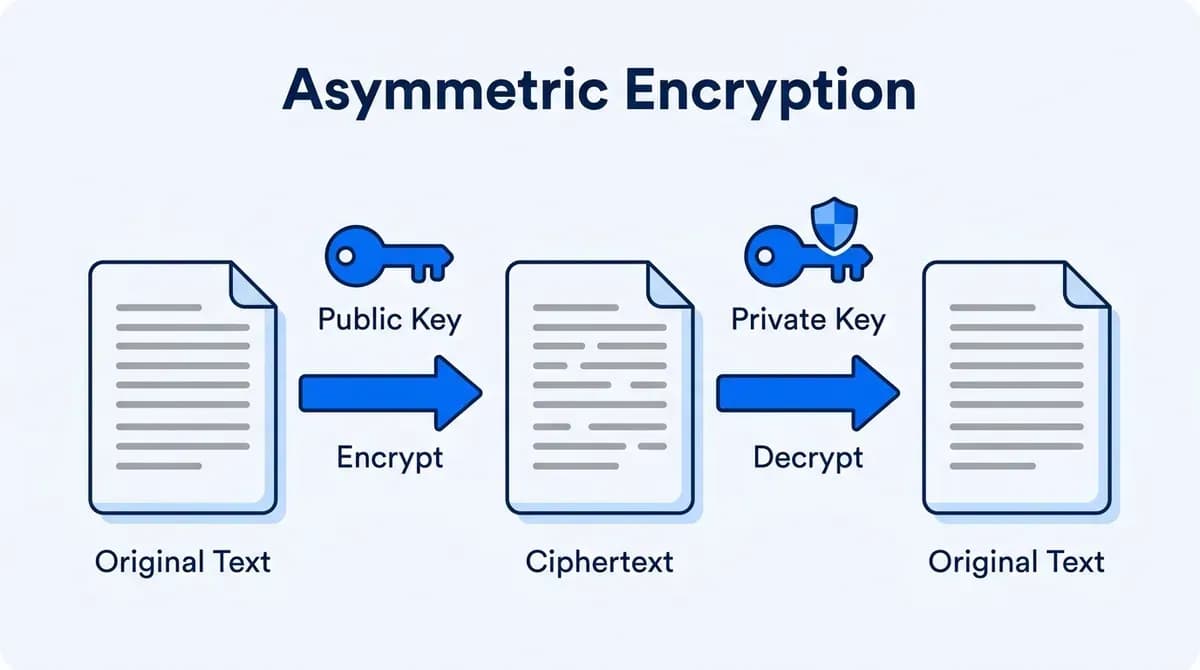
Como funciona?
Cada usuário tem um par de chaves formado por uma chave pública e uma chave privada. A chave pública fica acessível a todos e é compartilhada sem restrições. Já a chave privada é guardada a sete chaves e só o dono a conhece.
Quando um remetente quer criptografar alguns dados e enviá-los ao destinatário, ele usa a chave pública do destinatário para criptografá-los. Os dados criptografados ficam ilegíveis para qualquer pessoa, exceto o destinatário certo, que tem a sua chave privada exclusiva.
Prós
Troca segura de chaves: A criptografia assimétrica mantém a comunicação segura ao permitir a troca de chaves secretas por canais vulneráveis.
Assinaturas digitais: Ela permite criar e verificar assinaturas digitais, garantindo a integridade e a autenticidade dos dados.
Autenticação: Graças à criptografia de mão única, é possível implementar processos de autenticação que tornam compras e conversas online muito mais seguras.
Contras
Complexidade computacional: Os algoritmos de criptografia assimétrica costumam ser mais lentos, porque exigem mais poder de processamento.
Gerenciamento de chaves: Gerenciar e proteger chaves privadas em ambientes de grande escala continua sendo um grande desafio.
Escalabilidade limitada: Por causa da sua considerável complexidade computacional, o algoritmo de criptografia assimétrica pode não dar conta de processar grandes volumes de dados com eficiência.
Algoritmos comuns de criptografia assimétrica
RSA (Rivest-Shamir-Adleman): O algoritmo RSA, um dos algoritmos de criptografia assimétrica mais usados, baseia-se na dificuldade de fatorar o produto de dois números primos muito grandes.
DSA (Digital Signature Algorithm): O DSA foi criado principalmente para assinaturas digitais e, por muito tempo, foi usado em conjunto com outros algoritmos criptográficos para autenticação e integridade dos dados. O FIPS 186-5 (2023) do NIST não aprova mais o DSA para novas assinaturas, por isso os apps novos usam ECDSA ou EdDSA.
Criptografia de curva elíptica (ECC): A ECC é uma opção viável que oferece segurança forte e, por isso, é indicada para ambientes com recursos limitados, como dispositivos móveis e dispositivos IoT.
Troca de chaves Diffie-Hellman: O Diffie-Hellman é um protocolo de troca de chaves que permite que duas partes combinem uma chave secreta por um canal de comunicação inseguro; ele não é, por si só, um algoritmo de criptografia.
O que é o Data Encryption Standard (DES)?
O Data Encryption Standard (DES) é um algoritmo de criptografia de chave simétrica criado no início dos anos 1970 pela IBM, em parceria com o governo federal dos EUA, como padrão unificado para proteger informações sensíveis, porém não sigilosas.
O DES é uma cifra de bloco que usa blocos de 64 bits e uma chave de 56 bits para criptografar e descriptografar. Apesar dos muitos anos de uso e da importância histórica, o avanço do poder computacional tornou o DES obsoleto.
O principal motivo da insegurança do DES é o tamanho pequeno da chave, de 56 bits, que o deixa vulnerável a ataques de força bruta, em que todas as chaves possíveis são testadas sistematicamente até encontrar a certa.
Por isso, o DES foi em grande parte substituído por algoritmos de criptografia mais avançados, o Triple DES e o AES (Advanced Encryption Standard).
O que é o Triple Data Encryption Standard (3DES)?
O Triple Data Encryption Standard é um algoritmo de criptografia de chave simétrica que eleva o nível de segurança do Data Encryption Standard (DES) aplicando o algoritmo DES três vezes seguidas.
Veja como o 3DES funciona.
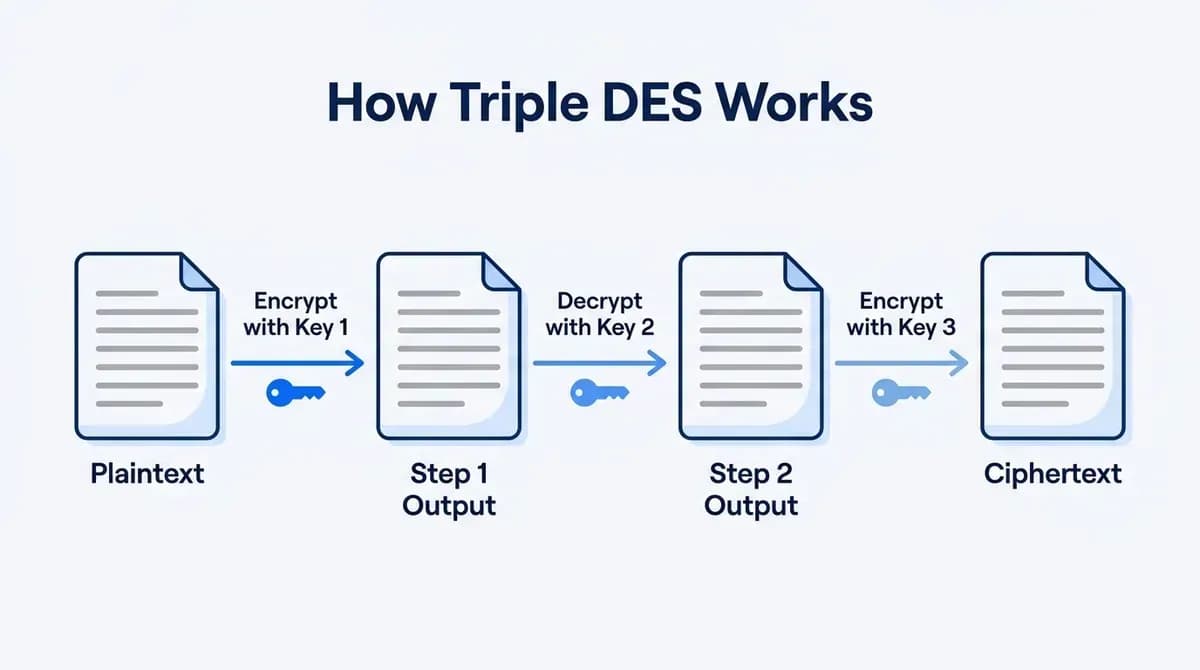
No Triple Data Encryption Standard, os procedimentos de criptografia e descriptografia são encadeados para oferecer o máximo de segurança aos dados. A criptografia começa submetendo o texto simples a uma cadeia de operações criptográficas.
Primeiro, o texto simples é criptografado com a primeira chave de 56 bits (K1), gerando um texto cifrado que esconde o conteúdo original. Em seguida, esse texto cifrado é descriptografado com a segunda chave de 56 bits (K2), uma inversão do processo de criptografia que revela um texto simples.
Esse texto simples intermediário é criptografado mais uma vez, mas agora com a chave seguinte de 56 bits (K3), para uma criptografia mais eficaz.
Na etapa de descriptografia, as operações acontecem sobre o texto cifrado na ordem inversa à da fase de criptografia.
Primeiro, o código é decifrado com a terceira chave de 56 bits (K3), o que resulta em um texto cifrado intermediário.
Depois, esse texto cifrado intermediário passa pela fase de criptografia com a segunda chave de 56 bits (K2), que criptografa os dados novamente. Por fim, o texto cifrado é descriptografado com a primeira chave de 56 bits (K1) e pode ser lido como a mensagem original em texto simples.
O uso de chaves diferentes nas etapas repetidas de criptografia torna o processo muito mais resistente. Ao combinar vários procedimentos de criptografia e descriptografia com chaves diferentes, o 3DES oferece mais segurança que a criptografia DES, que faz apenas uma operação com uma chave.
Esse mecanismo avançado de criptografia é o segredo para proteger por completo os dados sensíveis contra todo tipo de violação de segurança, da interceptação de dados ao acesso não autorizado.
Por outro lado, o Triple DES é mais lento e menos eficiente que algoritmos de criptografia modernos como o Advanced Encryption Standard (AES), que é mais rápido e muito mais forte. É por isso que o NIST proibiu o 3DES para novas criptografias depois de 31 de dezembro de 2023: seus blocos de 64 bits ficam expostos ao ataque Sweet32 quando grandes volumes de dados são criptografados com uma única chave. Hoje, o 3DES só é usado para descriptografar dados antigos.
Triple DES vs DES tradicional – comparando algoritmos de criptografia de dados
Segurança de rede reforçada: Ao aplicar a criptografia DES três vezes seguidas com chaves diferentes, o algoritmo 3DES aumenta o tamanho efetivo da chave, que resiste melhor a ataques de força bruta e de canal lateral do que o DES convencional.
Compatibilidade com versões anteriores: O 3DES é compatível com o DES, então quem usa DES pode melhorar os parâmetros de criptografia do sistema sem trocar o hardware e o software existentes.
Confiabilidade comprovada: Durante muitos anos, o 3DES foi um dos algoritmos de criptografia mais usados, passou por uma criptoanálise minuciosa e se provou no mercado, sobretudo em pagamentos.
Conformidade regulatória: Em mercados regulados, como finanças e saúde, o 3DES já ajudou empresas a cumprir as exigências de criptografia forte. Desde que o NIST o aposentou, padrões como o PCI DSS esperam o AES, então o 3DES deixou de atendê-los para dados novos.
Solução provisória: Embora não seja tão eficiente e seguro quanto padrões de criptografia mais novos, como o Advanced Encryption Standard (AES), o 3DES serviu de solução provisória para empresas que precisavam de mais segurança que o DES, mas que, de início, não podiam adotar o AES por causa de sistemas legados ou problemas de compatibilidade.
Por que a criptografia de dados é importante? Benefícios da criptografia de dados
Talvez você esteja se perguntando por que se fala tanto em criptografia de dados. Pois é, existem vários bons motivos para isso ser algo tão importante. Vamos olhar de perto essa questão e descobrir por que a criptografia de dados é tão necessária.
Confidencialidade
A codificação garante a confidencialidade dos dados e os transforma em texto cifrado, que não pode ser lido sem a chave de descriptografia correta.
Ela protege os dados contra acesso não autorizado e impede que pessoas ou partes sem permissão vejam ou entendam o conteúdo. Manter a segurança dos dados com criptografia, controle de acesso e registros de auditoria é essencial para proteger informações sensíveis dos fluxos de trabalho.
Segurança dos dados
A criptografia não só impede que partes não autorizadas leiam os dados, como também evita que eles sejam modificados, adulterados ou alterados durante a transmissão ou o armazenamento.
Criptografar os dados é uma forma de garantir que eles não sejam violados, invadidos ou modificados de forma ilícita; assim, a criptografia de dados protege a integridade das informações.
Conformidade
Muitos setores e órgãos reguladores exigem que as empresas adotem a criptografia como parte obrigatória das normas de segurança e privacidade de dados.
Cumprir normas de privacidade de dados como a GDPR, a HIPAA, o PCI DSS e outras costuma exigir a criptografia de dados sensíveis para manter a conformidade regulatória.
Proteção contra violações de dados
A criptografia tem um papel importante para conter violações de dados, codificando as informações sensíveis de forma que pessoas desconhecidas não consigam lê-las.
Em caso de violação de segurança ou acesso não autorizado, a criptografia garante que os dados continuem protegidos e reduz o impacto da exposição para pessoas e empresas.
Proteção da privacidade pessoal
A criptografia protege dados pessoais, como prontuários médicos, dados financeiros e comunicações privadas, contra a interceptação por hackers, cibercriminosos, governos e outros agentes mal-intencionados.
Preservação da integridade dos dados
A criptografia atua nas duas frentes: além de proteger contra acesso não autorizado, ajuda a manter a integridade dos dados ao detectar e bloquear mudanças ou alterações não autorizadas.
Criptografar os dados em repouso e em trânsito permite que as empresas protejam os dados armazenados e evitem alterações não autorizadas que poderiam colocar a precisão deles em dúvida.
Comunicação segura
A criptografia promove a segurança e a privacidade dos canais de comunicação, como os usados por e-mail, apps de mensagens e transações de e-commerce. Ao mascarar o tráfego em trânsito com criptografia, as empresas evitam interceptação de dados, espionagem e ataques man-in-the-middle.
Recomendações de boas práticas de criptografia
Depois de analisar as principais técnicas e as melhores formas de implementar a criptografia de dados em aplicativos móveis, vamos seguir com a conversa.
Cada dica foi pensada para ajudar os desenvolvedores a criar aplicativos móveis robustos e confiáveis para os seus usuários, com tecnologia de criptografia e protocolos de comunicação seguros.
Escolha algoritmos de criptografia fortes
Os algoritmos de criptografia são a base da segurança de dados em aplicativos móveis. É fundamental escolher algoritmos com criptografia robusta, capazes de oferecer proteção criptográfica forte contra ataques de força bruta e de criptoanálise.
O AES (Advanced Encryption Standard) é, até hoje, reconhecido como um dos algoritmos de criptografia mais seguros e eficientes disponíveis. Ele aceita chaves de 128, 192 ou 256 bits, o que permite criptografar dados de diferentes níveis de sensibilidade.
Implemente criptografia de ponta a ponta
A criptografia de ponta a ponta garante que os dados viajem totalmente criptografados da origem ao destino. Em outras palavras, só quem tem as chaves de descriptografia adequadas consegue desbloquear os dados criptografados e ler a mensagem.
Para proteger todos os dados transmitidos e os dados em repouso, adote uma estrutura confiável de criptografia de ponta a ponta em todo o seu app.
Gerenciamento seguro de chaves
As chaves de criptografia são a pedra angular do processo de criptografia de dados. Implemente uma política eficaz de gerenciamento de chaves para evitar qualquer tipo de acesso não autorizado a elas.
Use módulos de segurança de hardware ou serviços confiáveis de gerenciamento de chaves para gerar, armazenar e distribuir as chaves de criptografia com segurança. No próprio celular, guarde as chaves no Keychain e no Secure Enclave do iOS ou no Android Keystore, nunca no código do app ou em armazenamento sem proteção.
Defina processos de rotação e revogação de chaves para elevar o nível de segurança e reduzir o risco de uma chave ser comprometida.
Use protocolos de comunicação seguros
Protocolos de comunicação seguros, como HTTPS (HTTP Secure) e TLS (Transport Layer Security), criptografam e autenticam os dados enviados pela rede.
Garanta que o app móvel que você está desenvolvendo se comunique com os servidores por redes seguras, para evitar espionagem, adulteração e outros ataques via rede.
Atualize e corrija continuamente os protocolos de segurança do seu app para eliminar riscos e acompanhar os padrões de segurança atuais.
Criptografia de dados sensíveis na origem.
Criptografe os dados sensíveis logo no início, ao armazená-los no dispositivo ou transmiti-los pela rede. Isso inclui credenciais de usuário, informações pessoais, dados financeiros e qualquer outro dado importante que o app coleta e usa.
Use mecanismos de criptografia dentro do app para criptografar os dados antes de guardá-los nos bancos de dados locais ou enviá-los pela rede. Gerenciar as chaves de criptografia com segurança e protegê-las contra acesso não autorizado é obrigatório.
Adote segmentação de dados e controles de acesso
Estabeleça segmentação de dados e controles de acesso, com funções e permissões de usuário que restrinjam o acesso aos dados descriptografados.
Crie um mecanismo de controle de acesso granular no seu app, para que só usuários autorizados acessem dados sensíveis. Assim, você evita acessos não autorizados e violações de dados.
Atualize os mecanismos de criptografia com frequência
Acompanhar os padrões, algoritmos e boas práticas de segurança mais recentes em criptografia ajuda a tratar violações de segurança e vulnerabilidades do sistema antes que aconteçam.
Audite e atualize com frequência as rotinas de criptografia do seu aplicativo móvel para garantir a segurança diante de riscos crescentes e de novas exigências regulatórias.
Fique de olho nos alertas de segurança e nas correções publicadas pelos fornecedores de algoritmos criptográficos e por empresas de segurança, para corrigir possíveis vulnerabilidades e pontos fracos da sua solução de criptografia.
Faça auditorias e testes de segurança
Faça auditorias e testes de segurança com regularidade para detectar e corrigir possíveis vulnerabilidades na forma como o seu app móvel implementa a criptografia.
Realize testes de invasão, revisões de código e avaliações de vulnerabilidade para avaliar os mecanismos de criptografia e encontrar falhas ou pontos fracos.
Siga as boas práticas e diretrizes de segurança definidas por órgãos de padronização e organizações de segurança para reforçar a implementação da criptografia no seu app móvel.
Com essas orientações, você fortalece a segurança do seu app móvel e evita acessos não autorizados, violações de dados e ataques cibernéticos. Talvez seja essa a resposta que faltava para a sua dúvida sobre como melhorar o desempenho de apps móveis.
Preparando-se para a criptografia pós-quântica
Há mais uma mudança que toda equipe de app precisa conhecer. Computadores quânticos de grande porte, quando existirem, poderão quebrar o RSA e a criptografia de curva elíptica. Por isso, o NIST publicou seus primeiros padrões de criptografia pós-quântica em agosto de 2024: o FIPS 203 (ML-KEM) para troca de chaves e o FIPS 204 (ML-DSA) e o FIPS 205 (SLH-DSA) para assinaturas digitais.
As plataformas móveis já estão se mexendo. Desde o iOS 26, os dispositivos da Apple usam TLS com segurança quântica (a troca de chaves híbrida X25519MLKEM768) por padrão, e o CryptoKit da Apple oferece ML-KEM e ML-DSA aos desenvolvedores. O AES com chaves de 256 bits continua seguro, então o trabalho está principalmente na troca de chaves e nas assinaturas: mantenha suas bibliotecas atualizadas e escolha uma infraestrutura de servidor que suporte TLS pós-quântico híbrido.
Conclusão
A criptografia de dados deixou de ser uma opção e virou uma necessidade absoluta na nossa realidade digital. Com técnicas de criptografia fortes, os desenvolvedores transmitem aos usuários uma sensação de segurança e confiança: eles podem guardar suas informações em um lugar seguro, longe de olhares curiosos e de ameaças.
Como este guia mostrou, da escolha dos algoritmos de criptografia certos às técnicas de gerenciamento de chaves, cada passo na criptografia de dados é um passo rumo a mais segurança e privacidade. Com disciplina e as melhores práticas de criptografia, os apps móveis podem ser revolucionários e garantir um mundo digital seguro para todos amanhã.
Está planejando um app que lida com dados sensíveis? Um app personalizado da Appkodes, com criptografia integrada desde a primeira versão, começa em $8,000, com um plano orçado a preço fixo antes do início do trabalho, e a maioria das primeiras versões entra no ar em cerca de 30 dias.
Recursos adicionais
- O que é desenvolvimento de aplicações nativas da nuvem?
- Dicas para encontrar os melhores provedores de CDN para o seu projeto
- Como fazer a otimização de banco de dados?
Perguntas frequentes
O que é criptografia de dados, em termos simples?
Ela transforma dados legíveis em um texto cifrado embaralhado que só quem tem a chave certa consegue reverter. Sem a chave, os dados roubados não servem para nada.
Qual é o melhor algoritmo de criptografia para apps móveis?
AES-256 para dados em repouso, TLS 1.3 para dados em trânsito e chaves de curva elíptica (ECDH, ECDSA ou EdDSA) para troca de chaves e assinaturas. Evite DES, 3DES e cifras caseiras.
O 3DES ainda é seguro?
Não. O NIST proibiu o 3DES para novas criptografias depois de 31 de dezembro de 2023 por causa do ataque Sweet32. Use-o só para descriptografar dados antigos e migre para o AES.
Onde um app móvel deve guardar as chaves de criptografia?
No armazenamento seguro da plataforma: o Keychain e o Secure Enclave do iOS, ou o Android Keystore. Nunca deixe chaves fixas no código do app nem em arquivos sem proteção.
O que é criptografia pós-quântica?
Criptografia projetada para resistir aos futuros computadores quânticos. O NIST padronizou ML-KEM, ML-DSA e SLH-DSA em 2024, e o iOS 26 já usa TLS com segurança quântica por padrão.

Arun Andiselvam
LinkedInSou um empreendedor que já criou cinco marcas. Vendi a primeira, uma ferramenta de SEO, num negócio de seis dígitos, e hoje lidero a Appkodes, criando apps móveis e web sob medida para fundadores e empresas. Financiei cada uma delas por conta própria desde o primeiro dia.