
Hoy en día, las apps móviles son nuestras fieles compañeras: nos ayudan con todo, desde el trabajo hasta el ocio, con solo tocar o deslizar el dedo.
Están en todas partes, ¿verdad?
Pero, al final del día, son un arma de doble filo. Los ciberdelincuentes son cada vez más astutos y atacan las apps que todos usamos con tácticas engañosas para robar nuestra información sensible y alterar nuestra configuración.
Un estudio de NowSecure encontró que, de las 25 vulnerabilidades conocidas del sistema operativo Android, el 82% de los dispositivos Android era vulnerable al menos a una de ellas.
Entonces, ¿qué pasa aquí?
En pocas palabras, tanto desarrolladores como usuarios son responsables de que las apps sean seguras y funcionen bien. Desarrolladores: refuercen la seguridad de forma decidida. Usuarios: infórmense sobre la seguridad de las apps y manténganse atentos.
Sin embargo, detrás de escena están los héroes poco reconocidos: las empresas de desarrollo de apps. Son quienes levantan el muro que protege nuestras apps favoritas. Por eso, elegir un socio de desarrollo confiable, ya sea que estés creando una app de redes sociales o una app de pagos, es clave para mantener segura la vida digital de los usuarios.
Así que empecemos a conocer las principales medidas de seguridad y privacidad para apps móviles que importan en 2026. ¡Encontrarás referencias muy útiles!
Áreas clave de la seguridad en apps móviles
Usuarios y desarrolladores deben tener presentes estos temas esenciales para evitar riesgos y vulnerabilidades en las apps móviles. Veamos las principales áreas clave de la seguridad en apps móviles.
1. Prácticas de código seguro
El código seguro consiste en aplicar técnicas y lineamientos al escribir código para que no contenga vulnerabilidades ni puntos explotables. Aplicar estas medidas reduce las brechas de seguridad y protege los datos sensibles contra accesos o modificaciones no autorizados.
Vulnerabilidades de código
Las vulnerabilidades de código son fallas o imperfecciones en la programación del software que los atacantes pueden aprovechar para vulnerar la seguridad de una app o sistema. Suelen deberse a errores o descuidos durante el proceso de desarrollo.
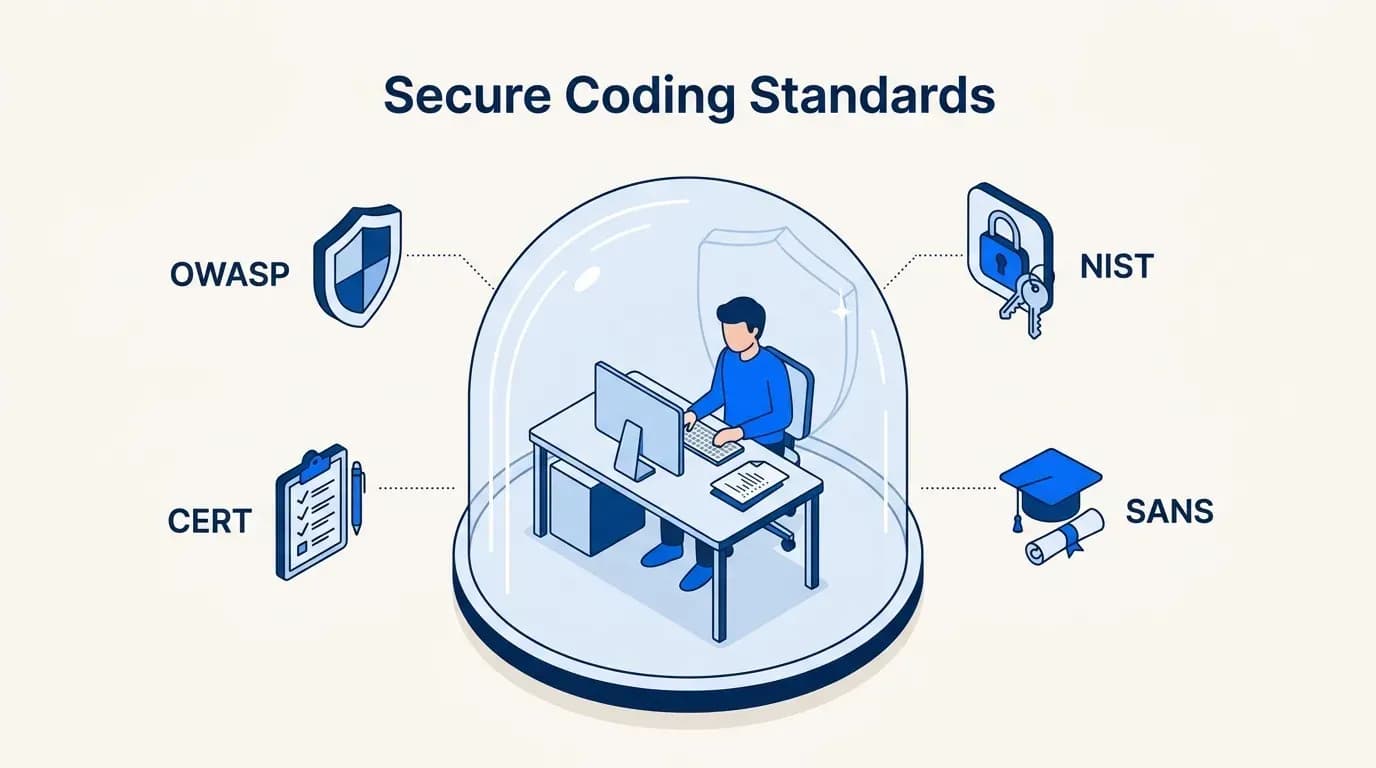
Algunos ejemplos comunes de vulnerabilidades de código son:
- Ataques de inyección: usan campos de entrada para ejecutar comandos no previstos.
- Cross-Site Scripting: inserta scripts maliciosos en páginas web para robar datos o redirigir a los usuarios.
- Desbordamiento de búfer: ocurre cuando un programa escribe más datos de los que un búfer puede almacenar.
En el caso de las apps móviles, empieza por el OWASP Mobile Top 10, actualizado en 2024, que reúne los riesgos móviles más comunes, desde el uso indebido de credenciales hasta el almacenamiento inseguro de datos.
Nuestras recomendaciones
- Open Web Application Security Project (OWASP)
- Estándares de codificación segura de CERT
- Lineamientos de codificación segura de NIST
- Codificación segura de SANS
2. Cifrado sólido de datos
El cifrado protege los datos codificándolos en un formato ilegible, lo que impide el acceso no autorizado.
Su función principal es proteger la información en reposo (los datos almacenados) y en tránsito (los datos que se envían por la red).
Uso de algoritmos y protocolos criptográficos robustos
AES-256 (Advanced Encryption Standard): AES-256 es el algoritmo de cifrado simétrico más usado y eficaz, y ofrece el mayor nivel de solidez criptográfica.
TLS 1.3 (Transport Layer Security): TLS 1.3 es la versión más reciente del protocolo TLS e incluye numerosas mejoras de seguridad, como un cifrado más fuerte y un mejor rendimiento.
Almacenamiento y gestión segura de claves
El almacenamiento seguro de las claves de cifrado es un elemento crítico de cualquier esquema de cifrado eficaz. Algunos conceptos de almacenamiento seguro de claves son:
- Módulos de seguridad de hardware (HSM): los HSM son dispositivos físicos que almacenan y gestionan claves en un entorno protegido. Ofrecen un almacenamiento reforzado para claves sensibles y resistencia a manipulaciones, lo que ayuda a evitar accesos no autorizados.
- Servicios de gestión de claves: los servicios de gestión de claves en la nube centralizan la administración de las claves de cifrado y garantizan un almacenamiento seguro y control de acceso. Se encargan de funciones clave como la rotación de claves, la auditoría y la coordinación con los procesos de cifrado.
3. Autenticación y autorización estrictas
Aplicar medidas estrictas de autenticación y autorización, como la autenticación multifactor, las opciones biométricas y los controles de acceso granulares, eleva el nivel de seguridad del acceso en las aplicaciones.
Autenticación multifactor (MFA)
Usa la autenticación multifactor siempre que puedas para sumar una capa de seguridad más profunda que la que ofrecen solo las contraseñas.
La MFA, que incluye la autenticación en dos pasos, exige a los usuarios presentar varios factores de verificación, por ejemplo, una contraseña y un código de un solo uso enviado al celular.
Esto mejora la seguridad al reducir el riesgo de acceso no autorizado, incluso si las contraseñas se filtran.
Muchas apps van un paso más allá con las llaves de acceso (passkeys), compatibles con Apple, Google y Microsoft, que reemplazan las contraseñas por el desbloqueo biométrico o el PIN del propio dispositivo y no se pueden robar con phishing.
Controles de acceso granulares y permisos basados en roles
Configura controles de acceso granulares y permisos basados en roles para definir a qué recursos o funciones de la aplicación puede acceder cada usuario.
Define roles de usuario según sus responsabilidades o privilegios y asigna los permisos de acceso correspondientes.
Así, los usuarios solo acceden a la información y las funciones propias de su puesto, lo que reduce la probabilidad de acciones no autorizadas o fallas en la seguridad de los datos.
4. APIs seguras
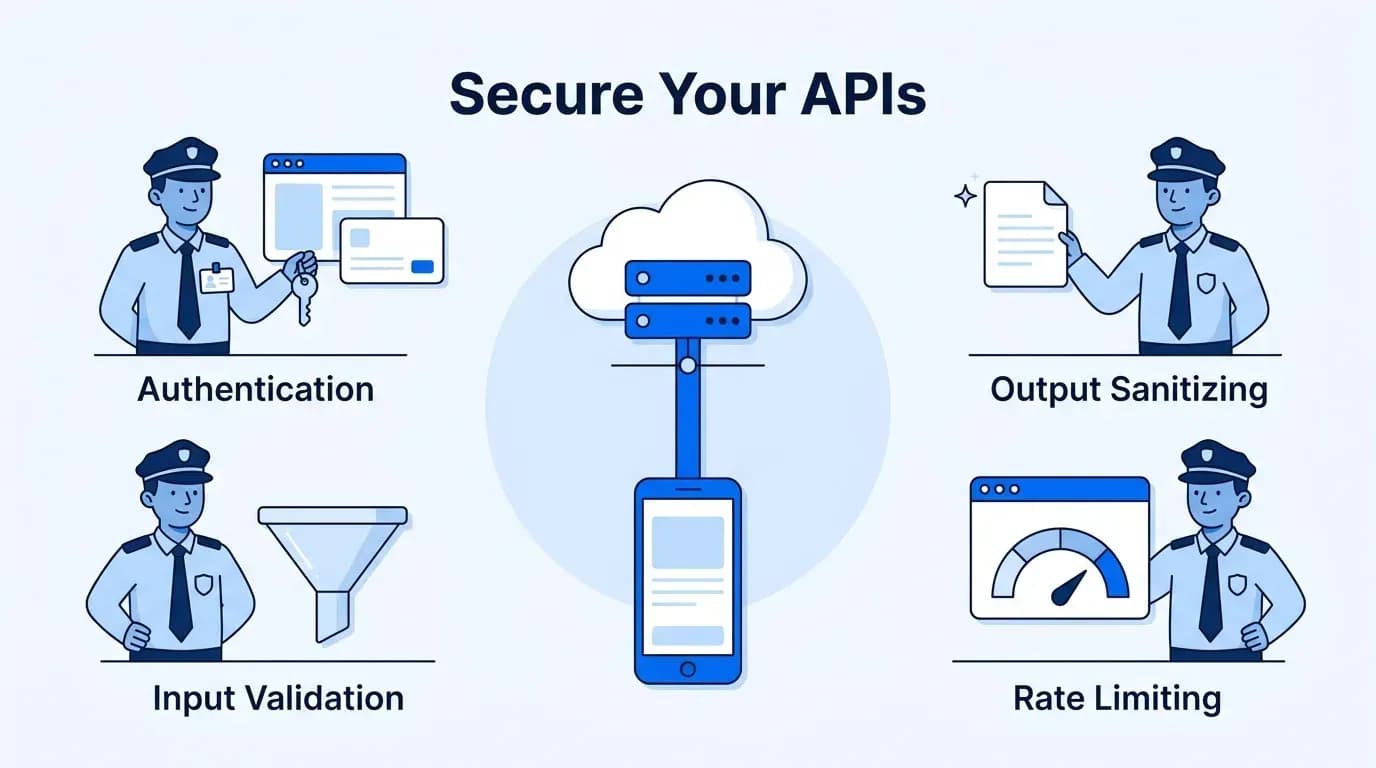
La seguridad de las APIs es fundamental para prevenir riesgos y mantener la integridad de los datos y los sistemas. Con autenticación, control de acceso, validación de entradas y salidas y limitación de solicitudes, las organizaciones pueden reducir al mínimo el riesgo de accesos no autorizados o de explotación.
Vulnerabilidades de las APIs: puntos de entrada de ataques
Los atacantes suelen apuntar a las vulnerabilidades de las APIs como posibles puntos débiles de los sistemas. Una API sin protección puede dar lugar a accesos no autorizados, filtraciones de datos y otros peligros de seguridad.
Autenticación y control de acceso para los endpoints de la API
Protege todos los endpoints de la API con métodos de autenticación sólidos, como tokens OAuth o claves de API. Ya sea que trabajes con servicios internos o integres una API externa, es esencial aplicar reglas de control de acceso para que solo los usuarios o aplicaciones autorizados puedan acceder.
La autenticación y el control de acceso garantizan que solo entidades autenticadas y autorizadas puedan interactuar con la API, lo que reduce la amenaza de explotación no autorizada.
Validación de datos de entrada y sanitización de salida
Valida todos los datos que llegan a los endpoints de la API para evitar ataques de inyección e intentos de manipulación, asegurándote de que cumplan los formatos y criterios esperados.
Depura los datos de salida para eliminar cualquier contenido malicioso, como cross-site scripting (XSS) y ataques de inyección. La validación de entradas y la sanitización de salidas garantizan un manejo seguro de los datos y protegen contra las vulnerabilidades que pueden aparecer en las respuestas de la API.
Técnicas de throttling y limitación de solicitudes
Usa técnicas como el throttling y la limitación de solicitudes para frenar el abuso, evitar la sobrecarga de la API y prevenir ataques de denegación de servicio (DoS). Limita la cantidad de solicitudes por usuario o por dirección IP en un periodo determinado para reducir el uso excesivo y garantizar un acceso justo a los recursos de la API.
Fija límites al número de solicitudes que se pueden hacer a la API para evitar abusos y ahorrar recursos del sistema. El throttling y la limitación de solicitudes ayudan a mantener el rendimiento, la disponibilidad y la seguridad de la API al prevenir abusos y mitigar los efectos de acciones maliciosas.
5. Alertas de seguridad: mejor detección de anomalías
Las alertas de seguridad son esenciales para la seguridad de una aplicación, porque aumentan las posibilidades de descubrir anomalías y amenazas.
Para lograrlo, se configuran alertas dentro de la app que vigilan actividades anómalas, como varios intentos fallidos de inicio de sesión, picos repentinos en el uso de datos e intentos de acceso a recursos no autorizados.
Esto refuerza la seguridad y reduce el riesgo de incidentes y brechas de seguridad.
Ejemplos de alertas de seguridad
- Inicios de sesión fallidos repetidos: una alerta dentro de la app puede detectar inicios de sesión fallidos repetidos que podrían indicar un ataque de fuerza bruta o un intento de acceso no autorizado.
- Picos en el uso de datos: monitorear de forma continua el uso de datos dentro de la aplicación permite identificar picos de consumo que apuntan a actividad inusual o no autorizada, como la exfiltración de datos o la comunicación de malware.
- Intentos de acceso a recursos no autorizados: las alertas de seguridad pueden configurarse para detectar y avisar al equipo de desarrollo si una persona o una aplicación intenta acceder a recursos o funciones restringidos sin la autorización adecuada.
Beneficios de las alertas de seguridad
- Detección temprana de incidentes de seguridad: gracias a la vigilancia proactiva de acciones o sucesos anómalos, las alertas de seguridad permiten descubrir a tiempo problemas de seguridad en desarrollo o brechas inminentes.
- Respuesta rápida: las alertas avisan al equipo de desarrollo sobre amenazas o anomalías de seguridad para que actúe con rapidez y reduzca el impacto de los incidentes.
- Mejor postura de seguridad: implementar alertas de seguridad fortalece la postura de seguridad general de la aplicación al ofrecer monitoreo y detección en tiempo real.
6. Procesamiento seguro de pagos
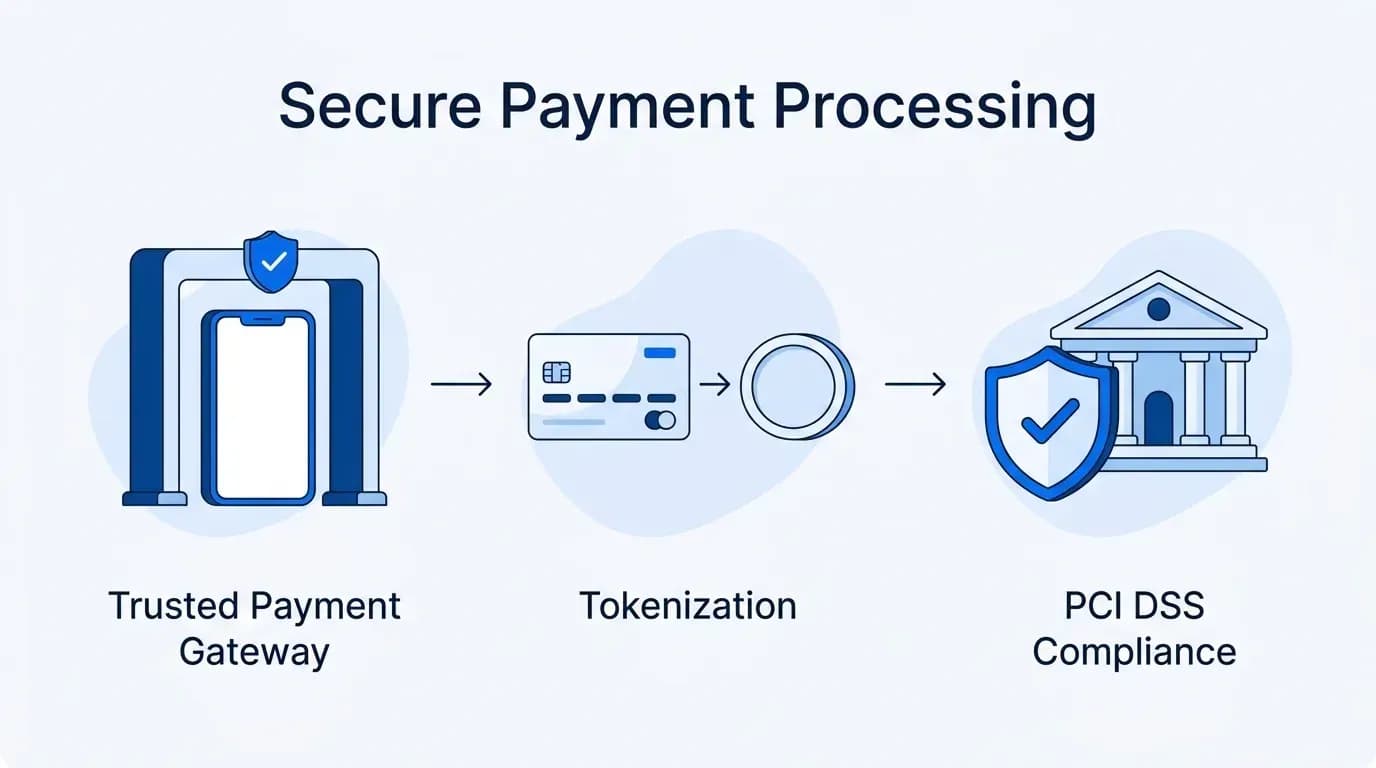
Para garantizar un procesamiento seguro de pagos hay que trabajar con proveedores de pasarelas de pago confiables, aplicar tokenización a los datos sensibles de las tarjetas de crédito y cumplir con PCI DSS.
Al priorizar estas medidas, las empresas pueden proteger las transacciones de pago, reducir los riesgos de manejar datos sensibles y aumentar la confianza de los clientes.
Trabajar con proveedores de pasarelas de pago confiables
Asóciate con proveedores de pasarelas de pago reconocidos para garantizar un procesamiento de pagos seguro y fiable. Los proveedores confiables usan mecanismos seguros, protocolos de cifrado y medidas de detección de fraude que contribuyen a la seguridad general de las transacciones.
Tokenización de los datos sensibles de las tarjetas de crédito
Usa la tokenización para reemplazar los datos de las tarjetas de crédito por tokens no sensibles. La tokenización reduce el riesgo de almacenar y transmitir datos de pago sensibles, ya que los tokens no se pueden descifrar para revelar la información original de la tarjeta.
Al tokenizar los datos de las tarjetas de crédito, las organizaciones reducen el impacto de las filtraciones de datos y de los accesos no autorizados a la información de pago.
Cumplimiento de PCI DSS
Asegura el cumplimiento del Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) al procesar datos de pago.
PCI DSS son las siglas de Payment Card Industry Data Security Standard, un estándar que define los requisitos de seguridad y las mejores prácticas para proteger la información de las tarjetas de pago durante su procesamiento, almacenamiento y transmisión.
Cumplir con los estándares PCI DSS reduce la posibilidad de filtraciones de datos, protege la información de pago de los clientes y genera confianza entre las partes interesadas.
7. Permisos de la app
Los permisos de la app deben definirse según el principio de mínimo privilegio, con una lista de requisitos justificada en las tiendas de apps y una explicación clara para los usuarios sobre qué permisos se necesitan.
Los desarrolladores pueden ganarse la confianza de los usuarios ofreciéndoles privacidad y seguridad mediante una comunicación clara y el acceso mínimo a sus datos.
Principio de mínimo privilegio
Respeta el principio de mínimo privilegio y solicita solo los permisos que la app necesita para funcionar. Limitar los permisos reduce la posibilidad de uso indebido o de acceso no autorizado a los recursos o datos del dispositivo.
Habilitar solo los permisos mínimos necesarios les da a los usuarios más control sobre su privacidad y seguridad.
Justificación de los permisos requeridos
Justifica los permisos requeridos en la ficha de la app en la tienda. Explica con claridad a los usuarios por qué cada permiso es necesario para que la app funcione bien.
Explicar la necesidad de cada permiso genera confianza entre los usuarios de la app. Ambas tiendas ya lo exigen desde el principio: las etiquetas de privacidad del App Store de Apple y la sección de Seguridad de los datos de Google Play muestran a los usuarios qué datos recopila tu app antes de instalarla.
Explicaciones claras para los usuarios
Explica a los usuarios de forma clara y sencilla cómo se usarán los permisos solicitados dentro de la app. La transparencia genera confianza y demuestra respeto por su privacidad y seguridad.
Permite que los usuarios tomen decisiones conscientes sobre los permisos que otorgan, informándoles lo que la app necesita.
Consideraciones de privacidad en apps móviles
Proteger la privacidad de los usuarios es un pilar fundamental del desarrollo de apps responsable y ético.
Las consideraciones clave incluyen:
Transparencia y consentimiento del usuario
Políticas de privacidad claras: redacta políticas sencillas y fáciles de entender sobre la recopilación, el almacenamiento y el uso de los datos.
Consentimiento significativo: obtén el consentimiento explícito e informado de los usuarios antes de recopilar o procesar sus datos.
Opciones de gestión de datos: ofrece a los usuarios las herramientas necesarias para gestionar sus propios datos, incluidas opciones para activar, desactivar y revocar el consentimiento.
Minimización de datos
Recopilar solo los datos esenciales: limita la recopilación a lo que es esencial para el funcionamiento de la app y reduce el alcance de la información personal que se recopila.
Eliminación automática de datos: programa el borrado automático de los datos cuando ya no se necesiten. Esto reduce la retención innecesaria de datos.
Anonimización y seudonimización: aplica técnicas de anonimización o seudonimización de datos cuando corresponda, para reforzar la privacidad sin perder la utilidad de los datos.
Cumplimiento normativo
Mantente al día con el panorama regulatorio: sigue de cerca las normas de privacidad de datos, como el GDPR, la CCPA y las leyes regionales de protección de datos, para asegurarte de cumplir con los estándares legales más recientes.
Adapta tus prácticas de manejo de datos: ajusta los procesos y las políticas de gestión de datos para cumplir con las disposiciones regulatorias, lo que genera confianza y responsabilidad ante los usuarios.
Los desarrolladores pueden respetar los derechos de privacidad de los usuarios y construir una base de usuarios leal si integran la privacidad y la protección de datos en su proceso de desarrollo de apps móviles y cumplen las leyes de protección de datos.
Mejores prácticas de seguridad para apps móviles
Se trata de un conjunto de métodos y prácticas que mejoran la postura de seguridad de las apps móviles. Estas prácticas suelen incluir:
- Comunicación segura: cifrar los datos con protocolos de comunicación seguros (por ejemplo, HTTPS) entre la app móvil y los servidores backend evita la interceptación y la manipulación.
- Almacenamiento seguro de datos: usar métodos de almacenamiento protegidos en el dispositivo para los datos sensibles guardados localmente, ya sea con bases de datos cifradas o con soluciones seguras de gestión de claves.
- Actualizaciones de seguridad periódicas: asegurarse de que las apps móviles reciban parches y actualizaciones de seguridad de forma constante para corregir debilidades conocidas y prevenir ciberamenazas.
- Pruebas de penetración y escaneo de vulnerabilidades: realizar auditorías de seguridad periódicas, como pruebas de penetración y escaneos de vulnerabilidades, para detectar y corregir cualquier vulnerabilidad.
- Educación y concientización de los usuarios: enseñar a los usuarios buenas prácticas de seguridad, como no descargar apps de fuentes no confiables y evitar los intentos de phishing.
Los expertos en seguridad de apps móviles recomiendan seguir estas buenas prácticas durante todo el proceso de desarrollo, para que los equipos construyan apps más seguras, reduzcan en gran medida los riesgos y, con el tiempo, la app sea más resistente ante posibles amenazas.
Medidas de seguridad proactivas para los usuarios de apps
Con prácticas de seguridad preventivas y un uso adecuado de las apps, los usuarios se protegen mejor frente a los riesgos de seguridad más frecuentes y evitan accesos no autorizados o filtraciones de datos.
Buenas prácticas de seguridad
Guía sobre contraseñas seguras: enseña a los usuarios a crear y gestionar contraseñas seguras y únicas para sus cuentas en la app, y a evitar a toda costa las contraseñas fáciles de adivinar.
Conciencia sobre estafas de phishing: difunde información sobre las estafas de phishing más comunes y las técnicas de ingeniería social que usan los atacantes para engañar a los usuarios y obtener sus datos sensibles o credenciales.
Fomenta el reporte de comportamientos sospechosos: anima a los usuarios a reportar cualquier comportamiento sospechoso o inusual que noten al usar la app, como ventanas emergentes inesperadas o actividad anómala en la cuenta.
Uso responsable de las apps
Atención a los permisos de las apps: pide a los usuarios que sean cuidadosos al otorgar permisos y que den acceso solo a los recursos o funciones mínimos. Recomiéndales revisar los permisos de las apps de vez en cuando.
Riesgos de las fuentes no confiables: destaca los riesgos de descargar apps de tiendas de dudosa reputación, como la mayor probabilidad de infectar el dispositivo con malware o software malicioso.
Las 5 principales tendencias de seguridad y privacidad en apps móviles en 2026
Gartner predijo que para finales de 2024 el 75% de la población mundial tendría sus datos personales protegidos por normas de privacidad modernas. Ese momento ya pasó, y siguen llegando nuevas leyes.
A medida que las normas de privacidad avanzan en todo el mundo, las organizaciones deberían prestar especial atención a cinco tendencias clave para proteger los datos personales y cumplir con los estándares regulatorios.
Localización de datos
Como cada vez más personas se preocupan por la privacidad y la soberanía de los datos, podría crecer la tendencia hacia normas de localización de datos, que exigen que los datos de los usuarios permanezcan dentro de ciertos límites geográficos.
Estos cambios pueden influir en la forma en que las apps móviles manejan y guardan la información de los usuarios, según las normas de cada región.
Técnicas de computación que mejoran la privacidad
Con el aumento de las preocupaciones sobre privacidad, probablemente más organizaciones empiecen a usar técnicas de computación que protegen la privacidad, como la privacidad diferencial, el cifrado homomórfico y el aprendizaje federado.
Estas estrategias permiten analizar información delicada con la garantía de que los datos individuales permanecen cifrados o anonimizados.
Gobernanza de la IA
La amplia incorporación de la inteligencia artificial (IA) en las apps móviles trae consigo una serie de desafíos de privacidad y seguridad de los datos.
Con la Ley de IA de la UE ya en vigor, la gobernanza de la IA dejó de ser un pronóstico para convertirse en un requisito: las apps que usan IA como una función deben garantizar que los algoritmos de inteligencia artificial se usen de forma responsable y ética, y que haya transparencia, rendición de cuentas y equidad en la toma de decisiones basada en IA.
Experiencia de privacidad centralizada
Los desarrolladores de apps móviles podrían priorizar experiencias de usuario (UX) de privacidad centralizadas para aumentar la transparencia y el control de los usuarios sobre sus datos.
Esto podría incluir ajustes de privacidad y herramientas de gestión del consentimiento uniformes en todas las funciones de la app, para que los usuarios tengan una experiencia de privacidad unificada y sencilla.
Llaves de acceso e inicio de sesión sin contraseña
Las contraseñas siguen siendo uno de los eslabones más débiles de la seguridad de las apps. Las llaves de acceso, compatibles ya con iOS, Android y los principales navegadores, permiten a los usuarios iniciar sesión con su huella, su rostro o el PIN del dispositivo.
Para las apps móviles, esto significa menos robos de cuentas, cero restablecimientos de contraseña que gestionar y un inicio de sesión más rápido. Por eso, cada vez más apps agregan llaves de acceso junto a las contraseñas o en lugar de ellas.
En general, estas tendencias muestran cómo cambia el terreno de la seguridad y la privacidad en apps móviles ante el avance tecnológico, el contexto regulatorio y las expectativas de los usuarios. Los desarrolladores y las organizaciones deben prepararse para estos cambios rápidos y ajustar sus estrategias para afrontar con éxito los retos de seguridad, privacidad y nuevas tecnologías en 2026.
Conclusión
En resumen, cuidar la seguridad y la privacidad de las apps móviles es una tarea constante que exige atención y ajustes permanentes. Así como le damos importancia a cómo mejorar el rendimiento de una app móvil, debemos preocuparnos igual por la seguridad y la privacidad de nuestras apps.
Con el desarrollo de nuevas tecnologías y la aparición de nuevas amenazas, desarrolladores y usuarios deben mantenerse atentos y ser proactivos para proteger la seguridad y la privacidad.
Recuerda que, si sumamos esfuerzos y nos mantenemos al día, podemos mejorar la seguridad y la privacidad de las aplicaciones móviles y construir un entorno digital que todos puedan disfrutar de forma segura.
En Appkodes, la seguridad se integra en cada app a medida que desarrollamos, desde el almacenamiento cifrado y las APIs seguras hasta los permisos y el procesamiento de pagos. Una app a medida parte desde $8,000, con un plan presupuestado a precio fijo antes de empezar, y la mayoría de las primeras versiones salen en unos 30 días. Habla con nuestro equipo sobre tu app.
Preguntas frecuentes
¿Cuáles son las áreas clave de la seguridad en apps móviles?
Código seguro, cifrado sólido de datos, autenticación y autorización estrictas, APIs seguras, alertas de seguridad ante anomalías, procesamiento seguro de pagos y permisos mínimos en la app.
¿Cómo se protegen los datos de los usuarios en una app móvil?
Cifra los datos en reposo y en tránsito, guarda las claves de forma segura, recopila solo los datos que necesitas, elimínalos cuando ya no hagan falta y obtén un consentimiento claro de los usuarios.
¿Qué es el OWASP Mobile Top 10?
Una lista de los riesgos de seguridad más comunes en apps móviles, mantenida por OWASP y actualizada en 2024. Es una buena lista de verificación para desarrolladores y testers.
¿Qué son las llaves de acceso (passkeys)?
Una forma de iniciar sesión sin contraseña usando la huella, el rostro o el PIN del dispositivo. Apple, Google y Microsoft las admiten y, a diferencia de las contraseñas, no se pueden robar con phishing.

Arun Andiselvam
LinkedInSoy un emprendedor que ha creado cinco marcas. Vendí la primera, una herramienta de SEO, en una operación de seis cifras, y hoy dirijo Appkodes, donde creamos apps móviles y web a medida para fundadores y empresas. Financié cada una de ellas por mi cuenta desde el primer día.
