
Hoje em dia, os apps móveis são nossos fiéis escudeiros: eles nos ajudam a dar conta de tudo, do trabalho ao lazer, com um simples toque ou deslizar de dedo.
Eles estão em toda parte, certo?
Mas, no fim das contas, isso é uma faca de dois gumes. Os criminosos virtuais ficam mais espertos a cada dia e miram os apps que todos nós adoramos com táticas desonestas para roubar nossas informações sensíveis e bagunçar nossas configurações.
Um estudo da NowSecure constatou que, das 25 vulnerabilidades conhecidas do sistema Android, 82% dos dispositivos Android estavam vulneráveis a pelo menos uma delas.
Então, qual é a questão?
Em resumo, cabe tanto aos desenvolvedores quanto aos usuários garantir que os apps sejam seguros e funcionem bem. Desenvolvedores, é melhor reforçar muito a segurança. E usuários, informem-se sobre a segurança dos apps e fiquem atentos também.
Nos bastidores, porém, estão os heróis anônimos: as empresas de desenvolvimento de apps. São elas que constroem a barreira que protege nossos apps favoritos. Por isso, escolher um parceiro de desenvolvimento confiável, seja para criar um app de rede social ou um app de pagamentos, faz tanta diferença para manter segura a vida digital dos usuários.
Então, vamos começar e conhecer as principais medidas de segurança e privacidade de apps móveis que importam em 2026. Você vai encontrar ótimas referências!
Principais áreas da segurança de apps móveis
Usuários e desenvolvedores precisam ter essas questões vitais em mente para evitar possíveis riscos e vulnerabilidades em apps móveis. Vamos ver algumas das principais áreas da segurança de apps móveis.
1. Práticas de código seguro
Codificação segura significa usar técnicas e diretrizes durante a escrita do código para que ele não tenha vulnerabilidades nem brechas exploráveis. Ao aplicar essas medidas, é possível reduzir as violações de segurança e proteger os dados sensíveis contra acesso ou alteração não autorizados.
Vulnerabilidades de código
Vulnerabilidades de código são falhas ou imperfeições na programação de um software que hackers podem explorar para burlar a segurança de um app ou sistema. Normalmente, elas resultam de erros ou descuidos durante o processo de desenvolvimento.
Alguns exemplos comuns de vulnerabilidades de código são
- Ataques de injeção: usam campos de entrada para executar comandos não previstos.
- Cross-Site Scripting: insere scripts maliciosos em páginas web para roubar dados ou redirecionar usuários.
- Estouro de buffer: acontece quando um programa grava mais dados do que um buffer consegue armazenar.
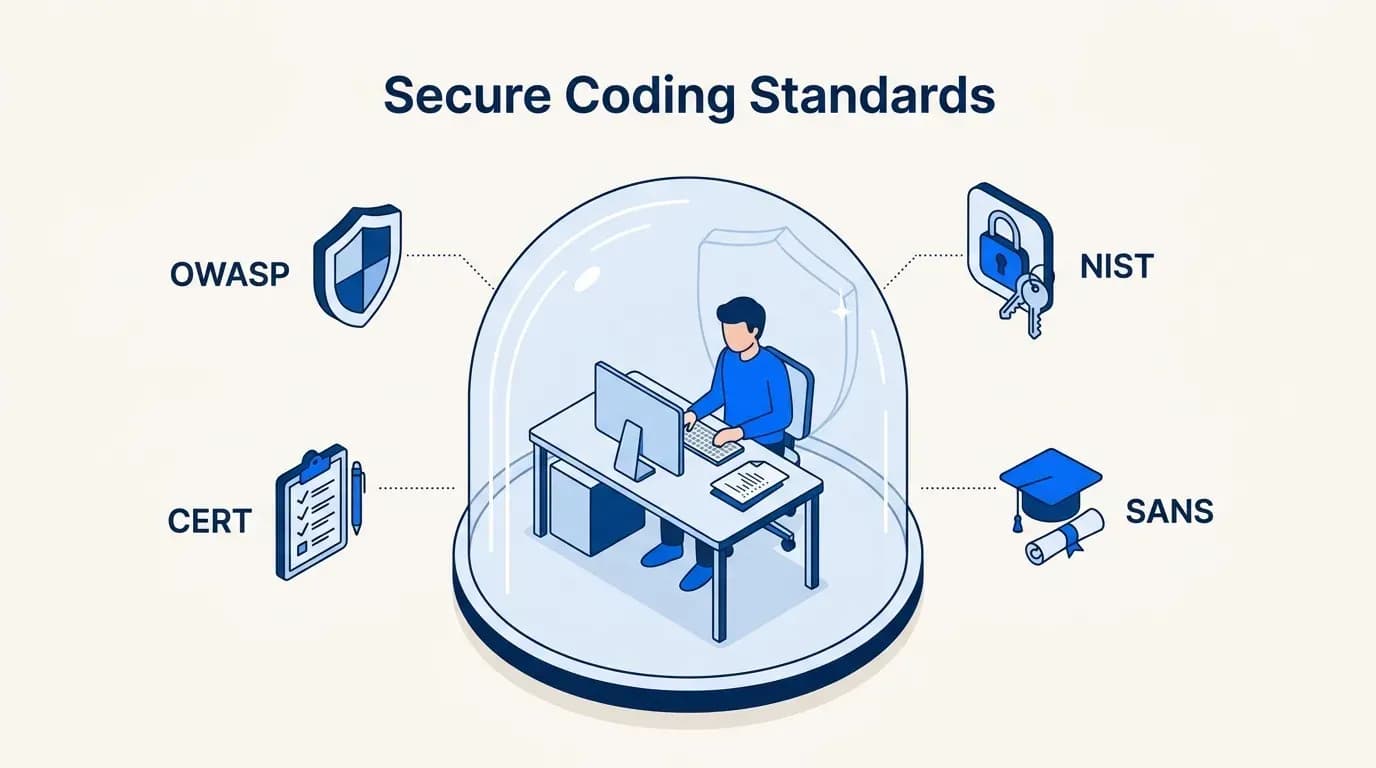
No caso específico dos apps móveis, comece pelo OWASP Mobile Top 10, atualizado em 2024, que lista os riscos móveis mais comuns, do uso inadequado de credenciais ao armazenamento inseguro de dados.
Nossas recomendações
- Open Web Application Security Project (OWASP)
- Padrões de codificação segura do CERT
- Diretrizes de codificação segura do NIST
- Codificação segura do SANS
2. Criptografia de dados robusta
A criptografia protege os dados ao codificá-los em um formato ilegível, o que impede o acesso não autorizado.
Sua principal função é proteger as informações em repouso (os dados armazenados) e em trânsito (os dados enviados pelas redes).
Implementação de algoritmos e protocolos criptográficos robustos
AES-256 (Advanced Encryption Standard): o AES-256 é conhecido como o algoritmo de criptografia simétrica mais usado e eficaz, com o mais alto nível de força criptográfica.
TLS 1.3 (Transport Layer Security): o TLS 1.3 é a versão mais recente do protocolo TLS e traz várias melhorias de segurança, como criptografia mais forte e melhor desempenho.
Armazenamento e gerenciamento seguros de chaves
O armazenamento seguro das chaves de criptografia é o elemento central de uma criptografia eficiente. Alguns conceitos de armazenamento seguro de chaves são:
- Módulos de segurança de hardware (HSMs): HSMs são dispositivos físicos usados para armazenar e gerenciar chaves em um ambiente protegido. Eles oferecem um armazenamento reforçado para chaves sensíveis e resistência a adulteração, o que ajuda a impedir o acesso não autorizado.
- Serviços de gerenciamento de chaves: serviços em nuvem para gerenciamento de chaves centralizam a administração das chaves de criptografia, garantindo armazenamento seguro e controle de acesso. Eles cuidam de funções vitais como a rotação das chaves, a auditoria e a integração com os processos de criptografia.
3. Autenticação e autorização rigorosas
Medidas rigorosas de autenticação e autorização, como autenticação multifator, opções biométricas e controles de acesso granulares, elevam o nível de segurança de acesso dos aplicativos.
Autenticação multifator (MFA)
Use a autenticação multifator sempre que possível, para oferecer uma camada de segurança mais profunda do que apenas senhas.
A MFA, que inclui a autenticação de dois fatores, exige que os usuários apresentem mais de uma prova de identidade, por exemplo, uma senha e um código de uso único enviado ao celular.
Isso aumenta a segurança ao diminuir o risco de acesso não autorizado, mesmo que as senhas sejam vazadas.
Muitos apps já vão além com as passkeys, com suporte da Apple, do Google e da Microsoft, que substituem as senhas pelo desbloqueio biométrico ou por PIN do próprio aparelho e não podem ser roubadas por phishing.
Controles de acesso granulares e permissões baseadas em funções
Configure controles de acesso granulares e permissões baseadas em funções para definir o acesso dos usuários a recursos ou funções específicas do aplicativo.
Estabeleça funções de usuário com base em responsabilidades ou privilégios e conceda as permissões de acesso de forma adequada.
Assim, os usuários só têm acesso às informações e funções adequadas ao seu cargo, o que diminui a probabilidade de ações não autorizadas ou falhas na segurança dos dados.
4. APIs seguras
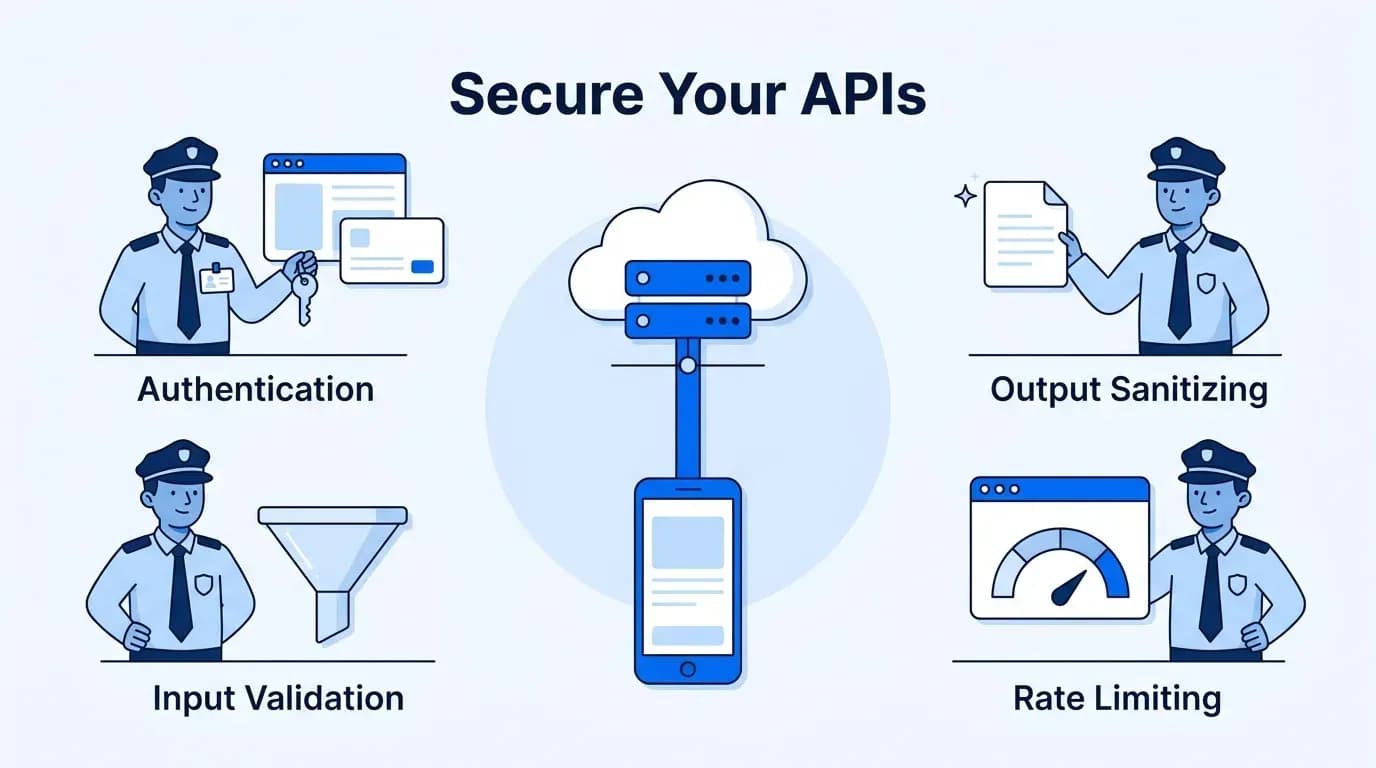
Garantir a segurança das APIs é fundamental para prevenir riscos e manter a integridade dos dados e dos sistemas. Com autenticação, controle de acesso, validação de entrada e saída e limitação de taxa, as organizações conseguem minimizar as chances de acesso não autorizado ou exploração.
Vulnerabilidades de API: portas de entrada para ataques
Os atacantes costumam mirar as vulnerabilidades de API como possíveis pontos fracos dos sistemas. Uma API sem proteção pode levar a acessos não autorizados, vazamentos de dados e outros riscos de segurança.
Autenticação e controle de acesso para endpoints de API
Proteja todos os endpoints de API com métodos de autenticação sólidos, como tokens OAuth ou chaves de API. Seja trabalhando com serviços internos ou integrando uma API externa, é essencial implementar regras de controle de acesso para liberar o acesso apenas a usuários ou aplicações autorizados.
A autenticação e o controle de acesso garantem que apenas entidades autenticadas e autorizadas possam interagir com a API, o que reduz a ameaça de exploração não autorizada.
Validação dos dados de entrada e sanitização da saída
Valide todos os dados que chegam aos endpoints da API para evitar ataques de injeção e tentativas de manipulação, garantindo que os dados sigam os formatos e critérios esperados.
Sanitize os dados de saída para remover qualquer conteúdo malicioso, como cross-site scripting (XSS) e ataques de injeção. A validação de entrada e a sanitização de saída garantem o armazenamento seguro dos dados e a proteção contra vulnerabilidades que podem aparecer nas respostas da API.
Técnicas de throttling e limitação de taxa
Use táticas como throttling e limitação de taxa para impedir abusos, evitar a sobrecarga da API e se proteger de ataques de negação de serviço (DoS). Limite o número de requisições por usuário ou por endereço IP em determinado período para reduzir o uso excessivo e garantir um acesso justo aos recursos da API.
Defina limites para o número de requisições permitidas à API para evitar abusos e poupar recursos do sistema. O throttling e a limitação de taxa ajudam a manter o desempenho, a disponibilidade e a segurança da API, prevenindo abusos e atenuando os efeitos de ações maliciosas.
5. Gatilhos de segurança: melhor detecção de anomalias
Os gatilhos de segurança são essenciais para a segurança do aplicativo, pois aumentam as chances de descobrir anomalias e ameaças.
Isso é feito com gatilhos dentro do app que monitoram atividades anormais, como várias tentativas de login sem sucesso, picos repentinos no uso de dados e tentativas de acesso a recursos não autorizados.
Isso reforça a segurança e reduz o risco de incidentes e violações.
Exemplos de gatilhos de segurança
- Falhas repetidas de login: um alerta no app pode reconhecer falhas repetidas de login, que podem indicar um ataque de força bruta ou uma tentativa de acesso não autorizado.
- Picos no uso de dados: o monitoramento contínuo do uso de dados no aplicativo permite identificar picos de consumo que apontam para atividades incomuns ou não autorizadas, como exfiltração de dados ou comunicação de malware.
- Tentativas de acesso a recursos não autorizados: os gatilhos de segurança podem ser configurados para detectar e avisar a equipe de desenvolvimento quando alguém, ou algum aplicativo, tenta acessar recursos ou funcionalidades restritos sem a devida autorização.
Benefícios dos gatilhos de segurança
- Detecção precoce de incidentes de segurança: com a vigilância proativa de ações ou ocorrências anormais, os alertas de segurança permitem descobrir a tempo problemas em desenvolvimento ou violações iminentes.
- Resposta rápida: os alertas gerados pelos gatilhos avisam a equipe de desenvolvimento sobre ameaças ou anomalias para que ela aja rapidamente, diminuindo o impacto dos incidentes de segurança.
- Postura de segurança reforçada: implementar gatilhos de segurança fortalece a postura geral de segurança do aplicativo, com monitoramento e detecção em tempo real.
6. Processamento de pagamentos seguro
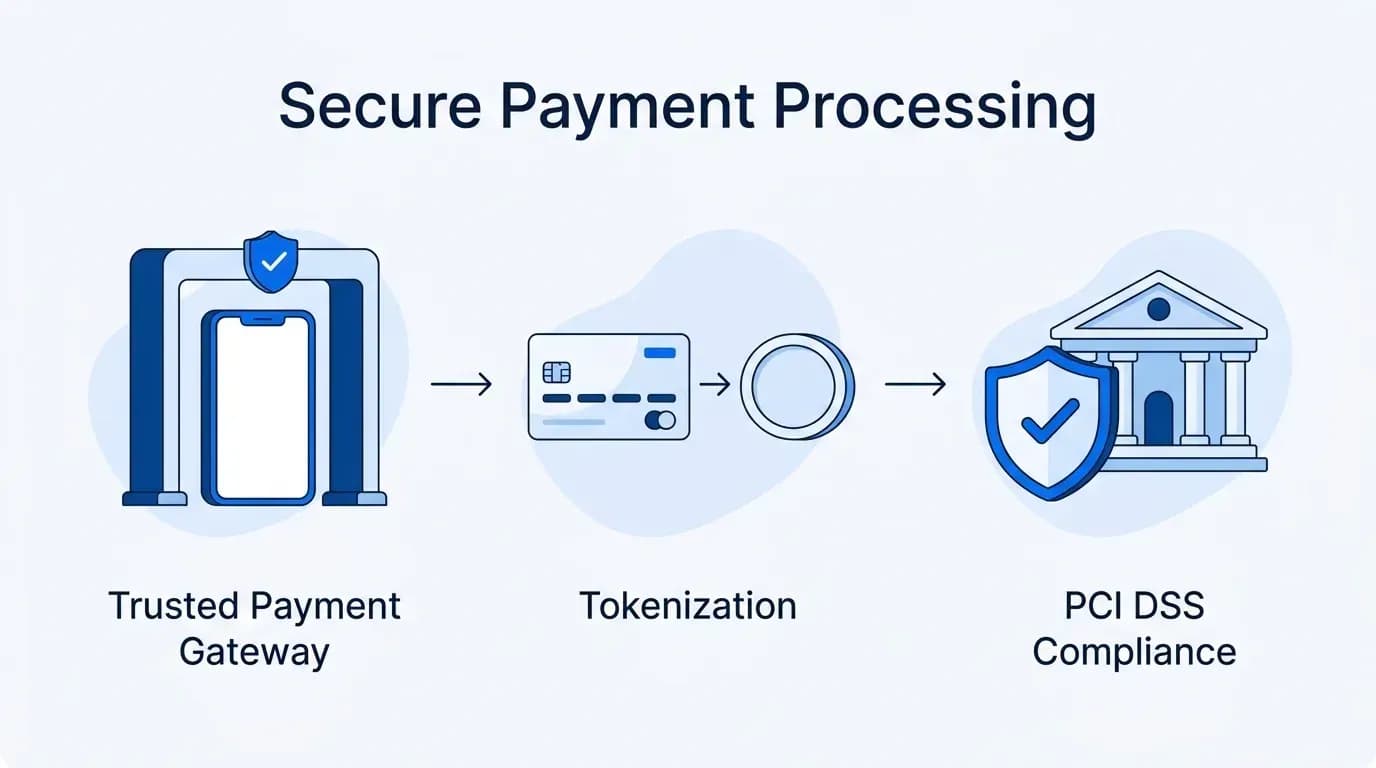
Para garantir um processamento de pagamentos seguro, é preciso trabalhar com provedores de gateway de pagamento confiáveis, aplicar tokenização aos dados sensíveis de cartão de crédito e cumprir o PCI DSS.
Ao priorizar essas medidas de segurança, as empresas conseguem proteger as transações, reduzir os riscos no manuseio de dados sensíveis e aumentar a confiança dos clientes.
Parceria com provedores de gateway de pagamento confiáveis
Trabalhe em parceria com provedores de gateway de pagamento conhecidos para garantir um processamento seguro e confiável. Fornecedores confiáveis usam mecanismos seguros, protocolos de criptografia e medidas de detecção de fraude que contribuem para a segurança geral das transações.
Tokenização de dados sensíveis de cartão de crédito
Use a tokenização para substituir os dados únicos do cartão de crédito por tokens não sensíveis. A tokenização reduz o risco de guardar e transmitir dados de pagamento sensíveis, já que os tokens não podem ser decifrados para revelar as informações originais do cartão.
Ao tokenizar os dados de cartão de crédito, as organizações eliminam o impacto de vazamentos e de acessos não autorizados aos dados de pagamento.
Conformidade com o PCI DSS
Garanta a conformidade com o Payment Card Industry Data Security Standard (PCI DSS) ao processar dados de pagamento.
PCI DSS é a sigla de Payment Card Industry Data Security Standard, que define os requisitos de segurança e as boas práticas para proteger as informações de cartões de pagamento durante o processamento, o armazenamento e a transmissão.
Seguir os padrões do PCI DSS minimiza a possibilidade de vazamentos de dados, protege os dados de pagamento dos clientes e gera confiança entre as partes interessadas.
7. Permissões do app
As permissões do app devem seguir o princípio do menor privilégio, ter uma lista de requisitos justificada nas lojas de apps e vir com uma boa explicação aos usuários sobre quais permissões são necessárias.
Os desenvolvedores podem conquistar a confiança dos usuários oferecendo privacidade e segurança por meio de uma comunicação clara e do acesso mínimo aos dados do usuário.
Princípio do menor privilégio
Respeite o princípio do menor privilégio solicitando apenas as permissões de que o app precisa para funcionar. Limitar as permissões reduz a possibilidade de uso indevido ou de acesso não autorizado aos recursos ou dados do dispositivo.
Ativar somente as permissões mínimas necessárias dá aos usuários mais controle sobre sua privacidade e segurança.
Justificativa das permissões necessárias
Justifique as permissões necessárias na página do app na loja. Deixe claro para os usuários por que cada permissão é necessária para que o app funcione bem.
Explicar a necessidade de cada permissão gera confiança entre os usuários do app. As duas lojas agora pedem isso logo de cara: os rótulos de privacidade da App Store da Apple e a seção Segurança dos dados do Google Play mostram aos usuários o que seu app coleta antes da instalação.
Explicações claras aos usuários
Explique aos usuários, de forma clara e simples, como as permissões solicitadas serão usadas no app. A transparência na comunicação gera confiança e mostra respeito pela privacidade e segurança deles.
Permita que os usuários façam escolhas conscientes ao conceder permissões, informando-os sobre o que o app realmente precisa.
Privacidade em apps móveis: o que considerar
Proteger a privacidade dos usuários é um pilar fundamental do desenvolvimento de apps responsável e ético.
Os principais pontos incluem:
Transparência e consentimento do usuário
Políticas de privacidade claras: crie políticas simples e fáceis de entender sobre a coleta, o armazenamento e o uso de dados.
Consentimento significativo: obtenha o consentimento explícito e informado dos usuários antes de coletar ou processar seus dados.
Opções de gestão de dados: ofereça aos usuários ferramentas para gerenciar os próprios dados, incluindo opções para ativar, desativar e revogar o consentimento.
Minimização de dados
Coleta apenas de dados essenciais: restrinja a coleta ao que é essencial para o funcionamento do app e reduza o volume de informações pessoais coletadas.
Exclusão automática de dados: defina rotinas de exclusão automática dos dados quando eles não forem mais necessários. Isso reduz a probabilidade de retenção desnecessária.
Anonimização e pseudonimização: adote técnicas de anonimização ou pseudonimização de dados quando aplicável, reforçando a proteção da privacidade sem comprometer a utilidade dos dados.
Conformidade com as regulamentações
Acompanhe o cenário regulatório: fique de olho nas regulamentações de privacidade de dados, como GDPR, CCPA e leis regionais de proteção de dados, para estar sempre alinhado aos padrões legais mais recentes.
Adapte as práticas de tratamento de dados: ajuste os processos e políticas de gestão de dados para cumprir as exigências regulatórias, o que gera confiança e responsabilidade perante os usuários.
Os desenvolvedores podem respeitar os direitos de privacidade dos usuários e criar uma base fiel ao incorporar a privacidade e a proteção de dados no processo de desenvolvimento de apps móveis e ao seguir as leis de proteção de dados.
Melhores práticas de segurança para apps móveis
Trata-se de um conjunto de métodos e práticas que reforçam a postura de segurança dos apps móveis. Essas práticas costumam incluir:
- Comunicação segura: criptografar os dados com protocolos de comunicação seguros (por exemplo, HTTPS) entre o app móvel e os servidores de back-end evita espionagem e adulteração.
- Armazenamento seguro de dados: usar métodos de armazenamento protegidos no dispositivo para os dados sensíveis guardados localmente, seja com bancos de dados criptografados ou soluções seguras de gerenciamento de chaves.
- Atualizações de segurança regulares: garantir que os apps móveis recebam patches e atualizações de segurança com frequência para corrigir falhas conhecidas e prevenir ameaças cibernéticas.
- Testes de invasão e varredura de vulnerabilidades: realizar auditorias de segurança periódicas, como testes de invasão e varreduras de vulnerabilidades, para identificar e corrigir falhas.
- Educação e conscientização dos usuários: orientar os usuários sobre boas práticas de segurança, como não baixar apps de fontes não confiáveis e evitar tentativas de phishing.
Especialistas em segurança de apps móveis recomendam seguir essas boas práticas durante todo o processo de desenvolvimento, para que os apps fiquem mais seguros, os riscos diminuam bastante e o app se torne mais resistente a possíveis ameaças.
Ações de segurança proativas para usuários de apps
Com práticas de segurança preventivas e o uso adequado dos apps, os usuários ficam mais preparados para se proteger de riscos de segurança frequentes e evitar acessos não autorizados ou vazamentos de dados.
Boas práticas de segurança
Orientação sobre senhas fortes: ensine os usuários a criar e gerenciar senhas fortes e únicas para suas contas no app e a evitar com rigor senhas fáceis de adivinhar.
Conscientização sobre golpes de phishing: divulgue os golpes de phishing mais comuns e as técnicas de engenharia social que os atacantes usam para enganar os usuários e fazê-los revelar dados sensíveis ou credenciais.
Incentivo à denúncia de comportamentos suspeitos: incentive os usuários a relatar qualquer comportamento suspeito ou incomum durante o uso do app, como pop-ups inesperados ou atividade anormal na conta.
Uso responsável de apps
Atenção às permissões do app: oriente os usuários a ter cuidado ao conceder permissões e a liberar acesso apenas ao mínimo de recursos ou funções. Aconselhe-os a revisar as permissões dos apps de tempos em tempos.
Riscos de fontes não confiáveis: destaque os riscos de baixar apps de lojas de reputação duvidosa, como a maior probabilidade de infectar o dispositivo com malware ou software malicioso.
As 5 principais tendências de segurança e privacidade de apps móveis em 2026
A Gartner previu que, até o fim de 2024, 75% da população mundial teria seus dados pessoais cobertos por regulamentações de privacidade modernas. Esse marco já passou, e novas leis continuam surgindo.
À medida que as regulamentações de privacidade avançam no mundo todo, as organizações devem dar prioridade a cinco tendências essenciais para proteger os dados pessoais e cumprir os padrões regulatórios.
Localização de dados
Com a crescente preocupação com privacidade e soberania de dados, pode haver uma tendência a regras de localização de dados, que exigem que os dados dos usuários permaneçam dentro de determinados limites geográficos.
Essas mudanças podem influenciar a forma como os apps móveis tratam e armazenam as informações dos usuários, de acordo com as regulamentações de cada região.
Técnicas de computação que reforçam a privacidade
Com o aumento das preocupações com privacidade, mais empresas devem passar a adotar técnicas de computação que protegem a privacidade, como privacidade diferencial, criptografia homomórfica e aprendizado federado.
Essas estratégias permitem analisar informações sensíveis com a garantia de que os dados individuais continuem criptografados ou anonimizados.
Governança de IA
A ampla presença da inteligência artificial (IA) nos apps móveis traz uma série de desafios ligados à privacidade e à segurança dos dados.
Com o Regulamento da UE sobre Inteligência Artificial (AI Act) já em vigor, a governança de IA deixou de ser uma previsão e virou uma exigência: apps que usam IA como funcionalidade precisam garantir que os algoritmos de inteligência artificial sejam usados de forma responsável e ética, com transparência, responsabilidade e justiça nas decisões tomadas pela IA.
UX de privacidade centralizada
Os desenvolvedores de apps móveis podem priorizar experiências de privacidade centralizadas (UX) para aumentar a transparência e a liberdade dos usuários sobre os próprios dados.
Isso pode incluir configurações de privacidade e ferramentas de gestão de consentimento uniformes em todas as funcionalidades do app, oferecendo aos usuários uma experiência de privacidade unificada e simplificada.
Passkeys e login sem senha
As senhas continuam sendo um dos elos mais fracos da segurança de apps. As passkeys, que agora têm suporte no iOS, no Android e nos principais navegadores, permitem que os usuários entrem com a digital, o rosto ou o PIN do aparelho.
Para os apps móveis, isso significa menos contas sequestradas, nenhuma redefinição de senha para administrar e um login mais rápido. É por isso que cada vez mais apps estão adotando passkeys junto com as senhas ou no lugar delas.
De modo geral, essas tendências mostram como o território da segurança e da privacidade de apps móveis muda com o avanço tecnológico, o cenário regulatório e as expectativas dos usuários. Desenvolvedores e organizações precisam estar preparados para essas mudanças rápidas e ajustar suas estratégias para enfrentar os desafios de segurança, privacidade e tecnologias emergentes em 2026.
Conclusão
A palavra final é que cuidar da segurança e da privacidade de apps móveis é uma tarefa sem fim, que exige atenção e ajustes constantes. Assim como damos importância a como melhorar o desempenho de um app móvel, precisamos ter a mesma preocupação com a segurança e a privacidade dos nossos apps.
Com o desenvolvimento de novas tecnologias e o surgimento de novas ameaças, desenvolvedores e usuários precisam se manter atentos e proativos para proteger a segurança e a privacidade.
Lembre-se: unindo esforços e nos mantendo atualizados, podemos aumentar a segurança e a privacidade dos aplicativos móveis e construir um ambiente digital que todos possam aproveitar com tranquilidade e segurança.
Na Appkodes, a segurança faz parte de cada app sob medida que desenvolvemos, do armazenamento criptografado e das APIs seguras às permissões e ao processamento de pagamentos. Um app sob medida começa em $8,000, com um plano orçado a preço fixo antes do início do trabalho, e a maioria das primeiras versões entra no ar em cerca de 30 dias. Fale com nossa equipe sobre o seu app.
Perguntas frequentes
Quais são as principais áreas da segurança de apps móveis?
Código seguro, criptografia forte de dados, autenticação e autorização rigorosas, APIs seguras, gatilhos de segurança para anomalias, processamento de pagamentos seguro e o mínimo de permissões no app.
Como proteger os dados dos usuários em um app móvel?
Criptografe os dados em repouso e em trânsito, guarde as chaves com segurança, colete apenas os dados necessários, exclua-os quando não forem mais úteis e obtenha um consentimento claro dos usuários.
O que é o OWASP Mobile Top 10?
Uma lista dos riscos de segurança mais comuns em apps móveis, mantida pela OWASP e atualizada em 2024. É um bom checklist para desenvolvedores e testadores.
O que são passkeys?
Uma forma de entrar sem senha usando a digital, o rosto ou o PIN de desbloqueio do aparelho. As passkeys têm suporte da Apple, do Google e da Microsoft e não podem ser roubadas por phishing como as senhas.

Arun Andiselvam
LinkedInSou um empreendedor que já criou cinco marcas. Vendi a primeira, uma ferramenta de SEO, num negócio de seis dígitos, e hoje lidero a Appkodes, criando apps móveis e web sob medida para fundadores e empresas. Financiei cada uma delas por conta própria desde o primeiro dia.
