
Mobile Apps sind heute unsere treuen Begleiter: Mit einem Tippen oder Wischen helfen sie uns durch den Alltag, von der Arbeit bis zur Freizeit.
Sie sind überall, oder?
Doch letztlich ist das ein zweischneidiges Schwert. Cyberkriminelle werden von Tag zu Tag raffinierter und nehmen genau die Apps ins Visier, die wir lieben, um mit hinterhältigen Methoden sensible Daten zu stehlen und unsere Einstellungen zu manipulieren.
Eine Studie von NowSecure ergab, dass von den 25 bekannten Schwachstellen in Android 82% der Android-Geräte für mindestens eine davon anfällig waren.
Was bedeutet das also?
Kurz gesagt: Entwickler und Nutzer sind gleichermaßen dafür verantwortlich, dass Apps sicher und reibungslos laufen. Entwickler sollten die Sicherheit deutlich verschärfen. Und Nutzer sollten sich über die Sicherheit von Apps informieren und wachsam bleiben.
Hinter den Kulissen stehen jedoch die unbesungenen Helden: die App-Entwicklungsfirmen. Sie bauen die Schutzmauer, die unsere Lieblings-Apps vor Schaden bewahrt. Deshalb ist die Wahl eines vertrauenswürdigen Entwicklungspartners so wichtig für die digitale Sicherheit der Nutzer, ob Sie nun eine Social-Media-App oder eine Zahlungs-App entwickeln.
Legen wir also los und sehen uns die wichtigsten Maßnahmen für Sicherheit und Datenschutz mobiler Apps an, die 2026 zählen. Dazu finden Sie einige hilfreiche Quellen!
Die wichtigsten Bereiche der Sicherheit mobiler Apps
Nutzer und Entwickler müssen diese zentralen Punkte im Blick behalten, um Risiken und Schwachstellen in mobilen Apps zu vermeiden. Sehen wir uns die wichtigsten Bereiche der Sicherheit mobiler Apps an.
1. Sichere Programmierpraktiken
Sichere Programmierung umfasst Techniken und Richtlinien, die Entwickler beim Schreiben von Code anwenden, damit er keine Schwachstellen und Angriffspunkte enthält. Mit diesen Maßnahmen lassen sich Sicherheitsvorfälle reduzieren und sensible Daten vor unbefugtem Zugriff oder Veränderung schützen.
Schwachstellen im Code
Schwachstellen im Code sind Lücken oder Mängel in der Programmierung, die Hacker ausnutzen können, um die Sicherheit einer App oder eines Systems zu umgehen. Meist entstehen sie durch Fehler oder Nachlässigkeit während der Entwicklung.
Typische Beispiele für Schwachstellen im Code sind
- Injection-Angriffe: Eingabefelder werden genutzt, um unbeabsichtigte Befehle auszuführen.
- Cross-Site-Scripting: Schadskripte werden in Webseiten eingeschleust, um Daten zu stehlen oder Nutzer umzuleiten.
- Pufferüberläufe: Sie entstehen, wenn ein Programm mehr Daten in einen Puffer schreibt, als dieser aufnehmen kann.
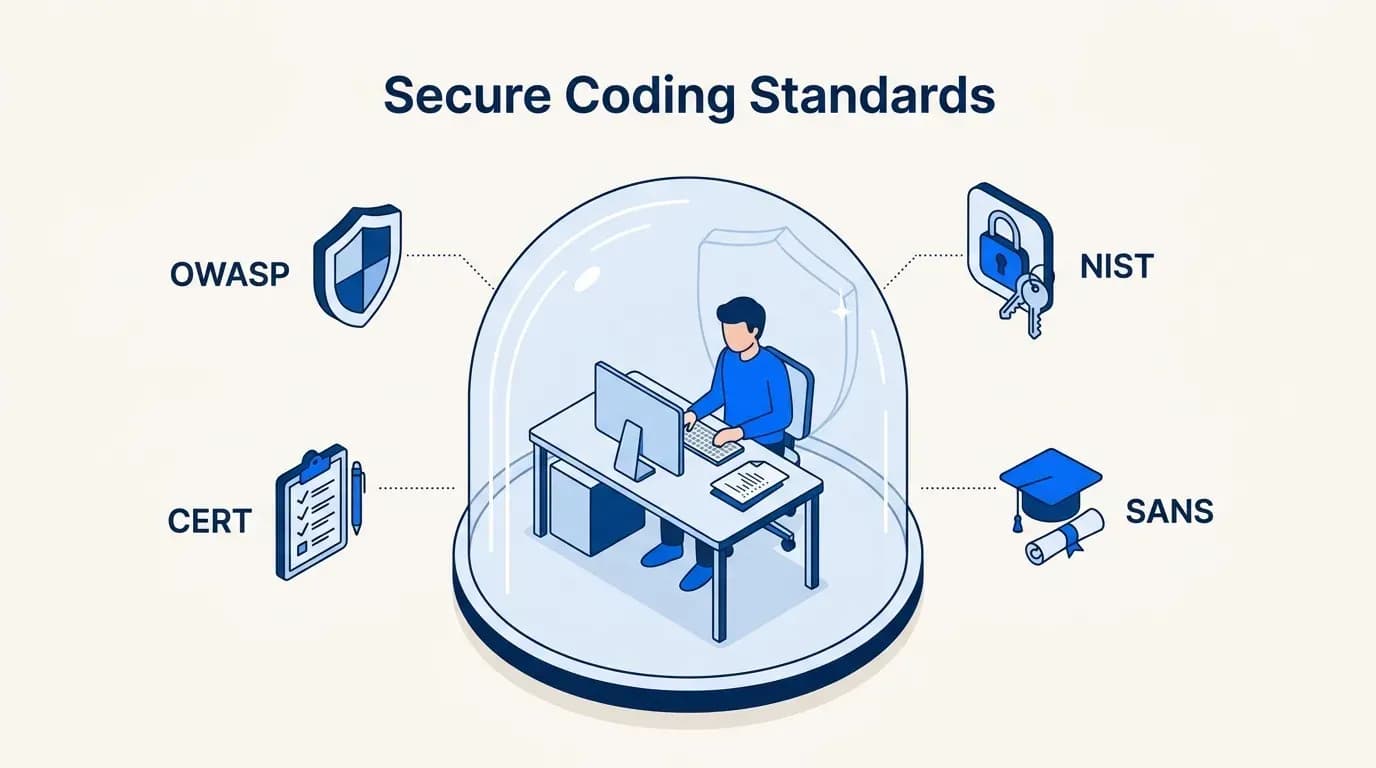
Speziell für mobile Apps beginnen Sie am besten mit den OWASP Mobile Top 10, 2024 aktualisiert, die die häufigsten mobilen Risiken auflisten, von unsachgemäßem Umgang mit Zugangsdaten bis zu unsicherer Datenspeicherung.
Unsere Empfehlungen
- Open Web Application Security Project (OWASP)
- CERT Secure Coding Standards
- NIST Secure Coding Guidelines
- SANS Secure Coding
2. Starke Datenverschlüsselung
Verschlüsselung schützt Daten, indem sie sie in ein unlesbares Format umwandelt, sodass Unbefugte nicht darauf zugreifen können.
Ihre Hauptaufgabe ist der Schutz von Daten im Ruhezustand (gespeicherte Daten) und bei der Übertragung (Daten, die über Netzwerke gesendet werden).
Einsatz starker kryptografischer Algorithmen und Protokolle
AES-256 (Advanced Encryption Standard): AES-256 gilt als der verbreitetste und wirksamste symmetrische Verschlüsselungsalgorithmus und bietet die höchste kryptografische Stärke.
TLS 1.3 (Transport Layer Security): TLS 1.3 ist die neueste Version des TLS-Protokolls und bringt zahlreiche Sicherheitsverbesserungen mit, etwa stärkere Verschlüsselung und bessere Performance.
Sichere Speicherung und Verwaltung von Schlüsseln
Die sichere Speicherung der Schlüssel ist das entscheidende Element jeder wirksamen Verschlüsselung. Bewährte Ansätze zur sicheren Schlüsselspeicherung sind:
- Hardware-Sicherheitsmodule (HSMs): HSMs sind physische Geräte, die Schlüssel in einer geschützten Umgebung speichern und verwalten. Sie bieten eine gehärtete Umgebung für sensible Schlüssel und sind manipulationssicher, was unbefugten Zugriff verhindert.
- Key-Management-Dienste: Cloudbasierte Dienste für das Schlüsselmanagement verwalten Verschlüsselungsschlüssel zentral und sorgen für sichere Speicherung und Zugriffskontrolle. Sie übernehmen wichtige Aufgaben wie Schlüsselrotation, Audits und das reibungslose Zusammenspiel mit Verschlüsselungsverfahren.
3. Strikte Authentifizierung und Autorisierung
Strikte Authentifizierungs- und Autorisierungsmaßnahmen wie Multi-Faktor-Authentifizierung, biometrische Verfahren und fein abgestufte Zugriffskontrollen erhöhen die Zugriffssicherheit in Softwareanwendungen.
Multi-Faktor-Authentifizierung (MFA)
Setzen Sie wo immer möglich auf Multi-Faktor-Authentifizierung, um mehr Schutz zu bieten als Passwörter allein.
Bei MFA, oft auch Zwei-Faktor-Authentifizierung genannt, müssen Nutzer mehrere Nachweise erbringen, zum Beispiel ein Passwort und einen Einmalcode, der an das Smartphone gesendet wird.
Das senkt das Risiko unbefugter Zugriffe, selbst wenn Passwörter offengelegt wurden.
Viele Apps gehen heute noch einen Schritt weiter und nutzen Passkeys, die von Apple, Google und Microsoft unterstützt werden. Sie ersetzen Passwörter durch die biometrische Entsperrung oder PIN des Geräts und lassen sich nicht per Phishing abgreifen.
Fein abgestufte Zugriffskontrollen und rollenbasierte Berechtigungen
Richten Sie fein abgestufte Zugriffskontrollen und rollenbasierte Berechtigungen ein, um festzulegen, welche Nutzer auf welche Ressourcen oder Funktionen der Anwendung zugreifen dürfen.
Definieren Sie Nutzerrollen anhand von Verantwortlichkeiten oder Befugnissen und vergeben Sie die Zugriffsrechte entsprechend.
So haben Nutzer nur Zugriff auf die Informationen und Funktionen, die zu ihrer Rolle passen. Das verringert die Wahrscheinlichkeit unbefugter Aktionen oder Datenschutzverletzungen.
4. Sichere APIs
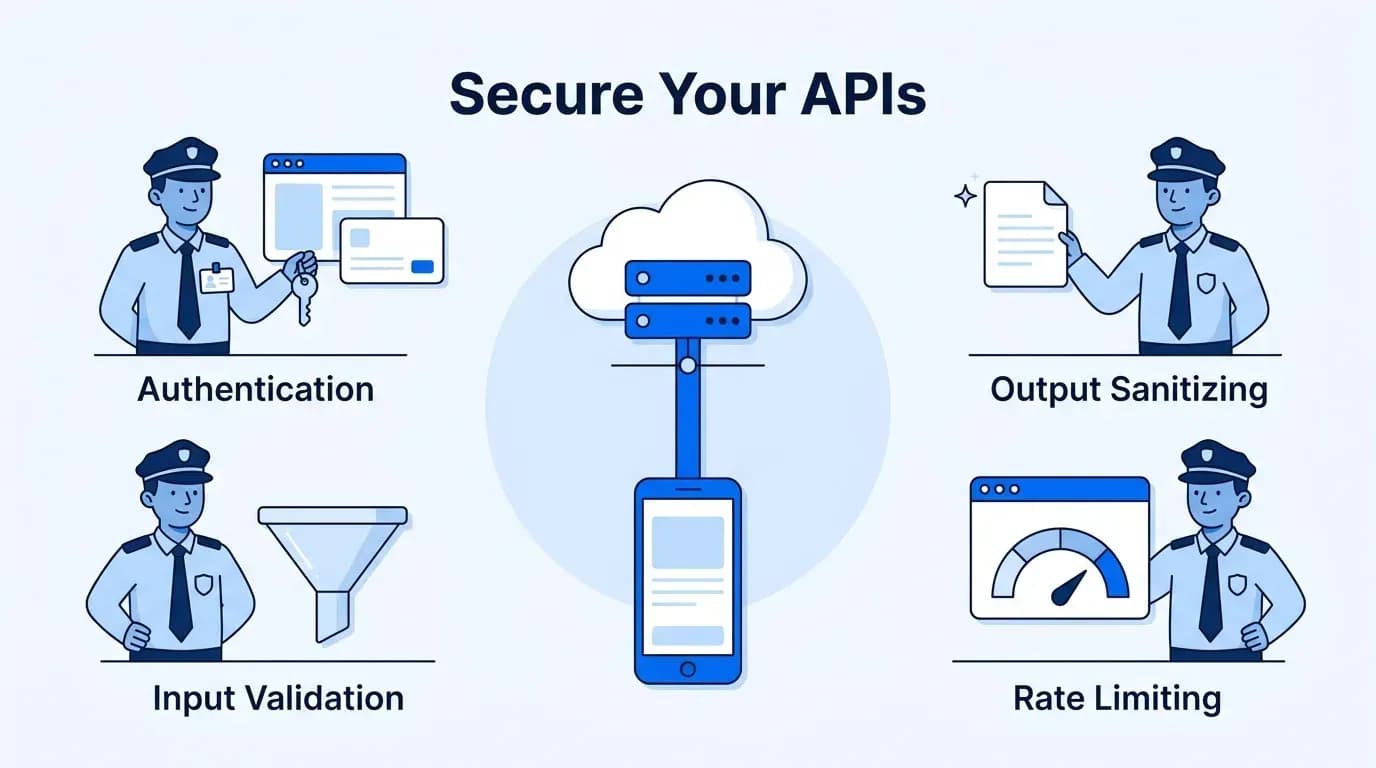
API-Sicherheit ist entscheidend, um Sicherheitsrisiken vorzubeugen und die Integrität von Daten und Systemen zu wahren. Mit Authentifizierung, Zugriffskontrolle, Ein- und Ausgabevalidierung sowie Rate Limiting können Unternehmen das Risiko unbefugter Zugriffe oder Ausnutzung minimieren.
API-Schwachstellen als Einfallstor für Angriffe
Angreifer nehmen API-Schwachstellen gezielt als mögliche Schwachpunkte von Systemen ins Visier. Eine ungesicherte API kann zu unbefugtem Zugriff, Datenlecks und weiteren Sicherheitsrisiken führen.
Authentifizierung und Zugriffskontrolle für API-Endpunkte
Sichern Sie alle API-Endpunkte mit starken Authentifizierungsmethoden wie OAuth-Tokens oder API-Schlüsseln ab. Ob Sie mit internen Diensten arbeiten oder eine externe API anbinden: Eine Zugriffskontrolle ist unerlässlich, damit nur freigegebene Nutzer oder Anwendungen Zugang erhalten.
Authentifizierung und Zugriffskontrolle stellen sicher, dass nur authentifizierte und autorisierte Instanzen mit der API interagieren, und verringern so das Risiko einer unbefugten Ausnutzung.
Validierung von Eingabedaten und Bereinigung von Ausgaben
Validieren Sie alle eingehenden Daten an API-Endpunkten und prüfen Sie, ob sie den erwarteten Formaten und Kriterien entsprechen, um Injection-Angriffe und Manipulationsversuche abzuwehren.
Bereinigen Sie Ausgabedaten von schädlichen Inhalten wie Cross-Site-Scripting (XSS) und Injection-Angriffen. Eingabevalidierung und Ausgabebereinigung sorgen für eine sichere Datenspeicherung und schützen vor Schwachstellen, die in API-Antworten stecken können.
Throttling und Rate Limiting
Setzen Sie Throttling und Rate Limiting ein, um Missbrauch zu stoppen, eine Überlastung der API zu verhindern und Denial-of-Service-Angriffe (DoS) abzuwehren. Begrenzen Sie die Anzahl der Anfragen pro Nutzer und IP-Adresse innerhalb eines bestimmten Zeitraums, um übermäßige Nutzung zu vermeiden und einen fairen Zugang zu den API-Ressourcen zu sichern.
Legen Sie Obergrenzen für die zulässigen API-Anfragen fest, um Missbrauch zu vermeiden und Systemressourcen zu schonen. Throttling und Rate Limiting erhalten Performance, Verfügbarkeit und Sicherheit der API, indem sie Missbrauch verhindern und die Folgen böswilliger Aktionen abmildern.
5. Sicherheitstrigger: Auffälligkeiten besser erkennen
Sicherheitstrigger sind für die Anwendungssicherheit unverzichtbar, weil sie die Chance erhöhen, Auffälligkeiten und Bedrohungen frühzeitig zu entdecken.
Dazu richten Sie In-App-Trigger ein, die ungewöhnliche Aktivitäten überwachen, etwa mehrere fehlgeschlagene Anmeldeversuche, plötzliche Spitzen bei der Datennutzung oder nicht genehmigte Zugriffsversuche auf Ressourcen.
Das stärkt die Sicherheit und senkt das Risiko von Sicherheitsvorfällen und Datenlecks.
Beispiele für Sicherheitstrigger
- Wiederholte fehlgeschlagene Anmeldungen: Ein In-App-Alarm kann wiederholte Fehlversuche bei der Anmeldung erkennen, die auf einen Brute-Force-Angriff oder einen unbefugten Zugriffsversuch hindeuten können.
- Spitzen bei der Datennutzung: Eine laufende Überwachung der Datennutzung in der App deckt auffällige Verbrauchsspitzen auf, die auf ungewöhnliche oder unbefugte Aktivitäten wie Datenabfluss oder Malware-Kommunikation hinweisen.
- Zugriffsversuche auf gesperrte Ressourcen: Sicherheitstrigger können so eingestellt werden, dass sie das Entwicklerteam warnen, wenn eine Person oder Anwendung ohne entsprechende Berechtigung auf gesperrte Ressourcen oder Funktionen zugreifen will.
Vorteile von Sicherheitstriggern
- Frühe Erkennung von Sicherheitsvorfällen: Durch die proaktive Überwachung ungewöhnlicher Aktionen oder Ereignisse ermöglichen Sicherheitswarnungen die rechtzeitige Entdeckung sich anbahnender Sicherheitsprobleme oder drohender Angriffe.
- Schnelle Reaktion: Warnungen aus Sicherheitstriggern machen das Entwicklerteam auf Bedrohungen oder Auffälligkeiten aufmerksam, damit es schnell handeln und die Folgen von Sicherheitsvorfällen begrenzen kann.
- Stärkere Sicherheitslage: Sicherheitstrigger stärken die gesamte Sicherheitslage der Anwendung, weil sie Überwachung und Erkennung in Echtzeit ermöglichen.
6. Sichere Zahlungsabwicklung
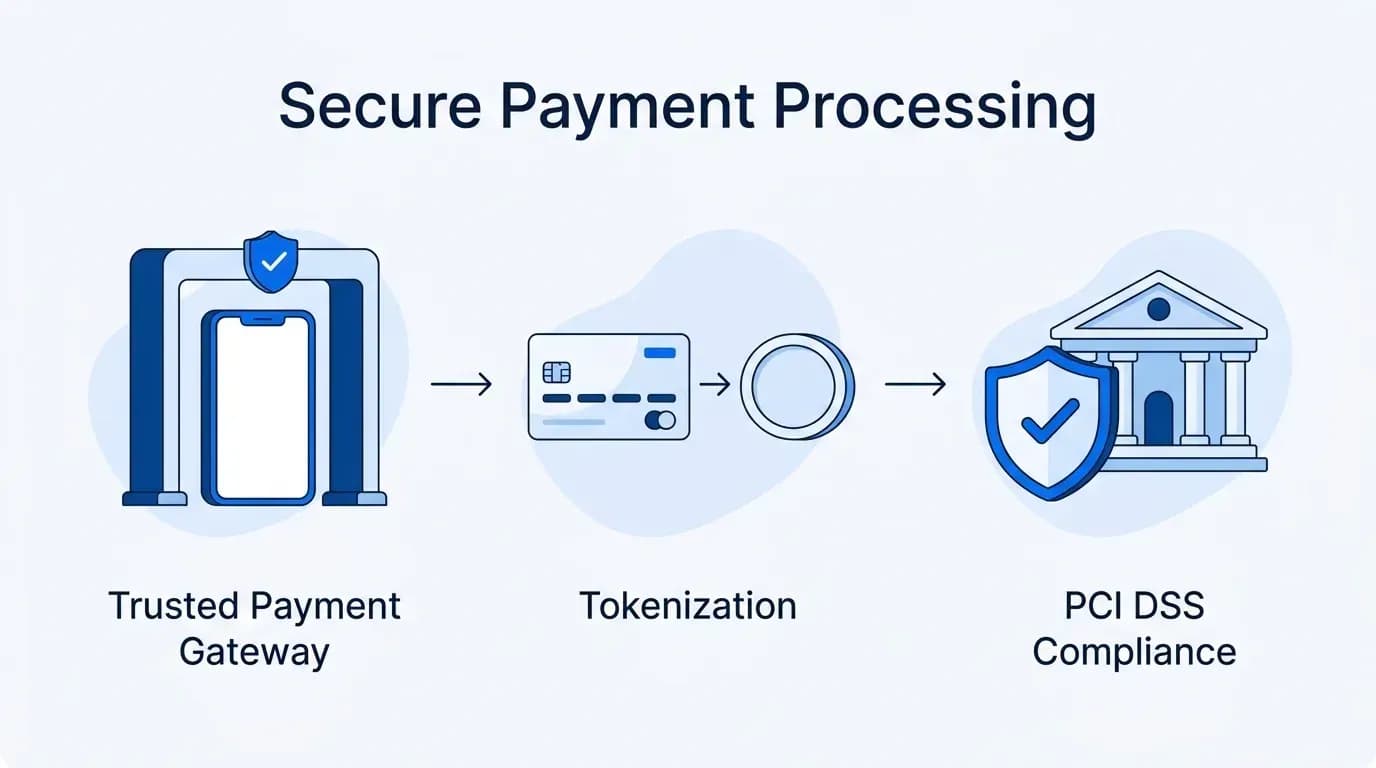
Für eine sichere Zahlungsabwicklung sollten Sie mit vertrauenswürdigen Payment-Gateway-Anbietern zusammenarbeiten, sensible Kreditkartendaten tokenisieren und die PCI-DSS-Vorgaben einhalten.
Wenn Unternehmen diese Sicherheitsmaßnahmen priorisieren, schützen sie Zahlungstransaktionen, senken die Risiken beim Umgang mit sensiblen Daten und stärken das Vertrauen ihrer Kunden.
Zusammenarbeit mit vertrauenswürdigen Payment-Gateway-Anbietern
Arbeiten Sie mit etablierten Payment-Gateway-Anbietern zusammen, um Zahlungen sicher und zuverlässig abzuwickeln. Seriöse Anbieter nutzen sichere Verfahren, Verschlüsselungsprotokolle und Betrugserkennung, die zur Gesamtsicherheit der Zahlungstransaktionen beitragen.
Tokenisierung sensibler Kreditkartendaten
Ersetzen Sie Kreditkartendaten per Tokenisierung durch nicht sensible Tokens. Tokenisierung verringert das Risiko beim Speichern und Weiterleiten sensibler Zahlungsdaten, da sich aus den Tokens die ursprünglichen Kartendaten nicht ableiten lassen.
Durch die Tokenisierung von Kreditkartendaten begrenzen Unternehmen die Folgen von Datenlecks und unbefugtem Zugriff auf Zahlungsdaten.
Einhaltung von PCI DSS
Halten Sie bei der Verarbeitung von Zahlungsdaten den Payment Card Industry Data Security Standard (PCI DSS) konsequent ein.
PCI DSS steht für Payment Card Industry Data Security Standard und legt die Sicherheitsanforderungen und Best Practices für den Schutz von Zahlungskartendaten bei Verarbeitung, Speicherung und Übertragung fest.
Wer sich an die PCI-DSS-Standards hält, minimiert das Risiko von Datenlecks, schützt die Zahlungsdaten der Kunden und stärkt das Vertrauen aller Beteiligten.
7. App-Berechtigungen
App-Berechtigungen sollten nach dem Prinzip der minimalen Rechte vergeben, im App Store nachvollziehbar begründet und den Nutzern verständlich erklärt werden.
Mit klarer Kommunikation und dem Zugriff auf möglichst wenige Nutzerdaten bieten Entwickler Privatsphäre und Sicherheit und gewinnen so das Vertrauen der Nutzer.
Prinzip der minimalen Rechte
Halten Sie sich an das Prinzip der minimalen Rechte und fordern Sie nur die Berechtigungen an, die Ihre App zum Funktionieren braucht. Weniger Berechtigungen verringern die Gefahr von Missbrauch oder unbefugtem Zugriff auf Geräteressourcen und Daten.
Wenn nur die unbedingt nötigen Berechtigungen aktiviert sind, behalten Nutzer mehr Kontrolle über ihre Privatsphäre und Sicherheit.
Begründung der benötigten Berechtigungen
Begründen Sie die benötigten Berechtigungen im App-Store-Eintrag. Erklären Sie den Nutzern klar, warum jede Berechtigung für den Betrieb und das reibungslose Funktionieren der App nötig ist.
Machen Sie deutlich, wofür bestimmte Berechtigungen gebraucht werden, um das Vertrauen der Nutzer zu gewinnen. Beide Stores verlangen das inzwischen vorab: Die Datenschutzangaben im App Store von Apple und der Abschnitt zur Datensicherheit bei Google Play zeigen Nutzern vor der Installation, welche Daten Ihre App erhebt.
Verständliche Erklärungen für Nutzer
Beschreiben Sie den Nutzern klar und einfach, wofür die angeforderten Berechtigungen in der App verwendet werden. Transparente Kommunikation schafft Vertrauen und zeigt, dass Sie Privatsphäre und Sicherheit der Nutzer respektieren.
Ermöglichen Sie Nutzern bewusste Entscheidungen über die Berechtigungen, indem Sie sie darüber informieren, was die App wirklich braucht.
Datenschutz in mobilen Apps
Der Schutz der Privatsphäre der Nutzer ist ein grundlegender Pfeiler verantwortungsvoller und ethischer App-Entwicklung.
Wichtige Punkte sind:
Transparenz und Einwilligung der Nutzer
Klare Datenschutzerklärungen: Formulieren Sie einfache, leicht verständliche Richtlinien zur Erhebung, Speicherung und Nutzung von Daten.
Echte Einwilligung: Holen Sie eine ausdrückliche und informierte Einwilligung der Nutzer ein, bevor Sie ihre Daten erheben oder verarbeiten.
Optionen zur Datenverwaltung: Geben Sie Nutzern Werkzeuge an die Hand, mit denen sie ihre Daten selbst verwalten können, einschließlich der Möglichkeit, Funktionen zu aktivieren oder zu deaktivieren und ihre Einwilligung zu widerrufen.
Datenminimierung
Nur notwendige Daten erheben: Beschränken Sie die Datenerhebung auf das, was für die Funktion der App unbedingt nötig ist, und halten Sie den Umfang personenbezogener Daten gering.
Automatische Datenlöschung: Legen Sie Zeitpläne fest, nach denen Daten automatisch gelöscht werden, sobald sie nicht mehr gebraucht werden. So werden Daten nicht unnötig aufbewahrt.
Anonymisierung und Pseudonymisierung: Setzen Sie wo möglich auf Anonymisierung oder Pseudonymisierung, um den Datenschutz zu stärken, ohne den Nutzen der Daten zu beeinträchtigen.
Einhaltung gesetzlicher Vorgaben
Rechtliche Entwicklungen verfolgen: Behalten Sie Datenschutzvorschriften wie GDPR, CCPA und regionale Datenschutzgesetze im Blick, damit Sie stets den aktuellen rechtlichen Standards entsprechen.
Umgang mit Daten anpassen: Passen Sie Prozesse und Richtlinien der Datenverwaltung an die gesetzlichen Vorgaben an. Das schafft Vertrauen und Verantwortlichkeit gegenüber den Nutzern.
Wenn Entwickler Datenschutz von Anfang an in die Entwicklung ihrer mobilen App einbeziehen und die Datenschutzgesetze einhalten, wahren sie die Rechte der Nutzer und gewinnen eine treue Nutzerbasis.
Best Practices für die Sicherheit mobiler Apps
Dabei handelt es sich um Methoden und Praktiken, die die Sicherheitslage mobiler Apps verbessern. Dazu gehören in der Regel:
- Sichere Kommunikation: Werden Daten über sichere Kommunikationsprotokolle (zum Beispiel HTTPS) zwischen der mobilen App und den Backend-Servern verschlüsselt, lassen sich Abhören und Manipulation verhindern.
- Sichere Datenspeicherung: Sensible Daten, die lokal auf dem Gerät liegen, werden geschützt gespeichert, etwa in verschlüsselten Datenbanken oder mit sicheren Lösungen für das Schlüsselmanagement.
- Regelmäßige Sicherheitsupdates: Mobile Apps erhalten laufend Sicherheitspatches und Updates, die bekannte Schwachstellen beheben und Cyberbedrohungen abwehren.
- Penetrationstests und Schwachstellenscans: Regelmäßige Sicherheitsprüfungen wie Penetrationstests und Schwachstellenscans decken Schwachstellen auf, damit sie behoben werden können.
- Schulung und Sensibilisierung der Nutzer: Nutzer werden über bewährte Sicherheitspraktiken informiert, etwa keine Apps aus unbekannten Quellen herunterzuladen und Phishing-Versuche zu meiden.
Experten für App-Sicherheit empfehlen, diese Best Practices während der gesamten Entwicklung umzusetzen. So arbeiten Entwickler sicherer, Sicherheitsrisiken sinken deutlich, und die App wird widerstandsfähiger gegen mögliche Bedrohungen.
Proaktive Sicherheitsmaßnahmen für App-Nutzer
Mit vorbeugenden Sicherheitspraktiken und einem bewussten Umgang mit Apps können sich Nutzer besser vor häufigen Sicherheitsrisiken schützen und unbefugten Zugriff oder Datenlecks verhindern.
Bewährte Sicherheitspraktiken
Anleitung zu starken Passwörtern: Zeigen Sie Nutzern, wie sie starke, einzigartige Passwörter für ihre Konten in der App erstellen und verwalten, und raten Sie dringend von leicht zu erratenden Passwörtern ab.
Bewusstsein für Phishing: Klären Sie über die häufigsten Phishing-Maschen und Social-Engineering-Methoden auf, mit denen Angreifer Nutzer dazu bringen, sensible Daten oder Zugangsdaten preiszugeben.
Meldung verdächtigen Verhaltens fördern: Ermutigen Sie Nutzer, verdächtiges oder ungewöhnliches Verhalten während der App-Nutzung zu melden, etwa unerwartete Pop-ups oder auffällige Kontoaktivitäten.
Verantwortungsvolle App-Nutzung
Bewusster Umgang mit Berechtigungen: Raten Sie Nutzern, bei der Vergabe von App-Berechtigungen vorsichtig zu sein und nur den unbedingt nötigen Zugriff auf Ressourcen oder Funktionen zu erlauben. Empfehlen Sie ihnen, die Berechtigungen von Zeit zu Zeit zu überprüfen.
Risiken unseriöser Quellen: Betonen Sie die Risiken beim Herunterladen von Apps aus App-Stores mit zweifelhaftem Ruf, etwa die höhere Gefahr, das Gerät mit Malware oder anderer Schadsoftware zu infizieren.
Die 5 wichtigsten Trends für Sicherheit und Datenschutz mobiler Apps 2026
Gartner prognostizierte schon früh, dass bis Ende 2024 die personenbezogenen Daten von 75% der Weltbevölkerung unter moderne Datenschutzvorschriften fallen würden. Dieser Punkt ist erreicht, und es kommen laufend neue Gesetze hinzu.
Da sich Datenschutzvorschriften weltweit weiterentwickeln, sollten Unternehmen fünf zentrale Trends in den Mittelpunkt stellen, die für den Schutz personenbezogener Daten und die Einhaltung gesetzlicher Standards entscheidend sind.
Datenlokalisierung
Weil sich immer mehr Menschen um Datenschutz und Datenhoheit sorgen, könnte der Trend zu Vorschriften zur Datenlokalisierung gehen, nach denen Nutzerdaten innerhalb bestimmter geografischer Grenzen bleiben müssen.
Solche Entwicklungen können beeinflussen, wie mobile Apps Nutzerdaten je nach regionalen Vorschriften verarbeiten und speichern.
Datenschutzfreundliche Berechnungsverfahren
Mit wachsenden Datenschutzbedenken werden voraussichtlich mehr Unternehmen datenschutzfreundliche Berechnungsverfahren wie Differential Privacy, homomorphe Verschlüsselung und föderiertes Lernen einsetzen.
Diese Verfahren ermöglichen die Analyse sensibler Informationen, während die einzelnen Daten verschlüsselt oder anonymisiert bleiben.
KI-Governance
Die tiefe Verbreitung künstlicher Intelligenz (KI) in mobilen Apps bringt eine Reihe von Herausforderungen für Datenschutz und Sicherheit mit sich.
Seit die KI-Verordnung der EU in Kraft ist, ist KI-Governance keine Prognose mehr, sondern Pflicht: Apps, die KI als Funktion nutzen, müssen sicherstellen, dass KI-Algorithmen verantwortungsvoll und ethisch eingesetzt werden und dass KI-gestützte Entscheidungen transparent, nachvollziehbar und fair sind.
Zentralisierte Datenschutz-UX
Entwickler mobiler Apps könnten zentralisierte Datenschutz-Nutzererlebnisse (UX) in den Vordergrund stellen, um mehr Transparenz zu schaffen und Nutzern mehr Kontrolle über ihre Daten zu geben.
Dazu könnten einheitliche Datenschutzeinstellungen und Tools zur Einwilligungsverwaltung für alle Funktionen einer App gehören, die Nutzern ein durchgängiges und einfaches Datenschutzerlebnis bieten.
Passkeys und passwortlose Anmeldung
Passwörter sind nach wie vor eines der schwächsten Glieder der App-Sicherheit. Passkeys, die inzwischen von iOS, Android und den großen Browsern unterstützt werden, ermöglichen stattdessen die Anmeldung per Fingerabdruck, Gesichtserkennung oder Geräte-PIN.
Für mobile Apps bedeutet das weniger Kontoübernahmen, keine Passwort-Zurücksetzungen und eine schnellere Anmeldung. Deshalb bieten immer mehr Apps Passkeys zusätzlich zu Passwörtern oder anstelle davon an.
Insgesamt zeigen diese Trends, wie sich Sicherheit und Datenschutz mobiler Apps im Zusammenspiel von technischem Fortschritt, rechtlichen Rahmenbedingungen und Nutzererwartungen verändern. Entwickler und Unternehmen müssen auf diese schnellen Veränderungen vorbereitet sein und ihre Strategien anpassen, um die Herausforderungen bei Sicherheit, Datenschutz und neuen Technologien 2026 erfolgreich zu meistern.
Fazit
Unterm Strich ist die Sorge um Sicherheit und Datenschutz mobiler Apps eine Daueraufgabe, die ständige Aufmerksamkeit und Anpassung verlangt. So wie wir großen Wert darauf legen, die Performance mobiler Apps zu verbessern, sollten wir auch der Sicherheit und dem Datenschutz unserer Apps dieselbe Aufmerksamkeit schenken.
Mit neuen Technologien und neuen Sicherheitsbedrohungen müssen Entwickler und Nutzer wachsam und proaktiv bleiben, um Sicherheit und Privatsphäre zu schützen.
Wenn wir gemeinsam handeln und am Ball bleiben, können wir die Sicherheit und den Datenschutz mobiler Anwendungen verbessern und eine digitale Umgebung schaffen, in der sich alle sicher bewegen können.
Bei Appkodes ist Sicherheit in jede individuelle App eingebaut, die wir entwickeln, von verschlüsselter Speicherung und sicheren APIs bis zu Berechtigungen und Zahlungsabwicklung. Eine individuelle App beginnt bei $8,000, mit einem kalkulierten Plan zum Festpreis vor Projektstart, und die meisten ersten Versionen gehen in etwa 30 Tagen live. Sprechen Sie mit unserem Team über Ihre App.
Häufige Fragen
Was sind die wichtigsten Bereiche der Sicherheit mobiler Apps?
Sichere Programmierung, starke Datenverschlüsselung, strikte Authentifizierung und Autorisierung, sichere APIs, Sicherheitstrigger für Auffälligkeiten, sichere Zahlungsabwicklung und minimale App-Berechtigungen.
Wie schützt man Nutzerdaten in einer mobilen App?
Verschlüsseln Sie Daten im Ruhezustand und bei der Übertragung, speichern Sie Schlüssel sicher, erheben Sie nur die nötigen Daten, löschen Sie sie, sobald sie nicht mehr gebraucht werden, und holen Sie eine klare Einwilligung der Nutzer ein.
Was sind die OWASP Mobile Top 10?
Eine Liste der häufigsten Sicherheitsrisiken in mobilen Apps, gepflegt von OWASP und 2024 aktualisiert. Sie ist eine gute Checkliste für Entwickler und Tester.
Was sind Passkeys?
Eine passwortlose Anmeldung über Fingerabdruck, Gesichtserkennung oder PIN des Geräts. Passkeys werden von Apple, Google und Microsoft unterstützt und lassen sich anders als Passwörter nicht per Phishing abgreifen.

Arun Andiselvam
LinkedInIch bin Gründer und habe fünf Marken aufgebaut. Die erste, ein SEO-Werkzeug, habe ich für einen sechsstelligen Betrag verkauft, und heute leite ich Appkodes und entwickle individuelle Mobile- und Web-Apps für Gründer und Unternehmen. Jede davon habe ich vom ersten Tag an selbst finanziert.
