
Aujourd’hui, les applications mobiles sont nos fidèles alliées : d’un simple geste, elles nous accompagnent dans tout ce que nous faisons, du travail aux loisirs.
Elles sont partout, n’est-ce pas ?
Mais au bout du compte, c’est une arme à double tranchant. Les cybercriminels gagnent en ingéniosité de jour en jour et ciblent les applications que nous aimons tous avec des méthodes sournoises pour voler nos informations sensibles et modifier nos réglages.
Une étude de NowSecure a montré que, sur les 25 vulnérabilités connues du système Android, 82% des appareils Android étaient exposés à au moins l’une d’entre elles.
Alors, que faire ?
En bref, il revient autant aux développeurs qu’aux utilisateurs de veiller à ce que les applications soient sûres et fonctionnent correctement. Développeurs, renforcez nettement la sécurité. Utilisateurs, informez-vous sur la sécurité des applications et restez vigilants.
En coulisses, pourtant, se trouvent des héros méconnus : les sociétés de développement d’applications. Ce sont elles qui bâtissent le rempart qui protège nos applications préférées. C’est pourquoi le choix d’un partenaire de développement fiable, que vous créiez une application de réseau social ou une application de paiement, compte autant pour protéger la vie numérique des utilisateurs.
Passons donc en revue les principales mesures de sécurité et de confidentialité des applications mobiles qui comptent en 2026. Vous y trouverez d’excellentes références !
Les grands domaines de la sécurité des applications mobiles
Utilisateurs comme développeurs doivent garder ces enjeux essentiels à l’esprit pour éviter les risques et les vulnérabilités dans les applications mobiles. Voyons les principaux domaines de la sécurité des applications mobiles.
1. Pratiques de code sécurisé
Le code sécurisé désigne les techniques et les règles que les développeurs appliquent en écrivant leur code pour qu’il ne contienne ni vulnérabilités ni failles exploitables. En appliquant ces mesures, on réduit les incidents de sécurité et on protège les données sensibles contre tout accès ou toute modification non autorisés.
Les vulnérabilités du code
Les vulnérabilités du code sont des failles ou des défauts de programmation que les pirates peuvent exploiter pour contourner la sécurité d’une application ou d’un système. Elles résultent généralement d’erreurs ou de négligences pendant le développement.
Voici quelques exemples courants de vulnérabilités du code
- Attaques par injection : elles utilisent les champs de saisie pour exécuter des commandes non prévues.
- Cross-site scripting : il insère des scripts malveillants dans des pages web pour voler des données ou rediriger les utilisateurs.
- Dépassements de tampon : ils se produisent lorsqu’un programme écrit plus de données qu’un tampon ne peut en contenir.
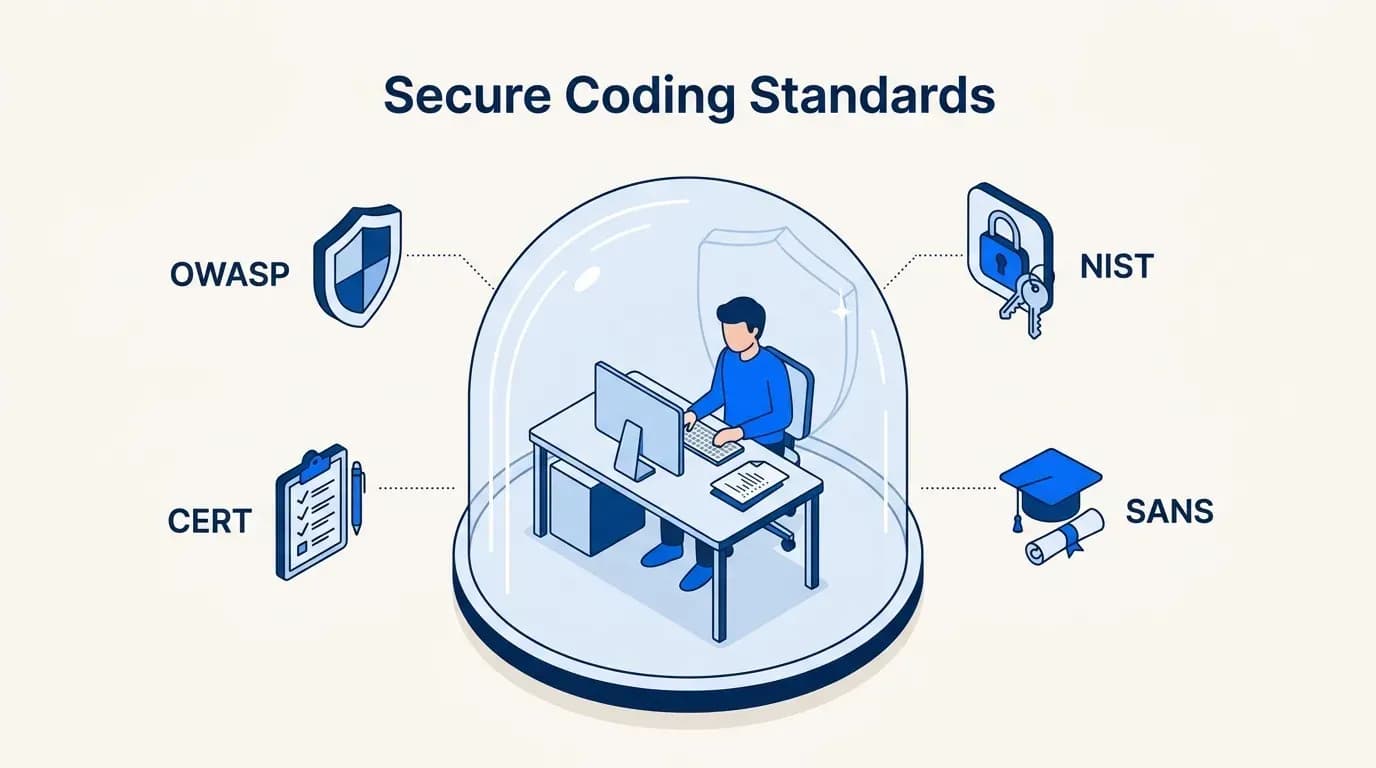
Pour les applications mobiles en particulier, commencez par l’OWASP Mobile Top 10, mis à jour en 2024, qui recense les risques mobiles les plus courants, de la mauvaise gestion des identifiants au stockage non sécurisé des données.
Nos recommandations
- Open Web Application Security Project (OWASP)
- Normes de code sécurisé du CERT
- Lignes directrices du NIST pour le code sécurisé
- Code sécurisé selon le SANS
2. Un chiffrement robuste des données
Le chiffrement protège les données en les encodant dans un format illisible, ce qui empêche tout accès non autorisé.
Sa fonction principale est de protéger les informations au repos (les données stockées) et en transit (les données envoyées sur les réseaux).
Mettre en place des algorithmes et des protocoles cryptographiques robustes
AES-256 (Advanced Encryption Standard) : AES-256 est l’algorithme de chiffrement symétrique le plus répandu et le plus efficace, celui qui offre la plus grande robustesse cryptographique.
TLS 1.3 (Transport Layer Security) : TLS 1.3 est la version la plus récente du protocole TLS et apporte de nombreuses améliorations de sécurité, dont un chiffrement plus fort et de meilleures performances.
Stockage et gestion sécurisés des clés
Le stockage sécurisé des clés de chiffrement est l’élément clé d’un chiffrement efficace. Voici quelques solutions de stockage sécurisé des clés :
- Modules de sécurité matériels (HSM) : les HSM sont des appareils physiques qui stockent et gèrent les clés dans un environnement protégé. Ils offrent un espace de stockage renforcé pour les clés sensibles et résistent aux tentatives de manipulation, ce qui aide à empêcher tout accès non autorisé.
- Services de gestion des clés : ces services cloud centralisent la gestion des clés de chiffrement et garantissent un stockage sécurisé ainsi qu’un contrôle d’accès. Ils assurent des fonctions essentielles comme la rotation des clés, l’audit et une intégration fluide aux procédures de chiffrement.
3. Une authentification et des autorisations strictes
Des mesures d’authentification et d’autorisation strictes, comme l’authentification multifacteur, les options biométriques et des contrôles d’accès granulaires, renforcent la sécurité des accès dans les applications.
Authentification multifacteur (MFA)
Utilisez l’authentification multifacteur autant que possible, pour ajouter une couche de sécurité supplémentaire aux seuls mots de passe.
La MFA, dont l’authentification à deux facteurs est la forme la plus courante, demande aux utilisateurs plusieurs preuves d’identité, par exemple un mot de passe et un code à usage unique envoyé sur leur téléphone.
Elle réduit ainsi le risque d’accès non autorisé, même si des mots de passe ont été divulgués.
De nombreuses applications vont désormais plus loin avec les passkeys, prises en charge par Apple, Google et Microsoft, qui remplacent les mots de passe par le déverrouillage biométrique ou le code PIN de l’appareil et résistent à l’hameçonnage.
Contrôles d’accès granulaires et permissions basées sur les rôles
Mettez en place des contrôles d’accès granulaires et des permissions basées sur les rôles pour définir précisément les ressources et les fonctions accessibles à chaque utilisateur.
Définissez des rôles selon les responsabilités ou les privilèges de chacun et attribuez les droits d’accès en conséquence.
Ainsi, chaque utilisateur n’accède qu’aux informations et aux fonctions qui correspondent à son rôle, ce qui réduit le risque d’actions non autorisées ou de failles de sécurité des données.
4. Des API sécurisées
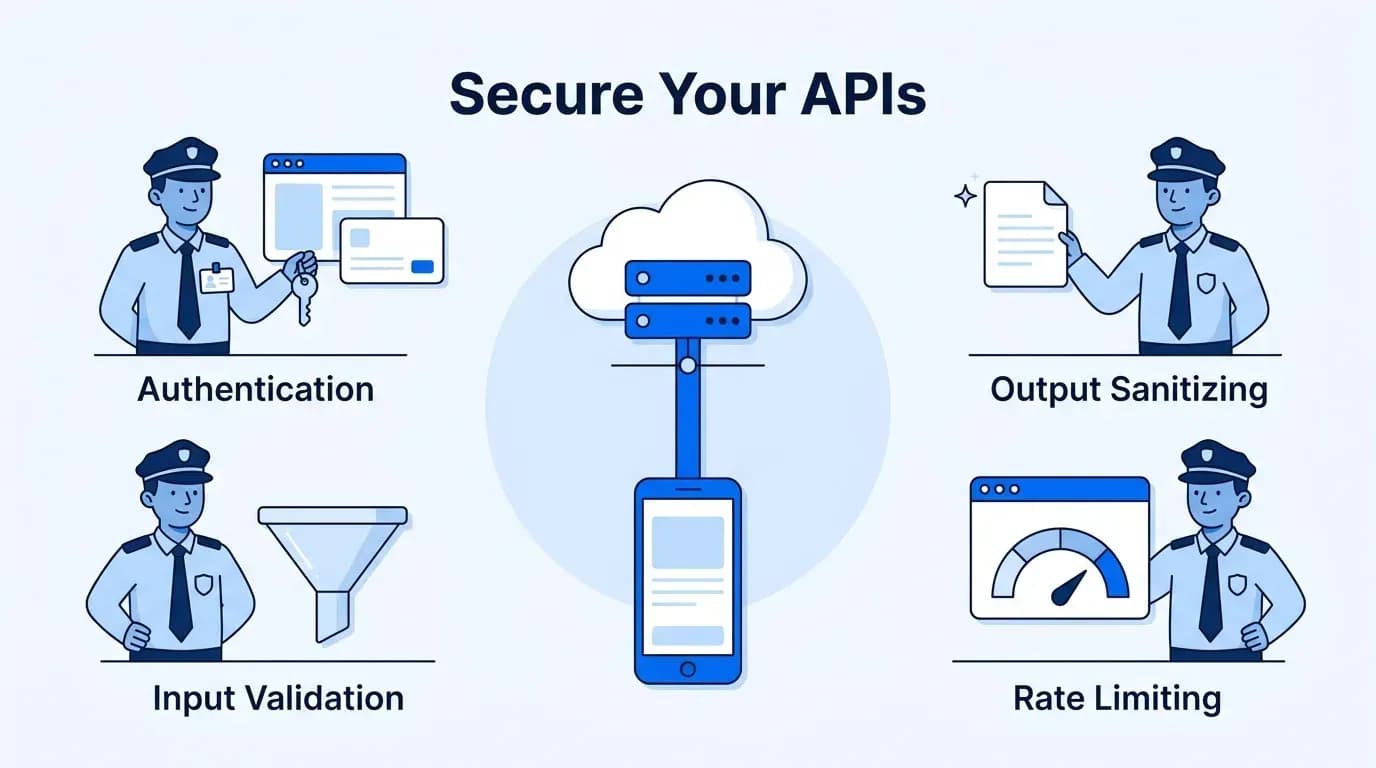
La sécurité des API est primordiale pour prévenir les risques et préserver l’intégrité des données et des systèmes. En combinant authentification, contrôle d’accès, validation des entrées et des sorties et limitation du débit, les organisations réduisent fortement les risques d’accès non autorisé ou d’exploitation.
Les vulnérabilités des API, des portes d’entrée pour les attaques
Les attaquants ciblent souvent les vulnérabilités des API, considérées comme les points faibles des systèmes. Une API mal sécurisée peut entraîner des intrusions, des fuites de données et d’autres menaces.
Authentification et contrôle d’accès des points de terminaison d’API
Sécurisez tous les points de terminaison d’API avec des méthodes d’authentification solides, comme les jetons OAuth ou les clés d’API. Que vous travailliez avec des services internes ou que vous intégriez une API externe, il est indispensable de mettre en place un contrôle d’accès qui limite l’accès aux seuls utilisateurs ou applications autorisés.
L’authentification et le contrôle d’accès garantissent que seules les entités authentifiées et autorisées peuvent interagir avec l’API, ce qui réduit le risque d’exploitation non autorisée.
Validation des entrées et assainissement des sorties
Validez toutes les données reçues par les points de terminaison d’API pour éviter les attaques par injection et les tentatives de manipulation, en vérifiant qu’elles respectent les formats et les critères attendus.
Nettoyez les données en sortie pour en retirer tout contenu malveillant, comme le cross-site scripting (XSS) ou les injections. La validation des entrées et l’assainissement des sorties assurent un stockage sûr des données et protègent contre les vulnérabilités présentes dans les réponses des API.
Techniques de régulation et de limitation du débit
Utilisez la régulation (throttling) et la limitation du débit (rate limiting) pour empêcher les abus, éviter la surcharge de l’API et contrer les attaques par déni de service (DoS). Limitez le nombre de requêtes par utilisateur et par adresse IP sur une période donnée pour réduire les usages excessifs et garantir un accès équitable aux ressources de l’API.
Fixez un plafond au nombre de requêtes autorisées vers l’API pour éviter les abus et préserver les ressources du système. La régulation et la limitation du débit maintiennent les performances, la disponibilité et la sécurité de l’API en prévenant les abus et en atténuant les effets des actes malveillants.
5. Déclencheurs de sécurité : mieux détecter les anomalies
Les déclencheurs de sécurité jouent un rôle essentiel dans la sécurité applicative, car ils augmentent les chances de repérer les anomalies et les menaces qui pèsent sur l’application.
Pour cela, on met en place dans l’application des déclencheurs chargés de surveiller les activités anormales : multiples échecs de connexion, pics soudains de consommation de données ou tentatives d’accès à des ressources non autorisées.
La sécurité s’en trouve renforcée et le risque d’incidents et de violations diminue.
Exemples de déclencheurs de sécurité
- Échecs de connexion répétés : une alerte intégrée à l’application peut repérer ces échecs répétés, qui peuvent signaler une attaque par force brute ou une tentative d’accès non autorisé.
- Pics de consommation de données : une surveillance continue de la consommation de données dans l’application permet d’identifier des pics inhabituels, signes d’une activité anormale ou non autorisée comme une exfiltration de données ou la communication d’un logiciel malveillant.
- Tentatives d’accès à des ressources non autorisées : les déclencheurs de sécurité peuvent détecter et signaler à l’équipe de développement toute tentative, par une personne ou une application, d’accéder à des ressources ou des fonctions restreintes sans les droits nécessaires.
Les avantages des déclencheurs de sécurité
- Détection précoce des incidents : grâce à une surveillance proactive des actions ou des événements anormaux, les alertes de sécurité permettent de repérer à temps les problèmes émergents ou les violations imminentes.
- Réaction rapide : les alertes issues des déclencheurs de sécurité préviennent l’équipe de développement des menaces ou des anomalies afin qu’elle agisse vite et limite l’impact des incidents.
- Une posture de sécurité renforcée : les déclencheurs de sécurité renforcent la posture de sécurité globale de l’application en apportant une surveillance et une détection en temps réel.
6. Un traitement sécurisé des paiements
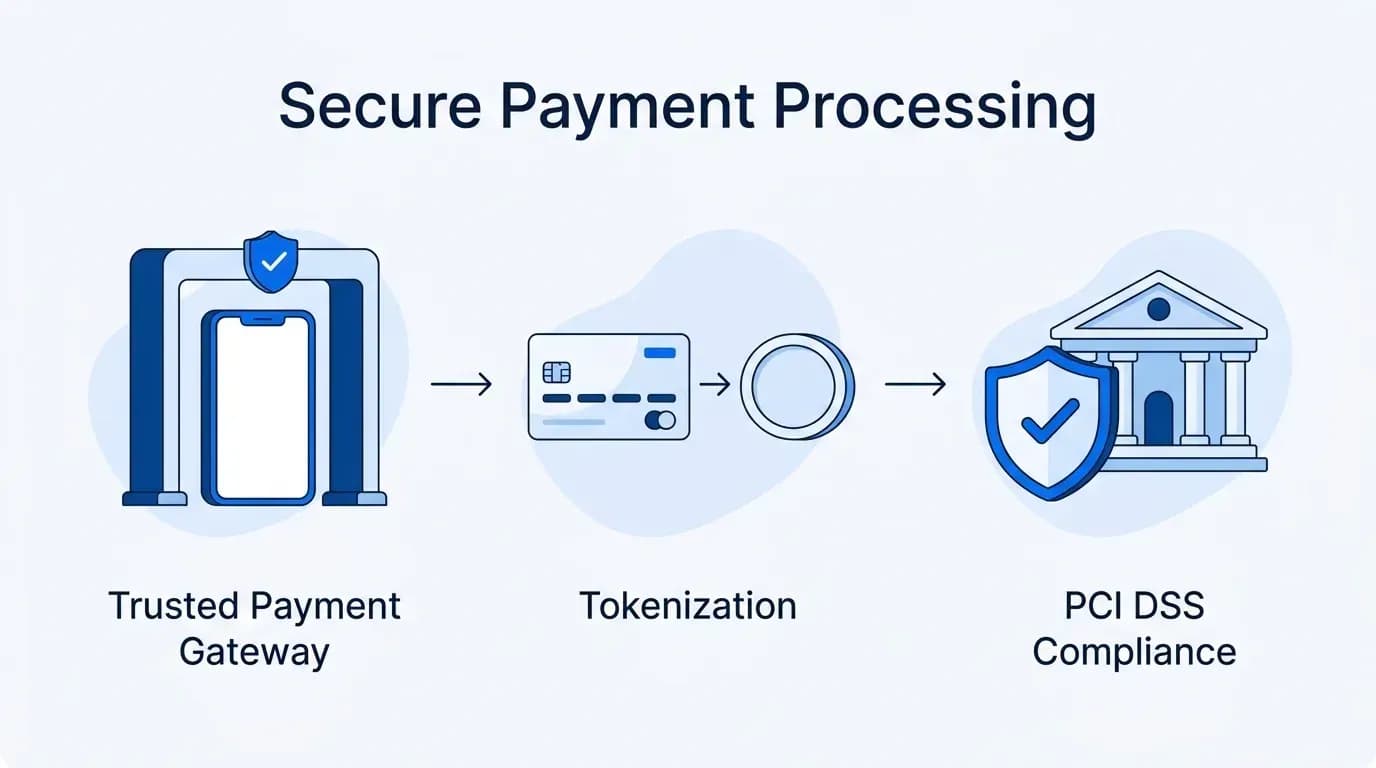
Pour sécuriser le traitement des paiements, il faut s’associer à des prestataires de passerelles de paiement de confiance, recourir à la tokenisation des données de carte bancaire sensibles et respecter la conformité PCI DSS.
En donnant la priorité à ces mesures, les entreprises protègent les transactions, réduisent les risques liés à la manipulation de données sensibles et renforcent la confiance de leurs clients.
Travailler avec des passerelles de paiement de confiance
Associez-vous à des prestataires de passerelles de paiement reconnus pour garantir un traitement sûr et fiable des paiements. Les prestataires fiables utilisent des mécanismes sécurisés, des protocoles de chiffrement et des outils de détection de la fraude qui contribuent à la sécurité globale des transactions.
Tokenisation des données de carte bancaire
Utilisez la tokenisation pour remplacer les données de carte bancaire par des jetons non sensibles. La tokenisation réduit les risques liés à la conservation et à la transmission des données de paiement, car les jetons ne peuvent pas être déchiffrés pour révéler les informations de la carte.
En tokenisant les données de carte bancaire, les organisations limitent l’impact des fuites de données et des accès non autorisés aux données de paiement.
Respecter la conformité PCI DSS
Appliquez la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) lors du traitement des données de paiement.
PCI DSS signifie Payment Card Industry Data Security Standard. Cette norme définit les exigences de sécurité et les bonnes pratiques pour protéger les données de carte de paiement lors de leur traitement, de leur stockage et de leur transmission.
Respecter la norme PCI DSS réduit le risque de fuite de données, protège les données de paiement des clients et renforce la confiance de toutes les parties prenantes.
7. Les permissions de l’application
Les permissions d’une application doivent suivre le principe du moindre privilège, s’appuyer sur une liste de besoins justifiés dans les boutiques d’applications et être clairement expliquées aux utilisateurs.
Grâce à une communication claire et à un accès minimal aux données des utilisateurs, les développeurs protègent leur vie privée et leur sécurité, et gagnent ainsi leur confiance.
Le principe du moindre privilège
Respectez le principe du moindre privilège en ne demandant que les permissions nécessaires au fonctionnement de l’application. Limiter les permissions réduit les risques d’abus ou d’accès non autorisé aux ressources ou aux données de l’appareil.
En n’activant que les permissions strictement nécessaires, vous donnez aux utilisateurs davantage de maîtrise sur leur vie privée et leur sécurité.
Justifier les permissions demandées
Justifiez les permissions demandées dans la fiche de l’application sur la boutique. Expliquez clairement aux utilisateurs pourquoi chaque permission est nécessaire au bon fonctionnement de l’application.
Mettez en avant la raison de chaque permission pour gagner la confiance des utilisateurs. Les deux boutiques l’exigent désormais en amont : les étiquettes de confidentialité de l’App Store d’Apple et la section Sécurité des données de Google Play montrent aux utilisateurs ce que votre application collecte avant même qu’ils l’installent.
Des explications claires pour les utilisateurs
Expliquez aux utilisateurs, clairement et simplement, comment les permissions demandées seront utilisées dans l’application. Une communication transparente renforce leur confiance et montre votre volonté de respecter leur vie privée et leur sécurité.
Permettez aux utilisateurs de faire des choix éclairés sur les permissions qu’ils accordent en leur expliquant les besoins de l’application.
La confidentialité dans les applications mobiles
Protéger la vie privée des utilisateurs est un pilier fondamental d’un développement d’applications responsable et éthique.
Les points clés à prendre en compte :
Transparence et consentement des utilisateurs
Rédiger des politiques de confidentialité claires : élaborez des politiques simples et faciles à comprendre sur la collecte, le stockage et l’utilisation des données.
Un consentement réel : obtenez un consentement explicite et éclairé des utilisateurs avant de collecter ou de traiter leurs données.
Des options de gestion des données : donnez aux utilisateurs les outils nécessaires pour gérer eux-mêmes leurs données, avec la possibilité d’activer, de désactiver ou de retirer leur consentement.
Minimisation des données
Ne collecter que l’essentiel : limitez la collecte aux données indispensables au fonctionnement de l’application et réduisez l’éventail des informations personnelles recueillies.
Suppression automatique des données : prévoyez un calendrier de suppression automatique des données lorsqu’elles ne sont plus utiles. Cela réduit le risque de conservation inutile.
Anonymisation et pseudonymisation : recourez à l’anonymisation ou à la pseudonymisation des données lorsque c’est possible, pour renforcer la protection de la vie privée sans perdre l’utilité des données.
Conformité réglementaire
Suivre l’évolution de la réglementation : tenez-vous informé des réglementations sur la protection des données, dont le RGPD, le CCPA et les lois régionales, pour rester en phase avec les dernières exigences légales.
Adapter le traitement des données : ajustez vos processus et vos politiques de gestion des données pour respecter les exigences réglementaires, ce qui renforce la confiance des utilisateurs et votre responsabilité envers eux.
En intégrant la confidentialité et la protection des données à leur processus de développement mobile et en respectant les lois sur la protection des données, les développeurs respectent les droits des utilisateurs en matière de vie privée et fidélisent leur audience.
Les meilleures pratiques de sécurité des applications mobiles
Il s’agit d’un ensemble de méthodes et de pratiques qui renforcent la posture de sécurité des applications mobiles. Elles comprennent généralement :
- Des communications sécurisées : chiffrer les données grâce à des protocoles de communication sécurisés (par exemple HTTPS) entre l’application mobile et les serveurs backend empêche l’écoute clandestine et la falsification.
- Un stockage sécurisé des données : utiliser des méthodes de stockage protégées sur l’appareil pour les données sensibles conservées localement, avec des bases de données chiffrées ou des solutions sécurisées de gestion des clés.
- Des mises à jour de sécurité régulières : veiller à ce que les applications mobiles reçoivent régulièrement des correctifs et des mises à jour de sécurité pour corriger les failles connues et contrer les cybermenaces.
- Tests d’intrusion et analyse des vulnérabilités : mener régulièrement des audits de sécurité, comme des tests d’intrusion et des analyses de vulnérabilités, pour repérer et corriger les failles.
- Formation et sensibilisation des utilisateurs
Les experts en sécurité mobile recommandent d’appliquer ces bonnes pratiques tout au long du développement : les applications gagnent en sécurité, les risques diminuent fortement et l’application devient plus résistante face aux menaces potentielles.
Les bons réflexes de sécurité pour les utilisateurs
En adoptant des pratiques de sécurité préventives et un usage raisonné des applications, les utilisateurs se protègent mieux contre les risques courants et évitent les accès non autorisés ou les fuites de données.
Bonnes pratiques de sécurité
Conseils sur les mots de passe forts : apprenez aux utilisateurs à créer et à gérer des mots de passe forts et uniques pour leurs comptes dans l’application, en évitant à tout prix les mots de passe faciles à deviner.
Sensibilisation à l’hameçonnage : faites connaître les arnaques par hameçonnage les plus répandues et les techniques d’ingénierie sociale que les attaquants utilisent pour pousser les utilisateurs à divulguer leurs données sensibles ou leurs identifiants.
Encourager le signalement des comportements suspects : incitez les utilisateurs à signaler tout comportement suspect ou inhabituel constaté dans l’application, comme des fenêtres pop-up inattendues ou une activité anormale sur leur compte.
Un usage responsable des applications
Des permissions accordées avec discernement : conseillez aux utilisateurs d’être prudents lorsqu’ils accordent des permissions et de limiter l’accès au strict minimum de ressources ou de fonctions. Invitez-les à vérifier régulièrement les permissions de leurs applications.
Les risques des sources douteuses : soulignez les risques liés au téléchargement d’applications depuis des boutiques à la réputation douteuse, notamment le risque accru d’infecter l’appareil avec un logiciel malveillant.
Les 5 grandes tendances de la sécurité et de la confidentialité des applications mobiles en 2026
Gartner prévoyait que d’ici fin 2024, 75% de la population mondiale verrait ses données personnelles couvertes par des réglementations modernes sur la vie privée. Cette échéance est passée, et de nouvelles lois continuent d’arriver.
À mesure que les réglementations sur la vie privée se déploient dans le monde, les organisations doivent mettre l’accent sur cinq grandes tendances essentielles à la protection des données personnelles et à la conformité réglementaire.
La localisation des données
Face aux inquiétudes croissantes autour de la confidentialité et de la souveraineté des données, les règles de localisation pourraient se multiplier, obligeant à conserver les données des utilisateurs dans une zone géographique donnée.
Ces évolutions pourraient influencer la façon dont les applications mobiles traitent et stockent les données des utilisateurs, selon les réglementations propres à chaque région.
Les techniques de calcul préservant la confidentialité
Avec la montée des préoccupations liées à la vie privée, de plus en plus d’acteurs devraient adopter des techniques de calcul protégeant la confidentialité, comme la confidentialité différentielle, le chiffrement homomorphe et l’apprentissage fédéré.
Ces approches permettent d’analyser des informations sensibles tout en garantissant que les données individuelles restent chiffrées ou anonymisées.
La gouvernance de l’IA
La large diffusion de l’intelligence artificielle (IA) dans les applications mobiles soulève de nouveaux défis en matière de confidentialité et de sécurité des données.
Avec l’entrée en vigueur du règlement européen sur l’IA (AI Act), la gouvernance de l’IA est devenue une obligation et non plus une prévision : les applications qui intègrent l’IA comme fonctionnalité doivent garantir un usage responsable et éthique des algorithmes, ainsi que la transparence, la responsabilité et l’équité des décisions prises par l’IA.
Une expérience de confidentialité centralisée
Les développeurs d’applications mobiles pourraient privilégier une expérience utilisateur (UX) centralisée pour la confidentialité, afin d’accroître la transparence et la liberté d’action des utilisateurs sur leurs données.
Cela pourrait passer par des paramètres de confidentialité et des outils de gestion du consentement uniformes dans toutes les fonctionnalités de l’application, pour offrir une expérience de confidentialité unifiée et simplifiée.
Passkeys et connexion sans mot de passe
Les mots de passe restent l’un des maillons les plus faibles de la sécurité des applications. Les passkeys, désormais prises en charge par iOS, Android et les principaux navigateurs, permettent aux utilisateurs de se connecter avec leur empreinte digitale, leur visage ou le code PIN de leur appareil.
Pour les applications mobiles, cela signifie moins de piratages de comptes, plus de réinitialisations de mot de passe à gérer et une connexion plus rapide. C’est pourquoi de plus en plus d’applications ajoutent les passkeys en complément ou à la place des mots de passe.
Dans l’ensemble, ces tendances montrent que la sécurité et la confidentialité des applications mobiles évoluent au rythme des progrès techniques, des réglementations et des attentes des utilisateurs. Les développeurs et les organisations doivent se préparer à ces changements rapides et adapter leurs stratégies pour répondre aux enjeux de sécurité, de confidentialité et de technologies émergentes en 2026.
Conclusion
En définitive, la sécurité et la confidentialité des applications mobiles sont un chantier permanent qui exige une attention et des ajustements constants. Nous accordons de plus en plus d’importance à la question de comment améliorer les performances d’une application mobile ; la sécurité et la confidentialité de nos applications méritent la même attention.
Avec l’arrivée de nouvelles technologies et l’apparition de nouvelles menaces, développeurs et utilisateurs doivent rester vigilants et proactifs pour protéger la sécurité et la vie privée.
Gardez à l’esprit qu’en unissant nos efforts et en restant attentifs, nous pouvons renforcer la sécurité et la confidentialité des applications mobiles et bâtir un environnement numérique dont chacun peut profiter en toute sécurité.
Chez Appkodes, la sécurité est intégrée à chaque application sur mesure que nous développons, du stockage chiffré aux API sécurisées, en passant par les permissions et le traitement des paiements. Une application sur mesure démarre à $8,000, avec un plan chiffré à prix fixe avant le début des travaux, et la plupart des premières versions sont en ligne en 30 jours environ. Parlez à notre équipe de votre application.
Questions fréquentes
Quels sont les grands domaines de la sécurité des applications mobiles ?
Le code sécurisé, un chiffrement robuste des données, une authentification et des autorisations strictes, des API sécurisées, des déclencheurs d’alerte en cas d’anomalie, un traitement sécurisé des paiements et un minimum de permissions.
Comment protéger les données des utilisateurs dans une application mobile ?
Chiffrez les données au repos et en transit, stockez les clés de façon sécurisée, ne collectez que les données nécessaires, supprimez-les quand elles ne servent plus et obtenez un consentement clair des utilisateurs.
Qu’est-ce que l’OWASP Mobile Top 10 ?
Une liste des risques de sécurité les plus courants dans les applications mobiles, tenue à jour par l’OWASP et actualisée en 2024. C’est une bonne liste de contrôle pour les développeurs et les testeurs.
Que sont les passkeys ?
Une façon de se connecter sans mot de passe, grâce à l’empreinte digitale, à la reconnaissance faciale ou au code PIN de l’appareil. Les passkeys sont prises en charge par Apple, Google et Microsoft et, contrairement aux mots de passe, résistent à l’hameçonnage.

Arun Andiselvam
LinkedInJe suis un entrepreneur qui a créé cinq marques. J'ai revendu la première, un outil SEO, pour un montant à six chiffres, et je dirige aujourd'hui Appkodes, qui conçoit des applications mobiles et web sur mesure pour les fondateurs et les entreprises. J'ai financé chacune d'elles moi-même dès le premier jour.
